IOSG|Обратный отсчёт до Q-Day: приведут ли квантовые вычисления к краху криптовалют?
Автор | 0xjacobzhao @IOSG
Представьте себе раннее утро в каком-либо 203X году: сигналы тревоги ончейн-мониторинга внезапно нарушают тишину. Группа ранних BTC-адресов, находившихся в спячке более десяти лет, начинает таинственным образом переводить активы наружу. Взлома не было, приватные ключи не были скомпрометированы, лишь случайным образом сгенерированные «легальные» подписи. Когда высоковалидные спящие UTXO один за другим опустошаются, рынок наконец очнувшись понимает: какая-то неизвестная квантовая вычислительная сущность уже способна напрямую обращать вспять процесс и восстанавливать закрытые ключи из ранее раскрытых открытых ключей. Паника мгновенно обрушивает рынок. В глубинах даркнета базы открытых ключей, накопленные за десятилетие по принципу «собирай сейчас, расшифруй позже» (HNDL), уходят с молотка по безумным ценам в ожидании момента, когда квантовая мощность конвертируется в богатство. Сообщество биткоина погружается в беспрецедентный раскол верований: столкнувшись со спящими монетами, украденными квантовой мощью, придерживаться ли незыблемого принципа «код — это закон», никогда не допускающего изменений, или же через мягкий форк принудительно заморозить устаревшие активы? Столкновение нарратива о правах собственности и законов выживания окончательно подрывает тупик управления. В тот день блоки по-прежнему создавались строго по порядку, сеть не останавливалась ни на секунду. Квантовые вычисления, не став магической способностью уничтожить всё в день суда, бросили всю экосистему Web3 в долгосрочную борьбу между криптографической реструктуризацией и пропастью консенсуса.
Квантовые вычисления часто трактуются как «дамоклов меч», нависший над блокчейном. Пересматривая главный «долг безопасности», который вот-вот столкнется с миром Web3, мы обнаруживаем, что удар квантовых угроз по блокчейну по своей сути представляет собой предельное стресс-тестирование его трехуровневой базовой архитектуры: «публичность книги учета, необратимость активов, автономное управление приватными ключами». С первыми проблесками надежд на устойчивые к ошибкам квантовые компьютеры (CRQC) отрасли предстоит решить, как преодолеть исключительно сложные социальные консенсусы и управленческие противоречия в оставшемся перед Днём Q всего 5–8 годах «технически комфортного окна».
Квантовые вычисления: технические принципы, ценность и угрозы
Квантовые вычисления представляют собой новую вычислительную парадигму, основанную на принципах квантовой механики. Используя кубиты (qubit) в качестве носителей информации, они преодолевают двоичное ограничение классических битов, ограниченных значениями 0 или 1, и используют квантовые свойства, такие как суперпозиция, запутывание, интерференция и измерение, для достижения вычислительной эффективности, недостижимой для классических систем:
- Суперпозиция (Superposition) — расширение пространства состояний: кубит может находиться в линейной комбинации состояний 0 и 1.
- Квантовая запутанность (Entanglement) — установление глобальных связей: формирование нелокальных сильных корреляций между несколькими кубитами.
- Квантовая интерференция (Interference) — управление амплитудами вероятности: основной механизм ускорения квантовых алгоритмов, при котором амплитуды вероятности неправильных ответов взаимно гасятся (деструктивная интерференция), а амплитуды правильных ответов усиливаются (конструктивная интерференция).
- Измерение квантового состояния (Measurement) — сведение квантового состояния к одному классическому результату; суть квантового алгоритма заключается не в «чтении всех ответов одновременно», а в обеспечении более высокой вероятности появления правильного ответа непосредственно в момент измерения.
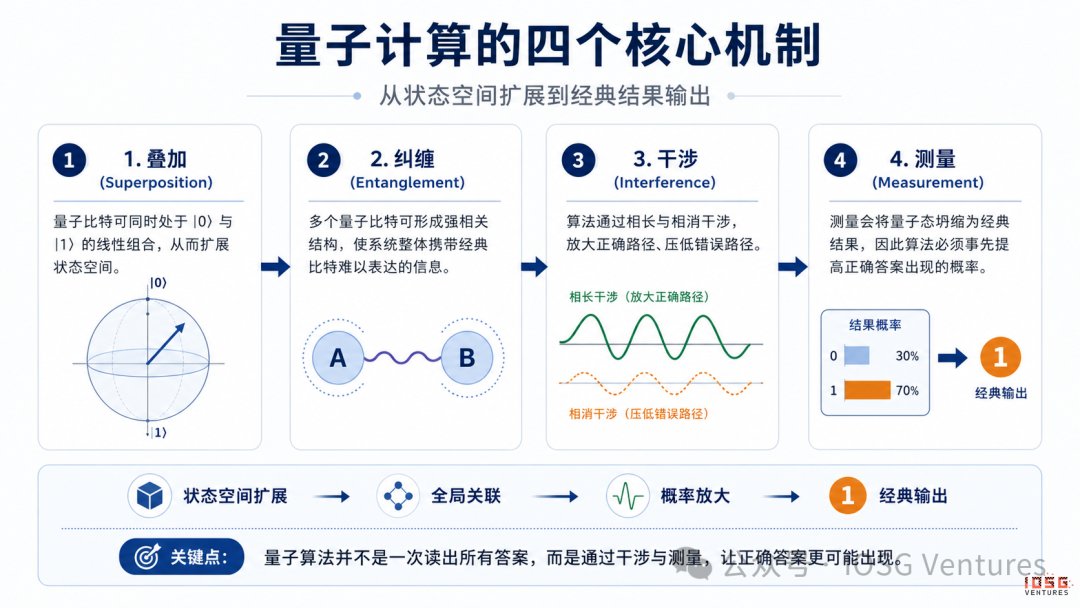
Рис. 1: Четыре столпа квантовых вычислений
(①) Суперпозиция расширяет пространство состояний — кубит существует на сфере Блоха в форме непрерывной смеси |0⟩ и |1⟩.
(②) Запутывание создает нелокальные связи — измерение одного кубита мгновенно определяет его пару.
(③) Интерференция является двигателем ускорения: амплитуды неправильных ответов гасятся, амплитуды правильных усиливаются.
(④) Измерение коллапсирует квантовое состояние в единственный классический результат — задача алгоритма заключается в том, чтобы заранее обеспечить появление правильного ответа с подавляющей вероятностью.
Два ключевых алгоритма квантовых вычислений: «сокрушительный удар» Шора и «ускорение перебором» Гровера
- Алгоритм Шора (1994): сокрушительный удар для криптографии с открытым ключом. Позволяет использовать квантовые свойства для прямой «дешифровки» математических паттернов факторизации больших целых чисел и задачи дискретного логарифмирования, полностью разрушая основу доверия в современном интернете и блокчейне, такую как RSA, эллиптические кривые (ECC); однако из-за накладных расходов на квантовую коррекцию ошибок для взлома основных криптоалгоритмов по-прежнему требуются физические кубиты на уровне миллионов, хотя порог может быть существенно снижен при дальнейшей агрессивной оптимизации алгоритмов.
- Алгоритм Гровера (1996): ускоритель перебора для симметричного шифрования. Не способен напрямую взламывать криптографические структуры, но повышает скорость «перебора» пароля компьютером в квадратный корень раз (например, мгновенно halving уровня безопасности 128-битного шифрования до 64 бит); его угроза несопоставимо менее опасна, чем у Шора, а методы противодействия просты и надежны — как правило, достаточно использовать более длинные ключи, большие выводы хешей или повысить параметры безопасности для восстановления защитного запаса (например, перейти на AES-256 или SHA-512).
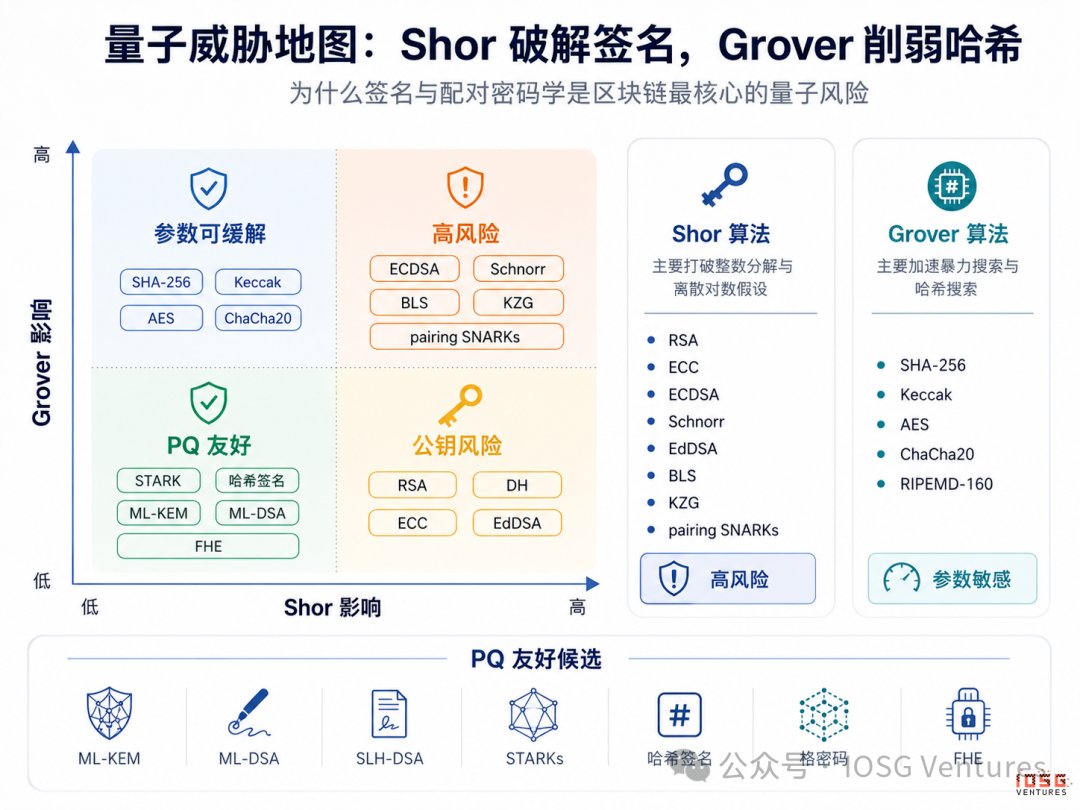
Рис. 2: Два ключевых алгоритма квантовых вычислений: алгоритм Шора и алгоритм Гровера
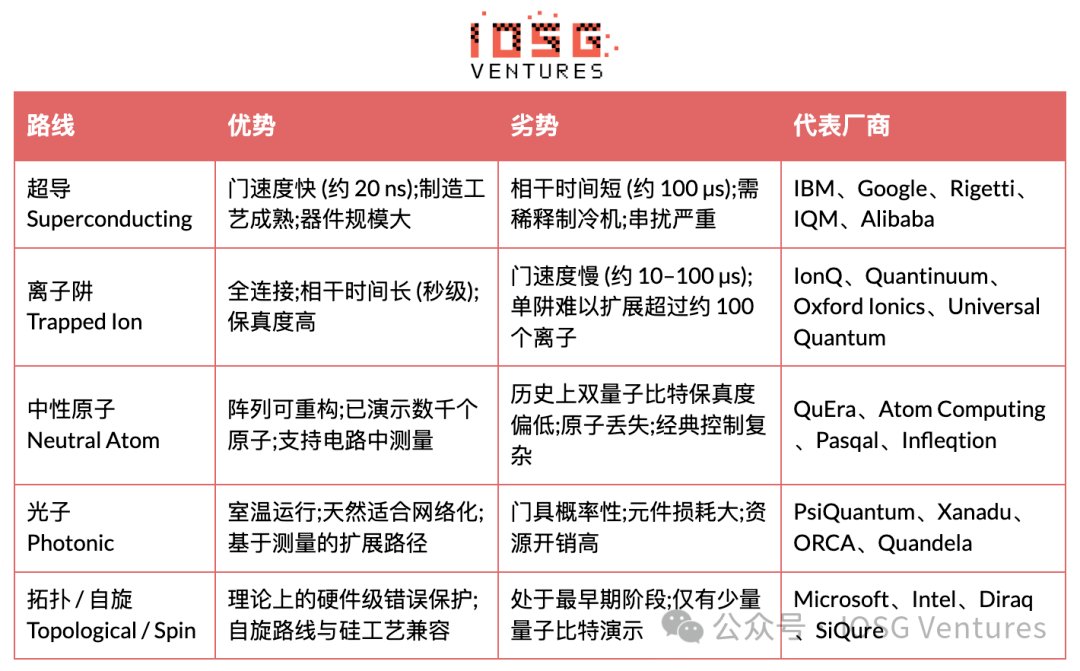
Коммерциализация квантовых вычислений: «борьба пяти технологических лагерей»
Ни одна из технологий квантовых битов пока не установила явного инженерного лидерства. На сегодняшний день коммерческое продвижение ведут пять направлений, каждое из которых обладает своими преимуществами и недостатками.
Прямая ценность и негативные угрозы квантовых вычислений
Ключевая ценность квантовых вычислений заключается в преодолении границ возможностей классических систем при решении определенных сложных задач, что способствует парадигмальному скачку в фундаментальной науке и инженерии. Их положительная ценность фокусируется на двух основных направлениях: первое — моделирование сложных квантовых систем, включая квантовую химию, разработку лекарств, новые материалы и энергетические технологии; второе — решение высококомпликсных задач оптимизации, включая логистику, финансы, цепочки поставок, проектирование микросхем и промышленное планирование. Моделирование считается наиболее перспективным и детерминированным долгосрочным применением, тогда как сложная оптимизация все еще находится в стадии исследования и проверки. На данный момент квантовые вычисления находятся в критической фазе перехода от лабораторных прототипов к практическим применениям, где декогеренция, физический шум, накладные расходы на коррекцию ошибок и масштабируемость системы остаются главными барьерами на пути к коммерциализации.
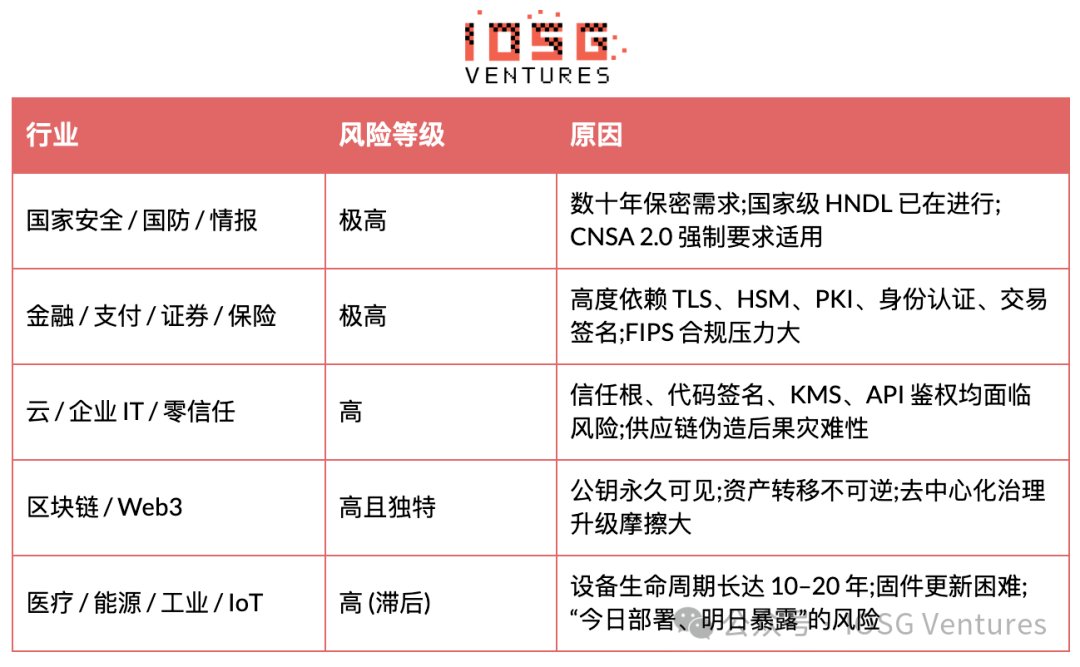
Угрозы квантовых вычислений фундаментально направлены в корень современных систем криптографии с открытым ключом и распространяются слоями по принципу «срок жизни данных × сложность миграции × выгода от атаки»: национальная безопасность, оборонно-промышленный комплекс и системы разведки сталкиваются с этим первыми, подвергаясь риску стратегического уровня «собирать сейчас, расшифровать позже» (HNDL); финансовая и платежная инфраструктура, глубоко зависящая от TLS, HSM и систем аутентификации, первой встанет на путь соответствия требованиям миграции; корни доверия интернета и экосистемы блокчейна/Web3 столкнутся с множеством системных рисков, таких как подписание кода, облачное управление ключами (KMS), необратимость ончейн-активов и миграция управления; области здравоохранения, энергетики, промышленного контроля и IoT, из-за длинного жизненного цикла оборудования и узких окон для обновлений, сформируют долгосрочные и трудноискоренимые хвостовые риски.
Временное окно и правила планирования: День Q и неравенство Моска
День Q обозначает точку времени, когда квантовый компьютер впервые обретает способность фактически взламывать основные криптографические алгоритмы с открытым ключом. Это не фиксированная дата, а вероятностный диапазон, зависящий от аппаратных достижений, возможностей коррекции ошибок, оптимизации алгоритмов и уровня секретности государственных программ. Основные ожиданияCurrently сосредоточены в диапазоне 2035–2045 гг., быстрый сценарий может сдвинуть его на 2030–2035 гг., а вероятность возникновения до 2030 года относится к хвостовому риску низкой вероятности.
Неравенство Моска X + Y > Z объясняет, почему даже при отсутствии приближения Дня Q постквантовая миграция сохраняет реальную остроту. Где X — срок, в течение которого данные должны оставаться конфиденциальными, Y — время, необходимое для завершения миграции криптографии, Z — оставшееся время до Дня Q. Если сумма срока службы данных и периода миграции превышает оставшееся время до наступления Дня Q, система уже попадает в зону отставания миграции: данные, собранные сегодня, могут быть расшифрованы квантовыми вычислениями в будущем. Следовательно, защита от квантовых угроз — это не аварийный проект после наступления Дня Q, а долгосрочный сдвиг инфраструктуры, который необходимо запустить заранее.
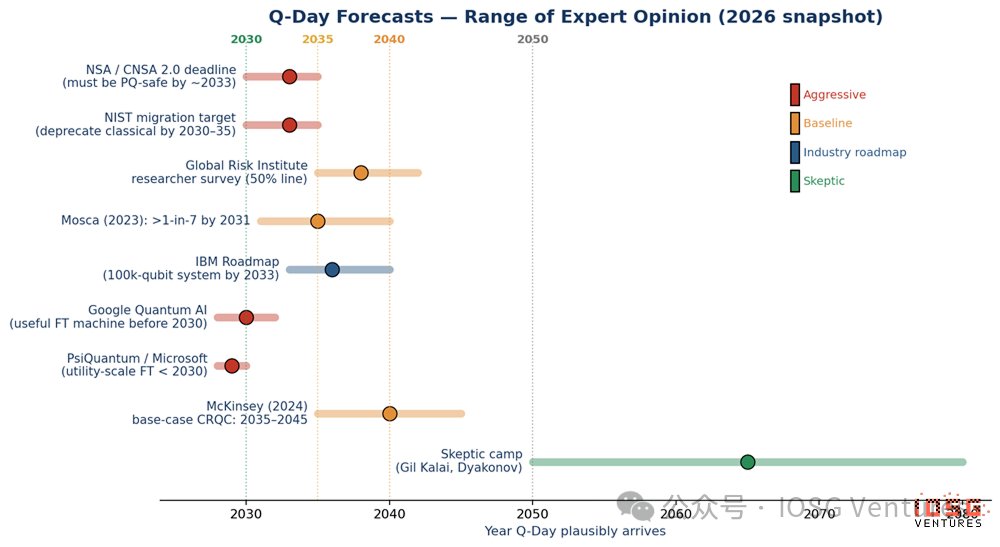
Рис. 3: Распределение прогнозов Дня Q экспертами на 2026 год. Каждый столбец демонстрирует разумное окно одиночного источника; точка отмечает центральную оценку.
Цветовая кодировка соответствует категориям выступающих: красный = агрессивная индустрия; оранжевый = базовый опрос/консенсус; синий = аппаратная дорожная карта; зеленый = скептики.
Постквантовая криптография (PQC): технологические маршруты, стандартизация и полный ландшафт отраслевой миграции
Постквантовая криптография (Post-Quantum Cryptography, PQC), также известная как криптография, устойчивая к квантовым угрозам, представляет собой новый класс криптографических алгоритмов, предназначенных для защиты от будущих атак квантовых компьютеров. Его ключевой особенностью является то, что он продолжает работать в рамках существующих классических архитектур вычислений, но опирается на математические сложности, которые квантовые компьютеры также не могут эффективно решить. PQC стала главной линией миграции на защиту от квантовых угроз в мировой цифровой инфраструктуре, отличающейся наибольшей реалистичностью и потенциалом для масштабного развертывания.
Основные технологические маршруты: двойственное лидерство криптографии на решетках и хеш-подписей
В настоящее время исследования и внедрение PQC в основном сосредоточены на следующих математических направлениях:
- Криптография на решетках (Lattice-based): безопасность строится на проблемах высоких размерных решеток (например, Module-LWE), сочетая эффективность и безопасность, что является основным направлением стандартизации и инженерного внедрения, представленным алгоритмами ML-KEM и ML-DSA.
- Хеш-подписи (Hash-based): опираются исключительно на устойчивость хеш-функций к коллизиям, математические допущения крайне просты и консервативны, представлен стандартом SLH-DSA.
- Другие маршруты: криптография на кодах (HQC) была выбрана NIST в качестве пятого алгоритма PQC в марте 2025 года как нерешеточная резервная копия для ML-KEM, черновой стандарт ожидается в 2026 году, официальный — в 2027 году; в то время как многовариантная (Multivariate) и изогенная (Isogeny-based) криптография из-за проблем с безопасностью или эффективностью пока не попали в основной путь первоначальной стандартизации NIST, причем изогенный маршрут ранее потерпел серьезный удар после взлома алгоритма SIKE.
Веха стандартизации: NIST утверждает схему «одно упаковывание, две подписи»
Процесс стандартизации FIPS, курируемый Национальным институтом стандартов и технологий США (NIST), стал ключевым поворотным моментом в переходе PQC от теории к практике. В августе 2024 года NIST официально выпустил три основных стандарта, определяющих базовое распределение ролей для миграции PQC:
- FIPS 203 (ML-KEM): механизм упаковки ключей (KEM) на основе решетки, отвечающий за обмен ключами;
- FIPS 204 (ML-DSA): алгоритм цифровых подписей на основе криптографии на решетках, отвечающий за общие цифровые подписи;
- FIPS 205 (SLH-DSA): алгоритм цифровых подписей на основе хеш-функций без состояния, служащий альтернативой для подписей высокого уровня безопасности.
Экосистема внедрения в промышленности: трехуровневая архитектура основного, переходного и вспомогательного компонентов
Помимо核心 algorithms, создание систем защиты от квантовых угроз опирается на многоуровневые инженерные стратегии:
- Гибридное развертывание (Hybrid): использование параллельного режима подписи/шифрования «традиционные алгоритмы (например, ECC/RSA) + PQC» в качестве инструмента хеджирования рисков на ранних этапах миграции, гарантируя, что даже при наличии неизвестных уязвимостей в новых алгоритмах традиционные алгоритмы будут обеспечивать базовую безопасность.
- Криптографическая гибкость (Crypto-agility): архитектурный дизайн, позволяющий системе быстро заменять, обновлять или откатывать алгоритмы в ответ на потенциальные риски их взлома в будущем.
- Вспомогательные технологии усиления: включая квантовое распределение ключей (QKD) (применимо для правительственных/военных выделенных сетей, но не способное заменить проверку интернет-подписей), квантовую генерацию случайных чисел (QRNG) и аппаратные модули безопасности (HSM/Secure Enclave), используемые для улучшения качества случайных чисел и безопасности хранения ключей.
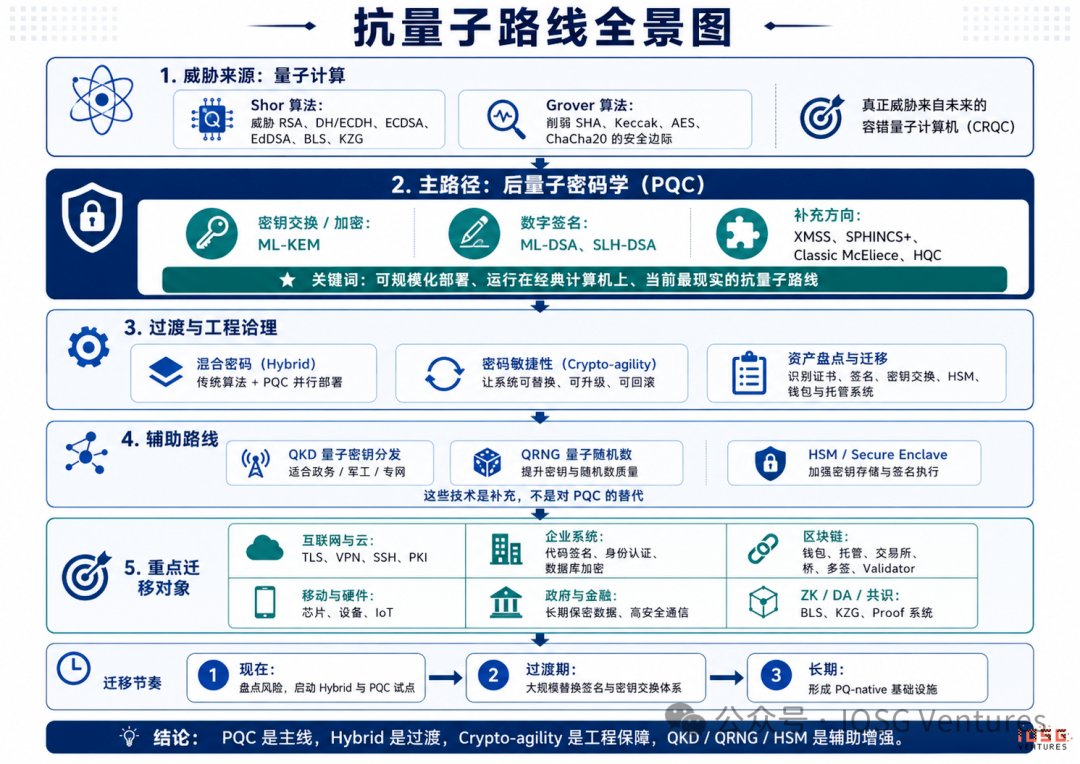
Рис. 4: Полный ландшафт маршрутов защиты от квантовых угроз
Квантовые риски в индустрии блокчейна и практики противодействия им
Блокчейн не является первичной целью квантовых угроз, но представляет собой наиболее ценную сцену для «стресс-тестирования». В отличие от традиционного Web2, полагающегося на централизованные механизмы (например, ротацию сертификатов, заморозку аккаунтов) для буферизации рисков утечки данных, блокчейн напрямую и мгновенно превращает криптографический кризис на низшем уровне в утрату активов и управленческий тупик. Три «необратимости» базовой архитектуры — постоянная публичность книги учета, необратимость перевода активов и автономное управление приватными ключами — означают, что активы, раскрывшие свои открытые ключи, могут столкнуться с восстановлением закрытых ключей и подделкой подписей, не имея никакой возможности опираться на централизованную страховку. Еще более致命的是, системы эллиптических кривых и BLS-подписи, от которых сильно зависят основные публичные сети, сталкиваются со структурным прорывом перед алгоритмом Шора;一旦容错量子计算机(CRQC)问世,攻击者即可从链上暴露的公钥推导私钥并伪造签名,从根本上动摇区块链的信任基石。
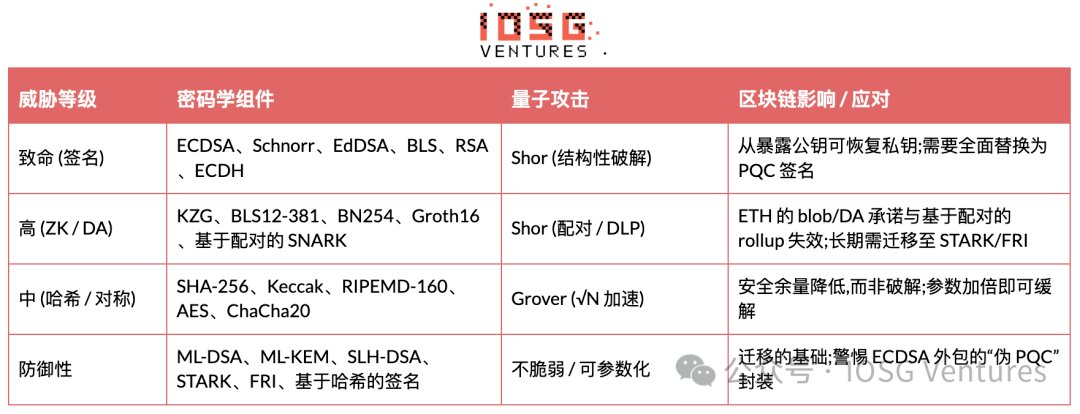
Карта криптографических угроз компонент блокчейн-систем
Для блокчейн-индустрии главный вопрос заключается не в противостоянии хакерам настоящего момента, а в запуске «обратного отсчета миграции», бегущего с временем. Квантовые вычисления не уничтожат блокчейн мгновенно, но заставят индустрию пройти через более сложную криптографическую реструктуризацию низшего уровня, чем в Web2. Истинная опасность кроется не в отсутствии стандартизированных постквантовых алгоритмов, а в способности всей экосистемы выполнить скоординированную миграцию от базового протокола до исторических активов до наступления Q-Day (точки порога, когда устойчивые к ошибкам квантовые компьютеры обладают практической способностью к взлому).
В этом процессе квантовая угроза распространяется неравномерно, а последовательно передается через пятиуровневую архитектуру: «активы, протокол, инфраструктура, приложения, управление». Ключевой вывод заключается в том, что высокоценные компоненты инфраструктуры (такие как биржи, кастодианы, кроссчейн-мосты) испытают давление быстрее, чем протоколы L1-сети; а финальный узкий горлышко, определяющее успех или провал этой сквозной миграции, заключается не в замене криптографических технологий, а в чрезвычайно сложном социальном консенсусе и управленческих博弈.
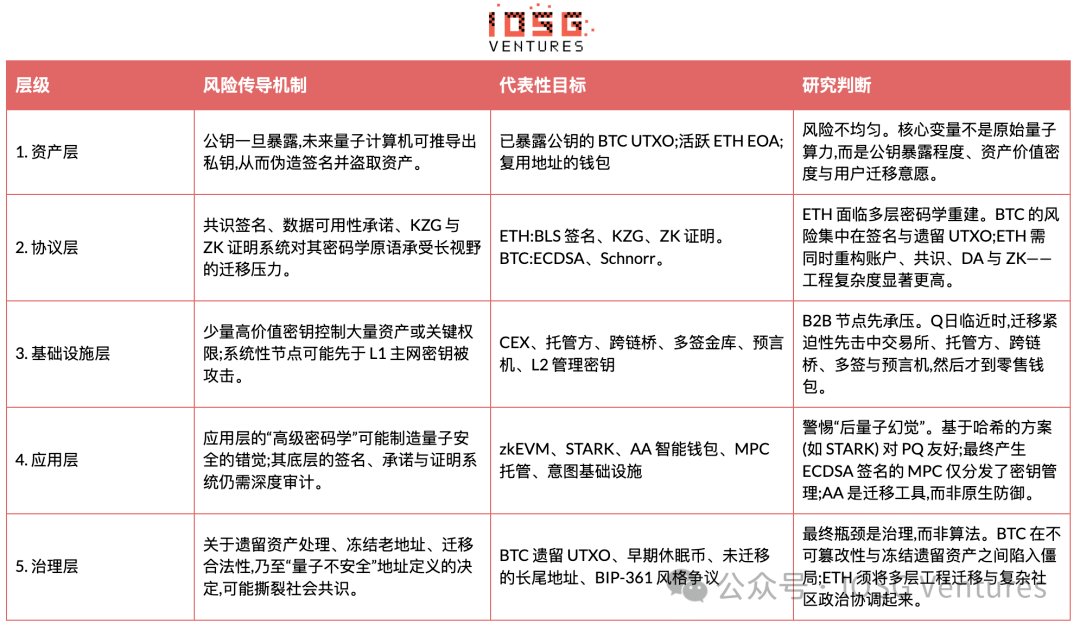
Практики противодействия квантовым угрозам в Bitcoin и Ethereum
Риски противостояния квантовым угрозам в Bitcoin: раскрытие открытых ключей, раздувание подписей и трение управления
Риски квантовых вычислений для Bitcoin распределяются неодинаково по всему объему BTC, а сильно зависят от того, раскрыт ли открытый ключ в ончейне. Истинный высокий риск касается не всех UTXO сети, а сосредоточен в ранних остаточных выводах, адресах с раскрытыми открытыми ключами, сохраняющими баланс, и долгосрочно спящих высокоценных UTXO. Хеш-компоненты Bitcoin (SHA-256, SHA256d и RIPEMD-160) в основном сталкиваются со снижением запаса безопасности из-за алгоритма Гровера, а не с структурным прорывом, как в случае с ECDSA/Schnorr, перед алгоритмом Шора.
- Высокий риск: UTXO со статически раскрытым открытым ключом. Ранние выходы P2PK, Taproot (P2TR), а также потратленные, повторно используемые адреса P2PKH/P2WPKH, сохраняющие баланс. Их полные открытые ключи навсегда загружены в ончейн, и при появлении CRQC станут первыми целями прямого прорыва алгоритмом Шора.
- Средний риск: UTXO с нераскрытым, но будущим раскрытием открытого ключа. Не потраченные и неиспользуемые повторно адреса P2PKH/P2WPKH. В ончейне раскрыт только хеш открытого ключа, риск существует лишь в кратковременном «квантовом окне упреждения» между трансляцией и подтверждением будущей транзакции.
- Низкий риск: активы, мигрированные на квантово-безопасные адреса. Активы, в будущем переведенные на квантово-безопасные (PQ) адреса через мягкий форк, значительно снизят свои риски, но это высоко зависит от долгосрочной координации всей экосистемы.
Инженерные вызовы: раздувание подписей и маршрут «приоритет мягкого форка»
В структуре управления Bitcoin политическая цена единовременного жесткого форка для исключения ECDSA/Schnorr крайне высока. Внедрение новых типов выходов, защищенных от квантовых угроз, через мягкий форк является более реалистичным пошаговым путем. В настоящее время обсуждаются такие предложения, как BIP-360/P2MR (Pay-to-Merkle-Root), но до достижения общесетевого консенсуса и активации еще очень далеко.
Такой шаг потребует оплаты высокого «инженерного налога»: текущие подписи ECDSA/Schnorr занимают около 64–72 байт, в то время как объем кандидатов ML-DSA (2,4–4,6 КБ) и SLH-DSA (7–49 КБ) увеличится в десятки раз. Раздувание такого порядка величин вызовет системные каскадные эффекты: напрямую повысит вес блока и комиссии, усилит нагрузку на хранение и пропускную способность узлов, заметно ухудшит集 UTXO и пользовательский опыт кошельков, что в конечном итоге сформирует отрицательную обратную связь, дополнительно увеличив сопротивление сети миграции на защиту от квантовых угроз.
Более важно то, что Bitcoin не обладает способностью быстрого переключения алгоритмов. В отличие от централизованных систем, где один субъект может обновить сертификат или заменить алгоритм, здесь требуется синхронная адаптация правил консенсуса, форматов адресов, кошельков, пулов майнеров, бирж, кастодианов и аппаратных кошельков. Следовательно, миграция на защиту от квантовых угроз — это не точечное техническое обновление, а долгосрочный координирующий проект, охватывающий всю экосистему.
Битва за управление: нравственная дилемма устаревших UTXO
Даже если адреса PQ успешно внедрены, обработка долгосрочно немигрированных устаревших UTXO, включая давно считающиеся активами эпохи Сатоши, остается终极难题. Оба экстремальных решения конфликтуют с фундаментальными ценностями Bitcoin:
- Бездействие: остатки превратятся в «бесплатный обед» для первого атакующего, обладающего возможностями CRQC, что вызовет панику на рынке.
- Принудительная заморозка/аннулирование: напрямую противоречит принципу «твои ключи — твои монеты», нарративу о правах собственности и неизменяемости, что极易撕裂社区共识,甚至引发链分叉。
Прагматичный компромиссный путь — внедрение механизма «Legacy Sunset» (поэтапного ухода от устаревших систем) на протяжении многих лет: публикация предупреждений об отказе от использования, постепенное повышение трения стратегий ретрансляции старых выводов, и в конечном итоге введение ограничений через мягкий форк при многосторонней координации. Обсуждения вроде BIP-361本质上就是在探索这种路径。
Таким образом, миграция Bitcoin的根本不是加密问题。PQ算法已经存在,也可以接入;真正瓶颈在于围绕不可篡改性、产权与“宣布资产为量子不安全”之合法性等议题的社会共识。换言之,比特币的量子风险不是某天突然归零的末日场景,而是一个从理论可行、经济昂贵到现实可执行的渐进过程;行业真正需要争取的,是在攻击经济性成立之前完成迁移协调。
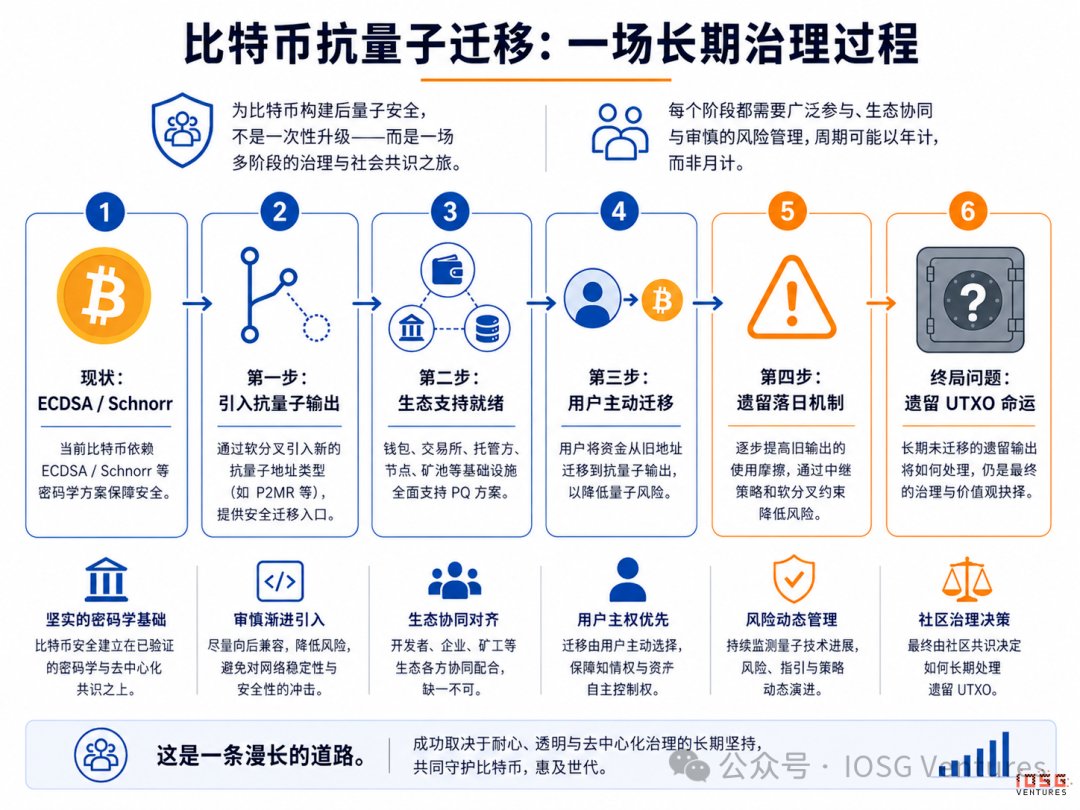
Рис. 5: Миграция Bitcoin на защиту от квантовых угроз: длительный процесс управления
Миграция Ethereum на защиту от квантовых угроз: полная перестройка стека и «Lean»-маршрут
Ethereum активно реагирует на квантовые угрозы. Исследования возглавляет команда Post-Quantum фонда Ethereum (https://pq.ethereum.org/) и продвигаются через открытые процессы управления, такие как All Core Devs. Ее основная стратегия заключается не в «единовременной ставке на один алгоритм защиты от квантовых угроз (PQ)», а в радикальном повышении криптографической гибкости (Cryptographic Agility) сети — гарантируя способности учетных записей, подтверждения консенсуса, систем доказательств и обещаний данных в длительной заменяемости, обновляемости и проверяемости.
Риски квантовых вычислений для Ethereum сосредоточены на четырех основных криптографических компонентах: счета EOA (ECDSA/secp256k1), подписи валидаторов консенсуса (подписи BLS), доступность данных (обещания KZG) и некоторые системы доказательств ZK. Для этого EF разработала маршрут «Lean», продвигающийся параллельно по трем направлениям: исполнение, консенсус и данные.
- Уровень исполнения (учетные записи пользователей): буферизация AA и испытательная площадка L2. Перед лицом массовых EOA жесткий форк сопряжен с огромным сопротивлением. Ethereum опирается на абстракцию учетных записей (например, ERC-4337 и EIP-7702), предоставляющую смарт-контрактам-кошелькам «гибкость подписей», поддерживающую гибридные подписи и пошаговую миграцию, избегая обязательной координации всей сети. Кроме того, благодаря гибкому управлению L2 становится естественной испытательной площадкой для развертывания PQ;
- Уровень консенсуса (подписи валидаторов): «комбинированный удар» leanXMSS и leanVM направлен на полную замену подписей BLS, зависящих от эллиптических кривых. Основная стратегия — использование основанного на хешах leanXMSS в сочетании со сверхминиатюрным zkVM (leanVM) для агрегации SNARK. Ключевой инженерный прорыв: ожидают, что leanVM сможет сжать огромные данные хеш-подписей примерно в 250 раз, компенсируя раздувание объема PQ-подписей, сохраняя преимущества масштабируемости «многие подписи в одну» при переходе в постквантовую эпоху.
- Уровень данных (Blob, DA и KZG): долгосрочная перестройка базовых обещаний. В условиях CRQC базовые допущения безопасности KZG все еще требуют переоценки и долгосрочной миграции к более PQ-friendly обещаниям или системам доказательств. Конечное направление — эволюция к основанным на хешах STARK или обещаниям на решетках (Lattice). Это многолетняя низкоуровневая перестройка протокола, а не немедленная недействительность в настоящем.
Кроме того, риски квантовых вычислений для Ethereum распределены неравномерно. EOA представляют собой крупнейший пул ценностей; биржи, мосты, горячие кастодиальные кошельки, ключи управления/обновлений, sequencer L2 и административные ключи являются высокоценными операционными ключами, которые могут испытать давление раньше самого протокола. В целом, миграция Ethereum на защиту от квантовых угроз — это не точечная замена подписей, а многолетняя полнослойная инженерная задача с участием учетных записей, консенсуса, DA, ZK, L2, мостов, кастодианов и формальной верификации.
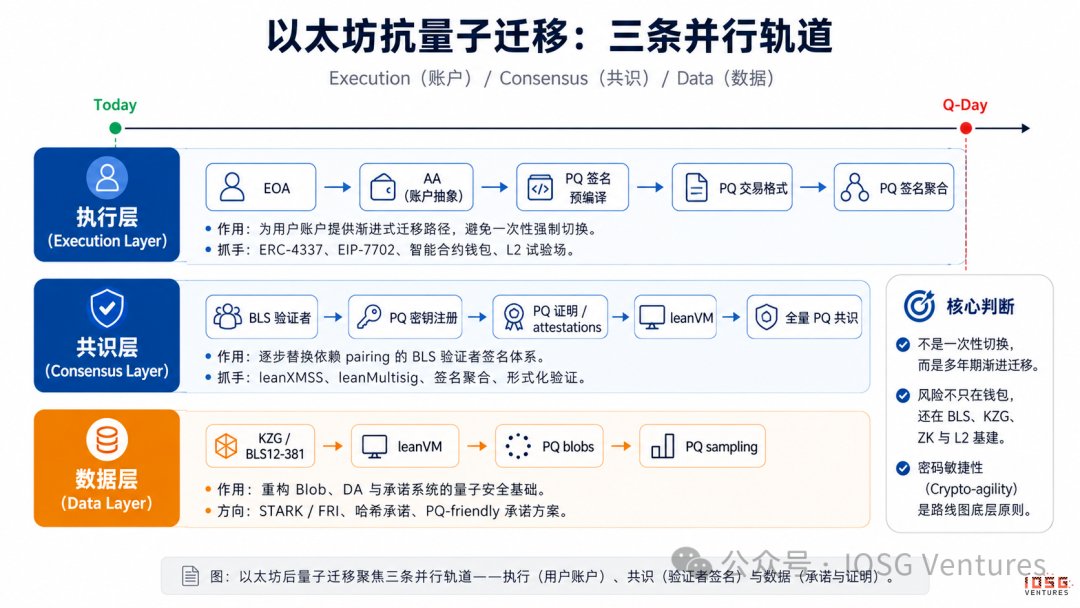
Рис. 6: Миграция Ethereum на постквантовую защиту: исполнение (учетные записи пользователей), консенсус (подписи валидаторов) и данные (обещания и доказательства).
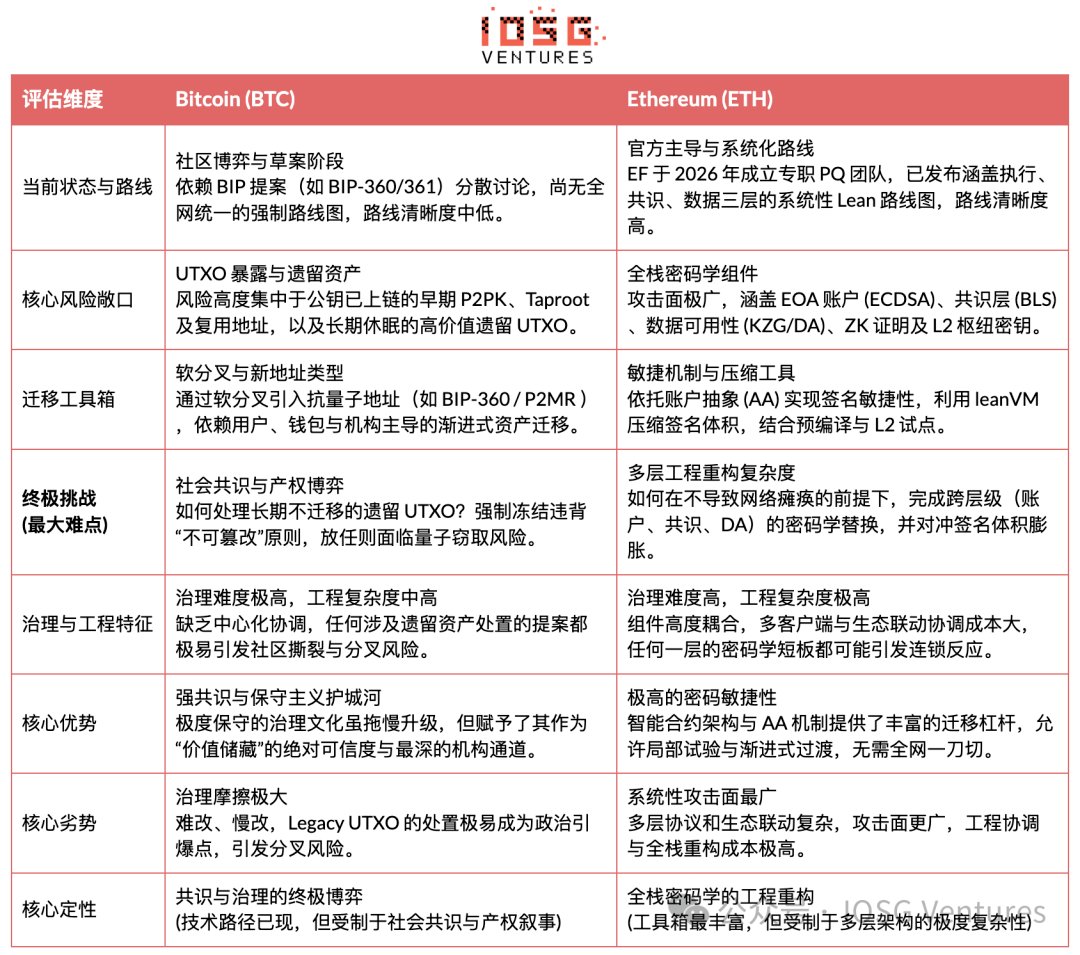
Полная сравнительная картина миграции Bitcoin и Ethereum на постквантовую защиту
Теоретически все публичные цепи, зависящие от традиционной криптографии с открытым ключом, сталкиваются с квантовыми рисками. Но действительно формирующими системные命题 миграции на защиту от квантовых угроз остаются в основном Bitcoin и Ethereum: первый涉及 legacy UTXO, неизменяемость и управление правами собственности, второй涉及账户、共识、DA、ZK 与 L2 的全栈重构。其他公链更适合作为技术路径与风险场景的补充参照。
- Solana представляет инженерные исследования стоимости верификации PQ-подписей для блокчейнов с высокой пропускной способностью, в сообществе уже ведутся обсуждения syscall верификации Falcon-512/FN-DSA, но этот方案仍属探索性补充,不替代现有 Ed25519,也不代表 Solana 已形成官方迁移路线;
- Starknet / STARK 代表基于哈希证明系统更 PQ-friendly 的 ZK 路线。相较依赖配对/KZG 的 SNARK 系统,STARK 的基础证明机制更适合向后量子 ZK 方向发展;但这并不意味着整个 Starknet 网络已经量子安全,钱包签名、哈希参数、桥接机制与 Ethereum L1 结算仍需同步迁移。
- QRL、Quantus、Abelian 等原生或准原生 PQ 链,则提供了 clean-slate post-quantum design 的技术参照:QRL 代表早期基于哈希的签名路线,Quantus 代表新一代 NIST PQC 叙事的原生 PQ L1,Abelian 则偏向于基于格格的隐私保护 L1。它们“从第一天构建抗量子链”的可行路径,但网络效应、流动性与应用生态仍远弱于 BTC / ETH,更适合作为技术样本。
Заключение: наступление срока долгов по безопасности и обратный отсчет «Дня Q» во всей экосистеме
Квантовые вычисления не являются «оружием конца света», terminating блокчейн, а представляют собой системный сброс современной системы криптографии с открытым ключом. Главный риск заключается в будущими крупными устойчивыми к ошибкам квантовыми компьютерами (CRQC), обладающими способностью к стратегическому взлому. Истинная опасность индустрии заключается не в отсутствии постквантовых алгоритмов (PQC), а в способности всей экосистемы Web3 выполнить скоординированную сквозную миграцию до наступления Q-Day (критической точки квантового взлома). В краткосрочной и среднесрочной перспективе риски устаревания текущих систем подписей и высокая стоимость полнослойного обновления образуют тяжелый «долг безопасности»; в долгосрочной перспективе давление выживания трансформируется в катализатор индустрии, напрямую порождая совершенно новые треки безопасности, такие как смешанные кошельки PQ, институциональное кастодианство с защитой от квантовых угроз, радары квантовых рисков и агрегаторы PQ-подписей.
Несмотря на то, что макро-подготовка может занять 5–15 лет, по-настоящему спокойное «технически комфортное окно» составляет всего 5–8 лет. Это требует высочайшей координации всей сквозной цепи (от предложений BIP/EIP, реализации узлов, адаптации кошельков до соответствующих обновлений бирж и кастодианов). Более важно то, что переоценка рынком может произойти раньше самого Q-Day: как только оценки ресурсов квантовых вычислений продолжат снижение, дорожные карты по оборудованию значительно ускорятся, или регуляторы и крупные кастодианы率先提出 PQC 合规要求,市场就可能提前审视区块链资产的密码学安全模型。在此窗口期内,两大核心生态将面临截然不同的终极考验:
- Bitcoin: главный вызов заключается не в криптографии, а в глобальном социальном консенсусе и управлении правами собственности. Как обработать долгосрочно спящие, с раскрытым открытым ключом устаревшие UTXO, — это политическое博弈, затрагивающее фундаментальный принцип «неизменяемости».
- Ethereum: главный вызов заключается в инженерной многослойной сложности протокола и полнослойной экосистемы. Как завершить межуровневую криптографическую замену учетных записей, консенсуса, DA и ZK-уровня без падения сети и как hedging раздувания объема подписей.
В долгосрочном управлении портфелем трение постквантового управления составляет «структурный хвостовой риск» для BTC, но绝非当下看空的理由。其“难以改变”的极度保守治理呈现出双刃剑效应:既是抗量子迁移的最大阻力,亦是维持其价值储藏叙事与抵御中心化干预的核心护城河,这要求投资者摒弃“BTC永远无需重大升级”的静态信仰。未来,若出现Q-Day时间线被实质性提前、社区拒绝推进PQ迁移而外围生态已率先行动、高价值暴露公钥UTXO引发恐慌抛售,或Legacy资产处置陷入彻底分裂等任一情景,市场将对BTC的安全模型与底层共识进行重新折价。
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 IOSG Ventures