


Эксперт по кибербезопасности с десятилетним стажем едва не стал жертвой новейшего вида фишинговых атак, который стремительно распространяется.
Автор: Кристофер Роза
Перевод: AididiaoJP, Foresight News
Даже этот эксперт по кибербезопасности едва не стал жертвой
На прошедших выходных появилась информация о том, что в сети начал распространяться огромный массив данных, содержащий 16 млрд учетных записей пользователей, включающий как старые утечки, так и недавно скомпрометированные учётные данные. Пока неясно, кто обновил этот набор и повторно выложил его. Несмотря на то, что большая часть базы данных представляет собой переработанные материалы старых инцидентов, их повторное появление вызывает беспокойство. Этот набор считается одним из крупнейших в истории одиночных массивов скомпрометированных аккаунтов.
Хакеры используют эти данные для реализации различных атак, и я оказался одной из их целей.
Фишинговая атака на мои личные устройства и аккаунты 19 июня стала самой сложной и изощрённой атакой за десятилетнюю карьеру в сфере кибербезопасности. Злоумышленники сначала создали ложную картину того, что мой аккаунт находится под атакой на нескольких платформах, а затем выступили от имени сотрудников Coinbase, предложив «помощь». Они объединили классические приёмы социальной инженерии с согласованными тактиками через SMS, телефонные звонки и поддельные письма, каждый элемент которых был направлен на создание ложного чувства срочности, доверия и масштаба. Именно широкая охватность и высокий уровень авторитетности этой мнимой атаки сделали её столь обманчивой.
В дальнейших строках я подробно опишу ход атаки, проанализирую выявленные мной признаки угрозы и принятые меры защиты. Кроме того, я поделюсь ключевыми уроками и практическими рекомендациями, которые помогут криптоинвесторам обезопасить себя в условиях постоянно эволюционирующих киберугроз.
Исторические данные вместе с недавно скомпрометированными учётными данными могут использоваться хакерами для выполнения высокоточных многоканальных атак. Это снова подтверждает важность многоуровневой защиты безопасности, чётких механизмов коммуникации с пользователями и стратегий оперативного реагирования. Как организации, так и частные пользователи могут извлечь практическую пользу из этого кейса, включая протоколы проверки, привычки идентификации доменов и алгоритмы действий, которые помогут предотвратить последствия единой ошибки, способной перерасти в критическую уязвимость.
Перехват SIM-карты
Атака началась около 15:15 по восточному времени США в четверг с анонимного SMS-сообщения о том, что кто-то пытается обманом заставить мобильного оператора передать мой номер телефона третьим лицам. Подобный метод известен как SIM-своп (перехват SIM-карты).
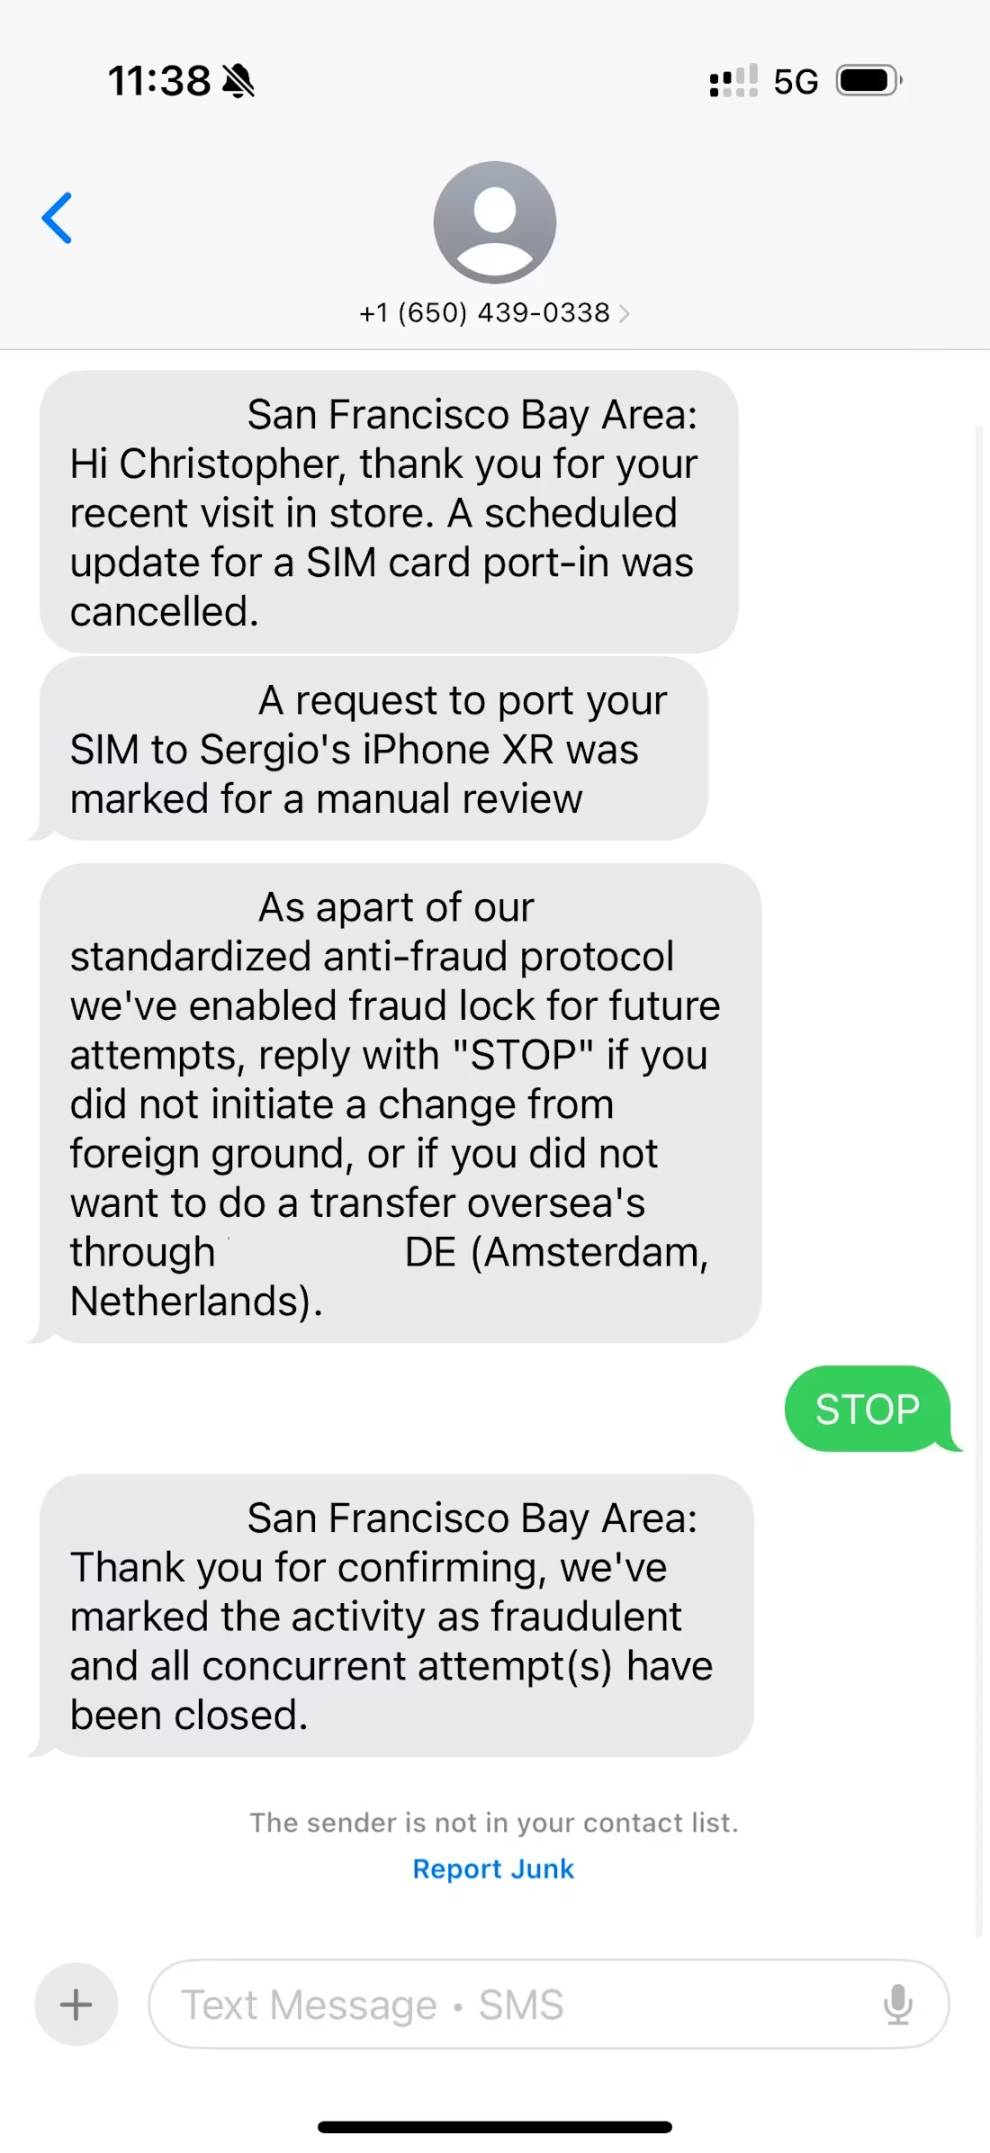
Обратите внимание: это сообщение пришло не со служебного номера, а с обычного 10-значного телефонного номера. Легитимные компании отправляют SMS только со коротких номеров (shortcode). Если вы получаете сообщение от неизвестного номера стандартной длины, которое представляется бизнесом, с высокой вероятностью это мошенничество или фишинговая попытка.
Эти сообщения также содержали противоречивую информацию. Первое SMS указывало на источник утечки в районе Сан-Франциско, тогда как последующие сообщали об инциденте в Амстердаме.
Успешный переход SIM-карты крайне опасен, поскольку злоумышленники получают доступ к одноразовым кодам верификации, которые большинство компаний используют для сброса пароля или входа в аккаунт. Однако в данном случае реального перехвата SIM-карты не произошло — хакеры лишь готовили почву для более изощрённого мошенничества.
Одноразовые коды и сброс паролей
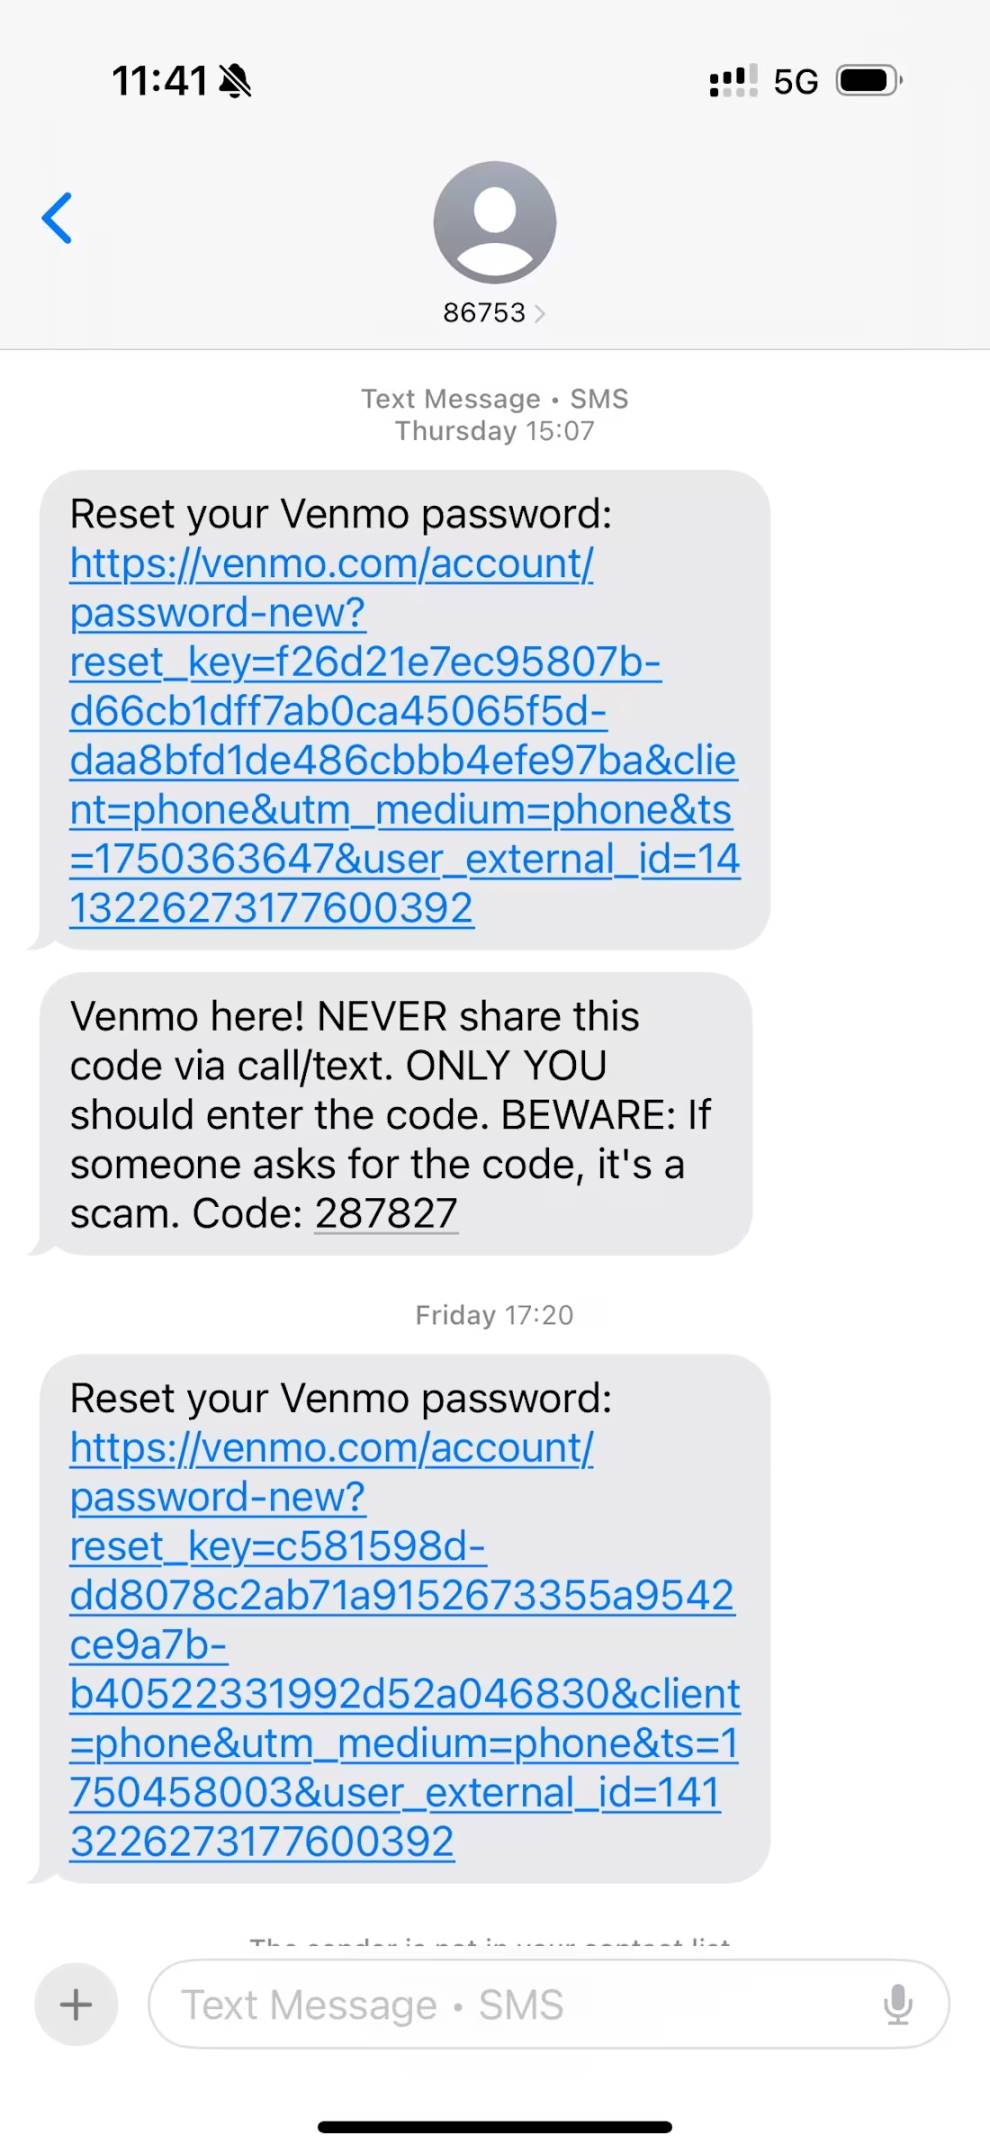
После этого атака усилилась: я начал получать одноразовые коды верификации якобы от Venmo и PayPal, доставляемые через SMS и WhatsApp. Это должно было убедить меня, что кто-то пытается войти в мои финансовые аккаунты. В отличие от подозрительного SMS от оператора связи, эти коды действительно были отправлены с внешне легитимных коротких номеров.
Фишинговый звонок от Coinbase
Примерно через пять минут после получения SMS мне позвонили с номера из Калифорнии. Звонящий представился как «Мейсон» с чисто американским акцентом и заявил, что входит в группу расследований Coinbase. По его словам, за последние 30 минут через чат-окно Coinbase прошло более 30 попыток сброса пароля и взлома моего аккаунта. Согласно рассказу «Мейсона», заявленный злоумышленник прошёл первый этап верификации при сбросе пароля, но потерпел неудачу на втором этапе двухфакторной аутентификации.
Он сообщил, что оппонент смог предоставить последние четыре цифры моего удостоверения личности, полный номер водительских прав, домашний адрес и полное имя, но не смог назвать полный номер ID или последние четыре цифры банковской карты, привязанной к аккаунту Coinbase. Мейсон пояснил, что именно это противоречие спровоцировало срабатывание тревоги в службе безопасности Coinbase, из-за чего они решили связаться со мной для проверки подлинности.
Легитимные биржи вроде Coinbase никогда не инициируют исходящие звонки пользователям, если те сами не обращаются в службу поддержки через официальный сайт. Чтобы узнать больше о стандартах обслуживания клиентов таких площадок, ознакомьтесь с этим документом Coinbase.
Проверка безопасности
Объявив эту «плохую новость», Мейсон предложил защитить мой аккаунт, заблокировав дополнительные каналы атак. Он взял курс на отключение подключений по API и связанных кошельков, заявив, что аннулирует их права доступа для снижения рисков. Среди перечисленных им сервисов были Bitstamp, TradingView, MetaMask и другие. Некоторые из них я не узнал, но предположил, что возможно когда-то сам их настроил, но забыл.
В этот момент моя бдительность снизилась, и меня даже успокоило «проактивное обслуживание» со стороны Coinbase.
До этого момента Мейсон не запрашивал никакой личной информации, адреса кошелька, кодов двухфакторной аутентификации или одноразовых паролей, которые обычно являются целью фишинговых атак. Весь процесс взаимодействия выглядел максимально безопасным и превентивным.
Скрытое психологическое давление
Следующим шагом стало первое попытку оказания давления через создание ощущения срочности и уязвимости. После завершения так называемой «проверки безопасности» Мейсон заявил, что защита аккаунта по подписке Coinbase One была отменена из-за того, что мой профиль был помечен как высоко рисковый. Это означало, что активы моего Coinbase Wallet больше не защищены страховкой FDIC, и в случае успешного хищения средств я не получу никакой компенсации.
Оглядываясь назад, должен признать, что эта версия должна была стать очевидной красной тряпкой. В отличие от банковских вкладов, криптоактивы никогда не страхуются FDIC. Хотя Coinbase может хранить долларовые балансы клиентов в банках, участвующих в программе страхования, сама биржа не является застрахованным институтом.
Мейсон также предупредил, что 24-часовой таймер уже запущен, и после его истечения аккаунт будет заблокирован. Для разблокировки потребуется сложный и длительный процесс. Самое жуткое заключалось в его заявлении о том, что если злоумышленникам за это время удастся получить полный номер моего социального обеспечения (SSN), они смогут вывести средства даже при заморозке аккаунта.
Позже я связался с реальной службой поддержки Coinbase и выяснил, что блокировка аккаунта является рекомендуемой ими мерой безопасности. Процесс разблокировки на деле прост и безопасен: достаточно предоставить фото документа и селфи, после чего биржа быстро вернёт доступ после подтверждения личности.
После этого я получил два письма. Первое было уведомлением об активации подписки на дайджест Coinbase Bytes. Это всего лишь автоматическое письмо, сгенерированное системой после того, как злоумышленники оставили мой email в форме на официальном сайте. Очевидно, целью было запутать меня с помощью легитимного корпоративного письма и повысить доверие к мошенникам.
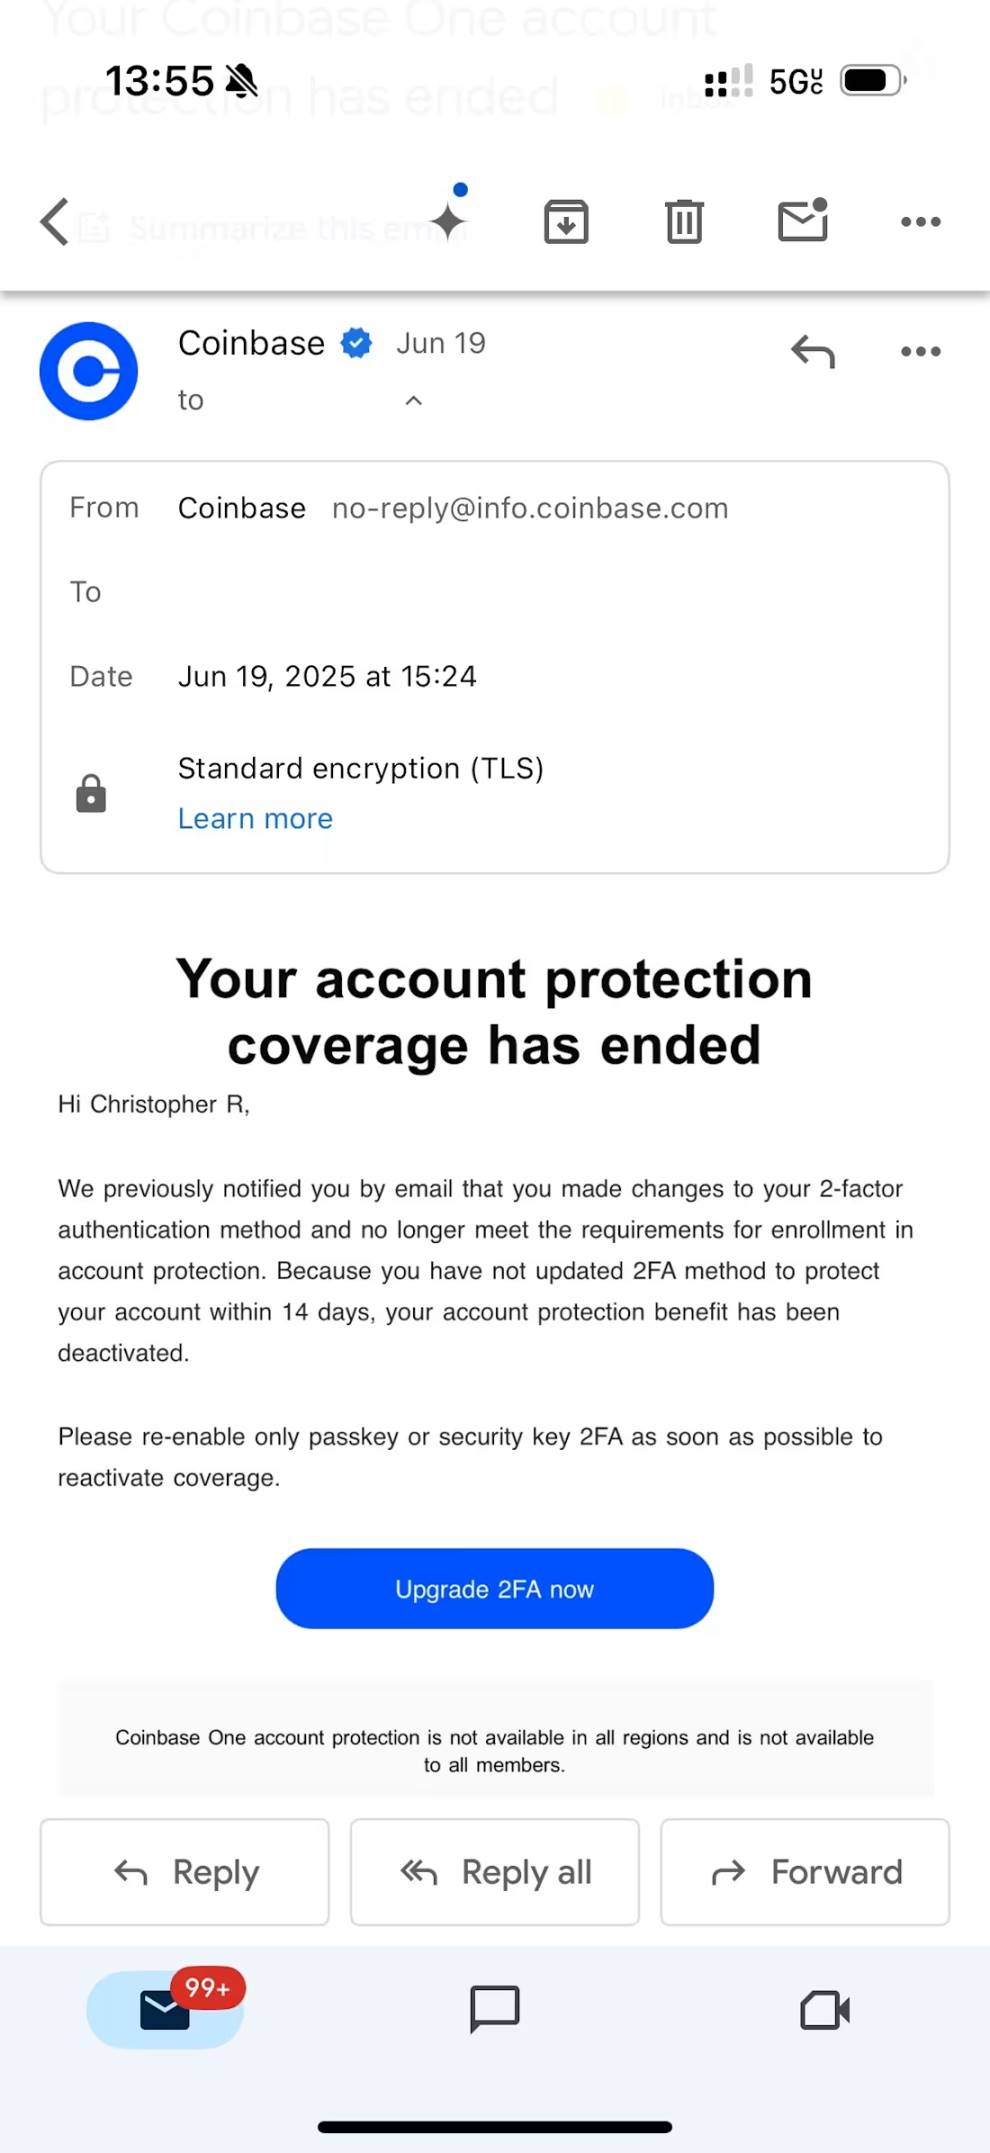
Второе письмо вызвало ещё большее беспокойство: оно пришло с адреса [email protected] и информировало об отмене защиты Coinbase One. Это письмо выглядело крайне убедительно, поскольку отправлялось с официального домена Coinbase ———если бы оно шло с подозрительного домена, его легко было бы распознать, но использование родного адреса вводило в заблуждение.
Предложенные меры устранения
Затем Мейсон предложил перевести мои активы в мультиподписный кошелек под названием Coinbase Vault для обеспечения безопасности. Он даже рекомендовал мне самостоятельно поискать в Google «Coinbase Vault» и изучить официальную документацию, чтобы убедиться, что это легитимная служба Coinbase.
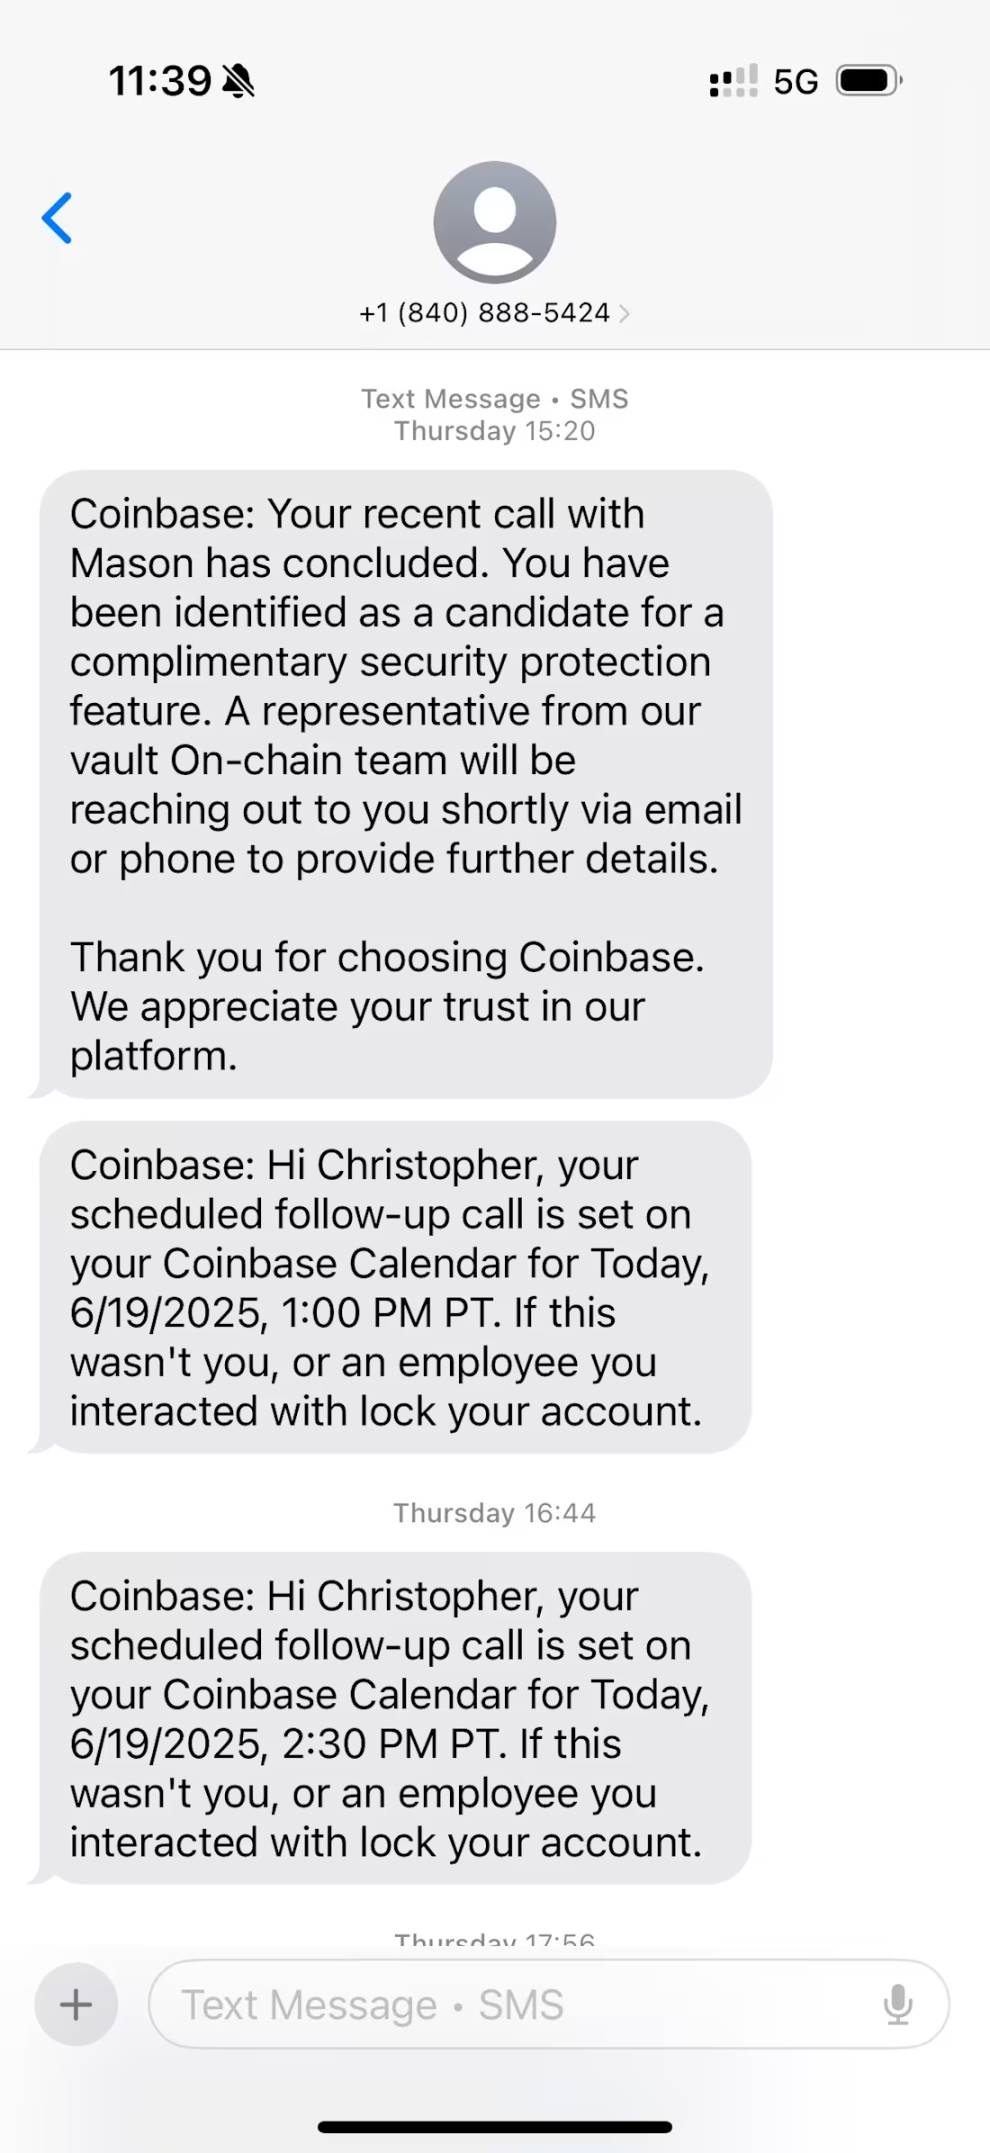
Я возразил, что без тщательного изучения не готов вносить такие серьёзные изменения. Мейсон принял возражение, посоветовав мне тщательно всё проверить, и поддержал идею предварительного контакта с оператором связи для предотвращения SIM-свопа. Он сообщил, что перезвонит через 30 минут для продолжения. Сразу после разрыва соединения я получил SMS с подтверждением разговора и бронирования.
Второй звонок и Coinbase Vault
Убедившись у оператора связи, что попыток перевода SIM-карты не было, я немедленно сменил пароли на всех аккаунтах. Мейсон перезвонил точно в срок, и мы продолжили обсуждение.
К этому моменту я подтвердил, что Coinbase Vault действительно является официально предлагаемым сервисом Coinbase. Это управляемая схема хранения средств, повышающая безопасность за счёт мультиподписной авторизации и 24-часовой задержки вывода, но она не является настоящим нехранимым холодным кошельком.
Мейсон прислал ссылку на vault-coinbase.com, заявив, что через неё можно перепроверить настройки безопасности, обсуждавшиеся при первом звонке. После проверки предлагается перевести средства в Vault. Именно здесь мои профессиональные навыки в области кибербезопасности наконец сыграли решающую роль.
После ввода предоставленного им номера инцидента открылась страница с кнопками «Удалены API-подключения» и «Создать Coinbase Vault». Я мгновенно проверил SSL-сертификат сайта и обнаружил, что домен, зарегистрированный менее месяца назад, никак не связан с Coinbase. Хотя наличие SSL-сертификата часто создаёт иллюзию легальности, у корпоративных сертификатов всегда чёткий владелец. Это открытие заставило меня немедленно прекратить любые действия.
Coinbaseпрямо указывает, что никогда не использует неофициальные домены. Даже при работе с сторонними сервисами применяется субдомен вроде vault.coinbase.com. Любые операции с аккаунтами бирж должны выполняться исключительно через официальный мобильный клиент или веб-сайт.
Я озвучил сомнения Мейсону, подчеркнув, что готов действовать только через официальный клиент. Он утверждал, что работа через приложение вызовет 48-часовую задержку, тогда как аккаунт заблокируют через 24 часа. Отказавшись от поспешных решений во второй раз, он сказал, что передаст дело в «команду поддержки третьего уровня» для восстановления моей защиты Coinbase One.
После завершения разговора я продолжал проверять безопасность остальных аккаунтов, и чувство тревоги лишь нарастало.
Звонок от «команды третьей линии»
Примерно через полтора часа поступил звонок с номера из Техаса. Другой абонент с американским акцентом представился следователем третьего уровня, который занимается обработкой моей заявки на восстановление Coinbase One. По его словам, проверка займёт 7 дней, в течение которых аккаунт останется незастрахованным. Он также «любезно» порекомендовал открыть несколько отдельных Vault для разных блокчейн-активов. При видимой экспертности он ни разу не назвал конкретные токены, ограничившись общими фразами вроде «Эфириум, Биткоин и прочее».
Он упомянул, что подаст запрос в юридический отдел для направления логов переписки, после чего вновь вернулся к рекламе Coinbase Vault. В качестве альтернативы он посоветовал сторонний аппаратный кошелек SafePal. Несмотря на то, что SafePal действительно является легитимным устройством, упоминание явно служило приманкой для завоевания доверия.
Когда я в очередной раз усомнился в легитимности домена vault-coinbase.com, собеседник продолжал пытаться развеять мои опасения. Вероятно, злоумышленники поняли, что не смогут провести атаку дальше, и в итоге отказались от неё.
Связь с реальной службой поддержки Coinbase
Завершив разговор с фальшивым «сотрудником», я незамедлительно отправил обращение через официальный сайт Coinbase.com. Реальный агент поддержки оперативно подтвердил отсутствие подозрительных входов или запросов на сброс пароля по отношению к моему аккаунту.
Специалист рекомендовал срочно заблокировать аккаунт и собрать детали инцидента для передачи в отдел расследований. Я предоставил все мошеннические домены, номера телефонов и схемы атак, уделив особое внимание вопросу полномочий отправки писем с адреса [email protected]. Агент признал высокую степень тяжести ситуации и заверил, что служба безопасности проведёт исчерпывающее расследование.
Обращаясь в поддержку биржи или кастодиана, обязательно используйте только официальные каналы. Легитимные компании никогда не инициируют контакт с пользователями первыми.
Итоги и выводы
Несмотря на то, что мне удалось избежать обмана, этот случай глубоко встревожил меня как бывшего специалиста по кибербезопасности. Без профессиональной подготовки я бы определённо попался на удочку. Обычный непрошенный звонок я бы просто сбросил. Опасность этой фишинговой атаки кроется в тщательно спроектированной последовательности шагов злоумышленников, создающих иллюзию неотложности и авторитета.
Я систематизировал выявленные сигналы тревоги и рекомендации по защите, надеясь, что они помогут криптоинвесторам обезопасить свои средства в современных цифровых условиях.
Признаки угрозы
Координированное создание ложных тревог для дезориентации и создания эффекта срочности
Злоумышленники изначально запустили цепочку уведомлений о перехвате SIM-карты и запросах одноразовых кодов от сервисов вроде Venmo и PayPal (доставляемых одновременно через SMS и WhatsApp), намеренно создавая фиктивную картину массовой атаки на различные платформы. Скорее всего, для триггера этих сообщений хватило лишь моего номера телефона и email — данные, которые довольно легко добыть. На этом этапе я считал, что противник ещё не обладает глубокой информацией о моём аккаунте.
Смешение коротких номеров (shortcode) и обычных телефонных номеров
Фишинговые сообщения использовались комбинацией SMS со shortcodes и обычных телефонов. Хотя компании традиционно применяют короткие номера для официальной связи, злоумышленники могут имитировать или эксплуатировать их. Важно помнить: легитимные сервисы никогда не отправляют уведомления безопасности с обычных номеров. Письма или SMS с номеров стандартной длины должны вызывать постоянное подозрение.
Требование использовать неофициальные или неизвестные домены для действий
Атакующие просили перейти на фишинговый сайт на vault-coinbase.com. На первый взгляд домен выглядел легитимно, но на самом деле не имел отношения к Coinbase. Перед вводом любых данных необходимо внимательно проверять доменное имя и SSL-сертификаты. Любые операции с чувствительными аккаунтами должны выполняться только на официальных доменах или в приложениях компаний.
Непрошеные входящие звонки и последующие коммуникации
Coinbase и большинство других финансовых учреждений никогда не звонят пользователям, если те не инициировали обращение в поддержку. Звонок с лица, представляющегося «следователем третьей линии», является серьёзным сигналом тревоги, особенно в сочетании со страхованием и сложными инструкциями по защите аккаунта.
Непрошенные предупреждения о кризисных ситуациях и последствиях
Фишинговые атакующие часто эксплуатируют страх и чувство срочности, чтобы заставить жертв действовать импульсивно. В данном примере угрозы блокировки аккаунта, кражи активов и снятия страхового покрытия представляют собой классические приёмы социальной инженерии.
Требование обойти официальные каналы связи
Любые предложения отказаться от использования официального приложения или веб-сайта компании, особенно если они позиционируются как «более быстрые» или «более безопасные» альтернативы, должны мгновенно вызвать настороженность. Мошенники могут предоставлять ссылки, которые выглядят корректно, но ведут на вредоносные ресурсы.
Непроверяемые номера инцидентов или тикеты поддержки
Использование «номеров инцидентов» для представления специализированного фишингового портала создает иллюзию официоза. Ни один легитимный сервис не потребует от пользователя подтверждение личности или выполнение операций по внешним кастомным ссылкам с номерами тикетов.
Смешение достоверной и ложной информации
Злоумышленники часто комбинируют реальные персональные данные (например, email или частично SSN) с размытыми или неточными сведениями для повышения доверия. Любые расхождения или поверхностные упоминания «блокчейнов», «кошельков» или «аудитов безопасности» должны вызывать подозрения.
Упоминание легитимных названий в контексте альтернативных решений
Применение широко известных брендов (даже полностью легальных, типа SafePal) может служить тактикой отвлечения внимания. Такой подход создаёт ложное впечатление наличия выбора и надёжности, параллельно подводя пользователя к вредоносным действиям.
Избыточная вежливость без проведения верификации
Атакующие проявляли невероятное терпение, поощряя самостоятельные исследования и изначально не запрашивая конфиденциальные данные. Такое поведение имитирует работу профессиональных операторов связи, делая обман визуально убедительным. Любая непрошенная помощь, «выглядящая слишком хорошо, чтобы быть правдой», должна восприниматься с недоверием.
Проактивные меры защиты и рекомендации
Активация верификации на уровне транзакций на биржах
Настройте двухфакторную аутентификацию и верификацию на основе кодов в параметрах биржи. Это гарантирует, что каждая операция по переводу или отправке средств требует реального подтверждения на вашем доверенном устройстве, предотвращая несанкционированные транзакции.
Всегда обращайтесь к поставщикам услуг через официальные и проверенные каналы
В данном случае я связался с оператором связи и службой поддержки Coinbase, напрямую войдя в официальные платформы и создав тикет. При угрозе безопасности аккаунта это самый безопасный и единственно правильный способ взаимодействия с техподдержкой.
Сотрудники бирж никогда не попросят вас переводить, открывать или защищать средства иным способом
Они также никогда не запросят ваши сид-фразы (mnemonic phrases) кошелька, не будут требовать коды двухфакторной аутентификации и тем более не попытаются удалённо подключиться к вашему устройству или установить программное обеспечение.
Рассмотрите использование кошельков с мультиподписью или холодных кошельков
Кошельки с мультиподписью требуют одобрения несколькими сторонами для авторизации транзакций, а холодные кошельки полностью изолируют ваши приватные ключи от интернета. Оба метода эффективно защищают долгосрочные холды от дистанционного фишинга и вредоносного ПО.
Сохраняйте официальные URL-адреса и избегайте перехода по ссылкам из непрошенных сообщений
Ручной ввод адреса или использование проверенных закладок — лучшая защита от фишинга доменов.
Используйте менеджеры паролей для выявления подозрительных сайтов и поддержания сложности паролей
Менеджеры паролей предотвращают фишинг, автоматически отказываясь заполнять поля на нелегитимных или незнакомых ресурсах. Регулярно обновляйте пароли; при малейшем подозрении на взлом незамедлительно меняйте их.
Регулярно проверяйте подключённые приложения, ключи API и сторонние интеграции
Отзывайте доступ ко всем приложениям и сервисам, которые больше не используете или не узнаете.
Включайте оповещения об активности аккаунта в реальном времени там, где это возможно
Уведомления о входе, выводе средств или изменении настроек безопасности служат критически важным ранним предупреждением о несанкционированной деятельности.
Сообщайте всей подозрительной деятельности в официальную службу поддержки провайдеров
Своевременное информирование помогает предотвратить масштабные инциденты и способствует усилению общей защиты платформ.
Заключение
Для финансовых учреждений, команд ИТ-безопасности и руководства этот инцидент демонстрирует, как злоумышленники способны преодолевать даже самые зрелые системы защиты, объединяя повторно использованные исторические данные с живой социальной инженерией. Современные угрозы больше не полагаются исключительно на грубые технические атаки, а реализуют скоординированные кросс-канальные стратегии, имитируя легитимные рабочие процессы для завоевания доверия и обмана пользователей.
Нам недостаточно просто поддерживать техническую защиту систем и сетей; необходимо также уметь идентифицировать угрозы и действовать ради собственной безопасности. Независимо от того, работаете ли вы в криптофирме или управляете активами удалённо, каждый обязан понимать, как личные уязвимости трансформируются в системные риски.
В ответ на подобные вызовы организациям следует внедрять многоуровневую защиту, включающую мониторинг доменов, адаптивную аутентификацию, антифишинговые многофакторные решения и четкие протоколы коммуникации. Не менее важно формировать в корпоративной культуре грамотность в сфере кибербезопасности, чтобы каждый сотрудник — от инженеров до топ-менеджеров — осознавал свою роль в обеспечении защиты бизнеса. В современных реалиях безопасность перестала быть исключительно технической функцией и стала коллективной ответственностью, охватывающей каждого сотрудника и организацию в целом.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @galaxyhq









