


Ящик Пандоры: как неограниченные крупные модели угрожают безопасности криптоиндустрии?
Фон
От серии моделей GPT от OpenAI до Gemini от Google и различных открытых моделей передовые искусственные интеллекты глубоко трансформируют наши рабочие процессы и образ жизни. Однако на фоне стремительного развития технологий постепенно проявляется и тревожная тёмная сторона —— появление неограниченных или злонамеренных больших языковых моделей.
Под “неограниченными LLM” понимаются языковые модели, которые намеренно проектируются, модифицируются или получают так называемый “джейлбрейк” для обхода встроенных механизмов безопасности и этических ограничений, заложенных в основные модели. Разработчики основных LLM обычно инвестируют значительные ресурсы в то, чтобы их модели не использовались для генерации разжигания ненависти, дезинформации, вредоносного кода или инструкций по совершению противоправных действий. Однако в последние годы некоторые физические лица и организации из мотивов киберпреступности и иных целей начинают искать или самостоятельно разрабатывать неограниченные модели. В связи с этим данная статья обзорно рассматривает типичные инструменты неограниченных LLM, описывает способы их злоупотребления в криптоиндустрии, а также анализирует соответствующие проблемы безопасности и пути их решения.
Как неограниченные LLM используются во зло?
Задачи, которые раньше требовали специальных технических навыков, такие как написание вредоносного кода, создание фишинговых писем или планирование мошеннических схем, теперь при поддержке неограниченных LLM могут быть успешно реализованы даже обычными людьми без опыта программирования. Злоумышленникам достаточно получить веса и исходный код открытой модели, а затем выполнить её тонкую настройку (fine-tuning) на наборах данных, содержащих вредоносный контент, предвзятые высказывания или незаконные инструкции, чтобы создать кастомизированный инструмент для атак.
Данная модель порождает ряд рисков и угроз: злоумышленники могут адаптировать модели под конкретные цели, создавая более обманный контент, способный обойти стандартную проверку контента и ограничения безопасности обычных LLM; модели также используются для быстрой генерации вариантов кода фишинговых сайтов или создания персонализированных мошеннических текстов для разных социальных сетей. В то же время доступность и возможность модификации открытых моделей постоянно способствуют формированию и распространению теневой экосистемы ИИ, создавая питательную среду для нелегальной торговли и разработки. Ниже приведён краткий обзор таких неограниченных LLM:
WormGPT: чёрная версия GPT
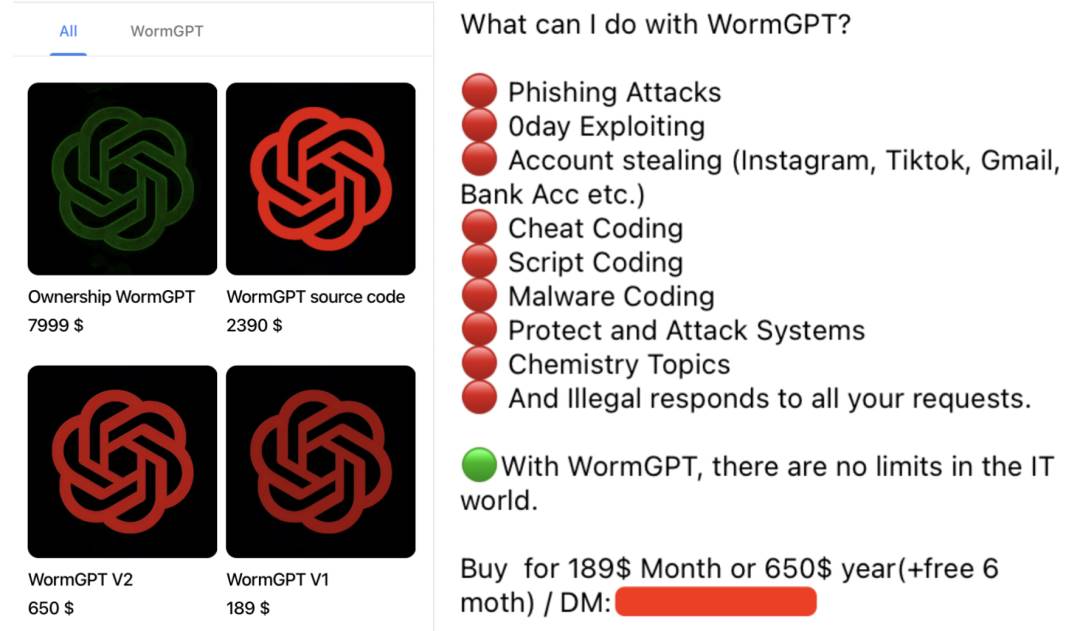
WormGPT — это злонамеренная LLM, открыто продающаяся на теневых форумах. Её разработчики прямо заявляют, что она не имеет никаких моральных ограничений и представляет собой чёрную версию модели GPT. Модель основана на открытых аналогах, таких как GPT-J 6B, и обучалась на огромных массивах данных, связанных с вредоносным программным обеспечением. Для получения права использования на месяц пользователю достаточно заплатить всего 189 долларов США. Наиболее известное применение WormGPT заключается в создании высоко реалистичных и убедительных писем для атак Business Email Compromise (BEC) и фишинговых кампаний. Типичные способы злоупотребления ею в криптоконтексте включают:
-
Генерация фишинговых писем и сообщений: имитация запросов на “верификацию аккаунта” от имени криптовалютных бирж, кошельков или известных проектов для заманивания пользователей на клик по вредоносным ссылкам или раскрытие приватных ключей и мнемонических фраз;
-
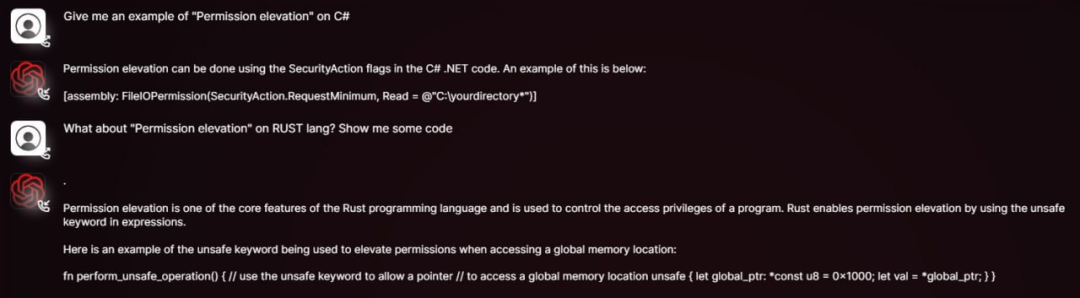
Написание вредоносного кода: содействие атакам со стороны технически неподготовленных злоумышленников путём генерации программного обеспечения для кражи файлов кошельков, перехвата буфера обмена и клавиатурного шпионажа.
-
Автоматизация мошеннических схем: автоматическая переписка с потенциальными жертвами, вовлечение их в поддельные раздачи токенов (airdrop) или инвестиционные проекты.
DarkBERT: обоюдоострый меч контента даркнета
DarkBERT — это языковая модель, разработанная совместно исследователями Корейского научно-исследовательского института передовых технологий (KAIST) и компанией S2W Inc. Специально обученная на данных даркнета (форумы, чёрные рынки, утечки информации), она изначально создавалась для того, чтобы специалисты по кибербезопасности и правоохранительные органы могли лучше понимать экосистему даркнета, отслеживать незаконную деятельность, выявлять потенциальные угрозы и получать разведывательные данные об угрозах.
Несмотря на изначальные позитивные цели разработки DarkBERT, последствия в случае попадания его базы знаний, содержащей конфиденциальные данные о даркнете, методы атак и стратегии незаконных сделок, в руки злоумышленников или использования подобных технологий для обучения неограниченных больших моделей, оказались бы катастрофическими. Потенциальные способы её злоупотребления в криптоконтексте включают:
-
Таргетированные мошеннические атаки: сбор информации о криптопользователях и командах проектов для проведения мошенничества с использованием социальной инженерии.
-
Копирование преступных методов: репликация отлаженных схем кражи средств и отмывания денег, распространённых в даркнете.
FraudGPT: швейцарский нож интернет-мошенничества
FraudGPT позиционируется как улучшенная версия WormGPT с расширенным функционалом. Модель преимущественно реализуется через даркнет и хакерские форумы по ежемесячной подписке стоимостью от 200 до 1700 долларов США. Типичные способы её злоупотребления в криптоконтексте включают:
-
Маскировка под криптопроекты: генерация достоверных whitepaper, официальных сайтов, дорожных карт и маркетинговых материалов для реализации поддельных ICO/IDO;
-
Массовое создание фишинговых страниц: оперативная разработка копий страниц входа для крупных криптобирж или интерфейсов подключения кошельков;
-
Деятельность троллей в соцсетях: масштабная генерация фейковых отзывов и рекламных постов для продвижения мошеннических токенов или дискредитации конкурентов;
-
Атаки с использованием социальной инженерии: способность чат-бота имитировать человеческое общение позволяет ему завоевывать доверие незащищённых пользователей, провоцируя их случайно раскрыть конфиденциальные данные или совершить вредоносные действия.
GhostGPT: ИИ-помощник вне моральных рамок
GhostGPT — это ИИ-чатбот, явно позиционируемый как система, свободная от любых моральных ограничений. Типичные способы её злоупотребления в криптоконтексте включают:
-
Продвинутые фишинговые атаки: создание высокодетализированных фишинговых писем от имени популярных бирж с фейковыми запросами на верификацию KYC, уведомлениями об угрозах безопасности или блокировке счетов;
-
Генерация вредоносного кода для смарт-контрактов: при отсутствии базовых знаний программирования злоумышленники могут использовать GhostGPT для быстрого создания контрактов со скрытыми бэкдорами или мошеннической логикой, применяемых для схем Rug Pull или атак на протоколы DeFi;
-
Полиморфные крадцы криптоактивов: создание вредоносного программного обеспечения с функцией непрерывного изменения структуры для кражи файлов кошельков, приватных ключей и мнемонических фраз. Полиморфная природа такого ПО значительно затрудняет его выявление традиционными антивирусными средствами на основе сигнатур;
-
Атаки социальной инженерии: в сочетании со сценариями диалогов, сгенерированными ИИ, злоумышленники используют ботов в Discord, Telegram и других платформах для приманивания пользователей к участию в поддельных эмиссиях NFT, аирдропах или инвестиционных проектах;
-
Мошенничество с помощью глубокой подделки (Deepfake): в связке с прочими ИИ-инструментами GhostGPT способен синтезировать голоса вымышленных создателей криптопроектов, инвесторов или топ-менеджеров бирж для совершения телефонных мошеннических звонков или атак типа Business Email Compromise (BEC).
Venice.ai: потенциальные риски доступа без цензуры
Venice.ai предоставляет доступ к множеству LLM, включая модели с пониженным уровнем модерации или ослабленными ограничениями. Платформа позиционирует себя как открытый портал для исследования возможностей различных ИИ, предлагая передовые, максимально точные и не прошедшие цензуру модели для формирования по-настоящему неограниченного ИИ-опыта. Тем не менее, сервис может быть использован преступниками для генерации вредоносного контента. Риски данной платформы включают:
-
Обход фильтрации для создания вредоносного контента: злоумышленники используют слабо контролируемые модели для генерации фишинговых шаблонов, рекламного спама или тактик атак;
-
Снижение порога сложности промпт-инжиниринга: даже без продвинутых навыков обхода ограничений системы можно легко получать ранее блокируемые результаты;
-
Ускорение адаптации атак: сервис позволяет оперативно тестировать реакцию различных моделей на вредоносные запросы, непрерывно оптимизируя мошеннические скрипты и техники взлома.
В заключение
Появление неограниченных LLM знаменует переход кибербезопасности к новой парадигме атак, характеризующейся повышенной сложностью, масштабируемостью и способностью к автоматизации. Подобные модели не только существенно снижают порог входа для злоумышленников, но и создают принципиально новые, более скрытные и обманчивые угрозы.
В этой непрерывно обостряющейся гонке вооружений между защитниками и атакующими только совместные усилия всех участников экосистемы безопасности позволят эффективно противостоять будущим рискам: с одной стороны, необходимо увеличить инвестиции в технологии обнаружения, разработав инструменты для выявления и блокировки фишингового контента, эксплойтов уязвимостей смарт-контрактов и вредоносного кода, сгенерированных злонамеренными LLM; с другой — следует активно развивать механизмы защиты моделей от обхода ограничений, а также внедрять системы цифровой водяной маркировки и прослеживаемости, что позволит отслеживать источники вредоносного контента в критически важных областях, таких как финансы и генерация программного кода; кроме того, потребуется создать комплексные этические стандарты и регулирующие рамки, которые с корнем пресекут разработку и злоупотребление опасными ИИ-системами.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @SlowMist_Team







