Непоколебимая вера после кризиса безопасности: почему SUI по-прежнему обладает потенциалом для долгосрочного роста?
Авторы: Klein Labs, Aquarius Capital
TL;DR
1. Уязвимость Cetus проистекает из реализации контракта, а не из самого SUI или языка Move:
Корень данной атаки заключается в отсутствии проверки границ для арифметических функций в протоколе Cetus — логическая уязвимость, вызванная слишком широкими масками и переполнением при сдвиге, не связана с блокчейном SUI или моделью безопасности ресурсов языка Move. Уязвимость можно устранить «одной строкой проверок границ», и это не повлияет на базовую безопасность всей экосистемы.
2. «Разумная централизация» в механизме SUI демонстрирует свою ценность в условиях кризиса:
Хотя в SUI используются функции ротации валидаторов по алгоритму DPoS и заморозки через чёрный список (Deny List), что предполагает лёгкую тенденцию к централизации, именно это сыграло ключевую роль в реагировании на инцидент с CETUS: валидаторы быстро синхронизировали вредоносные адреса в Deny List и отказались включать соответствующие транзакции в блоки, что позволило мгновенно заблокировать средства на сумму более 160 млн долларов США. По сути, это активный вид «цепочечного кейнсианства», где эффективное макроэкономическое регулирование оказало положительное влияние на экономическую систему.
3. Размышления и рекомендации по технической безопасности:
Математика и проверка границ: внедрить утверждения о верхних и нижних пределах для всех критических арифметических операций (например, сдвига, умножения и деления), провести фаззинг-тестирование на экстремальных значениях и формальную верификацию. Кроме того, необходимо усилить аудит и мониторинг: помимо стандартного аудита кода, привлечь специалистов по математическому аудиту и настроить детектирование поведения транзакций в сети в реальном времени для раннего выявления аномального разделения средств или крупных свёртых кредитов;
4. Обзор и рекомендации по механизмам обеспечения сохранности средств:
В ходе инцидента с Cetus команды SUI и проекта эффективно сотрудничали, успешно заблокировав средства на сумму более 160 млн долларов США и продвинув план 100-процентной компенсации, что продемонстрировало высокую способность к адаптации в блокчейне и ответственность перед экосистемой. Фонд SUI также выделил дополнительные 10 млн долларов на аудит, укрепляя линию обороны. В будущем следует развивать системы отслеживания в блокчейне, инструменты безопасности, создаваемые сообществом, и децентрализованное страхование для совершенствования системы защиты активов.
5. Многогранная экспансия экосистемы SUI
За менее чем два года SUI быстро прошла путь от «нового блокчейна» до «сильной экосистемы», создав разнообразную карту, охватывающую стабильные монеты, DEX, инфраструктуру, DePIN и гейминг. Общая эмиссия стабильных монет превысила 1 млрд долларов США, обеспечив надёжную базу ликвидности для модулей DeFi; TVL занимает 8-е место в мире, активность торгов — 5-е место, среди сетей, не являющихся EVM, — 3-е место (после Bitcoin и Solana), что свидетельствует о сильном вовлечении пользователей и способности удерживать капитал.
1. Цепная реакция, вызванная одной атакой
22 мая 2025 года ведущий AMM-протокол Cetus, развернутый в сети SUI, подвергся хакерской атаке. Злоумышленники использовали логическую уязвимость, связанную с «переполнением целочисленных переменных», осуществили точную манипуляцию и нанесли ущерб активам на сумму свыше 200 млн долларов. Это событие стало не только одним из крупнейших инцидентов безопасности в сфере DeFi в этом году, но и наиболее разрушительной хакерской атакой с момента запуска основной сети SUI.
Согласно данным DefiLlama, полный цепочечный TVL сети SUI в день атаки временно упал более чем на 330 млн долларов, а объём заблокированных средств самого протокола Cetus моментально сократился на 84%, опустившись до 38 млн долларов США. По цепной реакции стоимость нескольких популярных токенов в экосистеме SUI (включая Lofi, Sudeng, Squirtle и др.) всего за час обвалилась на 76–97%, вызвав серьёзную обеспокоенность рынка относительно безопасности и стабильности экосистемы SUI.
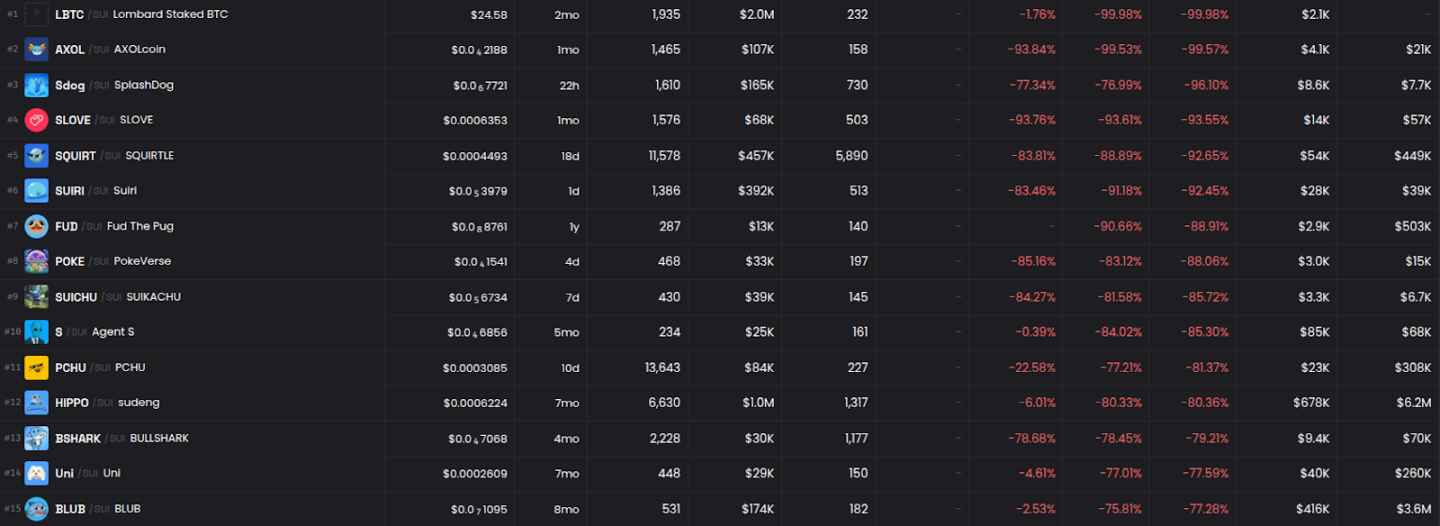
Однако после этой волны удара экосистема SUI продемонстрировала выдающуюся устойчивость и способность к восстановлению. Несмотря на кратковременные колебания доверия, вызванные событием с Cetus, объёмы цепочечных средств и активность пользователей не претерпели устойчивого спада; напротив, инцидент значительно повысил внимание всей экосистемы к вопросам безопасности, развитию инфраструктуры и качеству проектов.
Klein Labs рассмотрит причины данной атаки, механизм консенсуса узлов SUI, безопасность языка MOVE, а также развитие экосистемы SUI, чтобы систематизировать текущую картину экосистемы данного публичного блокчейна, находящегося на ранней стадии развития, и обсудить его потенциальные возможности роста.
2. Анализ причин атаки на Cetus
2.1 Этапы реализации атаки
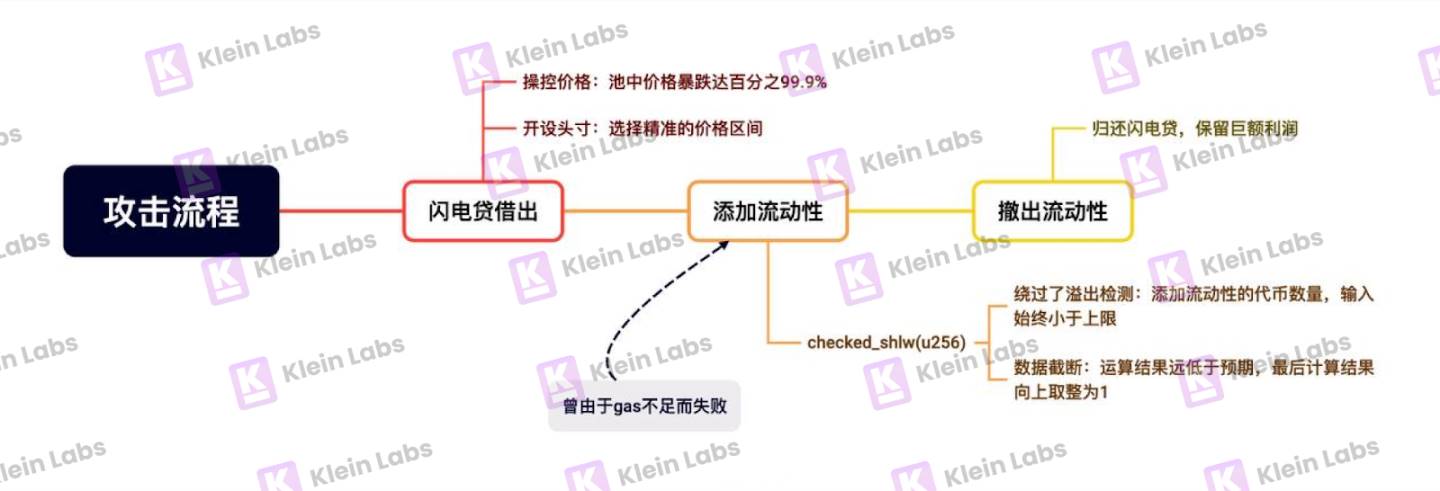
Согласно техническому анализу инцидента с Cetus командой SlowMist, хакеры успешно эксплуатировали критическую уязвимость переполнения арифметики в протоколе, используя свёртые кредиты, точную манипуляцию ценой и дефекты контракта для кражи цифровых активов на сумму свыше 200 млн долларов в короткий промежуток времени. Путь атаки примерно разделён на три этапа:
① Инициация свёртого кредита и манипуляция ценой
-
Хакеры сначала использовали максимально возможное проскальзывание для получения свёртого кредита в размере 10 млрд haSUI, взяв крупный объём средств для манипуляции ценой.
-
Свёртый кредит позволяет пользователям занимать и возвращать средства в рамках одной транзакции, оплачивая лишь комиссию, обладая свойствами высокой杠杆ности, низкого риска и низкой стоимости. Воспользовавшись этим механизмом, злоумышленники在短时间内 обрушили рыночную цену и точно зафиксировали её в крайне узком интервале.
-
Затем атакующие подготовили создание чрезвычайно узкого позиционного блока ликвидности, установив ценовой диапазон точно между минимальным предложением 300,000 и максимальной ценой 300,200, где ширина диапазона составила всего 1,00496621%.
-
Таким образом, используя достаточный объём токенов и колоссальную ликвидность, хакеры успешно манипулировали ценой haSUI. После этого они применили аналогичную тактику к нескольким токеням без реальной стоимости.
② Добавление ликвидности
Атакующие создали узкий позиционный блок ликвидности, объявив о добавлении ликвидности, однако из-за уязвимости в функции checked_shlw в итоге получили лишь 1 токен.
По своей сути это произошло по двум причинам:
-
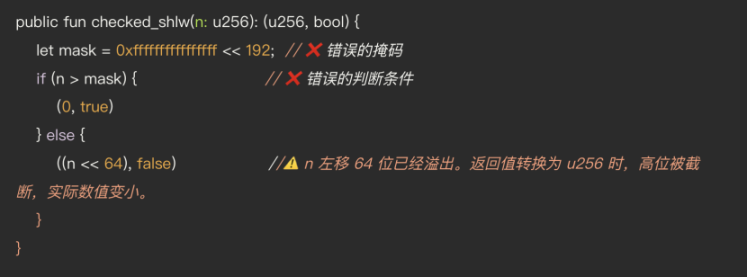
Слишком широкая маска: фактически установила предельно высокий порог добавления ликвидности, из-за чего проверка ввода пользователя со стороны контракта стала бессмысленной. Злоумышленники задали аномальные параметры, конструируя входные данные, которые всегда оказывались ниже этого порога, тем самым обойдя обнаружение переполнения.
-
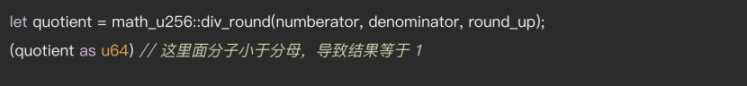
Отсечение данных при переполнении: при выполнении операции сдвига n << 64 для числа n, поскольку количество сдвигов превысило эффективную разрядность типа данных uint256 (256 бит), произошло переполнение с отсечением старших разрядов. Выброшенная часть автоматически отбрасывалась, в результате расчётный результат оказался значительно ниже ожидаемого, что привело к недооценке необходимого количества haSUI для обмена. Окончательный расчёт составил значение меньше 1,但由于采用了向上取整规则,最终结果四舍五入等于 1,即黑客只需提供 1 个代币即可兑换出巨额流动性。
③ Изъятие ликвидности
Выполнение возврата свёртого кредита с сохранением огромной прибыли. В конечном итоге из нескольких пулов ликвидности было выведено токеновых активов на общую сумму сотни миллионов долларов.
Потери средств оказались серьёзными, атака привела к краже следующих активов:
- 12,9 млн токенов SUI (около 54 млн долларов США)
- 60 млн долларов USDC
- 4,9 млн долларов Haedal Staked SUI
- 19,5 млн долларов TOILET
- Другие токены, такие как HIPPO и LOFI, снизились на 75–80%, ликвидность иссякла
2.2 Причины и особенности данной уязвимости
Данная уязвимость Cetus обладает тремя характеристиками:
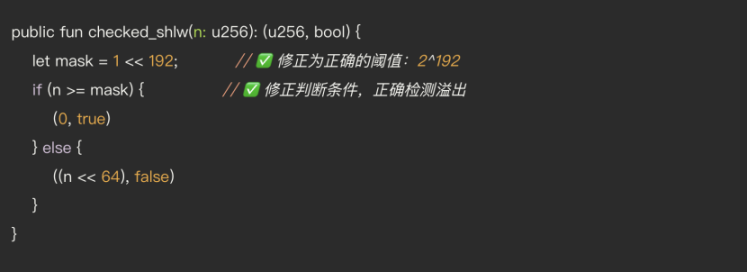
1. Крайне низкая стоимость устранения: с одной стороны, корнем инцидента Cetus стал пробел в математической библиотеке Cetus, а не ошибка механизма ценообразования протокола или базовой архитектуры. С другой стороны, уязвимость ограничена исключительно самим Cetus и не имеет отношения к коду SUI. Корень проблемы заключается в ошибке проверки граничного условия, которое можно полностью устранить, изменив две строки кода; после исправления патч может быть немедленно развёрнут в основной сети, обеспечив корректность последующей логики контрактов и исключив повторение уязвимости.
2. Высокая скрытность: контракт работал без сбоев два года после выхода в эксплуатацию, протокол Cetus прошел множество аудитов, но уязвимость так и не была обнаружена. Основная причина заключается в том, что библиотека Integer_Mate, используемая для математических расчетов, не входила в область проведения аудита.
Злоумышленники использовали экстремальные значения для точного формирования торгового диапазона, создавая крайне редкий сценарий предоставления сверхвысокой ликвидности, что и запустило аномальную логику. Это свидетельствует о том, что подобные проблемы сложно выявить с помощью обычных тестов. Такие вопросы часто остаются в слепой зоне внимания, поэтому оставались незамеченными довольно долго, прежде чем были обнаружены.
3. Не является уникальной проблемой Move:
Move превосходит многие другие языки смарт-контрактов в вопросах безопасности ресурсов и проверки типов, имея встроенную нативную защиту от переполнения целых чисел в распространенных сценариях. Данное переполнение возникло из-за того, что при расчете необходимого количества токенов для добавления ликвидности сначала была использована неправильная величина для верхней границы проверки, а также вместо стандартного умножения применена операция сдвига. В Move обычные операции сложения, вычитания, умножения и деления автоматически проверяются на переполнение, поэтому проблема отсечения старших разрядов здесь не возникает.
Аналогичные уязвимости ранее встречались и в других языках (например, Solidity, Rust), причем из-за отсутствия защиты от переполнения целых чисел ими даже легче воспользоваться. До обновления версии Solidity проверка на переполнение была очень слабой. Исторически фиксировались случаи переполнения при сложении, вычитании и умножении; непосредственной причиной всегда было превышение результата допустимыми пределами. Например, уязвимости в смарт-контрактах BEC и SMT на языке Solidity позволяли злоумышленникам с помощью тщательно подобранных параметров обойти проверки в контракте и выполнить перевод超额ных средств для осуществления атаки.
3. Механизм консенсуса SUI
3.1 Обзор механизма консенсуса SUI
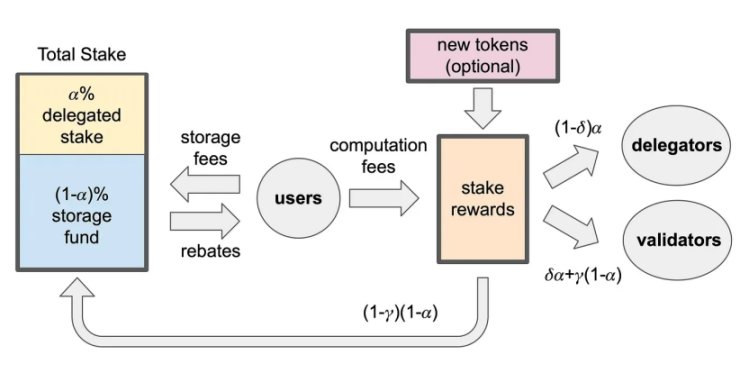
SUI Official Medium
Общая характеристика:
SUI используетframework делегированного доказательство доли участия (Delegated Proof of Stake, DPoS). Хотя механизм DPoS способен повысить пропускную способность транзакций, он не обеспечивает столь же высокий уровень децентрализации, как PoW (Proof of Work). Следовательно, степень децентрализации SUI относительно низка, порог управления сетью высок, и обычным пользователям трудно напрямую влиять на управление сетью.
- Среднее количество валидаторов: 106
- Средний период Epoch: 24 часа
Процесс работы механизма:
- Делегирование доли: обычным пользователям не требуется самостоятельно запускать узлы; достаточно застейкать SUI и делегировать их кандидатам-валидаторам, чтобы участвовать в обеспечении безопасности сети и распределении вознаграждений. Этот механизм снижает порог входа для рядовых пользователей, позволяя им участвовать в консенсусе сети путем «найма» доверяемых валидаторов. Это одно из ключевых преимуществ DPoS по сравнению с традиционным PoS.
- Ротационное создание блоков избранными валидаторами: небольшая группа выбранных валидаторов создает блоки в строгом или случайном порядке, что ускоряет подтверждение и повышает TPS.
- Динамические выборы: после завершения каждого цикла подсчета голосов происходит динамическая ротация и переизбрание набора валидаторов в зависимости от веса голоса, что гарантирует жизнеспособность узлов, согласованность интересов и децентрализацию.
Преимущества DPoS:
- Высокая эффективность: благодаря контролируемому количеству узлов-генераторов сеть подтверждает транзакции за миллисекунды, удовлетворяя потребности в высоком TPS.
- Низкая стоимость: меньшее число узлов, участвующих в консенсусе, существенно сокращает потребность в пропускной способности сети и вычислительных ресурсах для синхронизации информации и агрегирования подписей. Снижаются затраты на оборудование и обслуживание, требования к мощности падают, что в итоге приводит к низким комиссиям для пользователей.
- Высокая безопасность: механизмы стейкинга и делегирования пропорционально увеличивают стоимость и риск атаки; в сочетании с механизмами конфискации (slashing) в блокчейне эффективно подавляется злонамеренное поведение.
Кроме того, в механизме консенсуса SUI применяется алгоритм на базе BFT (Byzantine Fault Tolerance), требующий достижения согласия более двух третей голосов валидаторов для подтверждения транзакций. Этот механизм гарантирует, что даже при малом количестве мошеннических узлов сеть сохраняет безопасность и эффективность. Любые обновления или значимые решения также требуют одобрения более двух третей голосов для внедрения.
По сути, DPoS представляет собой компромиссное решение «треугольника невозможности», балансирующее между децентрализацией и эффективностью. В треугольнике «безопасность – децентрализация – масштабируемость» DPoS выбирает уменьшение количества активных узлов-генераторов ради повышения производительности. По сравнению с чистым PoS или PoW, он жертвует некоторой степенью полной децентрализации, но значительно увеличивает пропускную способность сети и скорость транзакций.
3.2 Проявление SUI в ходе данной атаки
3.2.1 Работа механизма блокировки
В ходе данного инцидента SUI оперативно заблокировал адреса, связанные с хакерами:
На уровне кода это означает невозможность упаковки транзакций в блоки. Валидаторные узлы являются ключевым компонентом блокчейна SUI, отвечающим за проверку транзакций и выполнение правил протокола. Коллективно игнорируя транзакции, связанные с злоумышленниками, эти валидаторы фактически реализовали на уровне консенсуса механизм, аналогичный «заморозке счетов» в традиционных финансах.
Встроенная в SUI функция deny list (черный список) предотвращает любые транзакции с указанными адресами. Поскольку эта функция уже присутствует на уровне клиента, во время атаки
SUI смог мгновенно заблокировать адреса хакеров. Без наличия этой функциональности, даже при наличии 113 валидаторов, протоколу Cetus было бы крайне сложно скоординировать ответы всех валидаторов один за другим в короткие сроки.
3.2.2 Кто имеет право изменять черный список?
-
TransactionDenyConfig — это локальный конфигурационный файл YAML/TOML, загружаемый каждым валидатором. Любой оператор узла может редактировать этот файл, выполнять hot-reload или перезагрузку узла, обновляя список. На первый взгляд каждый валидатор вроде бы свободно выражает свои предпочтения.
-
На практике, ради согласованности и эффективности стратегии безопасности, обновление такой критически важной конфигурации обычно координируется. Поскольку это было «экстренное обновление, инициированное командой SUI», список deny list практически устанавливался и обновлялся фондом SUI (или уполномоченными разработчиками).
-
SUI опубликовал черный список, теоретически валидаторы могут сами решать, применять ли его — однако на практике большинство по умолчанию автоматически его принимает. Таким образом, хотя данная функция защищает средства пользователей, по своей сути она действительно обладает определенной степенью централизации.
3.2.3 Сущность функции черного списка
Функция черного списка на самом деле не является частью базовой логики протокола; она скорее служит дополнительным уровнем обеспечения безопасности для реакции на чрезвычайные ситуации и защиты средств пользователей.
По своей сути это механизм обеспечения безопасности. Подобно «противоугонной цепи на двери», он активируется только для тех, кто пытается проникнуть внутрь дома, то есть для тех, кто совершает злонамеренные действия против протокола. Для пользователей это означает:
- Для крупных держателей (основных поставщиков ликвидности): протокол стремится обеспечить максимальную безопасность средств, поскольку все показатели TVL в блокчейне формируются преимущественно крупными игроками. Для долгосрочного развития протокол обязан в первую очередь гарантировать безопасность.
- Для розничных инвесторов (вносящих вклад в активность экосистемы и поддерживающих совместное развитие технологии и сообщества): проект также стремится привлечь мелких участников для совместного укрепления экосистемы и повышения показателей удержания. Однако в сфере DeFi первоочередным фактором остается безопасность капитала.
Ключевым критерием определения «степени централизации» должно наличие контроля над активами со стороны пользователей. В этом аспекте SUI через язык Move демонстрирует природное право собственности пользователей на их активы:
SUI построен на языке Move, ключевая концепция которого может быть сформулирована как «средства следуют за адресом»:
В отличие от Solidity, где взаимодействие сосредоточено вокруг смарт-контрактов, в Move пользовательские активы всегда хранятся напрямую на личных адресах, а логика транзакций строится вокруг перехода права собственности на ресурсы. Это означает, что контроль над активами изначально принадлежит пользователям, они не находятся под эскроу контрактов, что снижает риск потери средств из-за уязвимостей контрактов или ошибок в дизайне прав доступа, и фундаментально усиливает децентрализованный характер сети.
SUI в настоящее время также стремится к укреплению децентрализации. Реализация предложения SIP-39 постепенно снизит порог входа для валидаторов. Новое предложение переведет требование с простого объема стейкинга на учет доли голосования, тем самым повысив вовлеченность рядовых пользователей.
3.3 Границы децентрализации и реальность: споры о управлении вокруг SUI
В ходе экстренного реагирования на события в SUI совместные действия сообщества и валидаторов вызвали острые дискуссии о степени его «децентрализации»:
Некоторые специалисты криптоиндустрии считают SUI достаточно децентрализованным
- Участники сообщества SUI ответили: «Децентрализация заключается не в бездействии при страданиях людей, а в возможности действовать коллективно без необходимости получать чье-либо разрешение» -- при краже гигантских сумм невозможно просто сидеть сложа руки.
- «Это и есть настоящая децентрализация в реальном мире: не „беспомощность“, а „согласованные действия с сообществом“. Ключевой принцип децентрализации заключается не в наблюдении со стороны за атаками на людей, а в способности сообщества без разрешения координировать и предпринимать действия.»
- Это явление не уникально для SUI -- от Ethereum до BSC большинство сетей PoS сталкиваются с подобными рисками централизации среди валидаторов. Инцидент с SUI лишь сделал проблему еще более заметной.
Другие участники индустрии считают, что SUI слишком централизован:
- Например, основатель Cyber Capital Джастин Бонс прямо заявил, что валидаторы SUI联手 цензируют транзакции хакеров. Означает ли это, что SUI централизован? Краткий ответ: да. Но ещё важнее понять почему? Потому что «основатели» контролируют большую часть предложения, а количество валидаторов составляет всего 114! Для сравнения: в Ethereum более миллиона валидаторов, в Solana — 1 157.
Однако мы считаем, что такая точка зрения несколько однобока:
- Функциональные возможности всех валидаторов SUI практически идентичны, а динамическая ротация и обновление состава обеспечивают естественную смену поколений, предотвращая концентрацию власти и неравное распределение настроек.
С точки зрения теории макроэкономики, ввиду информационной асимметрии и несовершенства рыночного развития на данном этапе умеренная, лёгкая централизация обладает определенной необходимостью.
В традиционной экономической теории централизованные модели также имеют свои преимущества
- Снижение рисков информационной асимметрии: централизованные субъекты往往掌握更多信息,能够更准确地评估交易风险,有效避免逆向选择与道德风险的发生。
- Управление рыночными колебаниями: при столкновении с внешними шоками или системными рисками централизованные механизмы позволяют быстро принимать единые решения и распределять ресурсы, повышая устойчивость и адаптивность рынка.
- Содействие координации и сотрудничеству: централизованные структуры способствуют более эффективному согласованию интересов множества сторон, способствуя разумному распределению ресурсов и росту общей эффективности.
В целом, умеренная и ограниченная централизация绝非洪水猛兽,而是现实经济条件下对「去中心化」理想的一种有效补充。这是一种过渡性的安排,而加密世界终将朝着去中心化方向演进,这是行业共识,也是技术与理念发展的最终目标。在这次事件的场景中,这种中心化实现了类似凯恩斯主义的宏观调控。在经济体中亦然,完全去中心化的市场经济,也会引发经济危机,适度的宏观调控能够让经济系统朝着有利的方向发展。
4. Технологический ров языка Move
В криптопространстве, где инциденты безопасности смарт-контрактов происходят регулярно, язык Move благодаря своей модели ресурсов, системе типов и механизмам безопасности постепенно становится важной инфраструктурой нового поколения публичных блокчейнов:
1. Четкое распределение прав собственности и естественная изоляция полномочий
Move: Активы являются ресурсами; каждый ресурс независим и может принадлежать только одному аккаунту, владелец должен быть четко определен. Средства строго принадлежат кошельку пользователя и управляются только им, полномочия четко регламентированы.
Solidity: Пользовательские активы фактически контролируются контрактом; разработчикам приходится писать дополнительную логику ограничения доступа. При ошибке в настройке прав доступа это может привести к сбою смарт-контракта и произвольному распоряжению средствами.
2. Предотвращение атак реентера на уровне языка
- Move: Основываясь на правах собственности на ресурсы и линейной системе типов, после каждого использования ресурс мгновенно освобождается и повторно вызвать его невозможно, что естественно блокирует риски атак реентера.
- Solidity: «Атака реентера» является одним из самых известных видов взломов в Ethereum, например, знаменитая уязвимость The DAO. В Solidity существует угроза реентера; разработчики должны вручную защищаться с помощью паттерна «Checks-Effects-Interactions». Любая упущение создает экстремальные риски.
3. Автоматическое управление памятью и отслеживание прав собственности на ресурсы
- Move: Используя линейную типизацию и модель владения Rust, все ресурсы отслеживаются по жизненному циклу на этапе компиляции; система автоматически утилизирует неиспользуемые переменные и запрещает неявное копирование или потерю данных, устраняя риски «висячих указателей» и двойного освобождения памяти.
- Solidity: Использует ручное управление памятью на основе стека; разработчики обязаны самостоятельно поддерживать生命周期 переменных, легко возникают утечки памяти, некорректные ссылки или злоупотребления правами, что увеличивает вероятность уязвимостей и расширений поверхности атак.
4. Структура, унаследованная от Rust, обладает повышенной безопасностью и читаемостью
- Более строгий синтаксис: жесткая проверка типов на этапе компиляции, защита памяти, отсутствие неинициализированных переменных; ошибки логики выявляются до запуска, снижая количество инцидентов в продакшене.
- Отлаженная система сообщений об ошибках: компилятор четко указывает позицию и тип ошибки, что облегчает разработку и отладку, сокращая непредсказуемое поведение.
5. Более низкая стоимость Gas и высокая эффективность выполнения
Структура языка Move компактна, пути выполнения короче, виртуальная машина оптимизирована, расход ресурсов (Gas) на единицу вычислений ниже. Это повышает эффективность исполнения, снижает затраты пользователей на операции, что идеально подходит для приложений высокой частоты, таких как DeFi и mint NFT.
В комплексе язык Move не только значительно превосходит традиционные языки смарт-контрактов по безопасности и контролируемости, но и через модель ресурсов и систему типов с корня устраняет распространенные векторы атак и логические уязвимости. Язык Move символизирует переход разработки смарт-контрактов от философии «лишь бы работало» к «врожденной безопасности», предоставляя прочную инфраструктуру для новых публичных блокчейнов, таких как SUI, и открывая новые перспективы для технологической эволюции всей криптоиндустрии.
5. Размышления и рекомендации на основе атаки на SUI
Технологические преимущества не гарантируют абсолютной неуязвимости. Даже в блокчейнах, спроектированных с приоритетом безопасности, сложные взаимодействия контрактов и некорректная обработка граничных условий все равно могут стать точкой входа для атакующих. nedawние инциденты безопасности в сети SUI вновь напомнили нам: в дополнение к проектированию безопасности, аудит и математическая верификация не менее необходимы. Ниже мы рассмотрим целевые рекомендации и размышления с точки зрения разработки и риск-менеджмента.
5.1 Хакерская атака
1. Строгий анализ математических граничных условий обязателен
Инцидент с хакерами выявил уязвимость, caused нестрогим анализом математических граничных условий. Атакующие, манипулируя позициями ликвидности в контракте, использовали неверные граничные условия и переполнение значений для обхода защитных проверок контракта. Следовательно, необходимо строго анализировать все ключевые математические функции, гарантируя их корректную работу при любых входных данных.
2. Сложные уязвимости требуют привлечения профессионального математического аудита
Уязвимости переполнения данных и ошибок проверки границ в данном инциденте связаны со сложными математическими вычислениями и операциями сдвига, которые трудно поймать при обычном аудите. Традиционный аудит кода сосредоточен в основном на функциональности и базовой безопасности контрактов, тогда как проверка сложных математических задач требует более глубоких специализированных знаний. Рекомендуется привлекать профессиональные команды математиков для выявления и устранения подобных скрытых угроз.
3. Повышение стандартов проверки для проектов, ранее подвергавшихся атакам
Использование хакерами механизма свёртого кредита для манипуляции рынком充分说明即使已经经历过攻击的项目,仍然存在被攻击的潜在风险。Если проект ранее подвергался атакам, его код и контракты требуют более строгого и детального анализа, чтобы исключить повторение аналогичных уязвимостей. Особое внимание при проверке должно уделяться математической обработке, переполнению данных и логическим ошибкам.
4. Строгая проверка границ при конвертации чисел между разными типами
Злоумышленники利用 слишком широкие маски и отсечение данных при переполнении, что в итоге привело к ошибкам вычислений в контракте и успешной манипуляции ценой. Все преобразования чисел между типами, например, конвертация целых чисел в дробные, должны строго проверяться на соответствие границам, чтобы гарантировать отсутствие рисков переполнения или потери точности. Особенно при расчетах больших значений следует применять более строгие методы обработки.
5. Колоссальный ущерб от «пылевых атак» (Dust Attacks)
Хакеры манипулировали ценой низколиквидных токенов («пылевых»), используя их низкую ликвидность, особенно при обмене в AMM секторе DeFi, что делало их легкой мишенью на рынке. Подобные манипуляции распространяются не только на высоколиквидные активы; низколиквидные токены同样可能成为突破口。因此,项目方必须意识到「尘埃攻击」的潜在威胁,并采取措施防范此类风险。
6. Усиление реального мониторинга и способности оперативного реагирования на действия хакеров
До успешного атаки на протокол хакеры пытались进行一次类似的攻击,但因可能的 Gas 不足导致交易失败。如此大额的流动性交易,即便失败,也应被及时检测并引起警觉。平台的监控系统应能够在此类异常交易发生时,立即触发风控机制,早期识别潜在威胁。通过加强对链上交易行为的实时监控,并结合先进的分析工具与技术手段,平台可以在问题发生初期就进行及时干预,避免进一步的损失。
5.2 Обеспечение безопасности цепочечных средств и экстренное реагирование
5.2.1 Механизмы реагирования SUI в условиях кризиса
1. Взаимоузловая коммуникация валидаторов для оперативной блокировки адресов хакеров
-
SUI посредством улучшения互联互通节点间迅速封锁了黑客地址,最大限度地减少了损失。
-
首先需要理解链上资金转账基本原理:每一笔转账都必须由私钥签名以证明资金所有权,经网络验证者(如节点或排序器)确认其合法性后,再由区块打包并广播上链,最终完成不可篡改的结算过程。
-
SUI 对资金的封锁,实际上是在验证者确认这一步实现的:通过将黑客地址加入黑名单,并同步分发给所有验证者节点,使其拒绝对该地址相关交易进行打包确认,从而阻断资金上链,达到冻结效果。
2. Субсидии на аудит и повышение безопасности в блокчейне
SUI始终重视链上安全性,对于链上项目提供免费的审计服务。并为生态系统的安全保障提供了强有力的支持。Cetus 黑客攻击事件后,SUI 基金会宣布新增 1000 万美元的审计拨款,用于加强审计和漏洞防护,进一步强化链上安全。
3. Скоординированное реагирование Cetus и SUI
在此次安全事件中,SUI 与 Cetus 展现出极强的协同应变能力与生态联动机制。异常发生后,Cetus 团队迅速与 SUI 验证节点沟通,并在大多数验证者支持下,成功冻结了攻击者的两个钱包地址,锁定资金总额超过 1.6 亿美元,为后续资产追回与赔付争取了关键时间窗口。
更为重要的是,Cetus 官方已宣布,结合自身的现金与代币储备,并在 SUI 基金会提供的关键支持下,将能够实现对受影响用户的 100% 全额赔付。
这一系列协同动作不仅体现了 SUI 在面对极端风险时的基础设施灵活性与执行力,也反映出生态内项目之间的信任基础与责任共识,为 SUI DeFi 构建更具韧性的安全生态奠定了坚实基础。
5.2.2 Размышления о безопасности средств пользователей в связи с атакой на Cetus
1. С технической точки зрения, прямое восстановление цепочечных средств не является абсолютно невозможным; существуют два основных подхода:
- Откат операций в блокчейне: «отмена» определенных цепочечных транзакций для возврата состояния к моменту до атаки;
- Использование многоподписных прав: через многостороннее авторизование контролируемых кошельков принудительно вернуть средства с адресов хакеров.
Однако эти методы обычно применяются только тогда, когда объем средств огромен, а риск экстремально высок. Они хоть и эффективны, но оказывают определенное давление на принципы децентрализации и часто вызывают споры. Поэтому многие проекты стараются избегать их применения, кроме случаев крайних нужд, невозможности переговоров и безвозвратности средств.
Cetus и SUI в недавнем случае обработки не выбрали прямой «рез» цепочечных данных, а обработали ситуацию более мягким способом — например, заблокировав запросы транзакций вредоносных адресов на уровне валидаторов。这种做法相较传统的暴力手段,更尊重去中心化精神,也体现出 Move 生态下更细腻的安全治理能力。
2. Совместное развитие сообщества для совершенствования механизмов отслеживания
Для усиления безопасности экосистемы Move ключевую роль играет совместное развитие сообщества. Сейчас технические основы Move прочны, но участников относительно мало, особенно в области отслеживания в блокчейне и аудита безопасности, где пока недостаточно зрелости. По сравнению с Ethereum, который благодаря многолетним усилиям сообщества сформировал совершенные инструменты мониторинга в блокчейне (такие как Etherscan), требуется привлечение большего числа разработчиков и организаций по безопасности для создания аналогичных систем отслеживания, повышения прозрачности и устойчивости всей экосистемы к рискам.
3. Внедрение страховых компенсаций для обеспечения безопасности средств
Некоторые децентрализованные проекты сотрудничают с такими страховыми протоколами, как Nexus Mutual, предоставляя пользователям страховое покрытие для заложженных активов, снижая риски потерь из-за уязвимостей или атак.
6. Продолжающая активно развиваться экосистема SUI: рост за пределами DeFi
SUI в настоящее время бесспорно находится в особый период: несмотря на некоторые вызовы, он по-прежнему сохраняет лидерство по TVL, активности разработчиков и развития экосистемы, уверенно удерживая позиции лидера среди публичных блокчейнов серии Move。然而,部分社区仍存在 FUD,缺乏对 SUI 技术优势和生态潜力的理性理解。
На сегодняшний день TVL сети SUI составляет около 1,6 млрд долларов США, ежедневный объем торгов на DEX стабилен на уровне около 300 млн долларов США, что демонстрирует высокую активность капитала и цепочечный энтузиазм пользователей。尽管 SUI 仍是主流公链中相对年轻的一员,但其在开发者活跃度方面已跻身前列,生态建设步伐迅猛。从早期的 NFT 集合起步,到如今涵盖 DEX、基础设施、游戏、DePIN 等多个垂类赛道,越来越多的项目选择在 SUI 上构建,逐步形成多元化的应用矩阵。
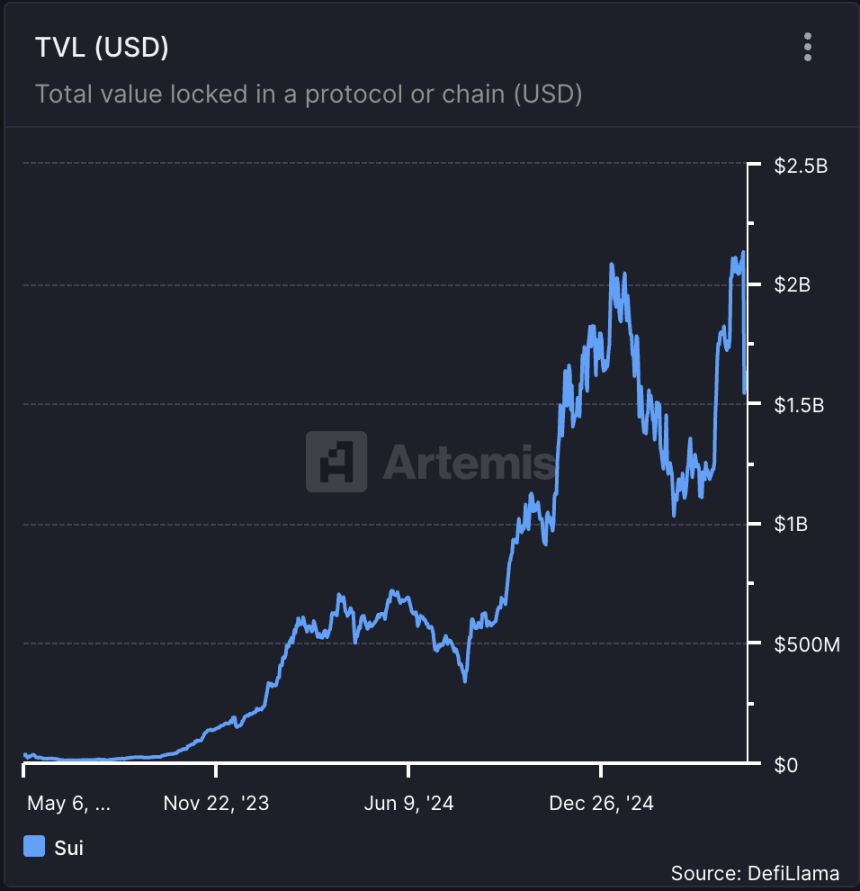
TVL экосистемы SUI, DefiLlama
其中,稳定币生态的快速发展为 SUI 的 DeFi 基础打下了关键基础。据 DefiLlama,当前部署在 SUI 链上的稳定币总规模已突破 10 亿美元,占据 TVL 的重要比例,成为链上流动性的重要来源。
这一趋势也反映在 DefiLlama 公链排名中:SUI 目前在全链 TVL 中排名第 8,在非 EVM 链中位列第 3(仅次于 Solana 和 Bitcoin);而在链上交易活跃度方面,SUI 位列全球第 5、非 EVM 网络第 3。令人惊讶的是,SUI 在主网上线不到两年的时间内取得这一成绩,绝不仅仅归因于 Mysten Labs 或基金会的资源投入,更是开发者、用户与基础设施伙伴共同参与下的成果。
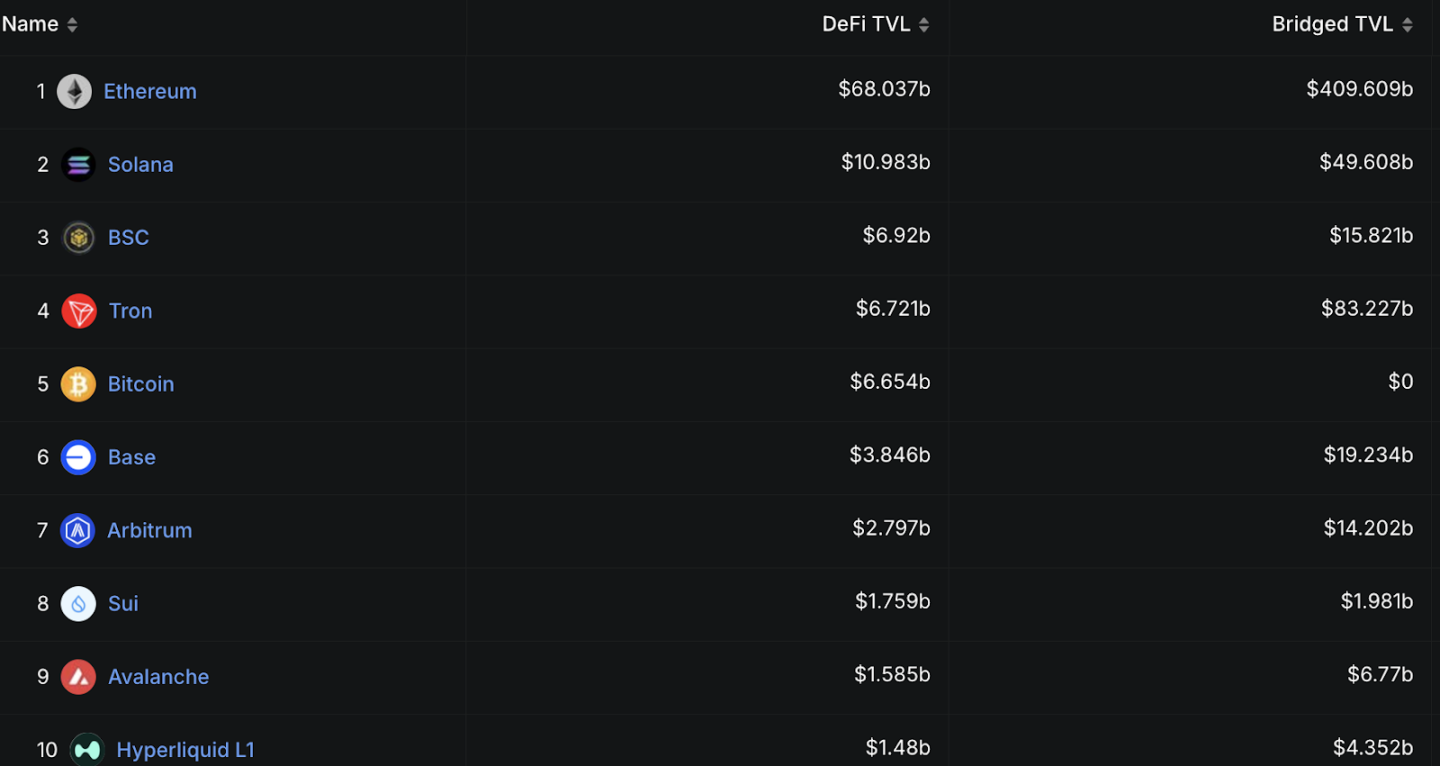
Рейтинг экосистемы SUI по TVL среди всех публичных блокчейнов, DefiLlama
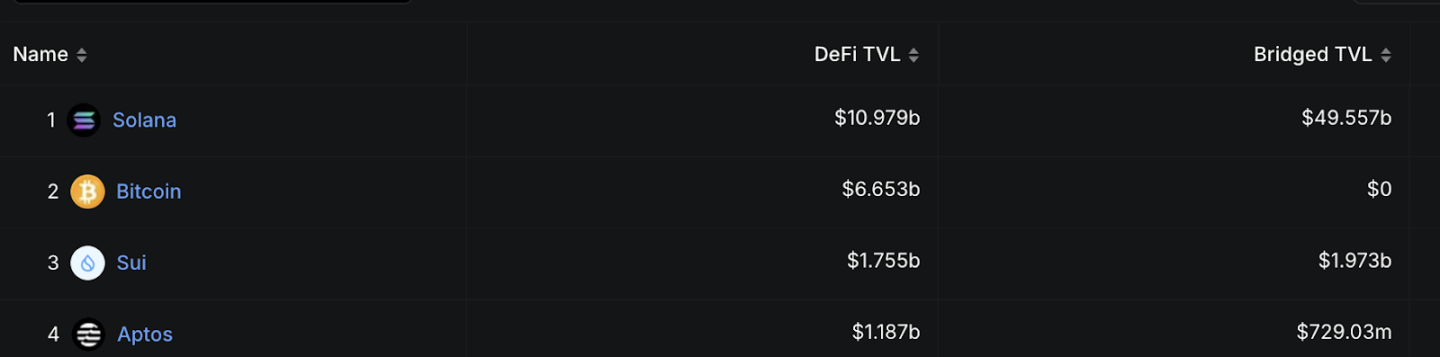
Рейтинг экосистемы SUI по TVL среди не-EVM публичных блокчейнов, DefiLlama
Binance 对 SUI 生态的关注度近期也显著提升。其 Alpha 项目专区已陆续上线包括 NAVI、SCA、BLUE、HIPPO、NS 在内的多个代表性项目,进一步放大了生态项目的曝光度与交易流动性,也彰显了 SUI 生态在 CEX 视野中的战略地位。
部分 SUI 社区处于反应时滞,为我们提供了观察 SUI 上其他潜力项目的时间与机会。作为 Move 系的领先公链,SUI 上的项目仍然值得我们关注。在这一过程中,我们能够发掘更多值得投资和支持的创新项目,同时也为未来的区块链发展积累经验。
那么,如今的 SUI 生态究竟由哪些具有代表性的项目构成?为了更直观地呈现 SUI 当前的生态格局,我们将简要梳理其中最具代表性的协议。
虽然在面向消费者和游戏方向上,SUI 上也涌现出许多表现亮眼的项目,但鉴于我们自身的流动性提供者身份,本次将重点聚焦于 DeFi 领域的核心协议进行分析。
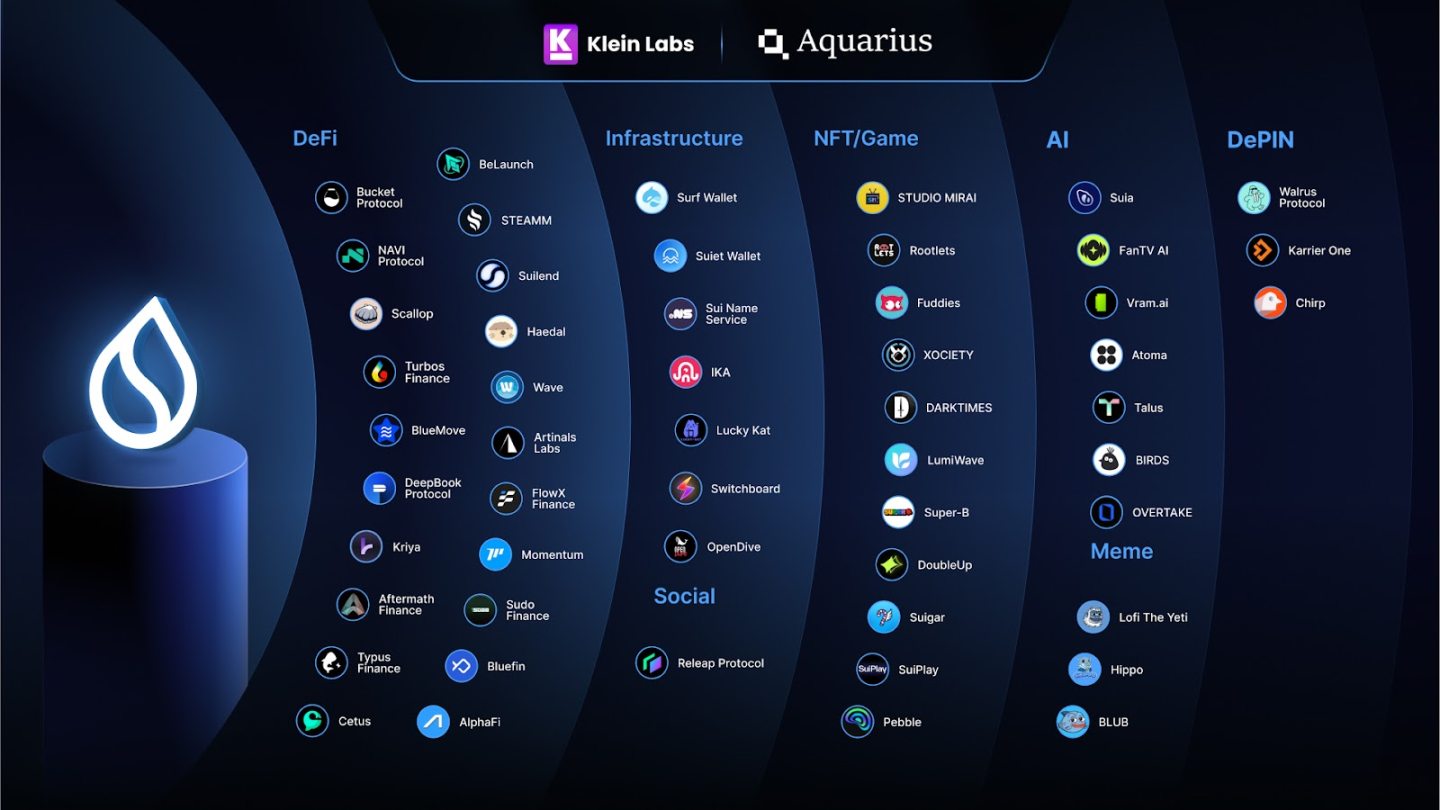
Карта экосистемы SUI, Klein Labs, 25.5.28
Протоколы DeFi
Navi Protocol
Navi — комплексный DeFi-протокол в SUI, включающий мультиактивное кредитование, лейвередные хранилища, LSTFi (VOLO LST) и агрегатор Astros。其支持蓝筹资产、LP Token 及长尾资产,并提供闪电贷服务,满足高级策略需求。当前 TVL 超过 4 亿美元,排名 SUI 全网第二。原生代币 $NAVI 已上线 OKX、Bybit 等主流交易所,成为 SUI 上最具代表性的借贷平台之一。
-
Website: https://www.naviprotocol.io/
-
X: https://twitter.com/navi_protocol
Bucket Protocol
Bucket Protocol — платформа ликвидности, развернутая в сети SUI,用户可以通过抵押多种资产来铸造 $BUCK 稳定币。它支持包括 $SUI 和 $BTC 在内的多种资产,提供灵活的稳定币流动性获取方式。当前 TVL(总锁仓量)超过 1.1 亿美元,Bucket Protocol 在提升 SUI 生态流动性和拓展 DeFi 应用场景方面发挥着关键作用。
-
Website:https://www.bucketprotocol.io/
-
X:https://x.com/bucket_protocol
Momentum
Momentum Finance — децентрализованная биржа на базе Sui, использующая экономику токенов ve(3,3),旨在将代币发行和流动性管理统一到一个单一的 DeFi 基础设施中。
Ve(3,3) 模型在流动性提供者、交易员和协议之间协调激励。协议激励促进流动性和 APR,投票者获得 100% 的费用和贿赂,流动性提供者获得 100% 的 MMT 排放,交易员享受低费用和低滑点。
Momentum 还负责在 Sui 上发行关键的稳定币,如 AusD、FDUSD 和 USDY 进一步巩固了其作为关键基础设施的角色。
-
Website:https://app.mmt.finance/
-
X:https://x.com/MMTFinance
Bluefin
Bluefin — децентрализованная платформа perpetual-контрактов в SUI,支持超过 10 种以 USDC 为抵押的合约市场,最高杠杆达 20 倍,采用链下订单簿与链上结算架构,确认延迟低于 30 毫秒。其累计交易量已突破 500 亿美元,市占率超 80%。Bluefin 也正拓展现货交易与子协议 AlphaLend,全面布局 DeFi 借贷市场。
目前,其原生代币 $BLUE 已上线韩国主流交易所 Bithumb。
-
Website: https://bluefin.io/
-
X: https://x.com/bluefinapp
Haedal Protocol
Haedal — собственный LSD-протокол в SUI,用户可将 SUI 质押换取 haSUI,实现收益与流动性的兼得。其通过动态分配提升验证者收益率,并引入 Hae3 模块,包括反 MEV 做市机制 HMM、CEX 模拟策略金库 haeVault、以及治理系统 haeDAO,协同提升 APR 与资本效率。目前 TVL 位居全链第四,正在成为 LSD 领域的重要玩家。
目前,其原生代币 $HAEDAL 已在 Binance,Bybit,Bithumb 等主流交易所上线
-
Website: https://www.haedal.xyz/
-
X: https://x.com/HaedalProtocol
Artinals
Artinals — RWA-протокол на базе SUI,致力于将艺术品、地产、收藏品等现实资产转化为可交易的 NFT。其自研 ART20 标准支持资产创建、交易、管理全流程数字化,并具备动态元数据与版税分润机制。Artinals 提供无代码仪表盘与低代码 SDK,降低资产上链门槛,并通过 ObjeX.world 实现资产实时交易。
-
Website: https://artinals.com/
-
X: https://x.com/artinalslabs
DePIN & AI
Walrus Protocol
由 Mysten Labs 开发的 Walrus Protocol 是 SUI 的去中心化存储与数据可用性协议,专为解决链上大文件存储而设计。其结合纠删码技术与 DPoS 共识,将数据切片分布至多个节点,保障高容错性与数据可恢复能力。同时,依托 Move 智能合约,Walrus 实现了可编程存储,使其在 NFT 媒体文件等应用中表现优异。
目前,其原生代币 $WAL 已登陆韩国交易所 UPbit,Bithumb 以及 Bybit
-
Website: https://www.walrus.xyz/
-
X: https://x.com/WalrusProtocol/
SUI 生态正以惊人的速度成长,凭借其独特的技术架构和丰富的应用场景,吸引了大量开发者、用户与资本的共同参与。
无论是在基础设施、DeFi、游戏,还是 DePIN 与 AI 领域,SUI 都展现出了极强的竞争力和创新力。
随着更多主流交易所如 Binance 加大对 SUI 生态的支持, SUI 有望在未来进一步巩固其作为游戏链和多元化应用平台的行业地位,开启生态发展的新篇章。
Данная статья совместно опубликована Aquarius Capital и Klein Labs. Особая благодарность проектам экосистемы NAVI Protocol, Bucket Protocol и Comma3 Ventures за технические консультации и поддержку в ходе исследования。
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @kleinlabsxyz