


Cobo: Криптовалюты должны полагаться на «безопасность институционального уровня + опыт потребительского уровня», чтобы завоевать доверие пользователей
Автор: Lily Z.King
Форум «The Point Zero 2025» (The Point Zero Forum 2025) успешно прошел 5–7 мая в Цюрихе, Швейцария. Организатором выступила некоммерческая организация GFTN, учрежденная Государственным секретариатом по международным финансовым вопросам Швейцарии (SIF) и Денежно-кредитным управлением Сингапура (MAS). Форум объединил более 2000 глав центральных банков, регуляторов, лидеров отрасли и технических экспертов со всего мира, стремясь к повышению устойчивости, инклюзивности, инновационности и эффективности глобальной финансовой экосистемы.
Операционный директор Cobo Лили З. Кинг была приглашена принять участие в форуме «The Point Zero 2025» в качестве спикера панельной дискуссии. Она поделилась нашими наблюдениями из первых рук об изменениях в ожиданиях криптопользователей и их влиянии на будущее криптобезопасности. Мы также хотим донести эти инсайты до каждого пользователя и читателя Cobo.
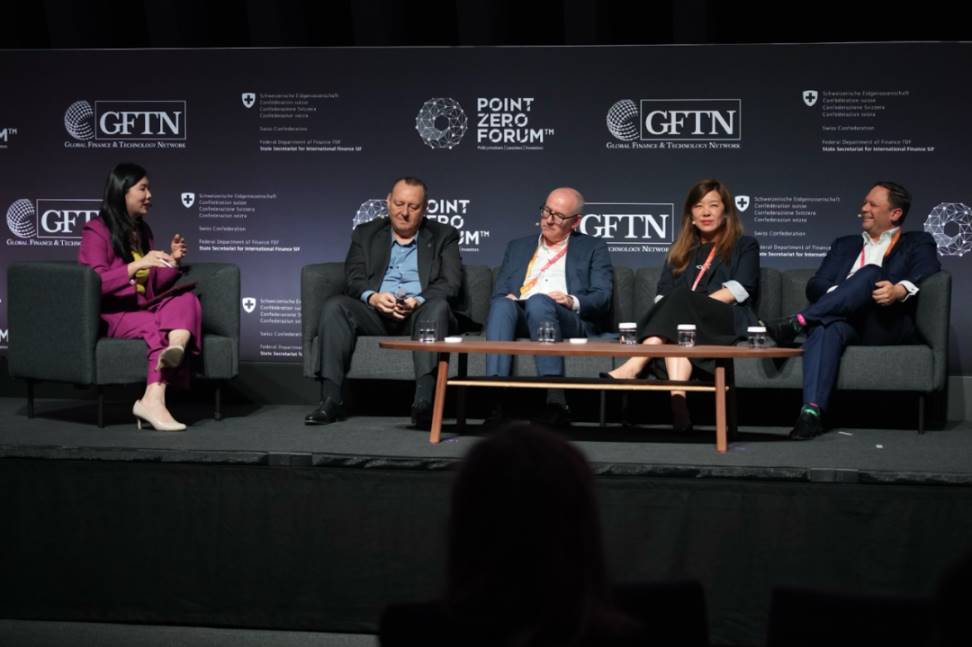
Криптопользователи меняются, и их желания тоже
За последние восемь лет Cobo имела честь находиться на передовой развития криптоиндустрии, став свидетелем резких изменений в потребностях пользователей, технической архитектуре и сценариях использования. От пользователей до инфраструктуры, от моделей кастодиального хранения до стратегий безопасности — вся отрасль переживает глубокую реструктуризацию.
После инцидента с FTX пользователи стали более профессиональными и бдительными.
Что касается институциональных клиентов, то их исходной точкой является «приоритет контроля». Их больше волнует наличие проверяемой архитектуры безопасности, например, аудит и сертификация SOC 2 и ISO 27001, постоянный мониторинг KYT/AML, детализированные механизмы утверждения, а также возможности холодных кошельков или оффчейн-хранения. Их фокус заключается в следующем: соответствие требованиям комплаенса, защита безопасности активов и возможность предоставления аудиторских отчетов при необходимости.
Что касается розничных пользователей, то они стремятся к «приоритету простоты». Они хотят удобства, как при использовании современных финансовых приложений: нажать, подтвердить, готово, и даже при смене телефона легко восстановить доступ к активам. Но их понимание безопасности также повысилось: теперь чистый интерфейс больше не равен доверенной платформе, все начинают обращать внимание на доказательство резервов, доступность средств и право мгновенного доступа к активам.
Независимо от типа пользователя, все начинают стремиться к: проверяемой безопасности + реальному контролю над активами.
От сингл-чейна к мультичейну: техническая инфраструктура дифференцируется и интегрируется
Эволюция от Биткойна и Ethereum к сегодняшнему миру сосуществования многоуровневых и многоцепочечных систем включает бриджи, Rollup и модульные блокчейны. Эта тенденция фрагментации требует базовой архитектуры, совместимой и единой для кросс-экосистем.
Чтобы справиться с этой сложностью, передовые платформы переходят к модульной кастодиальной архитектуре:
-
MPC (многосторонние вычисления) для распределения контроля над приватными ключами
-
Многоуровневая архитектура горячих/теплых/холодных кошельков для балансировки ликвидности и безопасности
-
Кошельки на смарт-контрактах для настройки ончейн-управления и правил операций
Только обладая безопасностью институционального уровня, интегрированной архитектурой и проверяемыми стандартами, можно поддержать пользовательский опыт Web3 для масс.
Эволюция уровня приложений: не только биржи, но и множество новых сценариев
8 лет назад 90% наших клиентов составляли биржи. Сегодня эта доля снизилась до 50–60%. Новые пользователи включают протоколы DeFi, платформы NFT, DAO, проекты GameFi и SocialFi, а также платежные компании, торговые предприятия, эмитенты стейблкоинов и т. д.
Каждый сценарий несет различные вызовы безопасности и требования комплаенса: CeFi делает акцент на комплаенсе и безопасности средств, DeFi больше внимания уделяет рискам смарт-контрактов и пользовательскому опыту, а предприятия Web3 сталкиваются с вызовами взаимодействия мультичейнов и размытыми границами комплаенса.
Кошелек уже не просто сейф, это главный вход в Web3
В отличие от традиционных финансов, где «банковский счет является конечной точкой», в Web3 кошелек является основным интерфейсом взаимодействия пользователя, пропуском в ончейн-мир.
Однако он также становится ключевым моментом, влияющим на пользовательский опыт:
-
Пользователям нужно самостоятельно управлять приватными ключами
-
Принимать сложные интерфейсы операций
-
Нести ончейн-риски, которые традиционные финансы давно экранировали
Для частных пользователей это барьер, для стартапов и бирж — бремя ресурсов. Поэтому нам еще больше нужны строители инфраструктуры, чтобы помочь платформам «заниматься тем, что у них получается лучше всего», не беспокоясь о безопасности и комплаенсе.
Безопасность vs. Простота: динамический баланс между кастодиальным хранением и самоуправлением
Идеальный дизайн безопасности скрывает сложность, делая защиту «незаметно присутствующей», и предоставляет выбор, когда это нужно пользователю. Например:
-
Механизмы контроля риска включены по умолчанию, такие как лимиты на транзакции, задержка вывода средств, функция белого списка
-
Пошаговые образовательные подсказки, помогающие пользователям понять риски без перегрузки информацией
-
Пользователи постепенно разблокируют больше прав, а не сразу暴露在 рискам
Суть кастодиального хранения — не передача ключей, а передача доверия и права выбора.
Продвижение механизмов безопасности: через дизайн, а не уговоры
Функции безопасности, такие как 2FA, задержка вывода средств, лимиты на транзакции, часто игнорируются пользователями, пока не произойдет какая-либо атака. Данные показывают, что только одна треть пользователей включила 2FA на всех платформах.
Эффективный способ продвижения — не убеждение, а дизайн по умолчанию:
-
Функции безопасности включены по умолчанию и встроены в процесс
-
Предоставление кратких объяснений при необходимости для повышения понимания пользователя
-
Использование технологий ИИ для снижения операционной нагрузки на пользователей, например, автоматическое распознавание вредоносных контрактов, предупреждения о фишинге в реальном времени и т. д.
Рекомендации для регуляторов: фокус на результатах, а не процессах
Пользователей не волнует ваша модель кастодиального хранения, их волнует, безопасны ли их активы, доступны ли они и восстанавливаемы. Технологии ИИ переопределяют все это — от открытия счета в один клик до оценки рисков и предупреждений о мошенничестве в реальном времени. В будущем криптоприложения станут такими же простыми в использовании, как банковские приложения. Но ИИ также вооружает атакующих, регуляторы должны эволюционировать синхронно с технологиями.
Поэтому мы призываем регуляторов заменить «ориентацию на статические процессы» на «ориентацию на принципы», построив логику регулирования с основной целью результатов, чтобы действительно защитить безопасность активов пользователей.
«Регуляторы должны заложить фундамент, но позволить безопасным и адаптивным системам свободно расти на нем».
Криптоиндустрия переходит от этапа технического исследования к этапу массового внедрения. Только построив инфраструктуру «безопасность институционального уровня + потребительский опыт», можно завоевать доверие пользователей и достичь подлинного глобального распространения.
Cobo является активным строителем и движущей силой в этой трансформации.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 Cobo










