Взгляд на техническое соперничество FHE, TEE, ZKP и MPC через запущенную Sui субсекундную MPC-сеть lka
Автор: Исследователь YBB Capital Ac-Core
1. Обзор и позиционирование сети Ika
Источник: Ika
Сеть Ika, получающая стратегическую поддержку от фонда Sui, недавно официально объявила о своем техническом позиционировании и направлении развития.作为基于多方安全计算(MPC)技术的创新基础设施,该网络最显著的特征是其亚秒级的响应速度,这在同类 MPC 解决方案中尚属首次出现。Ika 与 Sui 区块链的技术适配性尤为突出,两者在并行处理、去中心化架构等底层设计理念上高度契合,未来 Ika 将直接集成至 Sui 开发生态,为 Sui Move 智能合约提供即插即用的跨链安全模块。
С точки зрения функционального позиционирования, Ika создает новый уровень верификации безопасности: выступая как специализированный протокол подписи для экосистемы Sui, она одновременно предоставляет стандартизированные решения для межсетевого взаимодействия для всей индустрии. Ее многоуровневый дизайн兼顾协议灵活性与开发便利性,有一定概率成为 MPC 技术大规模应用于多链场景的重要实践案例。
1.1 Анализ основных технологий
Техническая реализация сети Ika сосредоточена вокруг высокопроизводительной распределенной подписи, ее инновация заключается в использовании протокола пороговой подписи 2PC-MPC в сочетании с параллельным выполнением Sui и консенсусом DAG, что реализует真正的亚秒级签名能力和大规模去中心化节点参与。Ika 通过 2PC-MPC 协议、并行分布式签名和密切结合 Sui 共识结构,想打造一个同时满足超高性能与严格安全需求的多方签名网络。Ее核心创新在于将广播通信和并行处理引入阈签名协议,以下为核心功能拆解。
Протокол подписи 2PC-MPC:Ika использует улучшенную схему MPC для двух сторон (2PC-MPC), по сути разделяя операцию подписи закрытым ключом пользователя на процесс, в котором совместно участвуют две роли: “пользователь” и “сеть Ika”. Преобразование原本需要节点两两通信的复杂流程(类似微信群聊里每个人私聊所有人),改成广播模式(类似群公告),对用户而言的计算通信开销也保持常数级别,与网络规模无关,让签名延迟仍可保持在亚秒级。
Параллельная обработка: разделение задач для одновременного выполнения: Ika использует параллельные вычисления, разделяя单次签名操作分解为多个并发子任务在节点间同时执行,想以此大幅提升速度。Здесь结合了对象но-ориентированная модель Sui (object-centric model), сеть无需对每笔交易达成全局顺序共识,可同时处理众多事务,提高吞吐量并降低了延迟。Консенсус Mysticeti в Sui использует структуру DAG для устранения задержки аутентификации блоков,允许即时出块提交,从而使得 Ika 可以在 Sui 上获得亚秒级的最终确认。
Масштабная сеть узлов: Традиционные схемы MPC обычно поддерживают только 4-8 узлов, в то время как Ika может масштабироваться до тысяч узлов, участвующих в подписи。Каждый узел хранит только часть фрагмента ключа, даже если часть узлов будет скомпрометирована, невозможно восстановить закрытый ключ в одиночку。Только при совместном участии пользователя и узлов сети может быть сгенерирована_valid_ подпись, ни одна сторона не может независимо оперировать или подделывать подпись, такое распределение узлов является ядром модели нулевого доверия Ika.
Межсетевое управление и абстракция цепочки: Будучи модульной сетью подписи, Ika позволяет смарт-контрактам на других цепочках напрямую управлять учетными записями в сети Ika (называемыми dWallet)。В частности, если смарт-контракт на определенной цепочке (например, Sui) хочет управлять учетной записью многосторонней подписи на Ika, необходимо验证状态 этой цепочки в сети Ika。Ika реализует это путем развертывания легких клиентов соответствующей цепочки (state proofs) в собственной сети。В настоящее время доказательство состояния Sui было реализовано в первую очередь,что позволяет контрактам на Sui встраивать dWallet в бизнес-логику в качестве компонентов и выполнять подпись и операции над активами других цепочек через сеть Ika.
1.2 Может ли Ika обратно усилить экосистему Sui?
Источник: Ika
После запуска Ika, возможно расширение границ возможностей блокчейна Sui, а также принесет некоторую поддержку инфраструктуре всей экосистемы Sui。Нативный токен Sui и токен Ika $IKA будут использоваться совместно, $IKA будет использоваться для оплаты услуг подписи сети Ika, а также в качестве стейкинговых активов для узлов.
Наибольшее влияние Ika на экосистему Sui заключается в предоставлении возможностей межсетевого взаимодействия, ее сеть MPC поддерживает подключение активов из цепочек Bitcoin, Ethereum и других к сети Sui с относительно низкой задержкой и высокой безопасностью,从而实现像流动性挖矿、借贷这类跨链 DeFi 操作,有助于提升 Sui 在这块的竞争力。Из-за высокой скорости подтверждения и масштабируемости, Ika в настоящее время подключена несколькими проектами Sui, что в определенной степени способствует развитию экосистемы.
В аспекте безопасности активов Ika предоставляет механизм децентрализованного кастодиального хранения。Пользователи и институциональные клиенты могут управлять активами в цепочке через ее способ многосторонней подписи, что более гибко и безопасно по сравнению с традиционными схемами централизованного кастодиального хранения。Даже запросы на транзакции, инициированные вне цепочки, могут быть безопасно выполнены на Sui.
Ika также разработала уровень абстракции цепочки, позволяющий смарт-контрактам на Sui напрямую оперировать учетными записями и активами на других цепочках,无需经过繁琐的桥接或资产封装流程算得上是简化了整个跨链交互的过程。А подключение нативного Bitcoin также позволяет BTC напрямую участвовать в операциях DeFi и кастодиального хранения на Sui.
В последнем аспекте, я также считаю, что Ika предоставляет механизм многосторонней верификации для приложений автоматизации ИИ, что может предотвратить несанкционированные операции с активами, повысить безопасность и надежность при выполнении транзакций ИИ, а также предоставляет возможность для будущего расширения экосистемы Sui в направлении ИИ.
1.3 Проблемы, с которыми сталкивается Ika
Хотя Ika тесно связана с Sui, но если хочет стать “универсальным стандартом” для межсетевого взаимодействия, еще зависит от того, готовы ли другие блокчейны и проекты ее принять。На рынке уже существует немало межсетевых решений, например Axelar, LayerZero, которые широко используются в различных сценариях。Ika хочет выделиться, должна найти лучшую точку баланса между “децентрализацией” и “производительностью”, привлечь больше разработчиков для подключения, а также заставить больше активов мигрировать.
Говоря о MPC, здесь также существует немало спорных моментов, распространенная проблема заключается в том, что права подписи трудно отозвать。Как традиционные кошельки MPC,一旦把私钥拆分发出去了,即便重新分片,拿到旧片段的人理论上还是有可能恢复出原始私钥。Хотя схема 2PC-MPC повысила безопасность через постоянное участие пользователя, но я считаю, что в настоящее время в аспекте “как безопасно и эффективно заменять узлы”, еще нет особенно совершенного механизма решения, это может быть潜在的风险点。
Сама Ika также зависит от стабильности сети Sui и состояния собственной сети。Если в будущем Sui сделает重大升级,например, обновит консенсус Mysticeti до версии MVs2, Ika также должна будет адаптироваться。Консенсус Mysticeti, основанный на DAG, хотя поддерживает высокую并发、低手续费,但因为没有主链结构,可能会让网络路径更复杂、交易排序变得更难。К тому же он является асинхронным учетом, хотя эффективность высока, но также带来新的排序和共识安全问题。И модель DAG очень сильно зависит от активных пользователей, если использование сети不高, легко可能出现交易确认延迟、安全性下降等情况。
2. Сравнение проектов на основе FHE, TEE, ZKP или MPC
2.1 FHE
Zama & Concrete:Помимо универсального компилятора на основе MLIR, Concrete использует стратегию “многоуровневого Bootstrapping”, разделяя большие схемы на несколько маленьких схем для отдельного шифрования, затем динамически拼接结果,значительно уменьшает задержку单次 Bootstrapping。Он также поддерживает “гибридное кодирование”——для целочисленных операций, чувствительных к задержке, используется кодирование CRT, для булевых операций, требующих высокой параллельности, используется побитовое кодирование,учитывая производительность и параллельность。Кроме того, Concrete предоставляет механизм “упаковки ключей”, после单次 импорта ключа может повторно использовать多次 гомоморфные операции,снижает накладные расходы на коммуникацию.
Fhenix:На базе TFHE, Fhenix сделал несколько定制化优化 для набора инструкций Ethereum EVM。Он использует “виртуальные регистры шифртекста” вместо регистров открытого текста, перед и после выполнения арифметических инструкций автоматически вставляет микро Bootstrapping для восстановления бюджета шума。В то же время, Fhenix разработал модуль моста оракулов вне цепочки, перед взаимодействием состояния шифртекста в цепочке с данными открытого текста вне цепочки сначала выполняет проверку доказательств,снижает стоимость верификации в цепочке。Fhenix по сравнению с Zama, больше ориентирован на совместимость с EVM и бесшовное подключение контрактов в цепочке
2.2 TEE
Oasis Network:На базе Intel SGX, Oasis ввел концепцию “многоуровневого корня доверия” (Root of Trust),底层 использует SGX Quoting Service для верификации надежности оборудования, средний уровень имеет легковесное микроядро,负责隔离可疑指令,减少 SGX 段塞攻击面。Интерфейс ParaTime использует бинарную сериализацию Cap’n Proto, гарантирует эффективную коммуникацию между ParaTime。В то же время, Oasis разработал модуль “журнала долговечности”, записывает关键状态变化 в доверенный журнал,предотвращает атаки отката.
2.3 ZKP
Aztec:Помимо компиляции Noir, Aztec в аспекте генерации доказательств интегрировал технологию “инкрементной рекурсии”, упаковывает доказательства нескольких транзакций рекурсивно согласно временной序列,затем единожды генерирует SNARK малого размера。Генератор доказательств написан на Rust использует параллелизированный алгоритм поиска в глубину,на многоядерном CPU может реализовать линейное ускорение。Кроме того, для снижения ожидания пользователей, Aztec предоставляет “режим легкого узла”, узлу нужно только загрузить и验证 zkStream вместо полного Proof,进一步 оптимизировал полосу пропускания.
2.4 MPC
Partisia Blockchain:Ее реализация MPC основана на расширении протокола SPDZ, добавлен “модуль предварительной обработки”, вне цепочки предварительно генерирует тройки Beaver, для ускорения вычислений на онлайн-этапе。Узлы в каждом шардеcommunicate через gRPC, канал шифрования TLS 1.3交互,гарантирует безопасность передачи данных。Механизм параллельного шардинга Partisia также поддерживает динамическую балансировку нагрузки, согласно нагрузке узлов в реальном времени调整大小 шарда。
3. Приватные вычисления: FHE, TEE, ZKP и MPC
Источник: @tpcventures
3.1 Обзор различных схем приватных вычислений
Приватные вычисления являются горячей темой в области блокчейна и безопасности данных, основные технологии включают полностью гомоморфное шифрование (FHE), доверенную среду выполнения (TEE) и многосторонние безопасные вычисления (MPC).
● Полностью гомоморфное шифрование (FHE): Схема шифрования, позволяет выполнять любые вычисления над зашифрованными данными без расшифровки, реализует шифрование ввода, процесса вычислений и вывода на протяжении всего процесса。Основано на сложных математических задачах (например, проблемы решеток) гарантирует безопасность, обладает теоретически полной вычислительной способностью, но вычислительные накладные расходы крайне велики。В последние годы, индустрия и академические круги通过 оптимизацию алгоритмов, специализированные библиотеки (например, TFHE-rs, Concrete от Zama) и аппаратное ускорение (Intel HEXL, FPGA/ASIC) для повышения производительности, но все еще является технологией “медленного движения, быстрой атаки”.
● Доверенная среда выполнения (TEE): Предоставляемый процессором доверенный аппаратный модуль (например, Intel SGX, AMD SEV, ARM TrustZone), способен запускать код в изолированной безопасной области памяти,使外部软件和操作系统无法窥视执行数据和状态。TEE зависит от корня доверия оборудования, производительность близка к нативным вычислениям, обычно имеет лишь небольшие накладные расходы。TEE может предоставить конфиденциальное выполнение для приложений, но его безопасность зависит от реализации оборудования и прошивки, предоставляемой производителем, существуют потенциальные риски бэкдоров и каналов утечки.
● Многосторонние безопасные вычисления (MPC): Использует криптографические протоколы, позволяет нескольким сторонам совместно вычислять выход функции без раскрытия各自私有输入。MPC не имеет единой точки доверия оборудования, но вычисления требуют взаимодействия нескольких сторон, накладные расходы на коммуникацию велики, производительность ограничена задержкой сети и пропускной способностью。По сравнению с FHE, MPC имеет гораздо меньшие вычислительные накладные расходы, но сложность реализации высока, требует тщательного проектирования протоколов и архитектуры.
● Доказательства с нулевым разглашением (ZKP): Криптографическая технология, позволяет верификатору验证某个陈述为真 без раскрытия какой-либо дополнительной информации。Доказывающий может доказать верификатору, что владеет某项秘密信息(例如密码),但无需直接公开该信息。Типичные реализации включают zk-SNARK на основе эллиптических кривых и zk-STAR на основе хэшей.
3.2 Какие сценарии использования подходят для FHE, TEE, ZKP и MPC?
Источник: biblicalscienceinstitute
Различные технологии приватных вычислений имеют свои акценты, ключ заключается в требованиях сценария。Возьмем межсетевую подпись, она требует совместной работы нескольких сторон, избежания раскрытия закрытого ключа в единой точке, в этом случае MPC более практичен。Как пороговая подпись (Threshold Signature), несколько узлов各自保存一部分密钥碎片,一起完成签名,никто не может единолично контролировать закрытый ключ。Сейчас есть еще более продвинутые схемы, например сеть Ika, она рассматривает пользователя как одну сторону, узлы системы как другую сторону, использует параллельную подпись 2PC-MPC,一次能处理上千笔签名,而且可以横向扩展,越多节点越快。Но TEE также может完成 межсетевую подпись,может запускать логику подписи через чип SGX, скорость высокая, развертывание удобное, но проблема в том, что一旦硬件被攻破,закрытый ключ также раскроется,доверие полностью возлагается на чип и производителя。FHE в этом аспекте слабее, потому что вычисления подписи не относятся к擅长“сложение умножение”模式,хотя теоретически можно сделать, но накладные расходы слишком велики,практически никто не делает так в реальных системах.
Говоря о сценарии DeFi, например мультиподписные кошельки, страхование казначейства, институциональное кастодиальное хранение, сама мультиподпись безопасна, но проблема в том, как保存 закрытый ключ как распределить风险 подписи。MPC является сейчас более mainstream способом, как поставщики услуг типа Fireblocks, разделяют подпись на несколько частей, разные узлы участвуют в подписи, любой узел被黑了也不会出问题。Дизайн Ika тоже интересен, через модель двух сторон реализует “невозможность сговора” закрытого ключа,减少了传统 MPC那种“大家商量好一起作恶”的可能。TEE в этом аспекте также имеет применение, как аппаратные кошельки или сервисы облачных кошельков, используют доверенную среду выполнения для гарантии изоляции подписи, но все равно не обойти проблему доверия оборудованию。FHE в аспекте кастодиального хранения目前没太大直接作用,больше в защите деталей транзакций и логики контрактов, например вы делаете приватную транзакцию, другие не видят сумму и адрес, но это не имеет большого отношения к кастодиальному хранению закрытого ключа。Поэтому в этом сценарии, MPC больше фокусируется на распределении доверия, TEE подчеркивает производительность, FHE则主要用在 более верхнем уровне логики приватности.
В аспекте ИИ и приватности данных, ситуация又会有不同 преимущество FHE здесь более очевидно。Оно позволяет данным находиться в зашифрованном состоянии от начала до конца, например вы бросаете медицинские данные на цепочку для ИИ-вывода, FHE позволяет модели完成判断 без видения открытого текста,затем вывести результат,в整个过程中没人能看清数据。Эта способность “вычислений в шифровании” очень подходит для обработки чувствительных данных, особенно в межсетевом или межорганизационном сотрудничестве。Как Mind Network исследует позволять узлам PoS通过 FHE в состоянии взаимного неведения完成 голосование и верификацию,предотвращает списывание ответов узлами,гарантирует приватность всего процесса。MPC также может использоваться для совместного обучения, например разные организации сотрудничают в обучении модели,各自保有本地数据不共享,только обмениваются промежуточными результатами。Но этот способ一旦参与方多了,стоимость коммуникации и синхронизация становятся проблемой,目前还主要是实验性项目居多。TEE хотя может напрямую запускать модели в защищенной среде, также есть платформы федеративного обучения используют его для агрегации моделей, но его ограничения также очевидны, например ограничения памяти, атаки через侧信道。Поэтому в сценариях, связанных с ИИ, способность “полного шифрования” FHE является наиболее выдающейся, MPC и TEE могут выступать в качестве вспомогательных инструментов, но还需要 конкретные схемы配合。
3.3 Различия между различными схемами
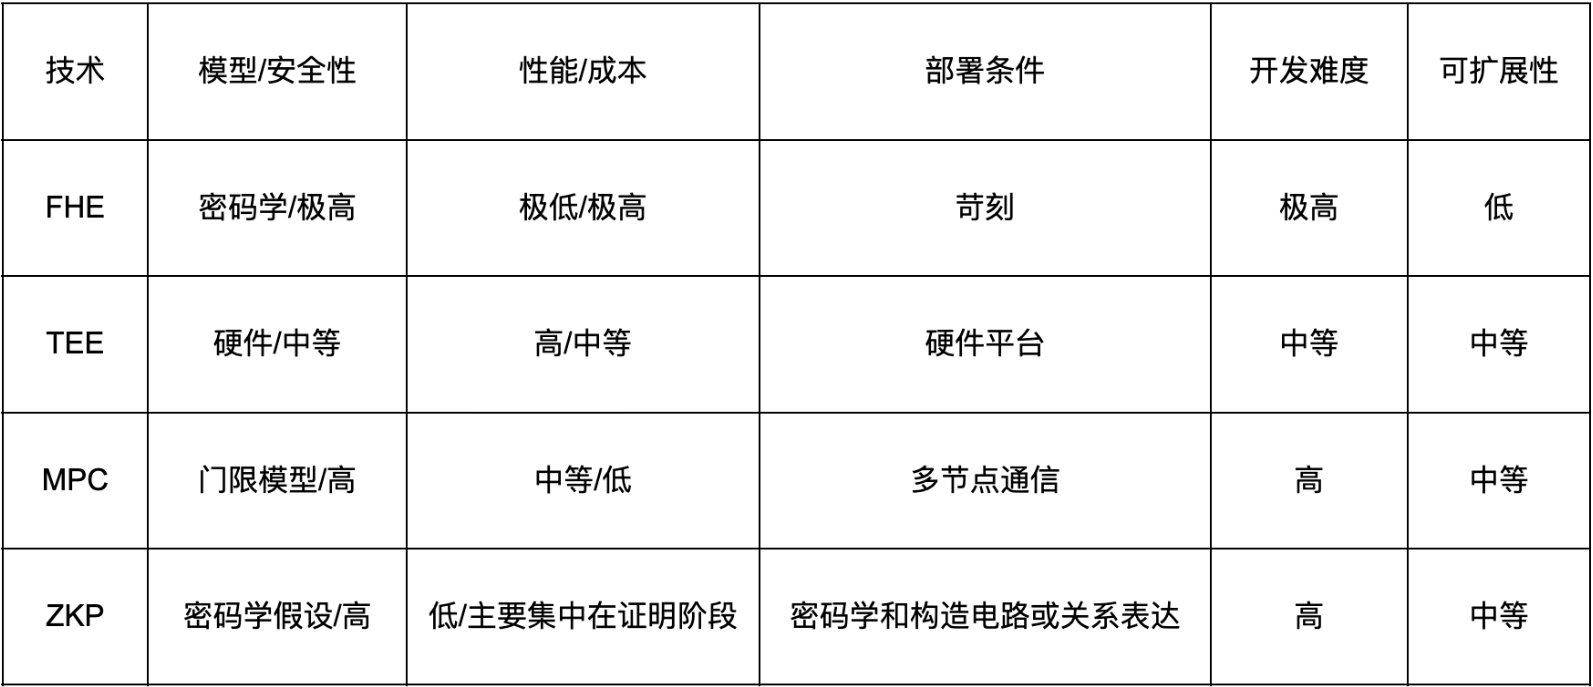
Производительность и задержка: FHE (Zama/Fhenix) из-за частого Bootstrapping, задержка высокая, но может предоставить最强 защиту данных в зашифрованном состоянии; TEE (Oasis) задержка самая низкая, близка к обычному выполнению, но требует доверия оборудованию; ZKP (Aztec) при пакетном доказательстве задержка контролируема, задержка单次 транзакции между двумя; MPC (Partisia) задержка средняя низкая, больше всего зависит от сетевой коммуникации.
Предположения о доверии: FHE и ZKP основаны на математических задачах, не требуют доверия третьим сторонам; TEE зависит от оборудования и производителя, существуют риски уязвимостей прошивки; MPC зависит от получестной или максимум t аномальной модели, чувствителен к количеству участников и предположениям о поведении.
Масштабируемость: ZKP Rollup (Aztec) и MPC шардинг (Partisia) естественно支持 горизонтальное масштабирование; FHE и TEE масштабирование требует учета вычислительных ресурсов и поставок аппаратных узлов.
Сложность интеграции: Порог входа проектов TEE самый низкий, наименьшие изменения модели программирования; ZKP и FHE требуют специальных схем и процессов компиляции; MPC则 требует интеграции стека протоколов и межузловой коммуникации.
4. Общее мнение рынка: “FHE лучше, чем TEE, ZKP или MPC”?
Кажется, что независимо от FHE, TEE, ZKP или MPC, все четыре в решении реальных用例 также существуют проблема невозможного треугольника: “производительность, стоимость, безопасность”。Хотя FHE в теоретической гарантии приватности имеет привлекательность, но не во всех аспектах лучше чем TEE, MPC или ZKP。Цена низкой производительности делает FHE трудно продвигать其 вычислительная скорость далеко отстает от других схем。В приложениях, чувствительных к реальному времени и стоимости, TEE, MPC или ZKP часто более осуществимы.
Доверие и применимые сценарии также различаются: TEE и MPC各自 предоставили разные модели доверия и удобство развертывания, а ZKP则 фокусируется на верификации правильности。Как指出业界观点,различные инструменты приватности各有优势与局限,нет “универсального” оптимального решения,好比 для верификации сложных вычислений вне цепочки, ZKP может эффективно решить; для вычислений, где несколько сторон需要分享私有状态,MPC более直接; TEE在移动端和云环境提供成熟支持; а FHE подходит для обработки极度 чувствительных данных, но当前仍需 аппаратное ускорение чтобы发挥作用。
FHE не является “универсально превосходным”, выбор какой технологии должен зависеть от требований приложения и компромиссов производительности,возможно未来 приватные вычисления часто являются результатом дополнения и интеграции多种 технологий,а не победа单一 схемы。好比 Ika в дизайне делает акцент на совместном использовании ключей и координации подписи (пользователь всегда хранит一份 закрытого ключа), ее核心 ценность заключается в реализации децентрализованного контроля активов без кастодиального хранения。По сравнению с этим, ZKP擅长 генерировать математические доказательства,для верификации состояния或 результатов вычислений в цепочке。Обе не являются简单的 заменой或 конкурентными отношениями,а更像互补技术: ZKP может использоваться для верификации правильности межсетевого взаимодействия,从而 в определенной степени снизить потребность в доверии к стороне моста,а сеть MPC Ika则 предоставляет “底层基础” контроля над активами,может сочетаться с ZKP для построения более сложных систем。Кроме того Nillion начинает融合多种隐私技术 для повышения общей способности, ее архитектура слепых вычислений бесшовно интегрирует MPC, FHE, TEE и ZKP,чтобы достичь баланса между безопасностью, стоимостью и производительностью。Поэтому未来 экосистема приватных вычислений будет склоняться к использованию комбинации наиболее подходящих технических компонентов,строить модульные решения.
Справочные материалы:
(2)https://blog.sui.io/ika-dwallet-mpc-network-interoperability/
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @YBBCapital