


Терминатор монополии на данные: как zkTLS превращает персональные данные в оцениваемые ончейн-активы?
Автор: Figo @IOSG
Введение
Криптовалюты прошли долгий путь. Решения для масштабирования Layer 2 уже запущены, zkVMs появились, и даже ETF были одобрены. Однако большинство людей все еще чувствуют, что область блокчейна похожа на изолированный мир —— на то, о чем они читают в текстах, но никогда не использовали на практике.
Почему так происходит
Ответ кроется не в самой технологии, а в том, чего она пока не может коснуться: нашей цифровой жизни. Несмотря на то, что Web3 уже создал мощные инструменты и инфраструктуру, обычные пользователи интернета все еще живут в Web2 —— просматривают, торгуют и общаются на централизованных платформах, которые контролируют их данные.
Прежде чем мы сможем соединить эти два мира способом, не требующим доверия и защищающим конфиденциальность, массовое внедрение останется недостижимым.
Почему Web3 еще не совершил прорыв
Мы часто взаимодействуем в интернете —— через банки, социальные сети, стриминговые платформы, государственные порталы. Но все это происходит в строго контролируемых экосистемах. Наша цифровая идентичность раздроблена между различными платформами, каждая из которых владеет частью нашей жизни: здесь выписки из банка, там сканы паспортов, а еще опыт работы на LinkedIn.
Эта фрагментация порождает две фундаментальные проблемы:
-
Изолированные данные: ваша онлайн-идентичность раздроблена между различными платформами, каждая из которых имеет свои правила и разрешения.
-
Отсутствие права собственности: вы на самом деле не владеете своими данными. В лучшем случае у вас есть доступ —— доступ, который может быть отозван, ограничен или произвольно монетизирован другими.
Эти проблемы проявляются в трениях, с которыми мы сталкиваемся каждый день. Хотите подтвердить свой доход? Возможно, вам придется предоставить полную банковскую выписку. Нужно подтвердить адрес? Будьте готовы загрузить весь счет за коммунальные услуги. Эти системы предполагают, что полная прозрачность — единственный способ установить доверие, поскольку отсутствует инфраструктура для выборочного, верифицируемого раскрытия информации.
Web3 обещает дать пользователям контроль, но до сих пор не сдержал этого обещания в данном аспекте —— по крайней мере, когда речь идет о повседневных данных, происходящих из Web2.
Отсутствующее звено: верифицируемые данные Web2
Это настоящее узкое место: позволить приложениям Web3 использовать данные, которые мы уже генерируем —— одновременно не нарушая конфиденциальность пользователей и не вводя новых доверенных посредников.
Есть два ключевых вызова:
-
Верифицируемость: как мы можем криптографически доказать, что данные из источника Web2 заслуживают доверия, не полагаясь на централизованные оракулы или API?
-
Конфиденциальность: как мы можем доказать только необходимое —— не раскрывая полные данные, стоящие за этим?
Chainlink и другие поставщики оракулов уже решили часть проблем верифицируемости, особенно для публичных данных, таких как цены активов или погодные условия. Но личные, специфичные для пользователя данные —— такие как финансовые записи, квалификации, учетные данные идентичности —— требуют другого подхода. Эти точки данных существуют внутри защищенных логином зашифрованных каналов, они изначально не предназначены для извлечения или обмена.
Именно здесь на сцену выходит zkTLS.
Что такое zkTLS?
Большая часть интернета работает на TLS (протокол безопасности транспортного уровня) —— это криптографический протокол, обеспечивающий работу HTTPS. Он защищает около 95% веб-трафика. Когда вы посещаете веб-сайт, TLS гарантирует, что ваша связь зашифрована и не может быть изменена.
zkTLS (TLS с нулевым разглашением) строит на этом совершенно новые функции: он позволяет пользователям извлекать и доказывать определенные факты из потоков данных Web2, не раскрывая полного содержимого и не доверяя третьим сторонам.
Это открывает две ключевые возможности:
-
Верифицируемость в цепи: zkTLS может доказать, что данные происходят из конкретного источника Web2 и не были изменены.
-
Выборочное раскрытие: оно позволяет доказать определенные атрибуты —— например, «мой годовой доход превышает 80 000 долларов» —— не раскрывая фактическую банковскую выписку.
Как это работает? Проще говоря:
-
Он захватывает зашифрованную TLS-сессию между пользователем и веб-сайтом.
-
Он генерирует доказательство с нулевым разглашением, подтверждающее определенное утверждение (например, что определенное значение присутствует в ответе).
-
Затем это доказательство может быть проверено в цепи —— без доверия и конфиденциально.
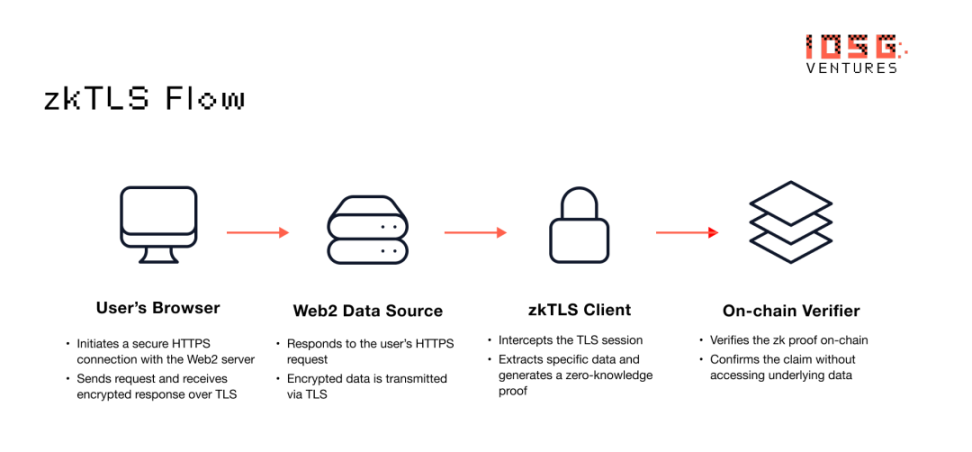
▲ Источник: IOSG Ventures
Это избегает необходимости раскрывать данные третьим сторонам или доверять централизованным серверам для доказательства данных. Вместо этого доверие встроено в само криптографическое доказательство.
Это не просто теория. Реализации zkTLS уже были протестированы и развернуты в потребительских и DeFi вариантах использования, предвещая, что верифицируемые данные Web2 станут входными данными по умолчанию для приложений Web3.
Как работает zkTLS
Не все реализации zkTLS одинаковы. В зависимости от наиболее важных факторов —— скорости, децентрализации или простоты —— различные методы показывают себя лучше в разных контекстах. Вот три распространенные архитектуры:
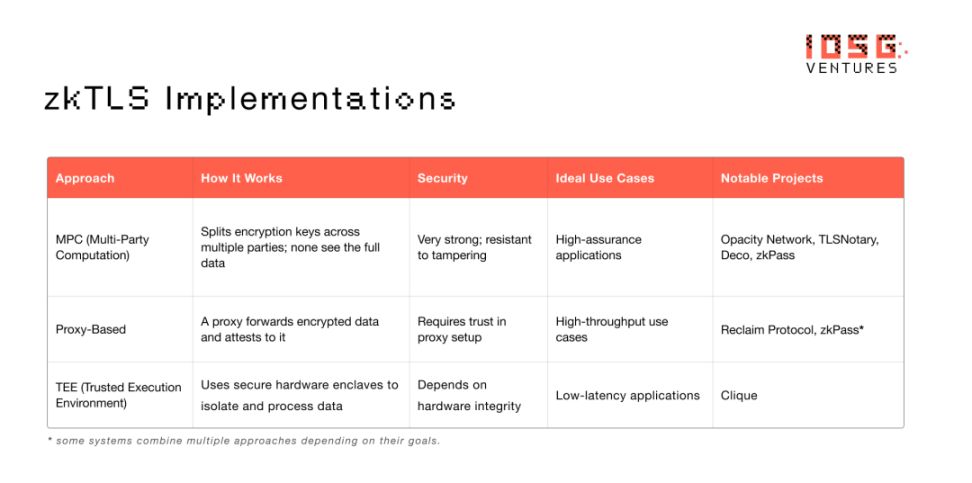
▲ Источник: IOSG Ventures
Практическое применение: где zkTLS все меняет
zkTLS не просто оптимизирует обработку данных —— он переопределяет границы между Web2 и Web3. Обеспечивая минимально доверительный, конфиденциальный доступ к данным вне цепи, он позволяет приложениям интегрировать контекст реального мира, не нарушая конфиденциальность или децентрализацию.
Вот как оно сейчас применяется в различных областях.
Финансовые услуги
Из-за отсутствия доверенной идентичности и финансовых данных в цепи большинство протоколов DeFi все еще полагаются на избыточное обеспечение. zkTLS делает возможной верификацию доходов, денежных потоков или истории счетов —— не раскрывая чувствительные документы.
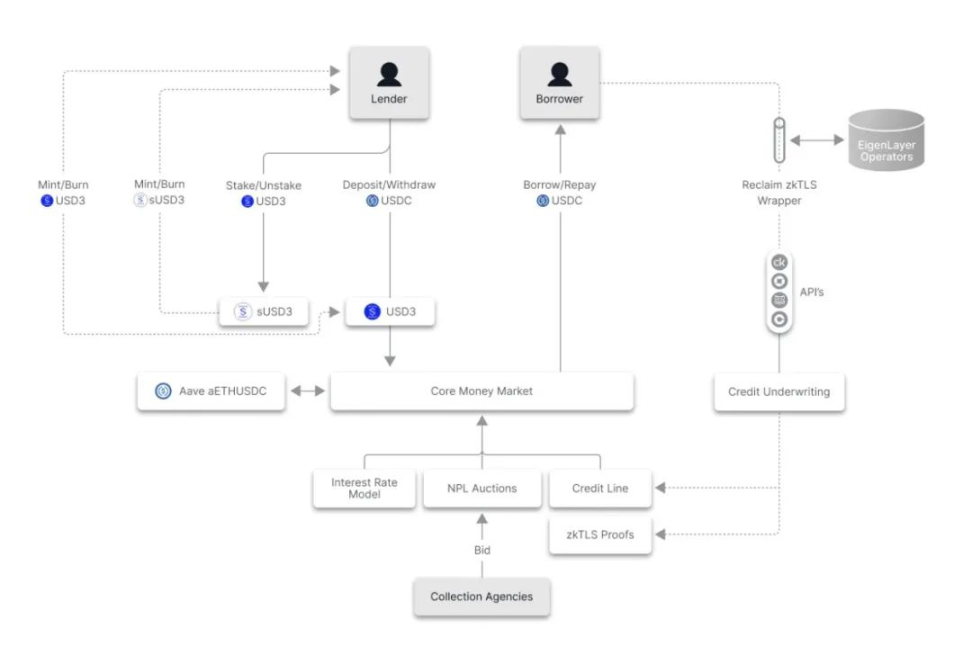
▲ Источник: 3Jane
-
3Jane (3jane.xyz) строит кредитный протокол пул-к-пулу, предоставляя трейдерам, фермерам и бизнесам кредитные линии USDC в реальном времени без обеспечения. Заемщики подключают свои кошельки и финансовые данные Web2 через Plaid, разблокируя кредит на основе верифицируемых доказательств в DeFi, CEX и банках —— без обеспечения.
-
Stormbit (stormbit.finance) поддерживает гибкие рынки кредитования пир-ту-пир, где заемщики могут конфиденциально доказывать доход или активность счетов, используя zkTLS для разблокировки средств.
-
Проекты токенизации RWA (активы реального мира) начинают использовать zkTLS через государственные порталы для верификации права собственности на землю или имущество, обеспечивая комплаенс-ассетизацию в цепи.
-
zkP2P (zkp2p.xyz) строит децентрализованный вход от фиата к криптовалюте, позволяя пользователям доказывать платежи через Venmo, Wise или Revolut с помощью zkTLS —— без KYC, без посредников, мгновенные расчеты.
Эти системы расширяют доступ к капиталу, привносят кредитную стоимость в цепь и создают комплаенс-мост между TradFi и крипто.
Потребительские платформы
В Web2 доступ к цифровым товарам, подпискам и истории покупок заблокирован за централизованными API. zkTLS делает эти данные переносимыми и доказуемыми —— без необходимости запрашивать разрешение платформы.
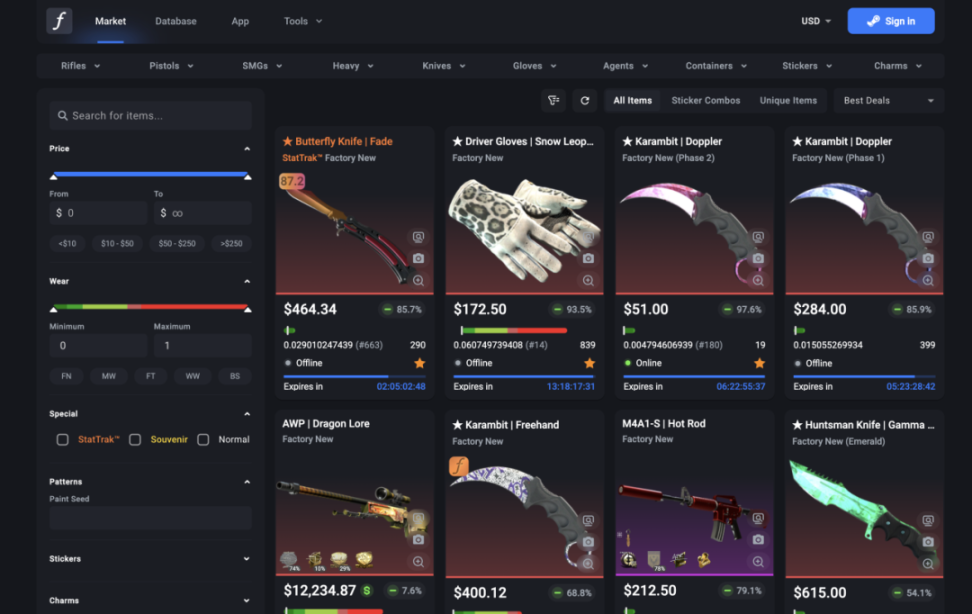
▲ Источник: CSFloat
-
CSFloat (csfloat.com) позволяет пользователям проверять право собственности на скины и коллекционные предметы Counter-Strike через данные Steam, обеспечивая безопасные пир-ту-пир сделки без вмешательства платформы.
-
zkTLS также используется для доказательства доступа к закрытым сообществам, подпискам или премиум-контенту —— без привязки аккаунта или доступа к API.
-
В электронной коммерции пользователи могут доказывать прошлые покупки или активность в программах лояльности, чтобы разблокировать кэшбэк, токенизированные награды или рынки перепродажи.
Теперь представьте, что вы доказываете, что у вас есть подписка Spotify —— или покупка люксового бренда —— не раскрывая свой полный аккаунт. В этом сила zkTLS.
Идентичность и репутация
Сегодняшняя цифровая идентичность фрагментирована и чрезмерно раскрыта. Доказательство вашей личности обычно означает раскрывать все. zkTLS меняет это, позволяя выборочное раскрытие из доверенных источников.
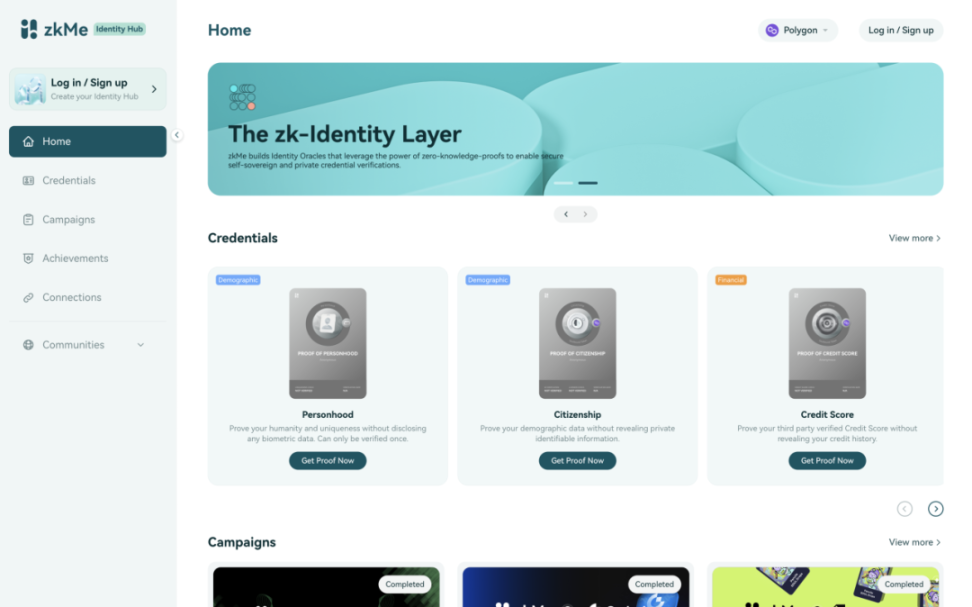
▲ Источник: zkMe
-
zkMe (zk.me) выступает в качестве оракула идентичности, защищающего конфиденциальность, превращая документы и данные из платформ Web2 в выборочные доказательства в цепи.
-
Zeru (zeru.finance) поддерживает zScore, это межприложенческий слой репутации на Base. Он проверяет кредитные рейтинги, местоположение или историю Uber и т. д. —— без KYC —— поэтому пользователи могут создавать верифицируемые профили для использования между приложениями и экосистемами.
-
Icebreaker (icebreaker.xyz) позволяет профессионалам создавать доверенные, верифицируемые рабочие профили на основе истории занятости и социального графа.
Теперь представьте, что кто-то создает версию Uber или DoorDash на Web3. Водители приходят с резюме, верифицированным zkTLS —— без трений при найме, без необходимости заново строить репутацию.
Социальные сети и контент
Контент, который мы смотрим, в который играем и с которым взаимодействуем, говорит о многом —— но эти данные заперты в платформах. zkTLS разблокирует эти данные, делая участие переносимым и программируемым.
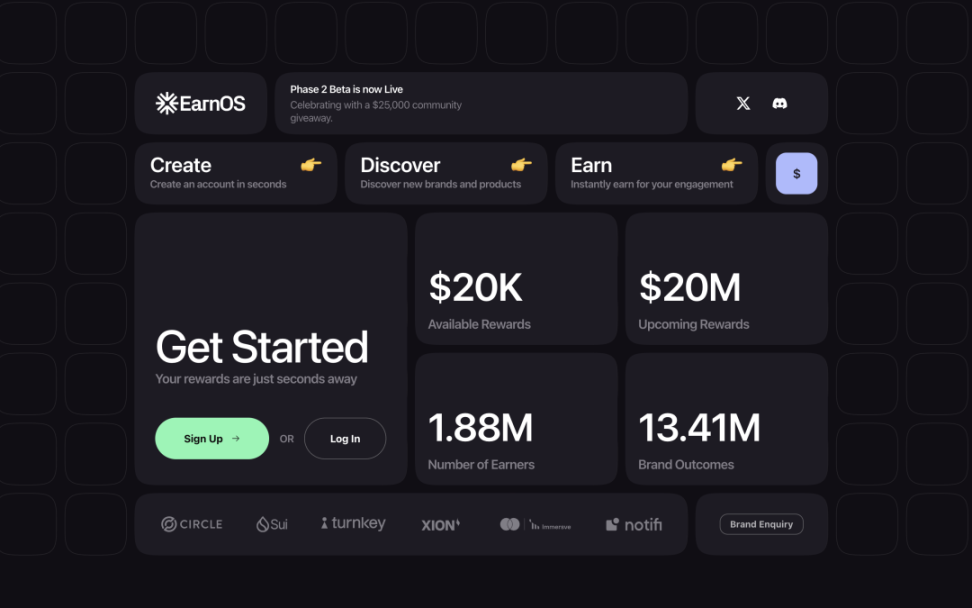
▲ Источник: EarnOS
-
EarnOS (earnos.com) позволяет пользователям доказывать, что они смотрели или взаимодействовали с рекламой —— не раскрывая, кто они. Рекламодатели получают доступ к реальным людям, пользователи получают награды, данные остаются конфиденциальными.
-
Showdown (showdown.win) использует zkTLS через FACEIT для верификации игровых профилей и данных о производительности. Игроки могут доказывать навыки и получать награды на основе игр —— без скриншотов.
Это разблокирует следующую волну рынков внимания и вознаграждений, ориентированных на участие —— в конечном итоге переносимых между платформами.
Воздействие и поведение
Системы поведения —— будь то фитнес, устойчивость или вознаграждения —— требуют данных, которые обычно являются конфиденциальными и трудно верифицируемыми. zkTLS делает возможным доказательство действий без наблюдения.
-
Daylight (https://linktr.ee/godaylight) использует данные IoT и регистрации для верификации права собственности и использования солнечных панелей —— без раскрытия личности или местоположения пользователя.
-
Fit Club (x.com/fitclubonbase) связывает вознаграждения за фитнес с верифицированной активностью Strava, не раскрывая данные о здоровье или GPS.
-
Другие приложения исследуют использование zkTLS для доказательства использования общественного транспорта, переработки или участия в экологических проектах —— реализуя прозрачные, защищающие конфиденциальность системы стимулирования.
С zkTLS мы наконец можем доказывать действия в реальном мире —— без необходимости быть под наблюдением.
Новые рубежи
На грани искусственного интеллекта, агентов и децентрализованной координации zkTLS предоставляет критическую инфраструктуру для доказательств и доверия.
-
ElizaOS (elizaos.ai) строит автономных агентов, генерирующих поддерживаемые zk логи их действий —— делая решения AI верифицируемыми и аудируемыми.
-
Ketl (ketl.xyz) позволяет информаторам и экспертам доказывать принадлежность или инсайты, не раскрывая личность —— привнося достоверность в анонимную коммуникацию.
-
zkTLS также используется для верификации данных обучения машинного обучения —— обеспечивая аутентичность, одновременно защищая конфиденциальность участников.
По мере того как агенты и AI становятся более автономными, zkTLS закрепляет их на фактах.
От учетных данных к праву собственности
zkTLS не просто делает данные Web2 доступными в Web3 —— он делает их принадлежащими. Учетные данные, которые когда-то были изолированы в платформах, становятся переносимыми, программируемыми и защищающими конфиденциальность.
По мере того как все больше приложений принимают zkTLS, мы увидим кумулятивный эффект: больше верифицируемых данных приводит к более мощным приложениям, что дает пользователям больший контроль —— и больше причин разблокировать данные на своих условиях.
Это не замена существующих систем. Это предоставление пользователям контроля над ними —— и построение пути, где доверие, конфиденциальность и компонуемость масштабируются вместе.
Путь впереди
Если крипто хочет войти в мейнстрим, оно должно удовлетворить потребности пользователей —— в интернете, который они уже используют. zkTLS предоставляет инфраструктуру для достижения этой цели.
Оно обеспечивает:
-
Криптографическое доверие к данным из сервисов Web2
-
Верификацию, защищающую конфиденциальность, без третьих сторон
-
Контролируемый пользователем компонуемый слой идентичности
-
Новые приложения, основанные на верифицируемых взаимодействиях в реальном мире
По мере того как большая часть нашей онлайн-жизни становится доступной через верифицируемые утверждения, появится новое поколение приложений —— приложений, которые дают пользователям больший контроль, уменьшают трения и высвобождают реальную ценность. zkTLS — это не просто еще один протокол —— это новый способ мышления о том, как информация перемещается между платформами и как доверие строится в интернете.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 IOSG Ventures







