


Эксперт по приватности Web3 раскрывает секреты zkTLS и его применения
Автор статьи: Xavier, Co-founder@Primus Lab
Доктор философии по криптографии, более 10 лет опыта в исследованиях конфиденциальности, таких как MPC/ZK/PPML
Несмотря на беспрецедентный рост технологий ZK, представленных zkSNARKs, в блокчейн-индустрии они всё ещё находятся далеко от конечной (end game) цели, ожидаемой отраслью. С одной стороны, zkRollup принесли определённые преимущества для преодоления лимитов производительности Ethereum, однако по мере иссякания приложений on-chain возникает ситуация избыточной инфраструктуры при недостатке её реального использования. С другой стороны, сами ZK-технологии пока не породили высокоценных ZK-приложений——будь то транзакции и конфиденциальные платежи с упором на приватность или различные «zk + XXX» (zkEmail, zkLogin, zkPassport, …). Для них либо чётко не сформулирован спрос, либо они искусственно используют термин zk ради пиара и технологического лоска, не решая реальные боли конкретных сценариев.
Что такое zkTLS?
Рассмотрим простой пример: как доказать другому человеку, что у вас на банковском счете много денег? Традиционный способ — запросить в банке справку об активах. Такой бумажный документ с официальной печатью банка обладает бесспорной подлинностью (authenticity).
(Изображение из открытых источников)
Что делать, если вопрос трансформируется: как доказать кому-то свой кредитный рейтинг, сумму покупок в интернет-магазине или время, проведённое в играх? Мы не можем рассчитывать на то, что сайты, хранящие ваши персональные данные, будут выступать для вас отдельными гарантами и предоставлять соответствующие доказательные услуги. Хотя скриншоты экрана могут показаться убедительными, их часто воспринимают как подделку, к тому же это создаёт дополнительные риски утечки конфиденциальной информации.
zkTLS — это технология проверки данных, основанная на протоколе TLS, которая объективно обеспечивает доказательство подлинности для любых данных, полученных через Интернет.
Первым продуктом в области zkTLS стала страница PageSigner проекта TLSNotary, выпущенная в 2015 году для браузера Chrome. Уже из названия понятно, что основная задача TLSNotary заключалась в создании инструмента для доказательства подлинности веб-данных. Фактически лишь в 2020 году, когда команда Chainlink опубликовала работу DECO, тема zkTLS постепенно вошла в поле зрения индустрии. Тогда стало очевидно существование ещё одного класса оракулов (Oracle), способных получать приватные off-chain данные.
Объективно говоря, до 2023 года применение технологии zkTLS для реальных бизнес-задач ограничивалось этапом «технической возможности», сильно отставая от уровня «практической применимости». Время генерации одного доказательства обычно занимало несколько минут. В 2023 году, осознав чрезмерные затраты на коммуникацию в решениях на базе безопасных многосторонних вычислений (MPC), команда reclaim предложила zkTLS на основе прокси-режима (proxy mode). Используя классические zkSNARKs и добавляя доверенный узел-прокси, они обеспечили верифицируемость данных TLS. В середине 2023 года команда Primus (ранее известная как «PADO») благодаря методу garble-then-prove и алгоритму Quicksilver улучшила производительность базовой на MPC реализации zkTLS более чем в 10 раз. Кроме того, в прокси-режиме замена традиционных zkSNARKs на алгоритм Quicksilver также ускорила процесс более чем в 10 раз. На сегодняшний день производительность решений zkTLS от Primus в полной мере соответствует требованиям различных бизнес-сценариев.
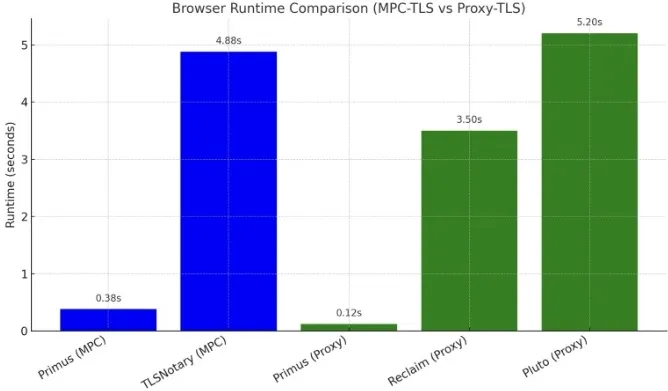
Читатели могут ознакомиться со сравнительными тестами производительности в соответствующих бенчмарках:
(https://hackmd.io/@-fI_Eu_rR8qs02aOhOPWNg/HkRyz5OF1g)Классификация технологий zkTLS
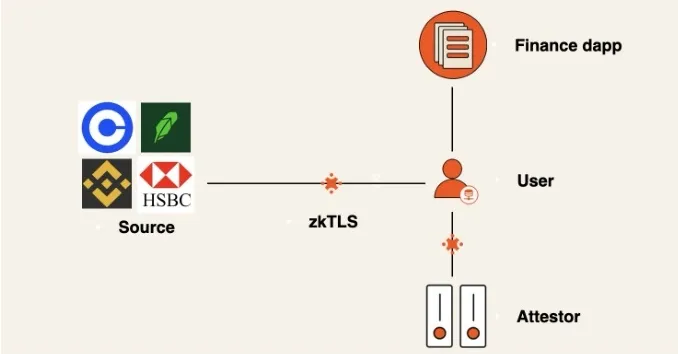
Как правило, для проверки подлинности веб-данных в рамках zkTLS используется сторонний компонент Attestor. Attestor работает по принципу наблюдателя: анализируя сообщения запроса и ответа, которые проходят через процесс выполнения протокола TLS, он гарантирует, что данные пользователя (полученные в ответе от сервера) действительно исходят из указанного источника данных (прим.: источником данных здесь выступает доменное имя сервера и соответствующий API endpoint).
Протокол TLS обычно состоит из двух этапов: рукопожатие и сеанс. На этапе рукопожатия клиент и сервер посредством серии сетевых взаимодействий совместно вычисляют сессионный ключ, который затем будет использоваться для зашифрованной передачи данных. На этапе сеанса клиент отправляет сообщение с запросом на сервер, после чего сервер возвращает ответ. Все сообщения шифруются с помощью сессионного ключа, что исключает возможность перехвата третьими лицами.
В зависимости от базовых криптографических компонентов, технологии zkTLS делятся на два основных типа: основанные на безопасных многосторонних вычислениях (MPC) и основанные на прокси-модели.
Модель MPC
Модель MPC опирается преимущественно на использование безопасных многосторонних вычислений. В архитектуре MPC компоненты Attestor и Client (клиент) посредством протокола двусторонних вычислений (2PC) эмулируют клиентскую часть процесса рукопожатия TLS. Это означает, что по завершении этапа рукопожатия клиент не получает полный сессионный ключ напрямую. Лишь после получения Attestor'ом зашифрованного ответа (response ciphertext) он передаёт клиенту свою часть ключа (key share), что позволяет клиенту расшифровать все полученные шифротексты.
«Для справки: MPC (безопасные многосторонние вычисления) могут включать двух участников (так называемые 2PC) или трёх и более (традиционное MPC). Независимо от количества участников, обе схемы требуют, чтобы каждая сторона сохраняла свои исходные данные в строгой тайне от других, при этом совместными усилиями решая поставленную вычислительную задачу. Например, группа людей может вычислить среднюю зарплату без раскрытия индивидуальных окладов, или несколько поставщиков данных могут совместно обучить ИИ-модель, не раскрывая свои сырые наборы данных.»
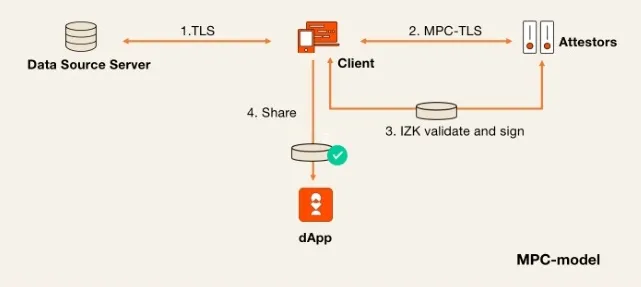
Упрощённый рабочий процесс модели MPC выглядит следующим образом:
-
Этап рукопожатия: Client и Attestor выполняют протокол 2PC для совместного вычисления сессионного ключа. В ходе этого процесса оба участника владеют только своими частичными значениями ключа, но не его полным вариантом.
-
Шифрование запроса: Client и Attestor повторно запускают протокол 2PC для вычисления зашифрованных данных запроса.
-
Обработка ответа: Client получает зашифрованный ответ от источника данных и перенаправляет его Attestor.
-
Разблокировка ключа и проверка: Attestor отправляет свою часть ключа Client, чтобы тот смог восстановить полный сессионный ключ. Client использует этот ключ для расшифровки ответа и предоставляет Attestor доказательство корректности шифротекста и соответствия установленным протоколом аспектам безопасности. Важно отметить, что для расшифровки зашифрованного ответа Client и Attestor НЕ используют протокол 2PC — эту операцию выполняет исключительно Client после восстановления полного ключа.
Проxy-модель
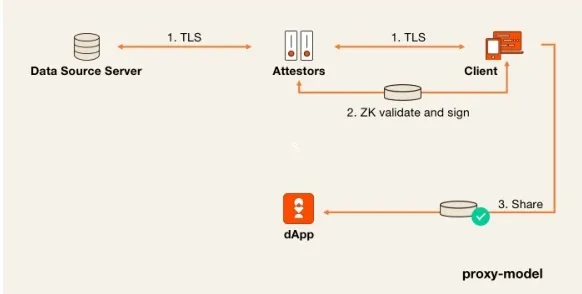
В прокси-модели Attestor выступает в роли промежуточного агента, пересылая все данные взаимодействия TLS (включая информацию рукопожатия и зашифрованные сообщения) между Client (клиентом) и Data Source (источником данных). По завершении работы протокола TLS клиент должен продемонстрировать Attestor с использованием методов нулевого разглашения (ZK), что переданные шифротексты являются корректными.
Основной мотивацией создания прокси-модели стало устранение необходимости использования протокола 2PC в схемах MPC-TLS, поскольку именно 2PC требует наибольших вычислительных ресурсов. За счёт снижения вычислительной сложности достигается повышение общей эффективности работы протокола.
Какие преимущества приносит zkTLS?
Ключевая ценность zkTLS заключается в верифицируемости.
Ранее не существовало эффективного механизма, позволяющего пользователям предоставлять проверяемые персональные данные без необходимости прямого доверия к посредникам. Данная верифицируемость обеспечивает высокую гибкость и практическую ценность, проявляющуюся в следующих аспектах:
-
Без вмешательства в источник данных: Данные источника даже не узнают, что взаимодействуют с новым протоколом zkTLS; они продолжают функционировать в штатном режиме согласно логике обычного протокола TLS. Теоретически это означает, что zkTLS может интегрироваться практически с любым сервисом или API, построенным на базе TLS, хотя экстремально высокая частота запросов всё же может спровоцировать срабатывание антифрод-систем или ограничений со стороны источника.
-
Универсальность: Принцип «виденое подлежит доказательству»: теоретически любые веб-данные — публичные или приватные, конфиденциальные или нет — могут быть подтверждены через Attestor с использованием технологий zkTLS.
-
Независимость от блокчейна: Процесс является полностью криптографическим и происходит вне блокчейна (off-chain). Результатом работы протокола обычно становится структурированный набор данных с цифровой подписью Attestor, который можно проверить офлайн, либо передать в смарт-контракт для верификации on-chain.
-
Приватность: Благодаря свойствам доказательств с нулевым разглашением (ZKP), zkTLS поддерживает принцип минимального раскрытия данных для конфиденциальной информации. Проще говоря, исходя из сообщений, возвращаемых протоколом TLS, к вычисляемым полям (например, числовым значениям) можно применить пользовательские ограничения — «возраст старше 18 лет», «баланс не ниже 10 000» и т.п. — и включить результаты этих вычислений непосредственно в выходной файл, не передавая сам исходный массив данных.
Сценарии применения zkTLS
Возникает закономерный вопрос: какие реальные кейсы обмена данными могут быть реализованы на базе zkTLS? Ниже приведены варианты, которые мы считаем перспективными:
-
Кредитование под залог недвижимости на выгодных условиях: Использование zkTLS для предоставления офчейн-доказательств кредитного рейтинга, остатков на банковских счетах, уровня дохода и иных финансовых показателей позволит децентрализованным кредитным протоколам оптимизировать эффективность использования капитала.
-
Оффчейн-аутентификация личности: Интеграция KYC-данных пользователей из традиционных институтов непосредственно в блокчейн-финансовые протоколы.
-
P2P-торговля цифровыми товарами: Создание децентрализованного маркетплейса цифровых активов. Покупатель сможет с помощью zkTLS доказать факт передачи прав собственности на товар (электронные билеты, доменные имена, внутриигровые предметы или фиатные активы), а продавец будет контролировать перевод токенов через смарт-контракт.
-
AI-агенты: Применение zkTLS гарантирует достоверность действий автономных ИИ-агентов. Сюда входит верификация публикаций инфлюенсерских агентів в социальных сетях, а также запуск торговых роботов и участие ИИ в управлении DAO, что существенно снижает операционные издержки на обеспечение доверия.
-
Подтверждение фандома: Возможность для пользователей верифицировать свой статус подписчика/фаната и получать вознаграждения от KOL или артистов.
-
Чаевые и платежи через социальные аккаунты: Любой пользователь сможет направлять криптовалюту на конкретные аккаунты в соцсетях, не зная их кошельков. При этом получателю потребуется предоставить через zkTLS доказательство контроля над заявленным социальным профилем для вывода токенов.
-
Social Login нового поколения: Механизм входа на основе zkTLS, подтверждающий право владения аккаунтом пользователя в социальной сети. Пользователи смогут авторизоваться через профиль любого веб-сервиса без привязки к конкретным платформам вроде Google или Meta.
Новая парадигма верификации и вычислений над ценностными данными
Технология zkTLS символизирует не просто повышение доступности данных Web2 в экосистеме Web3, но фундаментальный сдвиг в вопросах прав собственности на данные. Информация, ранее находившаяся в закрытых системах платформ, теперь способна свободно циркулировать, защищаться механизмами конфиденциальности и становиться программно-управляемой. Данная эволюция превращает пользователя из пассивного потребителя контента в полноценного владельца своих данных.
По мере масштабирования внедрения zkTLS мы станем свидетелями синергетического эффекта верифицируемости данных——чем больше поддающихся проверке данных будет доступно, тем более сложные и мощные приложения сможет поддерживать инфраструктура. Параллельно передача ценности через эти проверяемые данные между различными приложениями ставит новую задачу: как осуществлять вычисления над критически важными данными, гарантируя математическую корректность результатов.
Фактически обработка конфиденциальных данных в ончейн-среде традиционно опирается на сложные криптографические методы, такие как полностью гоморфное шифрование (FHE). Переосмыслив связь между алгоритмами FHE и доказательствами с нулевым разглашением, команда Primus разработала протокол zkFHE (верифицируемое полностью гоморфное шифрование). Данная технология обеспечивает конфиденциальные вычисления над данными on-chain без необходимости доверять посредникам, расширяя возможности технологии верификации данных zkTLS, работающей в разных киберпространствах, на область самих вычислений и открывая путь к новым инновационным сценариям применения.
Отказ от ответственности:
Статья написана членом команды Primus Xavier. Некоторые позиции материала могут содержать упоминания интересов, связанных с проектом; читатели вправе сделать собственные выводы.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News










