

Искажение цены обмануло оракул: Ostium лишился $24 млн за пять минут
Автор: CryptoSlate
Адаптация: TechFlow
TechFlow: Речь идёт не об отсутствии подписи, а об отправке авторизованным подписантом ценовых данных «из будущего». Когда криптографическая проверка проходит успешно, но сами данные содержат вредоносную логику, где в этом случае находится защитный ров DeFi-протокола? Ostium до сих пор не опубликовала итоговый расчёт убытков и официальный отчёт по инциденту, оставив широкие вопросы относительно злоупотребления привилегиями подписантов.
Ончейн-платформа для торгов вечными фьючерсами Ostium сообщает, что пятиминутная атака безопасности привела к убыткам в её публичном ликвидити-хранилище. Эксперты по кибербезопасности оценивают масштаб утечки в 24 млн долларов США.
Соучредитель Каледора Киернан-Линн подтвердила, что проблема возникла 15 июля между 14:18 и 14:23 UTC и затронула публичное ликвидити-хранилище поставщиков ликвидности Ostium (OLP). По её словам, команда обнаружила инцидент в течение нескольких минут и в течение часа согласовала временную приостановку работы. В релизе не сообщаются точная сумма ущерба, причина сбоя или финальный постмортем.
Компании по безопасности утверждают, что суть проблемы кроется в санкционированных данных, а не в отсутствии подписей. Blockaid и Cyvers сообщают, что зарегистрированный ретранслятор PriceUpKeep отправил авторизованный оракульный отчёт с датой из будущего, создав тем самым фиктивную прибыль от сделок.
По данным SlowMist, авторизованный подписант передал данные с валидной подписью, но в манипулированном виде, что позволило многократно генерировать торговую прибыль. Эти сведения всё ещё являются результатом разведки третьих лиц и ждут подтверждения в отчёте Ostium.
Криптографическая верификация способна подтвердить, что отчёт подписан разрешённым ключом. Однако для обеспечения корректности цены, свежести временной метки и безопасности расчётов требуются дополнительные механизмы контроля.
Код OstiumVerifier, ссылка на который приведена в документации по безопасности Ostium, извлекает ECDSA-подписанта и проверяет наличие его авторизации, но данная функция валидации не принудительно проверяет адекватность цены или соблюдение границ временной метки.
В коде не указано, какая именно версия реализации была активна в период инцидента или применяются ли данные проверки в отдельном контракте. Любые механизмы защиты от устаревания timestamp, реплеев, ценовых отклонений или многоисточниковой верификации должны работать в иных участках исполняемого пути.
Даже при стабильных котировках токенизированные акции в качестве залога могут обесцениться
Согласно документации протокола Ostium, хранилище OLP аккумулирует средства трейдеров в качестве залога и моментально оплачивает выигрышные сделки ончейн. Если фиктивная прибыль принимается к расчётам, ликвидность хранилища фактически покрывает эти выплаты.
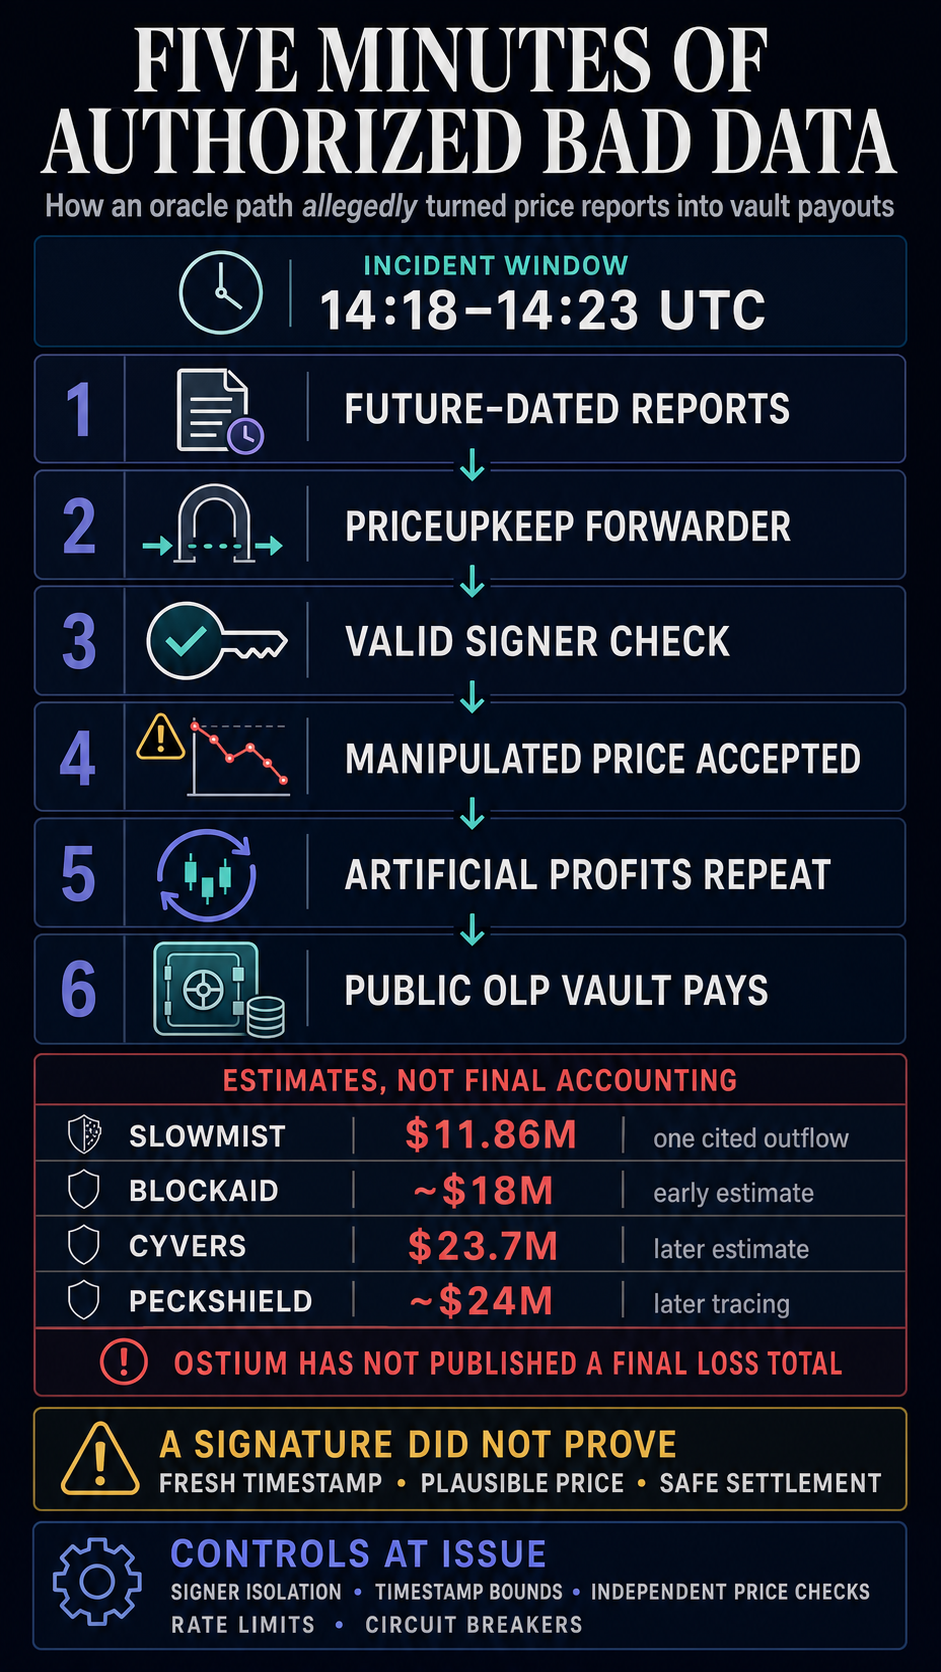
Публичные оценки растут по мере дальнейшего анализа. По оценкам Blockaid, выплаты достигли отметки в 18 млн долларов, Cyvers — 23,7 млн долларов, а PeckShield впоследствии указал, что было выведено около 24 млн долларов.
Более низкая цифра SlowMist в 11,86 млн долларов, вероятно, основана на отслеживании вывода из хранилища в размере 11 862 444,782 USDC, который был виден в упомянутых транзакциях.
Новая уязвимость SummerFi в DeFi показывает, что ИИ-автоматизация теперь превзошла риски смарт-контрактов
По данным PeckShield, выведенные USDC были конвертированы в 12 080 ETH, и на момент последнего обновления 10 540 ETH уже поступили в Tornado Cash. Киернан-Линн заявила, что Ostium сотрудничает с правоохранительными органами, SEAL 911 и независимыми экспертами по кибербезопасности.
Этот механизм отличает инцидент с Ostium от аналогичной проблемы в lend-протоколе Bonzo Lend на базе Hedera, произошедшей четыре дня назад. Согласно отчёту по инциденту Bonzo, его валидатор принял доказательство без действительной подписи. В случае с Ostium же специалисты по безопасности утверждают, что отчёт прошёл через путь авторизованного подписанта: криптографическая проверка прошла успешно, но сами данные считаются небезопасными.
Как оракул без подписи высвободил 9 млн долларов из кредитного DeFi-протокола Bonzo Lend на Hedera
Ostium по-прежнему необходимо установить, были ли скомпрометированы ключи подписанта, действовал ли авторизованный оператор злонамеренно или были задействованы иные привилегированные пути атаки.
Эффективность мер по исправлению ситуации будет оценена по тому, смогут ли изоляция подписантов, строгие границы временных меток, независимые проверки цен, ограничения частоты запросов и механизмы аварийного отключения предотвратить превращение одного доверенного канала всего пары минут некорректных данных в новые выплаты из хранилища.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 @CryptoSlate



