ビナンスから63億ドルが盗難、コールドウォレットももはや安全ではない:暗号資産をどこに保管すれば本当に安全なのか?
著者:Jake Pahor(Crypto Super Hub 共同設立者、シニア・オンチェーン・アナリスト)
翻訳:TechFlow
TechFlow 解説:金曜日に勃発したバイナンスへの63億ドル規模のハッキング事件は、暗号資産業界における中央集権型大手企業やマルチシグ・ホットウォレットに対する絶対的な安全性への幻想を残酷な形で打ち砕いた。しかし、完全に自己保管へ移行した場合、今年下半期のLedgerサプライチェーン侵入手口やColdcardのファームウェア脆弱性から、秘密鍵の紛失、複雑な自治管理年金基金(SMSF)のコンプライアンス監査に至るまで、オンチェーン固有の物理的自己管理にも罠が溢れている。
業界史上最も暗黒となる資産セキュリティ危機に直面する中、オーストラリアを代表するオンチェーン研究員でありCrypto Super Hub共同設立者のJake Pahor氏は、詳細な資産保管とリスク管理のリカバリーガイドを執筆した。同氏は単にバイナンスにおける50件の予署名出金権限の盗難という根本的な技術的要因や北朝鮮系ハッカー組織の手口の進化を客観的に解明しただけでなく、個人投資家と機関投資家の視点から、完全自己保管、協調型マルチシグ(Unchained、Casa、Nunchuk、Bitkey)、中央集権型取引所、ビットコイン現物ETFの4つの経路の長短とそれぞれの対応するリスク管理手法を体系的に整理している。
自身の暗号資産をどのように保管するかという点において、これほどまでに迷いや不確実性を感じたことはない。
金曜日、ハッカーはバイナンスから約63億ドルを奪った。これは暗号資産史上最大規模の盗難記録を更新するものである。私は急いで自分のビットコインを移動させることはなかった。個人的にはバイナンスへのエクスポージャーを持たないが、最初に実施したのはオーストラリア国内の利用取引所が波及していないかを確認することだ。幸いにしてすべて安全であった。
極度のストレス下にある際、人が犯す最も悪い誤謬は慌てて行動することであると考える。焦りとパニックの中での判断は致命的なミスに繋がりやすく、それは克服しがたい人間性の弱点である。「ゆっくり進めば順調になり、順調に進めば結果的に早くなる」という格言の通りである。
本稿を執筆したのもこの目的があるからだ。投資家が自らの資産保管戦略を計画し、想定されるあらゆる極端なシナリオに対して準備を整え、柔軟に対応できるようにするためだ。次に、暗号資産保有の各経路とその伴う潜在的リスク、そして各リスクへの具体的な対応策を一つずつ分解していく。
事件の振り返り
攻撃者はバイナンスのホットウォレットシステム、すなわちインターネットに接続され日常的なユーザーの出金を処理するためのインフラを破った。バイナンス公式によると侵入は一人のDevOpsエンジニアのノートパソコンがハッカーのコントロール下に置かれることから始まり、現在では秘密鍵の漏洩を示す証拠は確認されていない。ただしオンチェーンインテリジェンス機関のTRM Labsの分析によれば、攻撃者に秘密鍵は実際には不要だった。彼らはすでに出金指令の署名を担当するコアシステムを完全に支配していたからだ。
CoinDesk の報道によれば、攻撃者は単一のトランザクション内に同一バイナンスウォレットからの50件の予署名承認指令を組み込み、それぞれがシーケンス中で生成される次の番号に正確に対応させた。これにより、どの番号がトリガーされても出金は事前に承認された状態となった。TRM Labs の監視データでは、資金の大半がわずか20分ほどの間に10の主要ブロックチェーンネットワークに跨って流出したことが判明している。
中央集権型ステーブルコインはブラックリストによる凍結機能を持つため、窃盗団はTetherおよびCircleの対抗措置の前に資金を流動化するために、市場価格よりも10%以上のプレミアムを支払ってでも分散型取引所で一部資産をETHに強制交換した。それでもなお、最大額の一收回金発生後およそ40分以内に、発行社は約18億ドルの資金凍結に成功している。
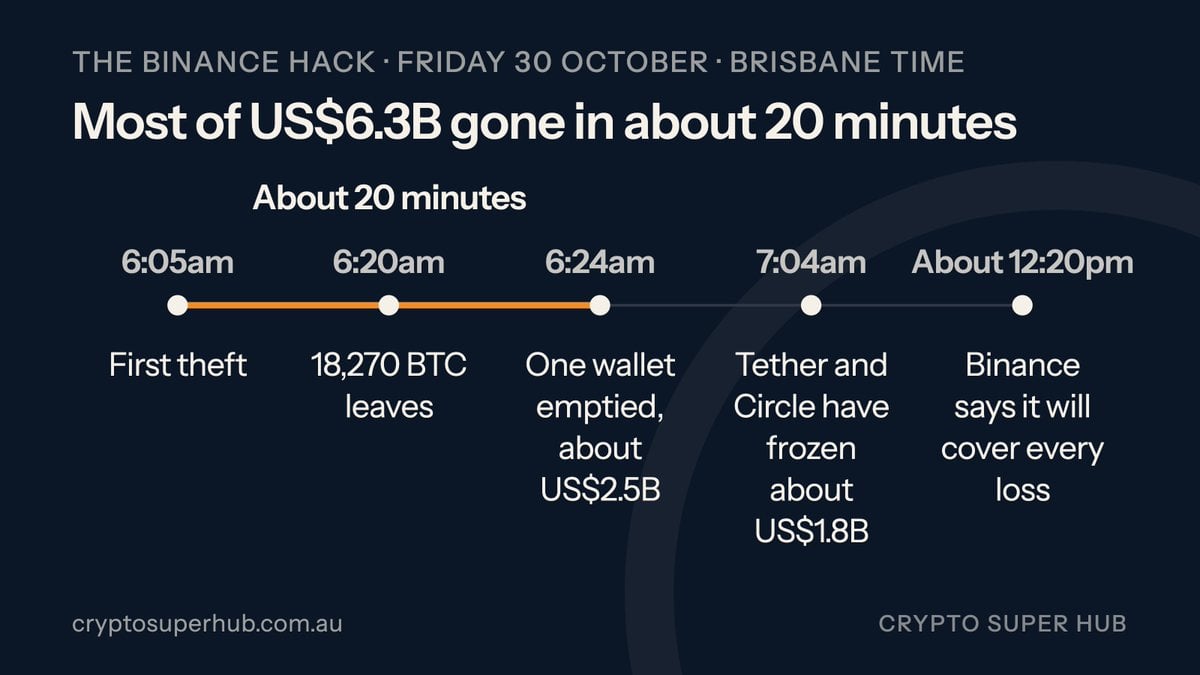
図:バイナンス盗難資金のオンチェーンフローと凍結タイムライン
事件発生から数時間以内にかつてしてバイナンスは自有资金を用いてすべての損失を全面的にカバーする姿勢を示した。10月31日、米国連邦捜査局(FBI)は正式に今回の攻撃が知られた北朝鮮のハッカー組織「TraderTraitor」によるものだと名指しした。11月2日時点でバイナンスはビットコインを含む15ネットワークのデポジット・出金チャネルを再開し、残りのネットワークに対し引き続きストレステストを行っている。完全な准备证明(Proof of Reserves)は火曜日までに出されると見込まれている。
注意すべきは、同じハッカーグループが2025年2月にBybitをも標的とし、当時約15億ドルを持ち去っていることだ。これは金曜日までの歴史的最高記録を更新していた(FBIデータ)。今回の攻撃はマルチシグコールドウォレットを直接突き崩したもので、極めて日常的な内部送金プロセスの最中に発生した。Safe が2025年3月に発表したレビュー報告では、攻撃者が署名者が使用するウェブフロントエンドコードを改ざんし、マルチシグ審査担当者が画面上で正常なトランザクションと認識したものの、実際には別の盗難指示に署名していたことが指摘されている。これは複数の署名が必要でも、すべての署名者が基礎的な署名内容を厳密に検証できる場合にのみ、資産保護の役割を果たし得ることを示唆している。
今年二つの保管経路がともに打撃を受ける
中央集権型機関だけでなく、自己保管ルートも今年は甚大な打撃を受けた。7月以来、Coldcard と Ledger のユーザーは合計で約2億ドルの損失を出しており、前者はファームウェアの欠陥起因、後者は販売代理店が悪意を込めてハードウェアトロイの木馬を埋め込まれた改造デバイスを販売したことに起因する。TRM Labs の10月30日時点の統計によると、2026年の業界全体で盗難にあった暗号資産総額は87億ドルに達し、歴史上もっとも資産セキュリティ状況が厳しくなった一年となった。
これら二つの経路については両方とも非常に豊富な実践経験を持っている。完全自己保管であっても、規制対応取引所に巨額の資金を置く場合であっても。その長短を理解している。重要なのは白黒を問わずどちらか一方に付くことではなく、各保管方式にとって代われない致命的な軟弱部を深く理解し、それに基づいて壊れなきリスク管理の隔離帯を構築することである。
自己保管のリスクとリスク管理対策
• アクセス権限の喪失:オーストラリア課税庁(ATO)は2025年5月27日の通達において、自治管理年金基金(SMSF)の信託責任者がパスワードを忘れたり紛失したりすることで暗号資産が永遠に消滅するケースが後を絶たないと指摘した。対応対策:物理的に隔離された遠隔地にセキュリティバックアップを保管し、指定された相続人が従える明確な書面による復旧手順書を準備する。
• ニーモンニック(復元フレーズ)フィッシング詐欺:Ledger 公式を装った物理フィッシングメールがユーザーにQRコードのスキャンとニーモンニックの入力を誘導した(Cointelegraph、2025年4月30日)。対応対策:携帯電話、パソコン、またはウェブサイト上で決してニーモンニックを入力しない。物理媒体のみとし、インターネット接続を断つ。
• サプライチェーン改竄デバイス:一部の卸売業者が販売した Ledger ハードウェアウォレットには悪意を持ってハードウェアトロイの木馬が仕込まれ、初期設定段階で24のニーモンニックを密かに傍受した(The Block、2026年10月13日)。対応対策:必ず公式ハードウェア製造メーカーから直接調達し、第三者の卸売業者を介さない。
• ファームウェア脆弱性:Coldcard Mk4 でファームウェアの脆弱性が暴露され、その欠陥によりデバイスへの物理アクセス権限を持った攻撃者が30秒以内でニーモンニックシードを直接抽出可能になる可能性がある(The Block、2026年7月31日)。対応対策:マルチシグソリューションを使用し、異なるメーカー製のハードウェアウォレットを署名デバイス間で混合利用し、単一ファームウェアへの依存を排除する。
• 強盗被害と人身脅迫:メルボルンにおいて、ある暗号資産投資家が自宅内で強盗に遭い、価値400万豪元の暗号資産を手渡すことを余儀なくされた(The Age、2025年8月18日)。対応対策:パスフレーズを追加設定し、偽の残高表示による囮アカウントを用意する。主要な大口資産は地域を跨ぐマルチシグを採用し、単一人がローカルで物理的に送金を完了できないようにする。
• 信託責任者の急死:詳細な計画が不足している場合、信託責任者に万一の事態が生じると家族は資産に全く触れることができず、ひいては巨額の税务コンプライアンス紛争を引き起こす可能性がある。対応対策:法的効力を有する暗号資産遺産計画を策定し、各秘密鍵保有者の指定責任を明確にする。
自己保管の究極の優位性は、仲介機関があなたの出金を制限できず、第三者が勝手にあなたの資金を流用できず、さらに中央集権型資金プールに対する大規模な引き落とし騒ぎ(バンクラン)による破綻が起きないことにある。
しかしその最も残酷な代償もまたここにある。すべての防御リスク管理対策はあなたが100%独自で負担しなければならない。カスタマーサポート窓口にかけて解決できるような問題ではなく、一度ミスをすれば誰もお金を取り戻してくれるわけではない。
取引所保管のリスクとリスク管理対策
• 取引所の盗難または倒産:まさに金曜日にバイナンスが被った63億ドルの横領、およびかつてのFTXやMt Gox の崩壊。対応対策:地方法律で厳格に規制され、独立した顧客資金信託隔離口座を持ち、定期的に完備した監査レポートによる準備金を開示し、十分な資本支払能力を備えたコンプライアンス遵守のライセンス所持取引所を優先選択する。
• アカウント乗っ取り:ハッカーがSIMカードスワップ攻撃やクレデンシャルスタッピング(パスキーブ)攻撃により個人アカウントを突破する。対応対策:SMS認証コードを完全に廃止し、YubiKey などの物理セキュリティキーを唯一の二段階認証手段として紐付け、ホワイトリストによる出金アドレスロックと遅延出金保護機能を有効化する。
• アカウントのリスク管理による凍結:取引所のAML(マネーロンダリング防止)アルゴリズムが自動的にトリガーされ、警告なしにアカウントを凍結し、煩雑な資金源証明を要求され、時には数週から数ヶ月要することがある。対応対策:複数の異なるライセンス所持のコンプライアンス取引所に予備アカウントを開設し運用資金を分散配置し、出入金チャンネルの冗長性を常に確保する。
• 規制政策の突然の変更:監督当局が特定コインの取引停止または出金の強制取り下げを命じる。対応対策:居住司法管轄域の規制法規動向を緊密に追跡し、長期の基軸資産を速やかに分散型のオンチェーン環境へ移転する。
優良な取引所に資金を預ける顕著な利点は、操作が極めて容易であり、充実したカスタマーサポート体制を有し、既存のフィアット入出金チャネルを備えていることにある。定期監査が必要な機関や信託基金にとっては、財務レポートや税金証憑が極めて規範的で透明性が高い。
しかしその致命的な軟弱部分も周知の事実である。あなた手中に残る本質的には取引所の帳簿上の債権借票に過ぎない。あなたの資産は中央集権型大型ホットウォレットのシステム的盗難という巨大な的の真ん中に直接的に晒されることになる。
私の考えを変更させた要因
長年にわたり、私は簡素な信条を抱いてきた。取引所アカウントでYubiKey物理ハードウェアキーを有効化し、厳格な出金アドレスホワイトリストを設定し、信頼性の高いトップクラスのコンプライアンスプラットフォームを選択するのであれば、中央集権型取引所は一般投資家にとって最も安全かつ手間のかからない帰趨地であるという考え方だ。
だが、金曜日にバイナンスで起きた悲劇は、この当初の立場を完全に揺るぎ無くさせ、打ち砕いた。
これはユーザー個人のセキュリティ不注意に起因する個別のアカウント侵害事件ではない。世界で最も資本が厚く、技術とセキュリティ予算が最も豊富な暗号資産取引所の巨人が、ハッカーによって直接基礎層ホットウォレットの出金承認制御フローを突破され、わずか20分間で63億ドルを奪われたのである。
これほどの内部システム崩壊が発生した場合、クライアント側のセキュリティ設定を最大限に引き上げても、ユーザーはどうすることもできなかった。
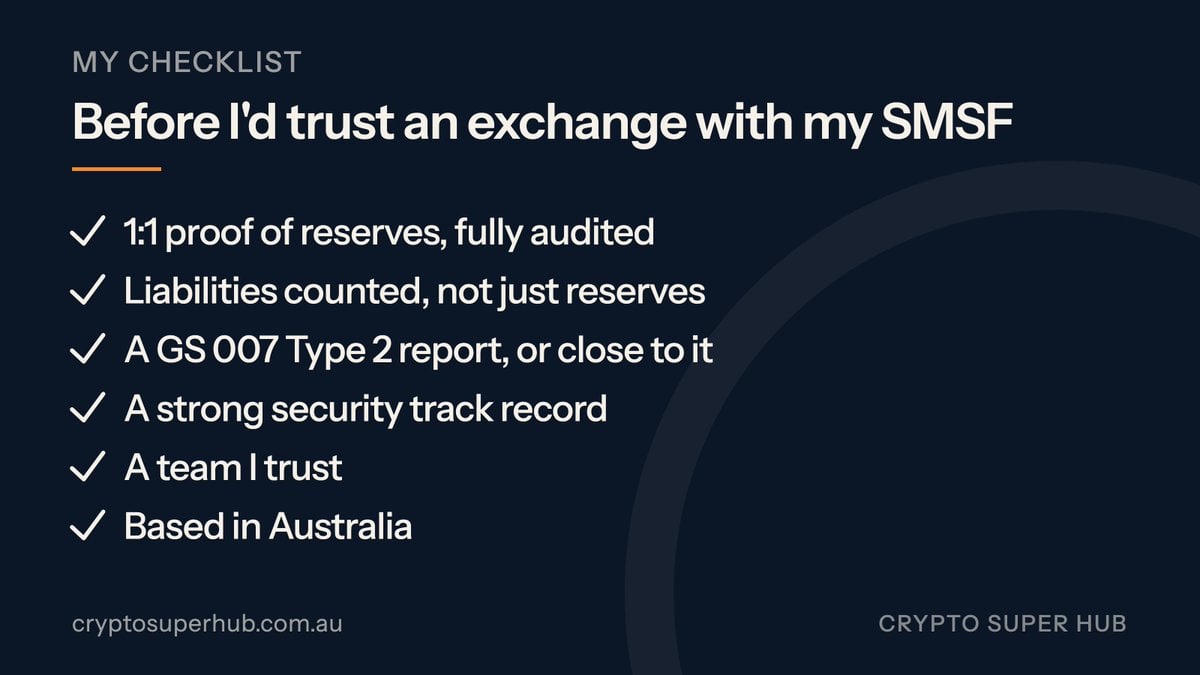
図:各種暗号資産保管ソリューションのリスクと制御対策比較
マルチシグメカニズム:折衷的な中間案
完全自己保管と純粋な取引所保管の間には、双方の優位性を併せ持つ中間領域が存在するのか?答えは協調型マルチシグ(Multi-sig)共同保管にある。
個人または自治管理年金基金(SMSF)にとって最も普及しているアーキテクチャは2-of-3(3人中2人の署名が必要)モードである。例えば、あなたが2つの独立した秘密鍵を持ち、専門的な保管サービスプロバイダーが第3の秘密鍵を保持する。日常の送金はあなたが所有する2台のデバイスで署名完了となり、プロバイダーは介入しないが、もしあなたが片方の秘密鍵を紛失した場合、プロバイダーは本人確認を厳密に行じた後に、予備鍵を使用して資産管理権限の回復をサポートできる。
以下は現在市場で主流となっているマルチシグ共同保管プロバイダーのソリューションである:
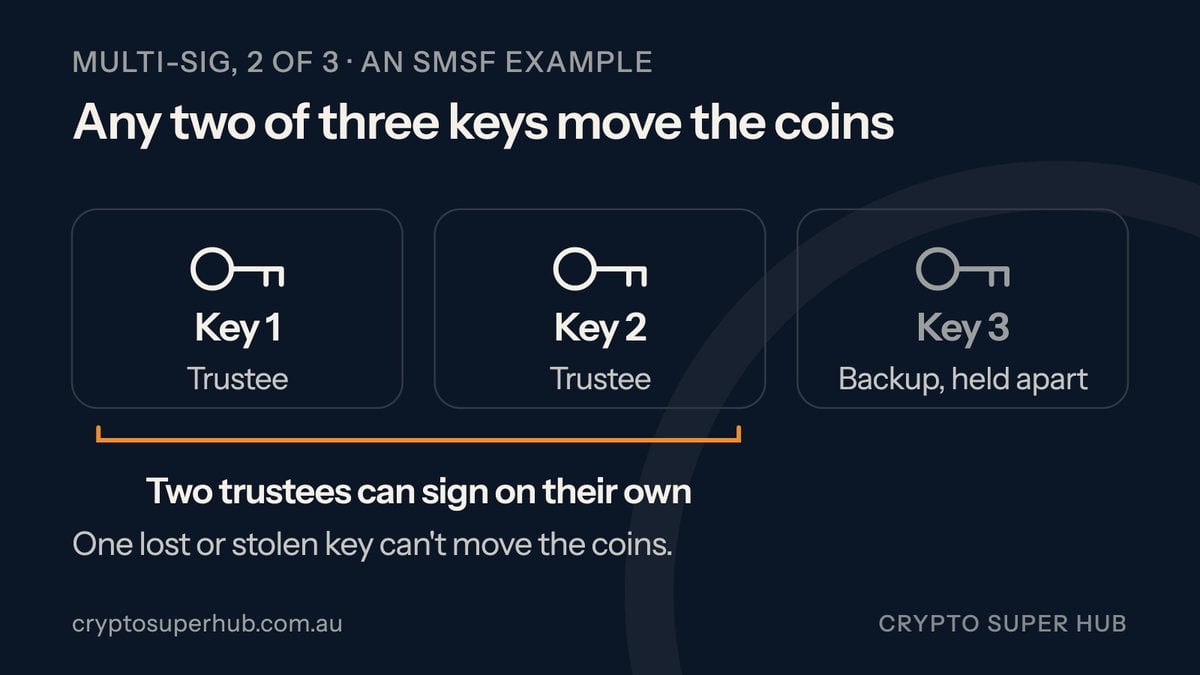
図:主流マルチシグ共同保管プロバイダーのソリューションとアーキテクチャパラメータ
• Unchained:2-of-3 アーキテクチャを採用し、Unchained チームが3つの鍵の内1つを保管する。基本年会費は約250米ドルからです。その核心的優位性は、自治管理年金基金(SMSF)や家庭信託向けに特別設計されたコンプライアンスソリューションを提供し、監査要件を満たすために公信力の高い年間資産証明書を発行可能であることにある。
• Casa:クラシックな2-of-3 協調マルチシグ体系。Casa チームが予備鍵の管理を支援する。個人向けプランの年会費は約250米ドルで、デジタル遺産継承モジュールが組み込まれている。ただし、現時点で公式サイト上にSMSFや機関信託向けの専用製品ラインナップが明記されていない点は留意が必要である。
• Nunchuk:完全に無料で自立型DIYマルチシグツールを提供すると同時に、120米ドルから開始するアシスト型2-of-3ソリューションも用意している。スマートコントラクトによるタイムロックを活用した分散型継承機能が特徴であり、相続人は時間閾値を超えた後、Nunchuk 公式の介入なしに自らの資産を受け取ることができる。
• Bitkey(Block 社提供):スマートフォンアプリ、實體ハードウェアデバイス、および Block クラウドサーバーを組み合わせ2-of-3 マルチシグを構築する。ほぼ最も参入障壁の低い簡易マルチシグソリューションであり、オーストラリア公式サイトでの価格は約400豪元、6か月のタイムロック遅延継承メカニズム内置。ただし、ユーザー契約は個人向けのみであり、SMSF 機関基金には適用されない。
• Sparrow:オープンソースで完全無料のゲッキー級デスクトップクライアント。複数台のハードウェアウォレットを用いて自身でマルチシグを構築する必要があり、第三者機関は一切関与しない。これが最も技術的管理度が高く同時に最も挑戦的なモードである。すべての鍵バックアップ、特に核心的なマルチシグ構成ファイル(Wallet Configuration)を自身で妥善保管しなければならない。
しかし、自治管理年金基金(SMSF)に関連する際には、ここで硬性な法規制の壁が存在する。オーストラリア課税庁(ATO)が2025年10月24日に出したガイダンスによれば、基金が保有する暗号資産は基金の独立した名義の下で専用に設けられたウォレットに存放しなければならず、信託責任者の個人資産とは完全に物理的に隔離されていなければならない。基金監査人は該当資産の実在性を明確に検証でき、確実に基金に帰属し評価額が明確かつ正確であることを確認できなければならない。純粋な自己保管の場合、これは信託責任者がオンチェーン署名メッセージを送信するか、制御された小額テスト送金を発信し、Audit 師に対して完備した保管制度文書を示すことを意味し、各鍵の保有主体および万一の事情変化や意見相違時の対処方針(Bentleys、2026年9月14日)を明確に規定していなければならない。
具体的に誰が鍵を保有する資格があるかについて、現在の監督当局はいまだに僵硬的な一律規制を出していない。私の慎重な理解によれば:2-of-3 アーキテクチャにおいて、2人の信託責任者が各1つの鍵を保持する場合、彼らは外部勢力を介さずに合法的な署名を完結できるため、ATO の求める基金による資産完全管理のコンプライアンス要望と高く適合する。逆に言えば、すべての支出が信託責任者以外の外部第三者の鍵によってのみ執行されねばならない場合、資産に対する制御権の証拠は大幅に削弱されるだろう。いずれにせよ、最終的なコンプライアンス適合性は基金監査人が個別の事実に基づいて逐一確認しなければならない。
これが私が現在においても結論を出せずにいる核心的な課題である。もう一つの重要な署名デバイスを、どれほど絶対的な信頼がおける人物に委ねるべきか、最終決定を下せないでいる。
もう一つの経路:ビットコイン現物ETF
オーストラリアは2022年5月よりビットコイン現物ETFを導入した。現在国内では少なくとも6種の現物商品が取引されており、運用報酬率は年間約0.25%から0.49%の間におよんでいる。
• 現物ETFの顕著な優位性:投資家が直接保有するのはファンド製品の口数であり、原生ビットコイントークンではないため、秘密鍵やニーモンニック紛失の不安が完全に解消される。SMSF 基金にとっても、保有口数は毎年6月30日付で公式終値に基づき公正価値計算され、税務・監査レポートは普通の公開会社株式保有時と変わらず極めて容易である。
• 現物ETFの客観的な短所:年間0.45%の運用コストの浸食により、10年後に各口数が裏付ける実際の基礎ビットコイン数量は約4.4%減少する。さらに、ETF は従来の証券取引所の営業時間内のみで取引が可能である。例としてバイナンスのハッキング被害が布里斯班時間金曜日朝6時05分に発生したが、オーストラリア証券取引所(ASX)の開場まで実に3時間空いていた。より重要な点として、大多数の現物ファンドは小口投資家への生ビットコイン換金出力をサポートしておらず、全米の80%超を占めるビットコインおよびイーサリアムETFの裏側資産は、同一の米国保管代行会社へと過度に集中している。
正直なところ、私はこれまでETF商品を熱狂的に支持する立場ではなかったが、今年続いて起きた一連のセキュリティの白鳥の黒(ブラックスワン)体験を経て、徹底して手間をかけずコンプライアンスを重視する投資家にとってETFの魅力が確かに顕著に高まっているのは事実である。完全な委譲型のノイズレス投資戦略を採用したい投資家がETFを選択する論理であれば、十分に理解できる。ただし、以下の点を清醒に認識しておく必要がある:ETFの基礎資産は依然として専門の保管代行機関が管理する必要があり、これらの機関もハッキング被害の物理的可能性からは免れない。ある米国の現物ファンドの開示資料によれば、当該ファンドおよびその發起者は、保管しているビットコインに対して全額保険による補償を約束していない。
現在の私の資産配置場所
現時点において、私の大部分の暗号資産は依然として厳格な規制を受けた国産の中央集権型取引所に保管されている。この選択を行った核心的理由は、資金配分の容易さ、明確な監査パス、および会計年度終了時に簡便かつ透明な税務レポート処理が可能である点にある。より決定的な点として、万一不可抗力の事故に見舞われた場合、同じく基金の信託責任者である妻が一切の障害なくアカウントを継承し資金にアクセスできるということである。
率直な真実
本書籍で挙げられているすべての資産保管経路には、災害級的な失敗が発生する可能性がある。この世に絶対的な完璧さを備えた万能の薬など存在しない。あくまであなたが積極的に受け容れる特定のリスクカテゴリと、それらのリスクをヘッジするために自ら築き上げた防御陣のことである。これが私が現在熟考を重ねた推論フレームワークであり、誰に対しても何らかの財務アドバイスを与えるものではない。
ゆっくり進めば順調になり、順調に進めば結果的に早くなる
私は極度のストレスやブラックスワンが実際に襲来する前に、重要な大決策を事前にシミュレーションし策定しておく習慣がある。こうすることで嵐が突如襲ってきた際に、慌てていかなる軽はずみな決定を下す必要がなくなるからだ。ポジション取得や追加買いのロジックもまた同様である。トレードプランは突発ニュースが爆发する以前に文章化されていなければならず、そうしてこそ金曜日のような至暗の時を迎えても私の戦術陣形を乱されることはない。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @jake_pahor