

アカウントが「プログラマブル」になる際:EIP-7702、ERC-4337 から Native AA への節度とトレードオフ
著者:imToken
過去10年間、暗号資産ウォレットの最も重要な役割がプライベートキーの管理、トランザクションへの署名、そしてアセットの表示であったとすれば、今後ウォレットはより多くの役割を担う必要が出てくるだろう。
ユーザーは、すべての取引に対して個別にガスを支払うことなく、1回の署名で複数ステップの操作を完了させ、安定通貨で手数料を支払い、さらにソーシャルリカバリやセッションキー、柔軟な権限管理を通じて単一プライベートキーに対する絶対的な依存から脱却することを望んでいる。
これらの需要の背景にあるのは、同じ技術的指向性である:アカウント抽象化(Account Abstraction、AA)だ。
EIP-7702 や ERC-4337 などのソリューションの進展に伴い、イーサリアムのアカウントはかつて比較的固定されたトランザクション実行モデルから、より柔軟でプログラム可能なアカウントシステムへと移行しつつある。
しかし、それに伴って課題も浮上してくる。
アカウントがアセットの受信やトランザクション署名に加え、複雑なスマートコントラクトロジックの実行、階層化した承認の管理、さらには第三者によるガス代の負担まで可能になったとき、ユーザーは本当に制御力を高めているのか、それとも自分では理解できないセキュリティリスクを増幅させているのか。
EOA から AA へ:イーサリアムアカウントがなぜ「プログラム可能」になる必要があるのか?
アカウント抽象化を理解するためには、まずイーサリアムの最も基本的なアカウントモデルに立ち返る必要がある。
長年、一般ユーザーが主に利用してきたのは EOA(Externally Owned Account、外部保有アカウント)であり、これらはプライベートキーによって制御され、ユーザーはプライベートキーを用いてトランザクションに署名する。全体としてアカウント構造はシンプルで、権限関係が明確かつ、トランザクション実行パスも比較的理解しやすいものとなっている。
しかしこの設計には、ユーザビリティにおけるいくつかの限界もある。
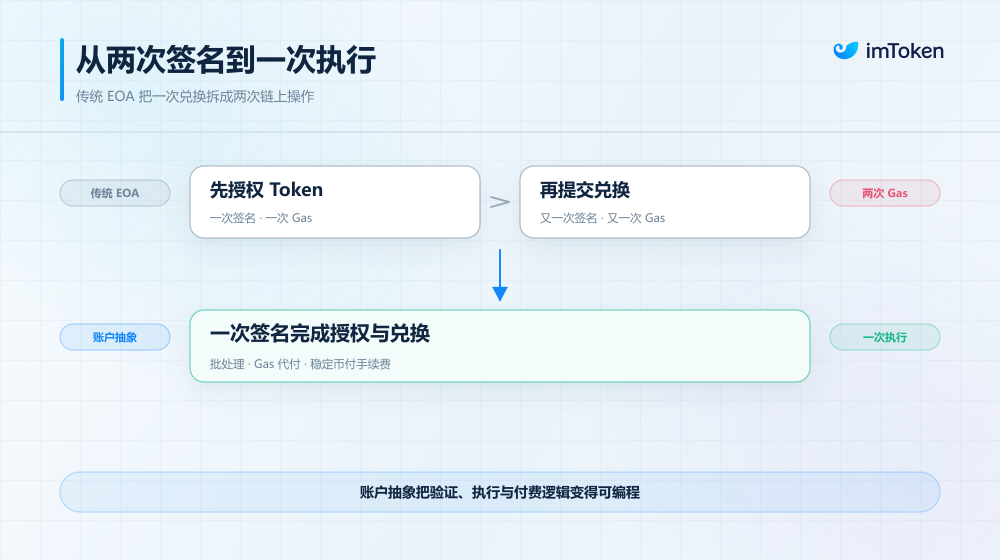
例えば、Uniswap でトークンの交換を完了したい場合、一般的に最初に ERC-20 トークンに対する許可( approve )を与え、次に交換トランザクションを送信する必要がある。これは2回の独立したオンチェーン操作、2回の署名、そして2回のガス代支払いを意味する。
もしユーザーが USDT でガスを支払いたい場合、あるいはアプリケーションに取引費用を負担させたい場合でも、従来の EOA ではアカウント自体の検証ロジックを通じてこれらの処理を直接完了することはできない。
さらに重要なのは、プライベートキーを掌握することが事実上アカウントの全支配権を握ることと同義であり、ユーザーがアカウントレベルで日次支出制限を設定したり、アプリの権限を限定したり、あるいは異なるユースケースごとに異なる署名ルールを構成したりするのが難しいという点だ。
AA が変革しようとしているのは、まさにこれらの制約である。
その中核となる発想は、アカウントの検証、実行、および費用支払いロジックをプログラム可能にし、ユーザーが固定されたプライベートキー署名ルールに頼るだけでなく、ニーズに応じてアカウントがどのように本人認証を行い、操作を実行し、費用を支払うかを定義できるようにすることである(延伸読解:『33億5千万ドルの「アカウント税」:EOA がシステムコストとなったとき、AA は Web3 に何をもたらすか?』)
結局のところ、アカウント抽象化の最大価値は、ウォレットが過去には実現困難だった操作を可能にすることにあるが、セキュリティの観点から見れば、問題点はまさにここにある。
確かに、従来ユーザーが注視する必要があったのは、自分が正しいトランザクションに署名しているか、そしてその署名が悪用されていないかどうかだけであった。しかし、スマートアカウントシステムにおいては、一見平凡な承認の裏側で、アカウント実行コード、権限モジュール、第三者のガス代行サービス、そして複数の異なるロール間の協調作業が関与している可能性がある。
ユーザーが目にするのはおそらく1度の確認操作だが、実際にはアカウント全体の制御ロジックの変更が行われている可能性すらある。
この弁証法的な視点に立てば、従来の EOA アカウントはユーザビリティにおいて確かにぎこちなく見えるものの、長年にわたって暗号資産の世界全体に極めて過小評価されがちなセキュリティボーナスをもたらしてきた。それは、アカウントの制御関係と検証ルールにおける相対的な確実性である。
ユーザーがプライベートキーを保持し直接的にトランザクションに署名して承認するという仕組みは、プライベートキーの漏洩、悪意ある承認、フィッシング攻撃のリスクが常に存在しながらも、アカウント自体が個々のトランザクションの検証と実行を判断するために複雑なスマートコントラクトロジックを読み込む必要はない。
AA はこのような単一の構造を打破するものである。
AA の利便性の裏側:アカウントが「確実性」を失うとき
アカウントがより高度なプログラム可能性とバッチ実行能力を備えるようになると、ユーザーが誤って署名対象とするものが単なる特定のトークンに対する承認ではなく、アカウント委任、実行モジュール、およびより広範な操作権限に関連するものになる可能性がある。これらの権限に明確な境界線がない場合、リスクは1つのトランザクションから瞬く間にアカウント全体へと広がることになる。
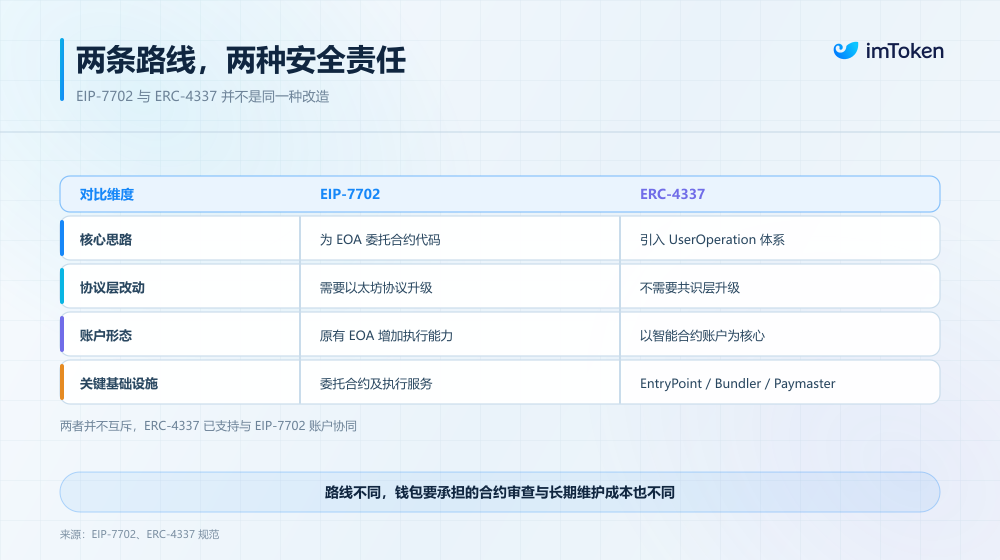
そのため、AA ルートの下では、EIP-7702 と ERC-4337 はいずれもアカウント体験の改善に寄与しているものの、ウォレットのセキュリティ面で見られるリスクエクスポージャーはまったく異なるものとなっている。なお補足すると、両者は完全に排他的なソリューションではなく、後者は前者との互換サポートを取り入れている。ここでは両者を分割して議論しているのは、それぞれが典型的に採用するアカウント実装方法と、プロダクトセキュリティの面で直面する異なる課題を理解するためである。
EIP-7702:1度の承認で、アカウント全体の振る舞いの境界線が変わる可能性がある
EIP-7702 で最も警戒すべきセキュリティ上の命題は、アカウント委任(Delegation)である。
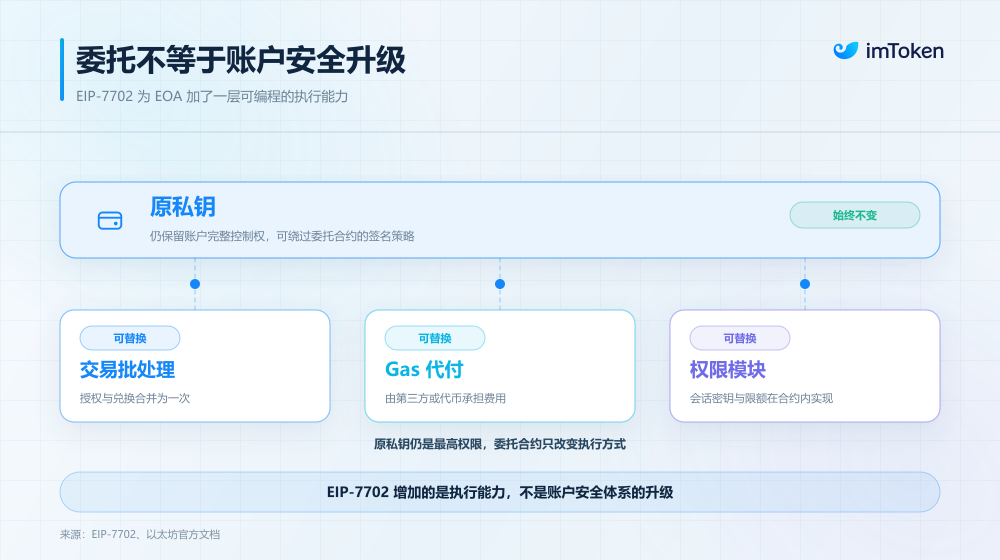
承認メッセージに署名することで、本来規則的に固定された EOA は自身を既存デプロイ済みのスマートコントラクトアドレスに委任し、そのコントラクトコードに従って直接実行させることができるようになる。
監査が十分で権限設定が厳密なコントラクトであれば、確かに既存アカウントに対してバッチトランザクションやガス代支払などの能力を低コストで付与できる。しかし、一度でも悪意あるコントラクトや深刻な脆弱性が存在するコントラクトへ誤って委任した場合、そのリスクはそのままアカウントのアセットに直結する。
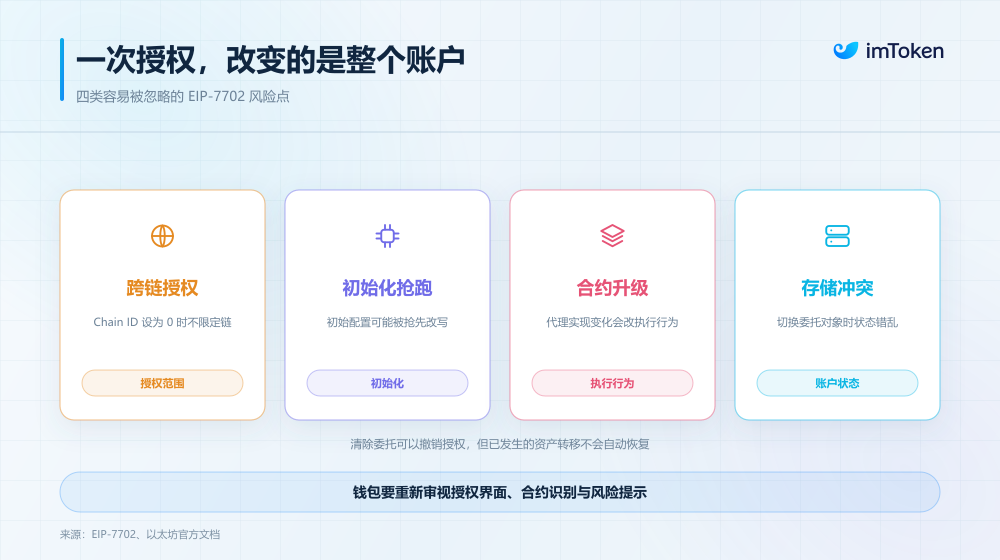
これは通常の DApp 連携とは明確に異なる。DeFi アプリケーションにおいて誤って悪意ある承認に署名した場合、リスクは通常特定の Token、承認限度額、およびターゲットコントラクトによって定義される権限範囲内に留まる。ただし、ユーザーが無制限の承認を与える場合は、損失規模が非常に大きくなる可能性も同様にある。
EIP-7702 の委任シナリオでは、承認されたコードがアカウントコンテキスト内で直接実行される。もし委任されたコードに制限のないアセット移転やコントラクト呼び出し能力がある場合、リスクは特定のトークン承認からアカウント全体へ拡大し、ETH や様々な ERC-20 アセット、さらには今後のトランザクション操作に影響を及ぼす可能性がある。
ただし EIP-7702 は元のプライベートキーが EOA を制御する権利を剥奪するものではない。ユーザーがアカウントをマルチシグ論理を持つコントラクトに委任した場合であっても、元のプライベートキーは依然としてアカウントを直接制御でき、委任コントラクトが設定する一部の署名ポリシーを迂回できる。
言い換えれば、EOA にスマートコントラクト実行能力を重ねて追加しても、ベース層にあるプライベートキーの権限制約が自動的に強化されるわけではない。同様に、ユーザーが空アドレスへの再承認を通じて委任を解除することは可能だが、解除アクションは既に発生してしまったアセット移転やオンチェーン状態の変更に遡って元に戻すことはできない。
これはすなわち、ウォレットが EIP-7702 を単純に新たな署名形式として扱うべきではないことを意味し、承認画面、コントラクト識別、権限表示、委任の取り消し、そしてリスク管理アラートを軸として、一連のセキュリティ防衛線を再構築しなければならないということである。
ERC-4337:リスクはアカウントコントラクトのみならず
既存の EOA を改修するのと異なり、ERC-4337 はアカウント検証、トランザクション実行、ガス支払いを独立したモジュールに分離し、開発者に柔軟な組み替えの余地を提供する一方で、ウォレット側により複雑なコンポーネント管理コストを負かせている。
1つの UserOperation が生成されてチェーンにコミットされるまでには、通常以下の連携チェーンを経る必要がある:ウォレットが操作を生成し署名を完了する → バンドラーが UserOperation を受け取り、Entrypoint のシミュレーション検証ロジックを通じてオフチェーンで検査を行う → バンドラーが検証通過した操作をパッケージ化し、オンチェーンの EntryPoint に送信する → EntryPoint が再度アカウントとペイシーの検証ロジックを実行し、通過後に実際の操作を実行する。
費用代行が含まれる場合は Paymaster が検証と費用決済に参加する必要があり、新しいスマートアカウントの作成が必要な場合は、Factory コントラクトのデプロイと初期化に関わる可能性もある。
コンポーネント数が急増するにつれ、ウォレットはより複雑な互換性、稼働信頼性、セキュリティ監査の課題に同時に対応しなければならない。さらに、スマートアカウントは既存の EOA に機能スイッチを取り付けるようなものではないため、そのコントラクト実装、署名検証方法、モジュール構成、Entrypoint バージョンおよび関連インフラは、将来の進化パスに深く影響を与えることになる。
イーサリアムが段階的に Native AA へ移行していく中、既存アカウントが新プロトコルとどう互換するか、従来権限はどのように移行するか、アカウントアドレスとアセットの連続性をどう維持するかについて、すべて事前に検討に含める必要がある。
結論として、ウォレットにとってある技術を今日導入する真のコストは、決して開発とローンチのみではなく、今後数年間における継続的なメンテナンスと最終保証を含んだものだ。
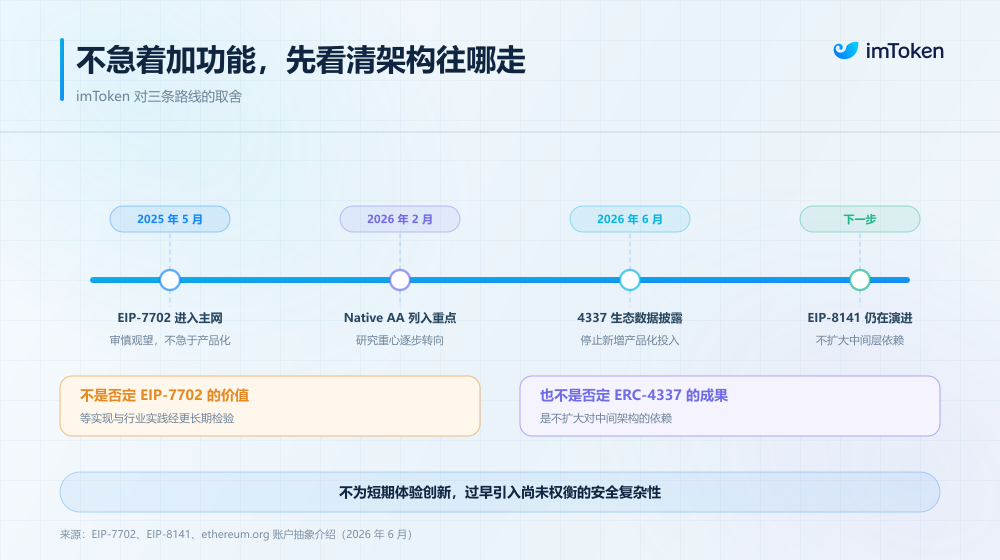
アプリケーション層 AA から Native AA へ:技術ルートにおける自制と選択
2つのルートの背後にあるセキュリティ複雑度と保守コストを見極めた上で、ウォレットプロダクトはどう選択すべきか。答えはすでに徐々に明確になってきている:ある技術を採用するかどうかは、それがどれだけ機能を実現できるかだけを見るのではなく、技術の成熟度、ユーザーの認知ハードル、そして長期的なアーキテクチャの持続可能性を慎重に勘案すべきなのである。
imToken のアカウント抽象化への実践例を見ても、チームは複数のルートを評価した後明確な選択を行い、EIP-7702 については慎重に見守り続けると同時に、ERC-4337 への新規プロダクト化投資を中止し、研究の重心を段階的にイーサリアム原生アカウント抽象化(Native AA)へと向けている。
まず EIP-7702 についてだが、技術力自体は評価に値するものの、焦って全面的なプロダクト化を図るものではない。
事実に基づいて言えば、イーサリアムメインネットに導入された EIP-7702 は、従来のアカウントにバッチトランザクションやガス代行などの能力を与え、そのエンジニアリングデザインと体験向上は誰の目にも明らかだ。
しかし、大規模な一般ユーザーに対して本格的に公開される前には、まだいくつかの中核的前提が完全に成熟していない。ユーザーは「アカウント委任」と通常の署名の違いを直感的に理解できるのか。業界は委任コントラクトのセキュリティ監査、権限表示規範、異常時リカバリーに関する信頼できる合意に至っているのか。
こうした問題は EIP-7702 シナリオにおいて特に重要である。一般ユーザーが自身が署名した承認が何を意味するかを明確に理解できない場合、技術自体が複雑なセキュリティポリシーを実行できたとしても、必ずしもユーザーのセキュリティレベルを真に向上させたとは言えない。
そのため、imToken は EIP-7702 に対し慎重な観察を選択し、当面は製品体系への全面的な統合を急がず、関連する実装、権限管理メカニズム、業界慣行がより長期にわたる検証を経ていくのを待つことにした。これはまた、技術能力とユーザーの実質的な理解力の間に、より信頼性の高いセキュリティボーダーラインを構築しようとする試みでもある。
一方、ERC-4337 は豊富なプロダクション実績を通じてスマートアカウントの実現可能性を実証しており、業界にとって貴重な経験を蓄積してきた。
しかしより長い技術サイクルの視点から審閲すると、イーサリアムの発展方向がプロトコル層でのネイティブサポートを徐々に明確に示している現状、引き続きアプリケーション層のアカウント抽象化アーキテクチャを中心にプロダクト化への投資を拡大することは、周辺インフラの継続的保守コストや、将来ネイティブプロトコルの能力と接続する際に生じる可能性のある互換性・移行コストを再評価する必要が出てくる。
そのため、imToken が ERC-4337 への新規プロダクト化投入を中止し、研究の重心を段階的に Native AA へと向けることは、ERC-4337 の技術的価値を否定するものではなく、むしろ現在のアーキテクチャ上に複雑度を継続的に累加することを避け、限られたエンジニアリングおよびセキュリティ研究リソースを、より長期的な発展可能性を秘める原生アカウント抽象化の方向に集中投入しようとするものである。
この選択は、イーサリアム自身のプロトコル進化の方向性と一致するものでもある。
2026年2月、イーサリアム財団がプロトコル開発の重点を更新する際、Native AA を「Improve UX」分野の中核業務の一つとして明確に位置づけた。その長期的目標は、スマートコントラクトウォレットをデフォルトのアカウント形態とすることであり、バンドラーやリレーヤーなどの周辺インフラへの依存削減、ならびにそれらに伴う追加ガス代オッズの抑制を含む。
具体的な技術提案の面では、EIP-8141(Frame Transactions)は現在注目すべき代表的な方向性の一つであり、トランザクション検証、費用支払い承認、および実際の操作実行を異なるフェーズに分割しようとするものである。これにより、アカウントは自身の論理によって検証ルールと支払い方法を定義できるようになり、プロトコル層がスマートアカウントをネイティブにサポートするための新たな実装パスを提供する。
もちろん、EIP-8141 は現在も Draft 段階にあり、本格デプロイと大規模実用化までにはまだ時間がかかる。また、Native AA だからといってセキュリティリスクが自動的に消滅するわけではなく、アカウント検証コードには依然として厳しい監査が必要であり、新たなトランザクション検証および費用支払いメカニズムも十分なテストを通さなければならない。
しかし長期的なアーキテクチャの観点から見れば、既存の中間レイヤーに機能を不断に追加したり複雑な互換関係を維持したりするのではなく、よりネイティブで統一されたプロトコル基盤上にセキュリティアーキテクチャを早期に配置する方が、明らかに imToken がウォレットの長期的セキュリティを考慮する姿勢に沿っている。
結びに
初期のプライベートキー署名から、今日のバッチトランザクション、ガス代行、セッションキー、そしてスマートアカウントに至るまで、アカウント抽象化は暗号資産ウォレットの能力境界を絶えず拡張しつつある。
しかし技術形態がどのような進化を遂げようとも、ウォレットの本質的な価値は変わっていない。ユーザーができる限り多くの操作を完了できるようにするだけでなく、あらゆるインタラクションにおいてユーザーが自分が何を承認したのか、アセットを本当に誰が制御しているのかを常に明確に理解できるように確保するのである。
具体的なプロダクト実践に話を戻せば、これが imToken が最近アカウント抽象化技術ルートにおいて明確な選択を行った根本論理であり、EIP-7702 については慎重に見守り、より長期的で安定したプロトコルおよびセキュリティパラダイムを待つこと。同時に ERC-4337 への新規プロダクト化投資を中止し、研究の重心を段階的に Native AA へと移行しているのである。
これはアカウント抽象化イノベーションを放棄するものではなく、正反対に、ユーザーのアセットセキュリティ、技術の成熟度、長期的アーキテクチャの進化に基づいた現実的な選択であり、まだ過渡期にあるプロトコルの複雑さを、一般ユーザーのアセットリスクや移行コストに早送りしないという決断である。
イーサリアムのアカウント進化はマラソンであり、ネイティブアカウント抽象化への過程において、機能の迅速な実装を求めるよりも、技術の成熟度とセキュリティリスクを慎重に評価することの方が、もしかするとずっと重要なのかもしれない。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @imTokenOfficial

















