「秘密鍵は漏洩していない」ことは、最も危険なプラシーボである:真に信頼できる暗号化製品をどのように選べばよいか?
執筆:imToken
暗号化プロダクトにおいて、ユーザーのプライベートキーの漏洩が一度も発生したことがない場合、それが十分に安全であることを意味するでしょうか。
答えは明らかにそれほど単純ではありません。
ご存知の通り、9月下旬から10月末にかけて、暗号資産業界は非常に集中的なセキュリティ試験を経験し、世界のトップセントラライズド取引所から老舗ハードウェアウォレットメーカーに至るまで、相次いで大きな影響を与えたセキュリティインシデントが明るみに出ました。
これらのインシデント後の公式発表を注意深く見ると、「プライベートキーの流出を示す証拠はない」とか「ユーザーのプライベートキーとメモニーフレーズに影響はなかった」という表現が繰り返し登場していることに気づきます。
しかし、攻撃者が狙う侵入経路は必ずしもプライベートキーにあるとは限りません。取引所の内部権限が盗用される可能性、サードパーティ製セキュリティ製品が管理システム侵入の踏み台となる可能性、ハードウェアデバイスにマルウェアモジュールが挿入される可能性、さらにはデータの漏洩によってユーザーの実名、連絡先情報、住所が曝露する場合、単に「プライベートキーは流出していない」と主張するだけでは、ユーザーが抱える全てのリスクに対応するには显然たる不足があります。
やはりプライベートキーの安全さは、暗号資産セキュリティの出発点であって、到達点ではないからです。
つまり、今日では一つの問いを再考する必要があります。今の暗号資産の的世界里で、いかにしてあるプロダクトが本当に安全かつ信頼できるものかどうかを判断すべきかということです。
1. 攻撃者はどのようにしてプライベートキーを迂回し、資産とデータはいかにして防護網を破られたのか?
前回の投稿で触れたように、最近のセキュリティインシデントをまとめて観察すると、明確な傾向が見えてきます。攻撃者が必ずしも暗号技術やプライベートキーそのものを直接突破する必要はなく、むしろ「信頼の連鎖」全体のどこからか突破口を見つけ出す可能性があること。
社員の端末、サードパーティ製セキュリティ製品、ソフトウェアサプライチェーン、サービスコンテナ、さらにはトランザクション承認プロセスに至るまで、いずれの環節にひびが入っても、従来堅固と思われていたセキュリティ体制の機能を奪いかねません。
- Bybitのインシデントでは、攻撃者がソーシャルエンジニアリング手法を用いてSafeの開発者の端末に侵入し、関連するアクセス認証情報を取得することで、Safeウォレットインフラストラクチャ内のフロントエンドリソースを制御しました。
- Bitgetのインシデントでは、攻撃者がサードパーティ製セキュリティ製品の脆弱性を利用し、社内高権限認証情報を取得した後、偽造の送金指令によって既存のリスク管理メカニズムを回避しました。
- 最新のBinanceインシデントでは、攻撃経路はDevOpsエンジニアのノートパソコンの侵入から始まった可能性が高いです(なおBinanceは後に、さらに調査を進めた結果他の侵入点が確認されたとしており、完全な攻撃経路はまだ確定していない)と発表しています。
これら3つのインシデントは、それぞれサードパーティ製ウォレットインフラストラクチャ、サードパーティ製セキュリティ製品、および社内開発・運用環境に関連しています。
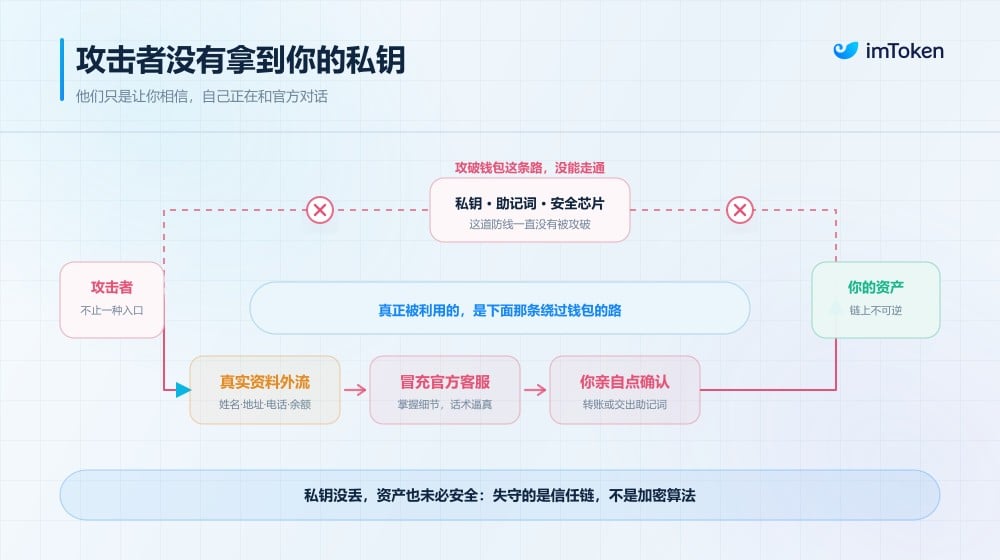
これが、従来のコールドウォレットやマルチサイン方式が万能ではない理由を説明しています。結局のところ、攻撃者が実際に狙っているのは、最終的なトランザクション実行に影響を与えながら、十分な独立した検証を受けていない「信頼の環節」だからです。
要するに、セントラライズド資産管理システムにおいて、攻撃者が必ずしもユーザーのプライベートキーを直接入手する必要はないのです。トランザクションコマンド、承認プロセス、またはウォレット実行システムの制御が可能であれば、無許可の資産移転を引き起こし得ます。
資産実行チェーンに加え、もう一つのカテゴリーとして、一般ユーザーがかえって過小評価しがちなリスクがあります。それはデータ漏洩です。
2025年5月、Coinbaseは内部関係者によるデータ窃盗事件を開示しました。攻撃者は一部の海外カスタマーサポート担当者を買収し、彼らの通常の業務権限を使って社内顧客サポートシステムにアクセスすることで、特定のユーザー個人情報、アカウント情報、および取引関連データを窃盗しました。
Coinbaseによれば、このインシデントでユーザーのパスワード、プライベートキー、資金が直接流出したわけではありませんが、攻撃者がこれらの情報を入手した目的は、後続の精密なソーシャルエンジニアリング攻撃を実施し、公式カスタマーサポートを装ってユーザーに資産の移転を誘導することにありました。
Keystoneのインシデントはさらに、ユーザーデータ漏洩がハードウェアウォレットの真正性検証に影響を及ぼし得ることを示しています。
10月20日、Keystoneの公式ウェブサイトが無断アクセスを受けました。後の開示によると、攻撃者はウェブサイトのサードパーティ製データモニタリングツールの脆弱性を利用して、一部のユーザー購入履歴、およびデバイスの真正性を検証するためのWebAuth鍵を取得しました。
つまり、ユーザーのメモニーフレーズやプライベートキーが直接的に流出していなくても、攻撃者は盗み出した検証鍵を利用して公式認証を通り抜ける偽造デバイスを作成し、ユーザーが無自覚のうちにリスクのあるハードウェアウォレットを使用させる可能性があります。
Ledgerで明らかにされたデバイスおよびサプライチェーン上のセキュリティ問題に留まらず、メーカー側はハードウェア生産、認証、物流、販売のプロセスにおいて、デバイスが置き換えたり改ざんされたり、悪意あるモジュールが挿入されることを確実に防止しなければなりません。
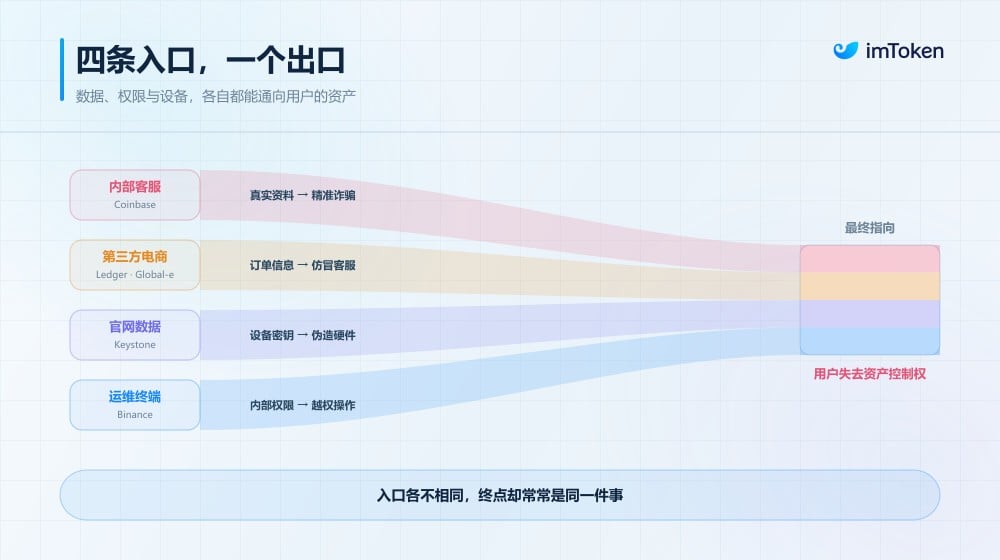
これらはすべてプロダクトの異なる箇所で発生するように見えますが、最終的には同じ結末、つまりユーザー自身が自らの資産に対するコントロールを失うという結果に収斂しかねません。
したがって、プライベートキーが直接流出していないからといって、プロダクト全体のセキュリティ体制が崩れていないわけではないのです。特にAIの急速な発展は、こうしたリスクを一層拡大させています。
2. いかにして暗号化プロダクトの安全性と信頼性を判断するか?
これらのインシデントを理解した上で、一般ユーザーが真正に対処しなければならない本題に戻りましょう。比較的安全かつ信頼性の高い暗号資産プロダクトを選択したい場合、いったい何を優先的に見るべきなのでしょうか。
ブランド認知度、機能面、マーケティング宣伝と比較して、imTokenは少なくとも3つの指標を優先的に検証する価値があると提唱しています。
1. プライベートキーの権限:資産は誰が支配するのか?
これは暗号資産プロダクトのセキュリティアーキテクチャを判断する際、最も基礎的かつ重要な問です。
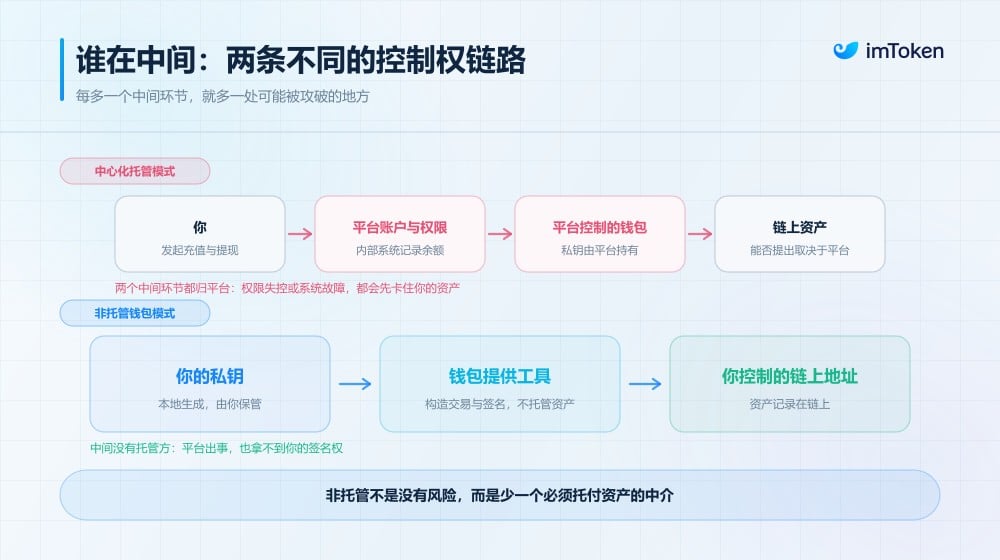
まず第一に、全く性質の異なる2つのモードを区別する必要があります。すなわち「信託型(託管)」と「非信託型」です。
セントラライズド取引所を例にとると、ユーザーは通常アカウント体系を通じて自らの資産を管理します。入金後、資産は取引所が管理するウォレットシステムに取り込まれ、プラットフォームは社内アカウントシステムでユーザー残高を記録し、引き出し、リスク管理、資金運営を担当します。
このモードの利点は使いやすさにありますが、ユーザーが自らプライベートキーを管理する必要がない分、プラットフォームの資産信託、社内権限、運用管理メカニズムに対する信頼を払う必要があるということです。万一プラットフォームでシステム障害が発生したり、社内権限が制御不能になったり、資金運営に問題が生じたりした場合、ユーザーは正常に資産にアクセスしたり引き出したりできなくなる可能性があります。
非信託型ウォレットは異なります。
ユーザーがウォレットを作成する際、プライベートキーはローカル環境で生成され、ユーザー自身によって保管されます。ウォレットは主に鍵管理、トランザクション構成、署名などの役割を務め、真の資産記録はブロックチェーン上にあります。
構造面で両者に明らかな違いがあります。
- セントラライズド信託: ユーザー → プラットフォームアカウントと権限体系 → プラットフォームが管理するウォレット → ブロックチェーン上の資産;
- 非信託型ウォレット: ユーザーがプライベートキーを掌握 → ウォレットが管理・署名ツールを提供 → ユーザーが直接コントロールするチェーンアドレス;
つまり、非信託型モードはプラットフォームの資産管理人としての役割を縮小し、またユーザーがセントラライズドプラットフォームに依存せざるを得ず資産をコントロールする環節を減らすことになります。
もちろん、それが非信託型ウォレットを絶対的に安全にするわけではありません。
ユーザーはメモニーフレーズのバックアップ自主責任を持ち、端末のセキュリティ保護を行うと同時に、すべてのトランザクションと署名に対して責任を負う必要があります。メモニーフレーズが流出したり、ユーザーが能動的に悪意あるトランザクションに署名したりすれば、資産依然として損失を被る可能性があります。
そのため、ウォレット選択時には少なくとも次の3問を明確にする必要があります。プライベートキーはユーザー端末で生成されるのか、それともサーバーサイドで生成されるのか。プライベートキーとメモニーフレーズはプロバイダーサーバーにアップロードされるのか。ユーザーが本当に署名権限を掌握しており、他の互換性があるウォレットで自身の資産を復元できるのか。
2. データプライバシー:プロダクトは結局あなたについてどの程度の情報を収集するのか?
第2の指標は、多くのユーザーがかえって過小評価しがちなプライバシー保護です。
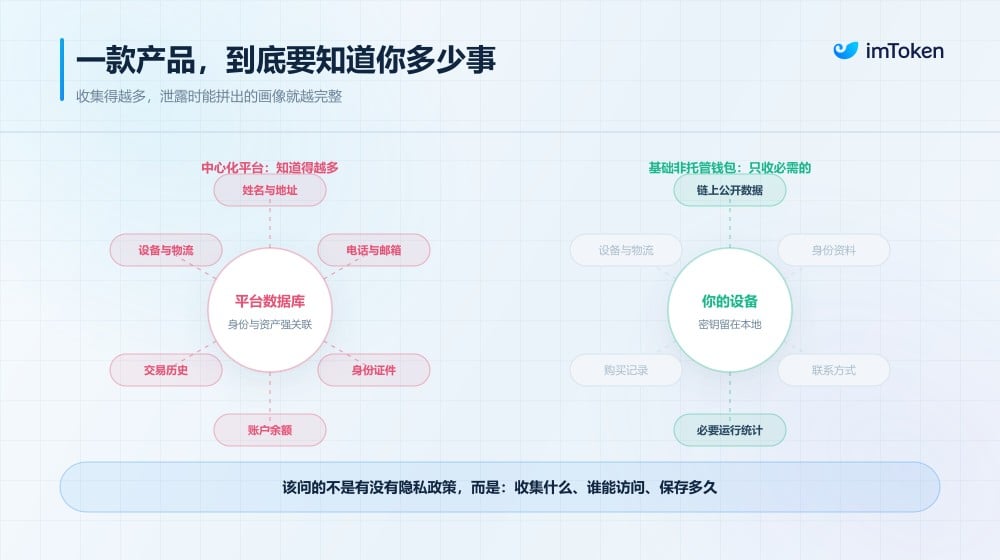
暗号資産プロダクトの利用過程において、ユーザーはメールアドレス、電話番号、本人確認資料、端末情報、購入履歴、配送先住所、さらにはアカウント残高や取引履歴など、膨大な情報を残す可能性があります。
これらすべての情報は、プロダクトの種類に応じて必須というわけではありません。
例えば、セントラライズド取引所はアカウント体系とコンプライアンス要件に関わるため、一般的に本人確認が行われますが、基盤的な非信託型ウォレットのコア機能は鍵のローカル管理とチェーン上トランザクションの起動であり、同様の形でユーザーの実名情報を把握する必要はありません。
ここで最も注目すべきは、プロダクトが必要最小限のデータ収集原則を遵守しているかどうかです。
例えば、ユーザーの実名、連絡先情報、端末情報、およびチェーンアドレスに不要な関連付けが存在しないかどうかです。
こうしたデータが集中保存されると、攻撃者は完全なユーザープロファイル構築が容易になり、「5ドルボルト攻撃」を招きかねません。どのようなに強力な暗号アルゴリズムを採用していても、攻撃者が資産保有者を直接特定するという根本問題に対処するものではないからです(関連読書:《Web3ウォレット『多事之秋』:AI時代、暗号セキュリティの『矛と盾』の展開をどう理解するか?》)。
3. セキュリティアーキテクチャ:持続的に検証されたセキュリティメカニズムがあるか?
第3の指標は、プロダクト背後の技術セキュリティ能力です。
ソフトウォレットについては、プライベートキー生成、暗号化保存、トランザクション署名、コードセキュリティに重点を置くべきです。ハードウェアウォレットについては、さらにセキュリティチップ、ファームウェア完全性、デバイス認証、サプライチェーン管理にも注力する必要があります。
いずれのプロダクトであっても、共通して適用可能な判断基準が存在します。
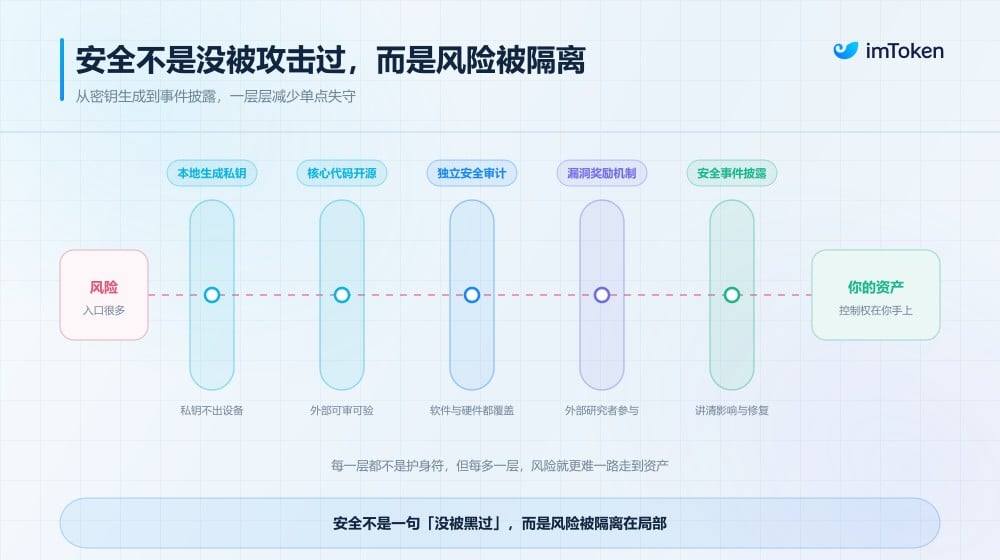
まず第一に、コアコードの監査可能性です。オープンソースが絶対的な安全性を保証するわけではありませんが、少なくとも外部開発者やセキュリティ研究者に重要コードの審査機会を提供できるということです。
次に、独立セキュリティ監査を実施しているかどうかです。プロダクトが専門セキュリティ機関と提携しているか、監査対象モジュールとバージョン、ならびに発見された課題が実際に修復済みかどうかを確認できます。
留意すべきは、監査レポートは特定の時期・範囲におけるセキュリティ評価に過ぎず、プロダクト全体がこの先バグを抱えていないことを意味するものではないことです。
第三に、脆弱性報酬制度と継続テストメカニズムの構築です。セキュリティは一回限りの作業ではなく、プロダクトの頻繁なアップデートや新規チェーン・サードパーティコンポーネントの接続に伴い、アタックサーフェスも絶えず変動するため、公開された脆弱性フィードバック窓口、脆弱性報酬プログラム、充実したバージョン審査および権限管理メカニズムの有無は、重視すべき指標となります。
最後に、プロダクトが十分なセキュリティ透明性を備えているかを見る必要があります。セキュリティインシデント発生時に、影響範囲、攻撃原因、ユーザー対策、修復進捗などをタイムリーに開示できるかもまた、長期的信頼に値するプロダクトかどうかを測る重要な基準です。
要するに、セキュリティ監査、オープンソース、ハードウェア分離、バグ報奨金は単独で万能のお守りにはなりません。
真に信頼できるセキュリティ体制は、リスクをできるだけ局所的に隔離し、仮に某環節で問題が発生しても、ユーザーの資産支配権喪失へと軽微にエスカレートしないようにすることができるはずです。
3. Web3プロダクトは、いかに長期セキュリティ体制を構築するか?
ウォレットプロダクト自体に戻り、imTokenのセキュリティ理念を例にとると、その核心は可能な限りユーザー自身に資産コントロール権を持たせると同時に、プロダクトアーキテクチャと継続的なセキュリティレビューを通じて、プライベートキーおよび機密情報の曝露可能性を低減させることにあります。
1. 非信託アーキテクチャ:プライベートキーを本当にユーザーの手元に
ユーザー資産を集中信託するプラットフォームとは異なり、imTokenは非信託型ウォレットアーキテクチャを採用しています。
このモードにおいて、ユーザーがウォレット作成時、プライベートキーはローカルで生成されユーザー自身が保管します。imTokenはユーザーのプライベートキーやメモニーフレーズを保存せず、セントラライズドアカウント体系を通じてユーザーに代わってチェーン資産をコントロールすることもありません。
現在、imTokenのソフトウォレットはiOSおよびAndroidシステムが提供するセキュアな乱数源を使用してローカルでプライベートキーを生成し、コアコードであるTokenCoreも2018年からすでにオープンソース化されています。
imKeyハードウェアウォレットについては、セキュリティチップ内蔵の真の乱数生成器(TRNG)を用いてメモニーフレーズおよびプライベートキーを生成し、鍵生成に独立したハードウェアセキュリティ基盤を提供しています。
この設計の意義は、単にユーザーにメモニーフレーズ一份を所有させるだけでなくあります。
より重要なのは、アーキテクチャの段階でサービスプロバイダーによるユーザープライベートキーの直接接触・集中管理の必要性を低減させ、プラットフォームサーバー、社内権限、あるいはセントラライズド信託システムに問題が発生した場合でも、ユーザーの資産支配権に直ちに重大な影響を及ぼすリスクを下げていることです。
2. データプライバシーからコード監査へ:セキュリティはプライベートキーだけにとどまらない
非信託アーキテクチャが解決するのは資産支配権の問題ですが、ウォレットは依然としてアプリケーション、サーバー、サードパーティコンポーネント、外部インタラクションに伴うセキュリティ課題に対峙する必要があります。
データプライバシー面では、imTokenが以前に公開した説明によれば、プロダクトはSentryやFirebaseなどの開発ツールを利用してエラー報告と統計を行いますが、ウォレットセキュリティに関する機密データは収集しません。これは、必要なプロダクト運用統計と、ユーザーのプライベートキー・メモニーフレーズといった核心セキュリティ情報が、プロダクト設計段階で明確な境界線を持たせる必要があることを意味しています。
技術審査面では、imTokenはSlowMistをはじめとする専門セキュリティ機関と長期的に提携し、ソフトウォレット、ハードウェアウォレット、スマートコントラクトのセキュリティ監査を実施しています。
同時に、プロダクト内部にも専任のセキュリティチームを設け、コード権限、バージョンアップデート、サードパーティ依存関係の審査を行い、プロダクトローンチ前にブラックボックスおよびホワイトボックスセキュリティテストを実施しています。
これらのメカニズムは相互に連携し、鍵生成から保管、コード更新、外部監査を経て、脆弱性の発見と修復に至るまでの全工程をカバーする、継続的なセキュリティ管理体制を形成しています。あくまで特定の技術や単発のセキュリティ認証に頼るものではありません。
3. セキュリティとは常に攻撃を受けないことではなく、リスクが資産に手軽に触れられないようにすることだ
長期的に大量の暗号資産を保有するユーザーにとって、日常のネットワーク接続端末だけに依存するのが必ずしも最適な資産管理方法とは限りません。
ハードウェアウォレットの使用に加え、imTokenはQRコード経由でオフラインウォレットと観測専用ウォレット間のトランザクション情報伝達をサポートしています。
具体的には、ユーザーはインターネット接続をやめた古いスマホを準備し、imTokenをインストールしてオフラインウォレットを作成します。その後、ERC-4527プロトコル対応のQRコード接続方式を用いて、別のネットワーク接続端末上の観測専用ウォレットと連携させることができます。
ユーザーが送金を行う際、ネットワーク接続端末は署名前のトランザクションを作成し、QRコードを介してオフライン端末に渡します。オフライン端末はトランザクション内容を確認した後、ローカルプライベートキーを用いて署名を完了させ、署名結果をQRコード経由でネットワーク接続端末に戻してブロードキャストします。
この全過程において、オフライン端末のプライベートキーは一切インターネットに触れる必要がなく、これは日常の資産管理フローにおいて物理的分断層を追加し、ネットワーク攻撃によるプライベートキー直接接触の可能性を低下させるものです。
さらにハードウェアレベルの保護を求めるユーザーのために、imTokenエコシステムはimKeyハードウェアウォレットも提供しています。
imKeyはInfineon SLE78シリーズのセキュリティチップを採用し、基盤層のM7893セキュリティコントローラープラットフォームはCC EAL6+認定を取得しており、セキュアストレージ、セキュアブート、真の乱数生成などの能力をサポートしています。
同時に、imKeyはデバイスバインドコード、初回アクティベーションフロー、デバイスアクティベーションステータス照会などの検証メカニズムを提供し、ユーザーがデバイスが予期された使用状態にあるかどうかを見極める支援を行います。
これらの措置は、最近のLedgerおよびKeystoneのインシデントという文脈の下で特により深く理解する価値があります。ハードウェアセキュリティはチップ自体の信頼性だけでなく、デバイスの調達源、初期化プロセス、真正性検証も考慮に入れる必要があるからです。
もちろん、デバイス認証メカニズムも絶対的な偽造防止保証ではありません。ユーザーは依然として公式チャネルで購入し、初めて使用する際には慎重にデバイスの状態を確認する必要があります。
結びに
Binance、Coinbase、Ledger、Keystoneの一連のセキュリティインシデントを振り返ると、暗号資産プロダクトのセキュリティ境界線は次第に複雑さを増していることがわかります。
ユーザーが保護すべきものは、もはやメモニーフレーズやプライベートキーだけでなく、本人確認情報、購入履歴、デバイス真正性、および利用プロセス全体で曝露しうる機密データを含みます。
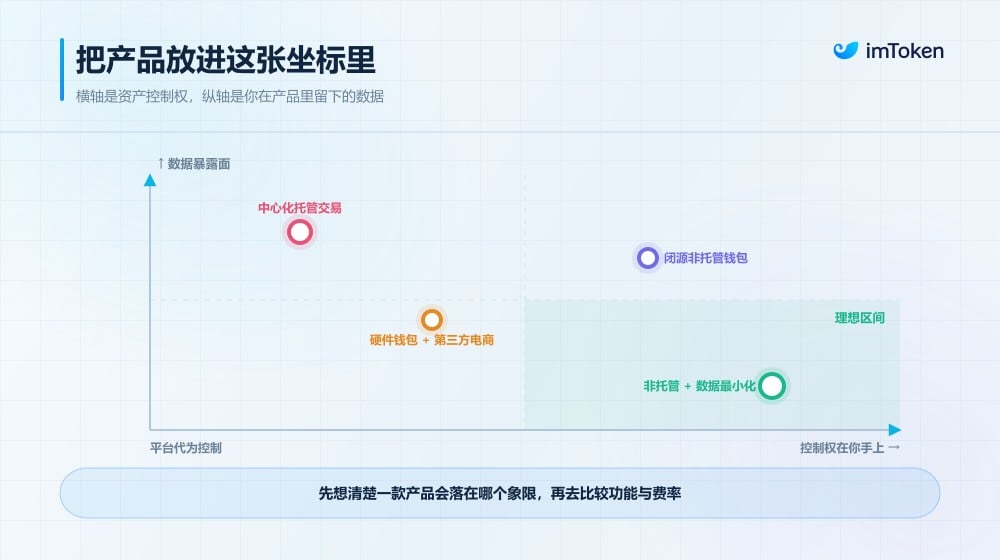
一般ユーザーにとって、暗号資産プロダクトを選択する際は、まず以下3問を自分に投げかけてみると良いでしょう。
誰が自分のプライベートキーを握っているのか。私は本当に資産支配権を享有しているのか。
プロダクトは私のどのデータを収集しているのか。その情報は過度に収集されたり、長期保管されたり、第三者に譲渡されたりしないのか。
自身が十分に安全であることをどう証明しているのか。監査可能なコード、独立監査、継続的なセキュリティ対応メカニズムを具備しているのか。
どのプロダクトも絶対的な安全性を保証することはできません。
しかし、長期的に使用するために真に値する暗号資産プロダクトは、少なくともアーキテクチャの段階で不要な信頼環節を削減し、データ面ではユーザーの曝露度を低下させ、技術面では継続的に審査と検証を受けるべきです。
なぜなら、暗号資産の世界において、セキュリティの究極目的は、ユーザーあるブランドが決して問題を発生しないと信じさせることではなく、ユーザーが絶えず自らの資産に対するコントロール権を維持できるようにすることだからです。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @imTokenOfficial