


Web3 8月セキュリティ月報:主要セキュリティインシデント29件、損失合計6829万ドル超
執筆:Beosin
Beosin Alertプラットフォームの監視データによると、2026年8月に発生した各種セキュリティインシデントによる損失合計は約7,615万米ドルで、重大なセキュリティインシデントは計『29』件が発生し、主な原因はコントラクトの脆弱性であった。このうちコントラクト/ネットワークの脆弱性に起因するセキュリティインシデントが18件、プライベートキーの漏洩による被害事例が2件であり、スマートコントラクトの安全性とプライベートキーの管理は依然としてWeb3セキュリティにおける弱点となっている。

8月の損失トップ10
8月13日、個人ユーザーのアドレス 0x13e3....179e でプライベートキーが漏洩し、WBTC、cbBTC、LDO、USDS、CRV などの暗号資産が盗難され、総損失は約2,560万米ドルに達し、実質的な損失最大のセキュリティインシデントとなった。8月30日には、Cronosネットワーク上のレンドプロトコル Tectonic がコントラクトの脆弱性によりハッカーの攻撃を受け、損失額は約7,400万米ドルと見込まれる。今回の攻撃によりCronosネットワークは緊急措置を実施し、ネットワークを一時停止してトランザクションのロールバックを行った。ハッカーは最終的にクロスチェーン取引を通じて、約600万米ドルをEthereumネットワークへ移転することに成功した。
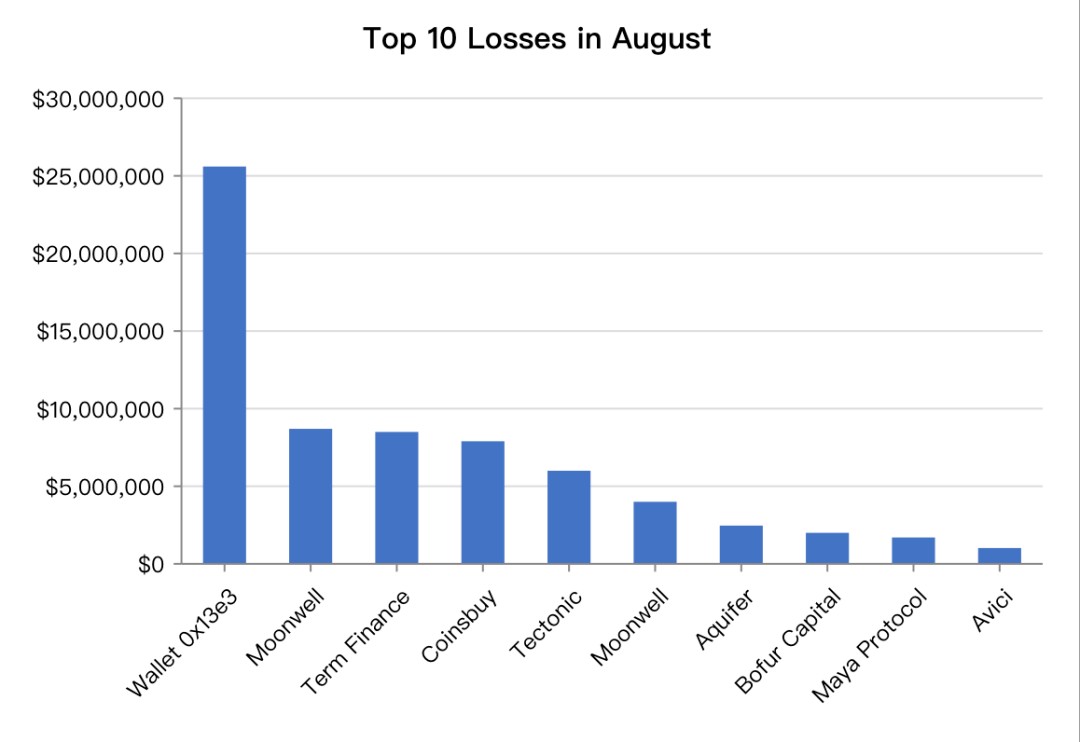
また、Harmonyパブリックチェーンでは脆弱性によりONEトークンが約40億枚追加発行された。名目上の損失は400万米ドルを超えるが、最終的にトランザクションのロールバックによって偽造トークンの状態を削除したため、損失額には計上されていない。
攻撃対象プロジェクトの種類と各チェーンの損失状況
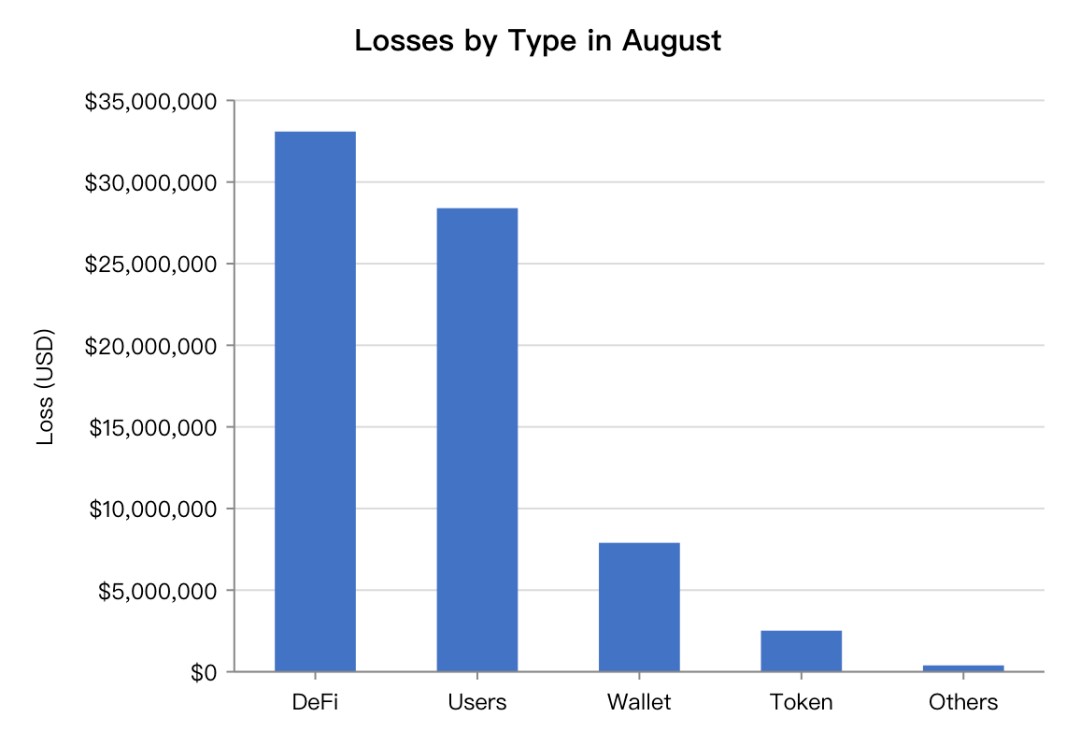
今月攻撃を受けた対象はパブリックチェーン、レンドプロトコル、ウォレットアプリケーション、トークンコントラクト、クロスチェーンブリッジ、一般ユーザーなど多岐にわたり、その中でDeFi系プロジェクトの損失金額が最も多く3,309万米ドルに達した。一方、個人のアドレスはプライベートキーの漏洩またはフィッシングによる被害が約2,840万米ドルであった。トークン系のコントラクトへの攻撃回数が最も多く統計上10回、DeFi系コントラクトへの攻撃回数は第2位で計9回だった。
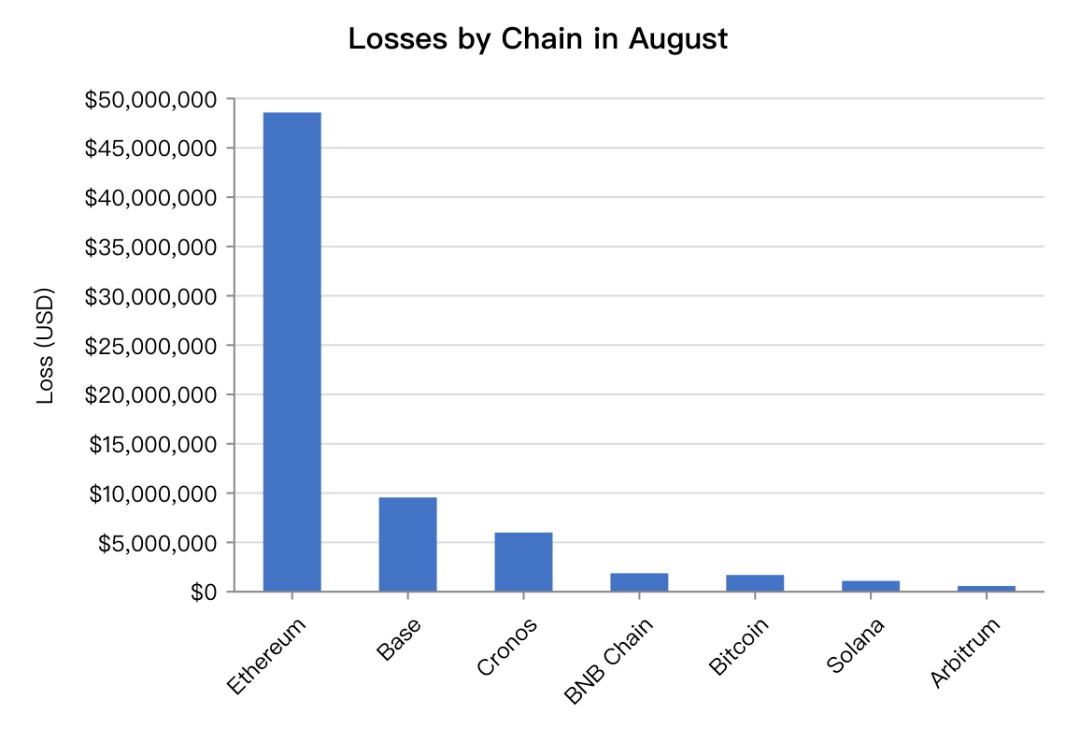
5月損失金額が最も多かったチェーンはEthereumで、損失額は4,858万米ドルを超え、セキュリティインシデントは計15件発生した。現在、多くのDeFiプロトコルやクジラ狙いのフィッシング攻撃は依然としてEthereumを中心に展開されている。セキュリティインシデント発生件数が第2位のチェーンはBNB Chainだったが、攻撃対象の多くはトークンコントラクトであり、損失額は比較的少なかった。また、Cronos、Base、Harmony、Bitcoin、Solanaなどのパブリックチェーンでもセキュリティインシデントが発生しており、オンチェーン攻撃がマルチチェーン化している傾向が見られる。
主要なセキュリティインシデント分析
1. TectonicとMoonwell:価格操作
TectonicとMoonwellはオンチェーンレンドプロトコルであり、いずれも攻撃の原因は流動性が低い特定のトークン担保の価格が操作されたことにより、資産価値が虚高く評価され過剰な資金が貸し出されて利益を得られた点にある。Tectonicの攻撃では、攻撃者はTectonicプロトコルのガバナンストークン$TONICの価格を100倍に引き上げることで、約7,400万米ドルのクレジット枠を取得し、その後USDTなどの資産を借り出した。事件発生後、Cronosネットワークはチェーン全体のブロック生成を緊急停止した。攻撃者はネットワーク停止前にクロスチェーンで約600万米ドルをイーサリアムへ移転した。その後Cronosネットワークはロールバックを実行し、損失の回復を図った。
ハッカーのイーサリアム側利益受取アドレス:0xc404160B79BD8905061a1cAecBeCa2EEab3f72DD と盗難資金の行方:
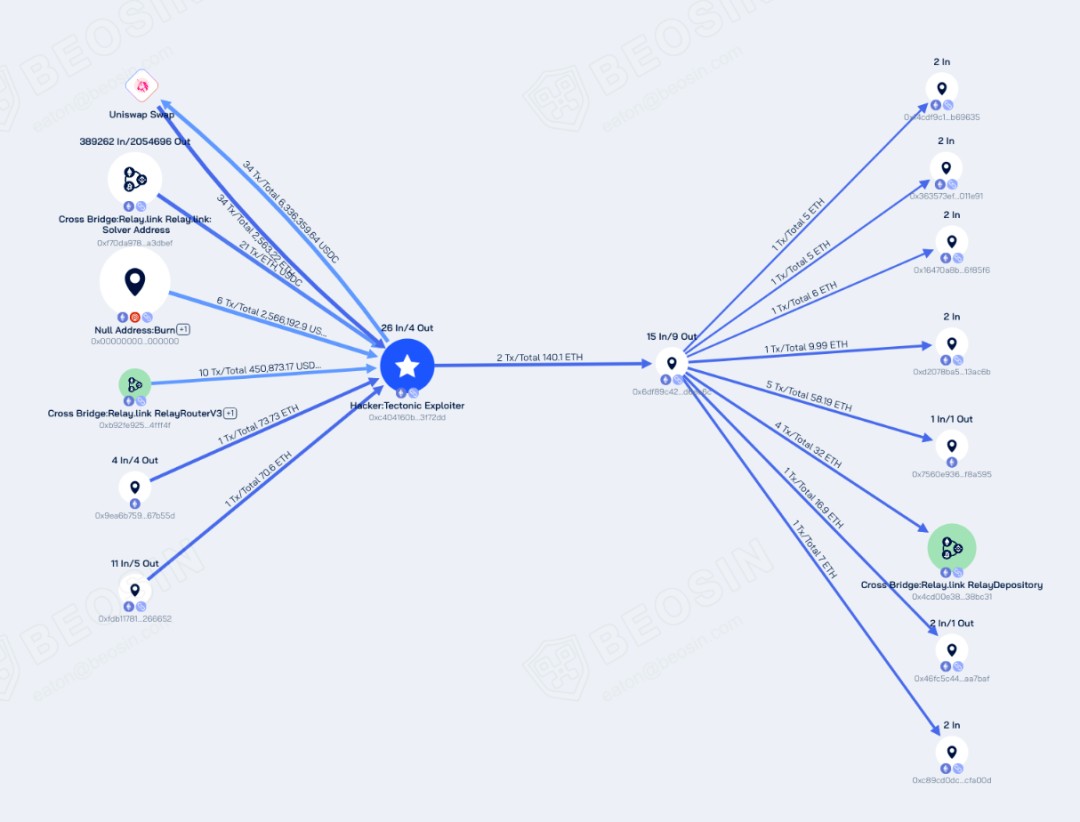
現在、約2,659 ETHが依然として0xc4041に保管されており、140.1 ETHは0x6df89c42f0abdfaa2b5b77edcdafbc945ed6ee6cへ送金された後に、さらに複数の新規作成アドレスへと分散送信されている。
Moonwellでは、攻撃者が流動性の低いMAMOトークンの価格を操作してcbBTCを借り出すことで、約870万米ドルの損失を出した:
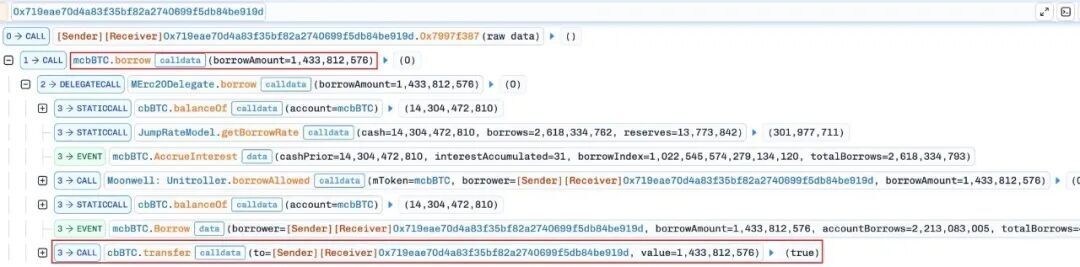
これらの2回の攻撃はスマートコントラクトの脆弱性に起因するものではなく、プロトコル自体が限定的なスポット流動性から担保資産を評価し、担保価値を誤って計算していたことに起因する。同種の攻撃を防ぐため、プロトコルは複数のオラクルを使用して異なるソースからのデータを取得し、価格の急変に対して追加的なチェックを行うべきである。
2. Harmony:リプレイ攻撃
HarmonyはシャーディングをサポートするLayer 1チェーンであり、4つのシャードを稼働させており、レシートベースの非同期なクロスシャードメカニズムを通じてそれらの間で資産を転送している。元となるシャードはアウトバウンドトランザクションに対して暗号化されたレシートを生成し、ターゲットシャードはそのレシートおよびMerkle証明が署名済みブロックヘッダーと一致することを検証し、かつ各レシートは単一使用に限る責任を負っている。
今回の攻撃の脆弱性は、Harmonyシャードシステムの旧システム部分に存在していた。従来、Harmonyは2つのフィールドである CXMerkleProof.ShardID と BlockNum を確認することで、シャードレシートがすでに使用済みかどうかをチェックしていたが、
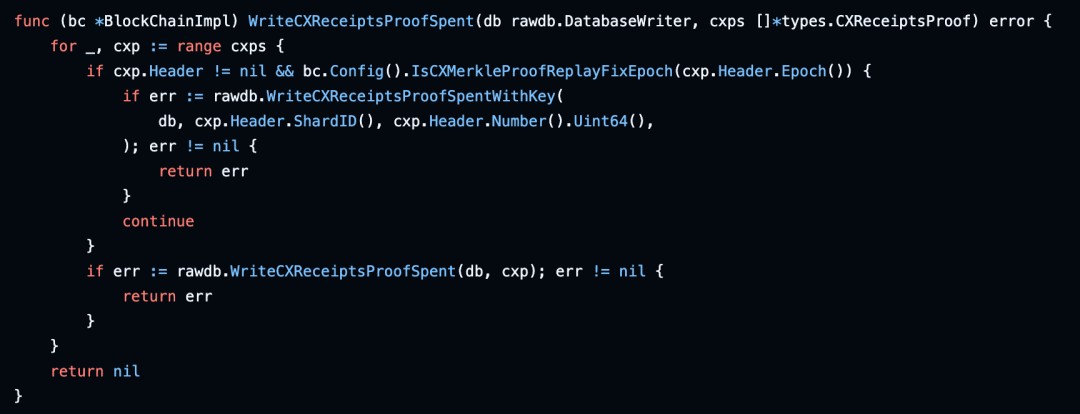
これらのフィールドは署名済みブロックヘッダーの外側にあるため、攻撃者は既存の機能を破壊することなくこれらを書き換えることが可能だった。今回の攻撃では、攻撃者がクロスシャードレシートを取得し、その中のShardIDとBlockNumを変更することで、検証プログラムがそれを新しいレシートとして認識させることに成功した。ターゲットシャードは書き換えられたレシートを受領して再決済したが、元のシャードでは対応する資産の引き落としが行われていなかった。
これは非常に典型的なリプレイ攻撃である。「単一使用マーカー」として機能するあらゆるフィールドは、必ず署名済みヘッダーによって認証される一部でなければならない。レシートの検証時には、証明書構造内の未認証フィールドを信頼するのではなく、署名済みのブロックヘッダーから直接シャードIDとブロック番号を読み取るべきである。
3. Term Finance:ガバナンス攻撃
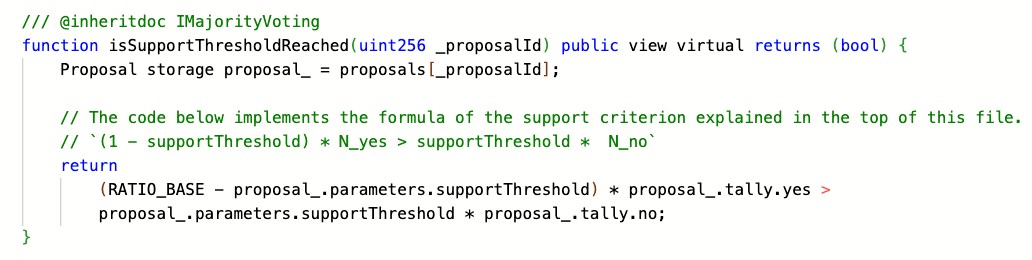
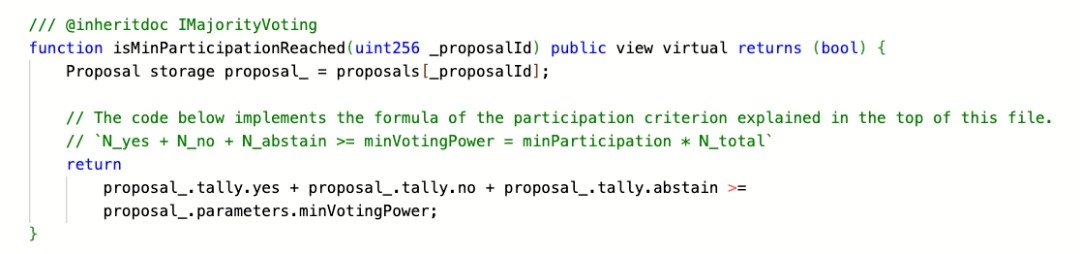
Term FinanceはDeFiの固定金利レンドプロトコルであり、その各Vault(金庫)はYearn V3コードベースのERC-4626 Vaultとなっている。Term FinanceのVaultガバナンスは承認投票ではなく拒否投票を採用している。キュレーターがパラメータ変更提案を行えると、ガバーナンス側はウィンドウを開き、LPトークンホルダーに異議を申し立てるよう求める。しかし、ガバナンス投票の閾値設定には深刻な脆弱性が存在した:
● 絶対的な投票数または資本額の下限が不足している:提案が成立する条件である isSupportThresholdReached() および isMinParticipationReached() はいずれも相対比率のみをチェックしており、絶対的な投票数を検証していない。つまり、相対多数を満たせば提案は通過するため、当該票数を出した総ユーザー数や総資本量には影響されないことを意味する。
● 極めて低い参加率:預け入れを行ったユーザーのほぼ全員が、Vaultシェア(tmvETH)をガバナンストークン(gtmvETH)に変換して投票に参加していなかった。これにより、関連Vaultのガバナンストークンの総供給量が極端に低くなっていた。
攻撃者は上記の設計上の不備を利用し、極低成本でVaultに対するガバナンス攻撃を実現した:
(1) 投票権の取得:攻撃者は約0.5 ETHを使用して約0.485個のtmvETH Vaultシェアを取得し、これを1:1比率で0.485個のgtmvETHガバナンストークンに変換することで、投票権を獲得した。
(2) 悪意ある提案の発案:攻撃者が提案を作成した時点でのコントラクト上のガバナンストークン総供給量はわずか0.535 gtmvETHしか記録されていなかった。これは、攻撃者が保有する0.485 gtmvETHが総量の90.66%を占めることになる。
(3) 投票と実行:攻撃者は唯一の投票者として賛成票を投じた。反対票がないため支持率は50%の閾値を大幅に上回り、同時に個人投票権も極端に低い総供給量に基づいて算出された最低参加閾値(minVotingPower)を上回った。
(4) アセットの引き出し:提案が通過した後、悪意ある操作が実行され、Vault内の資産(WETH)が取り出された。
攻撃者は同一の手口で計6つのTerm Finance Vaultを突破し、約850万米ドルの損害をもたらした。
今回の攻撃も非常に典型的なオンチェーンプロトコルガバナンス攻撃である。オンチェーンガバナンスにおいて、プロジェクトチームは以下のチェックポイントを設置して予防すべきである:
● 絶対的な投票数または資本額の下限の設定:ガバナンス提案の承認に相対比率のみを依存させるべきではない。絶対数量に基づくハードな閾値を設定し、例えば賛成票がある一定の金額(例:100万米ドル)に達することや、独立アドレスの数を満たすことを必須とする。
● タイムロックへのガーディアンの設置または取消パスの確保:ガバナンス実行には通常遅延時間が設けられているが、それは単に一定の反応時間を確保しているに過ぎない。プロジェクトチームは実行遅延期間に有効なガード(Guardian)機能または提案取消パスを装備する必要がある。遅延期間中に悪意ある提案が発覚した場合、ガーディアンが即座に介入して取消すことができる。
● ガバナンス参加度の監視:プロトコルは各Vaultのガバナンス参加度をリアルタイムで監視する体制を整えるべきである。特定のVaultのガバナンストークン総供給量や投票参加率が異常に低いことが検知された場合、速やかにアラートを発し、さらには自動保護モードを発動させるべきである。
Web3セキュリティ脅威のトレンド
2026年のWeb3セキュリティにおいて顕著な最深層のトレンドは、攻撃面の体系的拡大である。脆弱性はコードレベル、日常的な運用、インタラクティブ操作の各段階で同時に出現しており、数回のセキュリティ監査やツールのみでは、運用セキュリティ、オンチェーンガバナンス、ビジネスロジックの欠陥などの分野を網羅することはできない。これはWeb3プロジェクトチームがセキュリティ防御体系を構築する上で新たな課題を突きつけた。
さらに、DeFiコントラクトおよび個人ユーザーを対象とした攻撃が頻発している。コントラクトの脆弱性や認可は攻撃者に利用されやすく、コントラクト開発者および運用者はコントラクトの安全性を再検査すべきである。中核業務を処理するコントラクトについては、複数回・多角的なセキュリティ監査を実施する必要がある。個人ユーザーにとっては、定期的にブロックチェーンブラウザや認可解除ツールを使用して、不使用のコントラクト認可を確認・解除し、一般的な手法および新たに登場するフィッシング手口について学習を重ね、意識向上を図るべきである。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @Beosin_com
















