

盗難資金の 9 割近くが回収不能:2026 年上半期、Web3 攻撃の標的は「コード」から「人」へシフトしている
2026年上半期、暗号資産業界では公開されたセキュリティインシデントが合計182件発生し、損失額は約9億5600万ドルに達しました。総損失額以上に警戒すべきは資金の行方です。慢霧(SlowMist)の統計によれば、上半期の盗難資金が回復または凍結されたのはわずか18件のみで、合計約1億1800万ドルとなり、総損失の12.3%を占めるに過ぎませんでした。残りの約9割に相当する盗難資金は、すでに回収不可能となっています。
もう一つの数字も誤解されやすい点です。9億5600万ドルは前年同期比で約60%減少しましたが、これは業界がより安全になったことを意味しません。損失の減少はほぼすべて、昨年(Bybit)で発生した単一巨額イベント(約15億ドル)が今年再発しなかったことに起因しています。実際、インシデント数は前年同期比で約50%増加しています。攻撃自体は弱まっているわけではなく、その方向性を変えたのです。すなわち、プロトコルのコントラクトを対象としていたのが、人間を対象とするものへと移ったのです。
上半期において最大の損失をもたらした2件の攻撃は、いずれもスマートコントラクトの突破によって実行されていません。Drift Protocolでは、半年間にかけて行われたソーシャルエンジニアリング侵入により約2億8500万ドルが盗まれました。そのきっかけは、マルチシグ署名者の一人が「特に影響が出ないように見える」と判断して署名した数件のトランザクションにすぎませんでした。シンガポールでは、ある被害者がAIによって生成された政府高官が登場するビデオ会議に招待され、約490万シンガポールドルを損失しました。最もコストのかかる脆弱性こそが、人間の側にあるのです。
これは、OKX Web3セキュリティチームが慢霧(SlowMist)、OtterSecと共同で発表した『2026 OKX Web3セキュリティ半年报』のコアな判断の一つであり、慢霧が同時に発表した『2026上半年ブロックチェーンセキュリティ及びマネーロンダリング防止報告』と共通する結論を示しています。取引プラットフォームとセキュリティ企業という異なる出自ながら、両報告書は同じ指摘に至っています。すなわち、攻撃頻度は上昇しており、手口が進化し、標的が「コード」から「人間」へ移行しているということです。
損失は前年同期比で約60%減少、攻撃活動は増加傾向
同じデータセットでも、切り取り方の基準(口径)を変えるだけで正反対の結論が導き出されます。これがこの半年間のセキュリティ情勢を理解するための前提条件となります。
OKXレポートによると、慢霧のハッキングアーカイブデータベースの統計を引用し、上半期のインシデントは182件、損失額は約9億5600万ドルでした。一方、2025年上半期は121件、約23億7300万ドルでした。インシデント数は前年同期比で約50%増加し、金額は約60%減少しています。金額が減少した主因は、2025年2月に発生したBybit事件(約15億ドル、ハッカーが署名ツールSafe{Wallet}の開発者端末を乗っ取り、公式ウェブサイトのスクリプトを改変)が極端な例外的ケースであったためです。OKXレポートはこの点について、「この外れ値を除外すれば、今年の実質的な比較可能な損失はむしろ増加している」と分析しています。
OKXレポートはさらに攻撃原因に応じて二つの基準でデータを分割しています。インシデント数で見ると、コントラクトおよびロジックの脆弱性が依然として最大の原因であり、85件を占めています。しかし、損失金額で見ると、サプライチェーン攻撃が約2億9800万ドルで首位となり、それに続きコントラクト脆弱性(約1億5200万ドル)と秘密鍵漏洩(約1億3000万ドル)が続きます。慢霧はこの特徴を以下の8文字で要約しています。「インシデントは分散化、損失は集中化。」ここで本当に致命的な大额損失は、インフラストラクチャ、クロスチェーン、サプライチェーンといった重要な基盤部分に集中しつつあります。不均衡さを示す補足として、クロスチェーンブリッジでは半期を通じてわずか20件のインシデントしか発生していませんでしたが、損失額は約3億4600万ドルに上りました。
資金流出はもはや主にコントラクトの脆弱性から行われているわけではありません。OKXレポートはこの半年間での変化を以下の3つの主要テーマに整理しています。「高額な損失がコントラクト外でますます多く発生していること」、「一般ユーザーが主な攻撃対象となっていること」、「AIエージェントがツールから獲物へと変化していること」**です。他にも、開発プロセスへのサプライチェーンポイズニング、そしてすべての盗難資金が最終的に流れ込むマネーロンダリング下流といった、通底する2つのトレンドがあります。以下、それぞれ詳しく解説します。
プロジェクト側:最大の損失は監査範囲外の場所で発生している
上半期で最も深刻な損失を被ったプロジェクトの多くは、監査を受けていなかったわけではありません。防衛ラインが決定的に破られた場所は、まさに監査の範疇を超えた箇所、すなわち署名プロセス、クラウド上の秘密鍵、検証ノード、開発者端末でした。監査はコントラクトロジックに瑕疵がないことを証明できますが、これらの運用プロセスが安全であることを保証するものではありません。
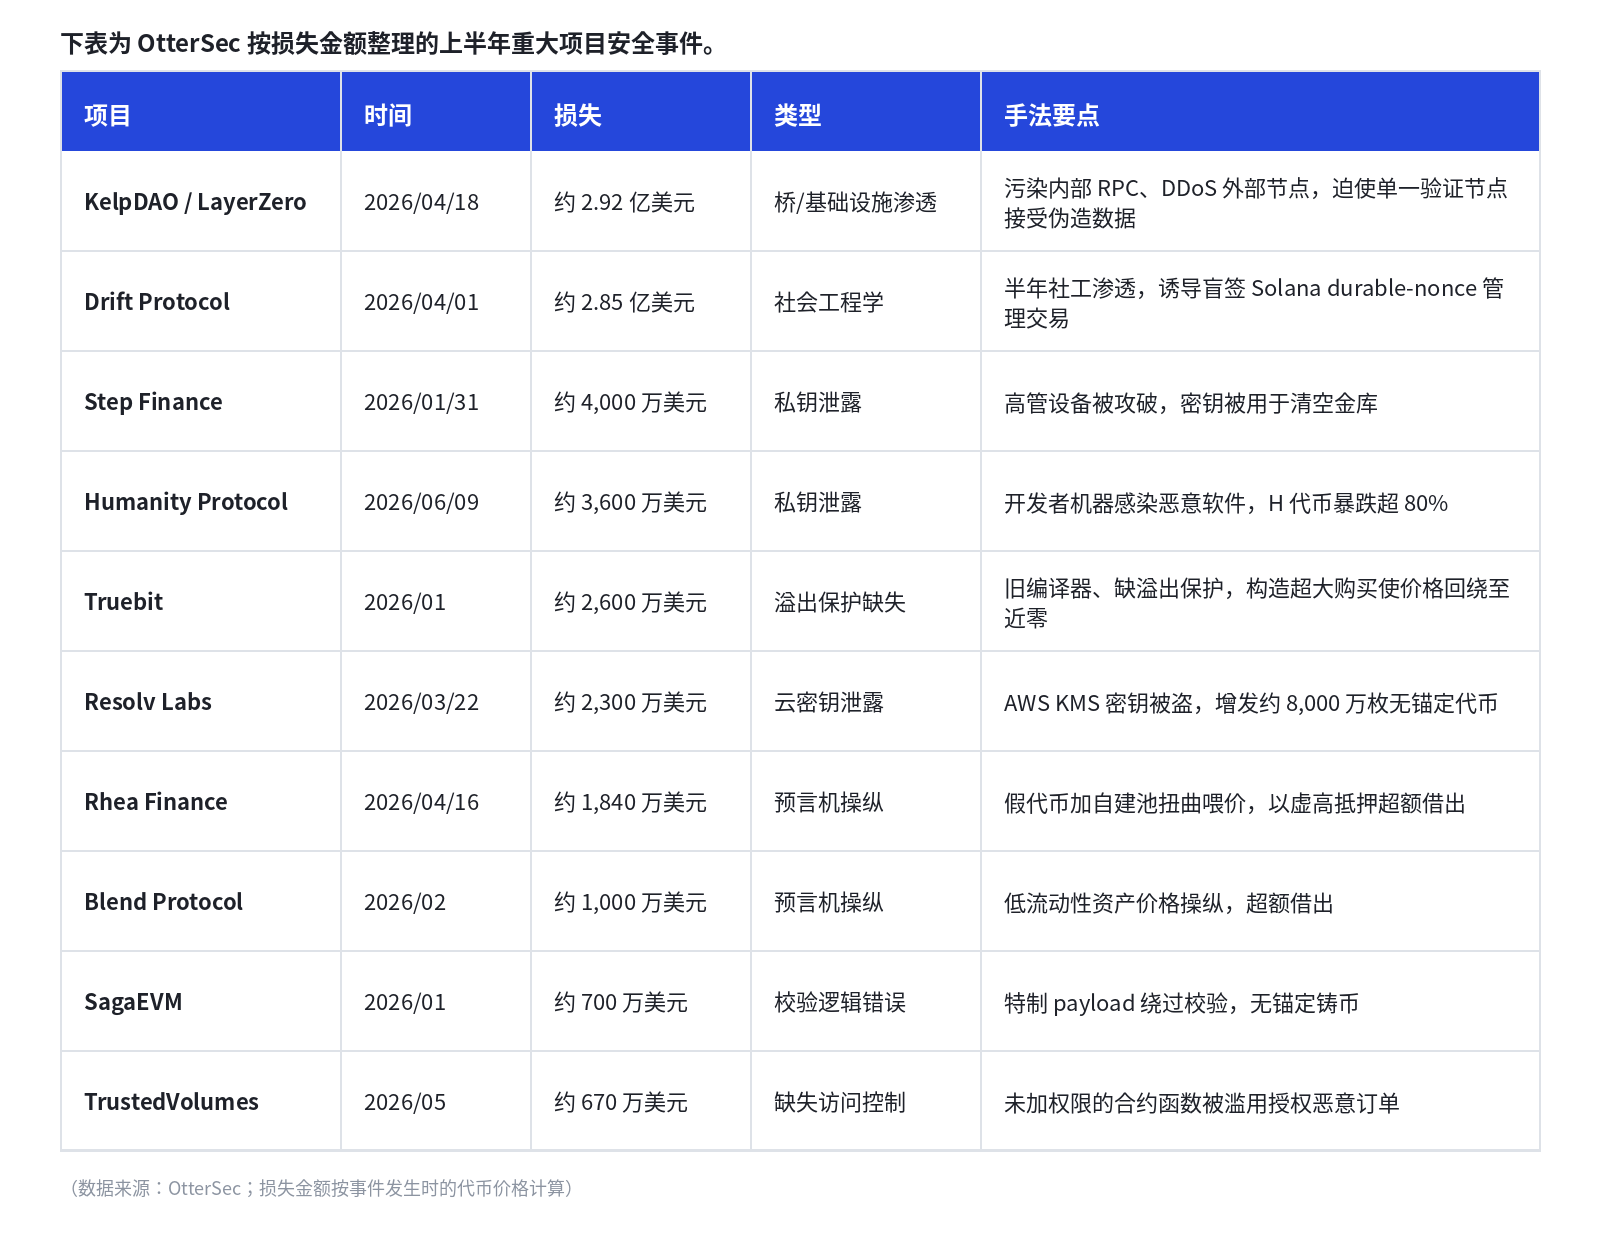
KelpDAO:陥落したのはコントラクトではなく、検証パスだった。 これは上半期で最大の単一損失案件です。OtterSec の復習によると、攻撃者は LayerZero の内部 RPC ノードを汚染すると同時に、信頼できる外部ノードに対して DDoS 攻撃を実施しました。クロスチェーンメッセージは本来複数の独立ノードによって相互検証されるべきですが、当ブリッジは当時「1-of-1」の単一検証ノード構成を採用していました。唯一の検証点は偽造データのみを受信し、最終的に実資産裏付けのない出金許可を出しました。結果として約11万6500枚の rsETH が転送され、そのうち約7500万ドルが後に凍結されました。単一検証ノードは長らく高リスク設定と見なされてきましたが、過去にはアーキテクチャレビューにおける理論上の注意喚起にとどまっていました。KelpDAO 事件を経て、それは実に3億ドルに近い現実的な損失となりました。慢霧は追跡情報を追加し、LayerZero は同事件を Lazarus のサブグループである TraderTraitor に起因するものとし、盗まれたトークンはその後担保として利用され、Aave などの融資プラットフォームで約2億3600万ドルの実資産(WETH)が借り入れられ、一時 DeFi マーケットに流動性危機を引き起こしました。
Drift:半年にわたる署名誘導。 その仕組みは説明価値があります。durable nonce は「事前に署名しておき、後日の任意の時点で有効化できる」トランザクション証明書のようなものです。攻撃者は偽物の定量投資機関を装い、100万ドルを超える実資預金を半年にわたり維持して信頼を得た上で、署名者に此类の管理トランザクションへの事前署名を促しました。署名時点では特に何の影響もないように見えました。その後、プロジェクト側がマルチシグの閾値を変更した際に timelock(タイムロック:重要操作が発効するには一定の公開猶予期間が必要)保護のないウィンドウが生じると、攻撃者は事前に入手した署名済みトランザクションをブロキャストしました。わずか12分で31件の出金が完了し、ロック資産の過半を奪い去りました。この事件から得られる核心的な教訓は、「署名当時の段階で『影響がない』トランザクションであっても、将来無効化されるわけではない」という点です。盲目の署名(blind signing)、事前署名、解釈困難な管理トランザクションは全て高リスク操作として扱うべきです。
単一点崩壊の群像。 Resolv Labs では AWS クラウド上の秘密鍵が盗まれ、攻撃者はこれを用いてアンペグドトークン約8000万枚を不正増刷しました。Step Finance は経営陣の端末が侵害され、秘密鍵を使って財庫 funds が尽きるまで引き出されました。Humanity Protocol は開発者端末にマルウェアが感染し、秘密鍵の制御を喪失しました。慢霧によれば、オンチェーンアナリストの ZachXBT の追跡により、その横領資金が KelpDAO の盗難資金と混合されていることが判明し、内部犯行の可能性はほぼ否定され、再び Lazarus が疑われています。
慢霧レポートには、さらに基盤となる事例も記録されています。攻撃が暗号工学の実装レベルまで降りている点が特徴です。これら3件のインシデントに共通するのは、脆弱性がコード監査の標準的な範囲に含まれていないことです。
- Taiko(6月22日、約170万ドル): 署名用の秘密鍵が誤って公開のGitHubリポジトリにアップロードされ、攻撃者がこれを用いてL2ネットワークの状態証明を偽造して資金を詐取しました。TAIKOトークンの価格は短期的に20%超下落しました。
- SecondFi / 旧 Yoroi(6月21–23日、約240万ドル): 署名アルゴリズムの実装に必須の乱数マスク処理が欠落しており、単一のオンチェーン署名から完全な秘密鍵の逆算が可能となってしまいました。374のアドレスが被害を受けました。この欠陥は、事故の2週間前に導入された、監査を行っていないサードパーティ製コンポーネントに起因します。
- THORChain(5月15日、約1,070万ドル): 財庫の秘密鍵はマルチノード共有管理(閾値署名)されており、本来単一ノードのみで完全な秘密鍵を掌握できないよう設計されていましたが、悪意のあるノードが通常の実行時の署名プロセスを通じて順次キーフラグメントを集め、最終的に完全な秘密鍵を再構築しました。
クロスチェーン検証、クラウド上秘密鍵、署名アルゴリズムに至るまで、これらの事件は同じ Failure の多様な形態を示しています。重要パス上に、資金の行方を単独で決定できるノードがひとつでも存在する場合、それが必ず攻撃者の第一標的となる。**
同じ判断に基づき、OKX は署名リスク管理において、「トランザクションが本人によって送信されたか」を検証するだけでなく、署名前にユーザーがトランザクションの結果を理解できるよう重視しています。durable nonce やアカウント所有権の変更など高リスクシナリオを中心に、OKX は上半期に関連する高リスク操作を累計400万件以上ブロックまたは警告し、保護された資産総額は約5億2600万ドルに達しました。また、5万種類以上のオンチェーンメソッドを解析し、読み解きの難しい calldata を「このトランザクションでどの資産が変動するか、どのような権限が付与されるか」という形式に変換しています。ただし、このような機能はリスクを除去するのではなく軽減するに留まる点を指摘する必要があります。取引所やウォレットプロバイダー自体が最高価値の攻撃標的であることは変わらず、2025年のBybit事件も署名ツールの突破が引き金となったように、いかなる主体も完全に免疫があるとは主張できません。
ユーザー側:攻撃は最も身近なエントリポイントから始まる
プロトコルへの攻撃コストが上昇するにつれ、攻撃者はユーザー層へ移行しました。OKXレポートによれば、現在の攻撃エントリポイントはユーザーの警戒心が最も低いシナリオ、すなわちアプリストア、検索結果のトップ表示、知人のアカウント、オンラインミーティングソフトウェア、採用面接プロセスなどに集中しています。
- 悪意あるブラウザ拡張機能:「ローカルシェル保持・クラウドポイズニング」の模式を採用。拡張機能本体には悪意あるロジックが含まれておらず、アプリストアの静的審査を通過可能である。実際のフィッシングページはリモートサーバーからリアルタイム配信され、ドメインは随時変更できる(慢霧は5月にTronLinkを模倣した同種拡張を検出済み)。ユーザーがこの種ページに入力を行う瞬間、資産の支配権は奪われる。
- 検索広告ポイズニング:日常的な操作に極めて近い手口である。OKXレポート記載の一例では、新規PC購入後に開発ツールを検索し、検索結果トップの有料広告をクリック、画面の指示に従いターミナルに「インストールコマンド」を実行したが、実際にはクリップボードハイジャックマルウェアを展開するものであった。その後、約2万ドルを送金しようとした際、受取先アドレスが自動置換されていた。防御が困難な理由は、被害者が「公式サイト検索、ツールダウンロード、コマンドコピー」といった正規の手順しか踏んでいない点にある。
- 採用面接詐欺:「偵察→プロフィール作成→標的型攻撃」の経路を辿る。攻撃者は技術面接名义で画面共有を要求し、ウォレットを開かせ「DeFi使用経験を確認」させたが、実際にはウォレットアドレス、保有状況、常習プロトコルを記録。その後、被害者が実際に利用したプロトコルを模したAirDropページや、カスタマイズフィッシングメッセージを送付する。OKXレポート記載の事例では、被害者はこれにより約8万8000ドルを損失した。
注目すべき新たな手口が2つあります。1つ目は偽の「2FAセキュリティ認証」です。攻撃者はウォレット公式名義でメールを送信し、公式と一字違いの偽ドメインを使用、さらにカウントダウンを併用して緊迫感を煽り、ユーザーにフレーズ入力による「認証完了」を促します。2つ目は業務フロー詐欺です。「外部監査」「トークン帰属確認」などの業務シーナリオを餌に悪意ある添付ファイルを送信します(慢霧分析の一サンプルでは、二重拡張機能を使用してスクリプトを文書に偽装)。開封後はシステムアップデートを装いパスワード窃盗の後、カメラ、スクリーン録画、キーロガーの権限を申請します。その最終目標は多くの場合、個人のウォレットではなくオフィス端末やクラウドサービス権限です。
前者対策として、両レポートは一貫した絶対線引を示しています:
認証、確認、回復、アップグレードのためにフレーズ入力を求めるページは全て詐欺である。フレーズは認証コードではなく資産支配権そのものである。いかなる正規のウォレットもWEBページ経由でフレーズの入力を求めない。
膨大な損失がオンチェーン取引以前、むしろ早期の悪意あるアプリケーションやフィッシングサイトから始まっていることから、OKX は防護をデバイスとアクセスエントリポイントへ前倒ししました。セキュリティスキャンアシスタントは累計20万回以上のリスク検査を実施し、6万回以上の高リスクアプリケーションを発見しました。また、フィッシングサイトや悪意あるDAppに対する累計700万回以上の危険Webサイトアクセスをブロックし、ユーザーがフレーズを入力したりウォレット接続を行ったりする前に遮断することを目指しています。
攻撃者がユーザーに触れるよりも以前、相当数のリスクはさらに上流の環節、すなわちソフトウェアサプライチェーンに既に潜んでいた。
サプライチェーン:ポイズニングされているのはパッケージではなく、信頼そのものである
サプライチェーンポイズニングの特殊性は、被害者に何等のミスもなく、通常通り依存パッケージをインストールし、バージョンを更新し、公式ドメインにアクセスしただけなのに攻撃が成立してしまう点にあります。これは慢霧レポートの中でも最も重点的に記述された章であり、3つの代表的な事例は、本種攻撃が広さ・深さ・高さにおいてどのように進化しているかをそれぞれ示しています。
- 広さ:Shai-Hulud ワーム。 5月中旬、あるアカウントが22分間で317パッケージ名に及ぶ637の悪意あるバージョンを公開し、echarts-for-react(月間ダウンロード380万回超)、size-sensor(同420万回超)等の人気コンポーネントを巻き込んだ。インストール時に紛争ペイロードを起動させ、AWS、GCP、Azureのクラウド認証情報、Kubernetesクラスターの秘密鍵、SSH秘密鍵等多様の機密情報を体系的に収集して暗号化送信し、同時に自己拡散モジュールを組み込んでワーム様拡散を実現、Claude Code、VS Code向けの永続化機構も内蔵。窃取ターゲットはもはや個々のパッケージではなく、開発パイプライン全体の権限であった。
- 深さ:信頼チェーンの連鎖的伝播。 3月、月間ダウンロード9700万回を誇るPythonライブラリLiteLLMが攻撃を受けた。攻撃者は同ライブラリに直接侵入せず、ビルドフローで依存していたセキュリティスキャンツールTrivyを汚染することで発行キーを窃取し、悪意あるバージョンをプッシュした。開発者はLiteLLMを信頼し、LiteLLMはTrivyを信頼していたが、Trivyは既に陥落しており、本来防護を担当すべきセキュリティツールがかえって攻撃チェーンの一環となっていた。同月慢霧が監視したApifox公式CDNポイズニングも同類:攻撃者は公式スクリプトを書き換え、ランダムタイマー付きの悪意コードを植入し、インストール後30分から3時間で発動するように仕掛け、ユーザーが異常を具体的な操作と結びつけるのを困難にした。これは「公式来源」がもはや「安全」と完全に一致しないことを示唆している。
- 高さ:攻撃者の「攻撃面思考」。 慢霧首席信息安全官23pdsは4月、Lazarusサブ組織HexagonalRodentが高額遠隔求職を餌に開発者を誘導し、バックドアを含むコードを実行させたことへ警鐘を鳴らした。OKXレポートによると、該組織はChatGPT、Cursor等を大量活用してコードや会話文を生成、AIウェブサイトビルディングツールで会社公式サイトや経営陣の顔を偽造、さらにはAI自身で自身の悪意コードを「自己検査」させて検出を回避するまでとなった。たった1四半期で2700以上の開発者システムからウォレットデータを窃取了。同時に、AI生成コード自体も新たな攻撃面を創出している。OKXレポートのOtterSecデータ引用によれば、ジョージア工科大学は3月のCVE 74件中35件をAI生成コードに起因と帰属し、約1400の「手軽に生成」されたアプリケーションを対象としたスキャンで2038件の深刻な脆弱性と400件超の露出した秘密鍵を発見。「機能が使える」ことは「本番環境へ投入可能」とは等価ではない。
同種インシデントには、21ヶ月间メンテナンス停止後に突如として異常バージョンが現れたnode-ipcや、3大エコシステムを跨いで協調ポイズニングを行ったTrapDoorなどもある。これらは共通して一つの結論を示している。かつての防御の重点はコード監査にあったが、現在では信頼の源を監査しなければならない。これはエージェントエコシステムにとって特に重要であり、エージェントは外部プラグインを自発的に読み込み、インストール、実行するからである。これを踏まえ、OKXはAgentic Walletのプラグイン接入において、コードセキュリティ、権限範囲、外部依存関係を含む審査と定期パトロールメカニズムを構築し、「依存関係は信頼できるか」の判断をプラグイン公開以前の前倒しした。
AI:単一コンテンツの偽造から、環境全体の合成へ
前述の内容を繋ぎ合わせると、隠れた主軸が見えてきます。「より高度なシステム」に対する外界の自然な信頼である。形成されつつある次の集団的誤認は、「エージェントは人間より信頼できる」という認知である。この認識は十分に多い事故によって是正されるに至っていないが、その代償は既に現れている。
5月のBankr事件は「侵入」らしくない事例の一つです。攻撃者は秘密鍵を盗まず、コントラクトを攻撃せず、サーバーへ侵入もしませんでした。ただGrokにモールス信号の翻訳を依頼しただけです。BankrBotはXプラットフォーム上にデプロイされ、自然言語指令に従ってオンチェーン取引を自動実行するAIエージェントです。慢霧の復習によると、攻撃者はまず関連ウォレットへ会員NFTをAirDropして高権限モードを起動させ、その後モールス信号メッセージを送信しGrokの翻訳を仰ぎました。Grokが復号完了後、@BankrBot へ通知し、そこに隐藏された送金指令(DRBトークン約30億枚)を平文で出力しました。BankrBot はそれを信頼ableな指令として判断しそのまま実行。損失額は約15万~20万ドル(慢霧記録では約17.5万ドル)でしたが、事後に約80%が回収されました。Grok も BankrBot も従来の意味での脆弱性は存在しませんでしたが、真に機能不全に陥ったのは、2つの自動化システム間の検証されない信頼境界でした。エージェントに署名と送金能力が備わるとき、通常の入力を偽装した悪意ある指令一条で、現実の資産損失へ直結し得ます。
慢霧はエージェントへの攻撃を、認知から実行までのチェーンに沿って4層に分類しており、各層には実際の事例が存在します。
- 入力層:間接プロンプトインジェクション。エージェントが能動的に読み込む外部コンテンツへ悪意ある指令を埋め込む方式。Bankr事件が該当する。
- 記憶層:記憶ポイズニング。Palo Alto Networks Unit 42の検証によれば、悪意あるルールをエージェントの長期記憶(例:攻撃者アドレスを「頻繁な受取先アドレス」とマーク)へ書き込むことができ、以降のセッションでも継続して機能する。
- ツール層:権限の浸透。5月に公開されたOpenClaw「Claw Chain」事件において、セキュリティ企業Cyeraは4つの連鎖的に悪用可能な脆弱性(最高危険度CVSS 9.6)を発見し、実行環境への完全な支配へ段階的に拡大可能であった。
- サプライチェーン層:OpenClawプラグインセンターに審査がなく、悪意あるスキルの機能为マニュアルに偽装し、暗号化で命令を隠蔽、「二段階方式」でリッチから動的に真の悪意payloadを取得している。
AIがフィッシングシーンにもたらしたより深い変化は、詐欺を「単一コンテンツの偽造」から「合成現実の運営」へと昇華させた点にあります。OKXレポートがCheckPointの開示を转述した「The Truman Show」作戦によれば、攻撃者は被害者をプライベート投資グループへ誘導し、グループ内の「専門家」や「投資家」は全てAIが演じ、分析を継続発表し、収益を表示し、リアルタイムで交流を行います。被害者が面對するのは単なる詐欺師ではなく、完全なソーシャル・信頼構造を備えた偽装環境でした。本書冒頭で言及したシンガポール会議室事件(AI生成の首相・大統領・金融局代表が一堂に会し、約490万シンガポールドル损失)は、同手法の極端な形態です。
これにより攻撃の目標は根本的に転換しました。騙される対象は、もはやユーザーが単一の情報に対して行う判断ではなく、全体環境の真實性に対する認識そのものとなっています。「脆弱性は人間側に存在する」という判断もさらに延長されなければなりません。機械が人間の判断を代行し始めると、リスクの境界は「人間」から、デフォルトで信頼されるすべての環節、すなわち機械同士の信頼境界へと拡大します。「不審情報の識別」を主眼とする従来型防御は、もはや機能しなくなっています。
対応策としては、業界内で一つの共通認識が形成されつつあります。エージェントは取引をよりインテリジェントに構成できますが、その執行環節はより厳格な制約を受ける必要があるということです。慢霧はセキュリティ能力をエージェントの実行フローへ埋め込み、MistEye Security Gate は Claude Code や Cursor などのコーディングエージェントに対し「検査先行・実行後行」のハードブロック機制を提供し、MistTrack Skills は4億件超のオンチェーンアドレスタグと19本の主流パブリックチェーンを基盤として、送金前にマネーロンダリングリスクスクリーニングを完了させます。OKXのアプローチも同様で、セキュリティを完全にエージェント自身の判断に委ねません。取引がどの方法で生成されようと、署名とブロキャスト前に独立したリスク検査を一回実施し、リスク判定があれば二次確認を求めるか直接ブロックします。
六、資金の行方:回収可能なものは約12%のみ、マネーロンダリングは高度に工業化
冒頭の数字に戻りましょう。本章のマネーロンダリング防止・規制データは主に慢霧レポートの追跡に基づくものです。上半期に資金の回収または凍結が実現されたのはわずか18件で、盗難総額は約3億8900万ドルでしたが、回収または凍結できたのは約1億1800万ドルにとどまり、総損失の12.3%を占めます。大部分の盗難資金は送出されるとたちまち回収不能となります。根本的な理由は、その下流のマネーロンダリング環節がすでに高度に工業化しているからです。
Lazarusを例に挙げると、その洗钱チェーンは鎖のように互いに噛み合っています。まずUmbraなどのプライバシープロトコルを通じてオンチェーン上の関連性を断ち切り、次にTHORChainなどの本人確認不要のクロスチェーンプロトコルを経由してビットコインへ換金(流動性が豊富かつ分割が容易)、続いて資金を数千の新アドレスへ分散し、Sinbad、YoMix、Wasabiなどのミクサーサービスで処理した後、最終的に中国のOTCカウンターまたはロシアの取引所ネットワーク(Garantexおよびその後継Grinexなど)を通じてオフショアで法定通貨へ換金します。もし盗まれた資産がrsETH此类のトークンであれば、まずDeFiプロトコル中で担保として実資産を借受け、その後換金するという経路を辿ります。KelpDAOの横領資金もまさにこのルートに従いました。資金がクロスチェーンおよびミクサーの環節へ入ると、回収の窓はほぼ閉ざされます。
プライバシープロトコルへの資金流入はその側面からの証拠を構成しています。慢霧のDuneベースの統計によれば、上半期の主要プライバシープロトコルへの累計流入額は約9億7400万ドルで、そのうちTornado Cashが約71%、Railgunが約23%を占め、かつその流入額の9割近くはステーブルコインでした。黒市場のもう一端はツールの「サービス化」として表れています。慢霧が追跡する盗撮即服務(Drain-as-a-Service)プラットフォームにおいて、Rublevkaチームは2023年から累計1000万ドル超を窃盗し、少なくとも24万回以上の成功盗撮を実施、下部ディストリビューターへ最大80%の利益分配を提供しています。StepDrainerはフィッシングツール一式を明確な価格で販売し、完全なソースコードは約750ドルです。攻撃ツールの取得ハードルは極めて低い水準まで低下しました。
規制の縛りも縮小傾向にあり、すでにマネーロンダリングチャネルの重要節点を正確に狙い撃ちし始めています。慢霧が整理した動向の中で、上記のチェーンに直接作用する事項は3つあります。EUの対ロシア制裁第20弾で初めてロシア国内の暗号資産サービス事業者との取引を全面的に禁止し、GarantexやGrinex這類の出金チャネルを直接指定しました。ドバイDIFCはプライバシーコイン取引を全面的に禁止し、ミクサー環節を標的にしています。中国の8部門が2月に公布した新规で初めて、承認なく海外で人民元連動ステーブルコインを発行することを禁じることが明確になりました。その他の措置も同じ方向へ進んでいます。香港は初のステーブルコイン発行者ライセンスを発給、韓国はハッキング被害を受けた取引所に対し盗難額の最大10%の罰則処置を検討、米国GENIUS法案の下で初のステーブルコイン規制が施行されました。マネーロンダリングチェーンの起点は往々にして悪意あるアドレスや高リスク承認ですが、OKXレポートも強調しています。KYSリスク機能は継続的に異常アドレス、悪意あるトークン、高リスク承認を識別し、資金がミクサーおよびクロスチェーンチャネルに入る前にリスクマーキングを終えることを目指しています。
七、結び:防衛線を承認の前に前倒しする
Driftの署名者が確認ボタンを押すその瞬間、すべての防御は無意味となります。2026年上半年の多くの教訓は、「確認」という動作の前に発生しています。理解できない取引へ署名してしまったケース、システムが過度な権限を与えてしまったケース、チームが誤ったデータソースを信用してしまったケース、ユーザーがあまりにもリアルな偽装を信じてしまったケースなどがあります。
OKXが提唱する「理解してから署名し、単一点のリスクを避け、検証してから信頼せよ」という原則也罢、慢霧が全文に貫く「先に検証し、後で信頼する」という思想也罢、最終的に指向するのは同じ方向です。すなわち、判断を動作が発生する前に前倒しすることです。これに基づき、3つのチェックリストへ整理できます。
プロジェクト向け: 重要な取引では「誰が署名したか」だけでなく、「署名者がその結果を理解しているか」も確認しなければなりません。マルチシグ、コントラクトアップグレード、オーナー変更、クロスチェーン設定などの操作については、解析可能・シミュレーション可能・再検証可能なフローを具備させる必要があります。大额資金の流出および権限変更にはタイムロックと異常アラートを設定すべきです。RPC、検証ノード、クラウド秘密鍵、管理者アドレスなど、いずれの単一環節も資金の行方を独断で決定しないようにしてください。依存関係のスキャンを日常業務へ組み込み、資金・権限・デプロイに関わる要求は単一チャネルでの確認だけに頼らず、ビデオ会議や知人アカウントでは身元の証明になりません。
一般ユーザー向け: 理解できない取引には署名してはいけません。大额資産と日常インタラクション用ウォレットは分離保管し、滅多に使わない承認は定期的に取消すべきです。無制限の権限承認やPermit/Permit2などの操作については特に慎重である必要があり、多くの攻撃は即時に資産を移動させるのではなく、まず承認を取得してから時機を窺って行動するものです。フレーズの入力を求めるページはすべて詐欺です。リモートコントロール、画面共有、未知の会議ソフトのインストール、ターミナルコマンドの実行を要求される場合は、事前に必ず確認してください。
エージェント利用者・開発者向け: 入力フィルタリング、ツール呼び出しサンドボックス、権限階層化、重要操作の二次確認および実行前検証は、資金を保有可能なあらゆるエージェントの基本設定であり、オプションではありません。システムプロンプトをセキュリティ制御手段として使ってはいけません。エージェントには解決策の生成を任せ、譲れないルールシステムが承認を担うべきです。
2026年上半年はセキュリティ情勢の全体的な好転ではありませんでした。むしろ攻撃パラダイムがシステミックに移動した段階であり、コントラクトコードから、コードの外にある人間、インフラストラクチャ、そして信頼そのものへと移行したのです。合成現実が可能な時代において、検証すべきはもはや特定の情報一件ではなく、環境そのものです。セキュリティの目的は、すべての参加者を専門家にさせることではありません。最もエラーを起こしやすい環節において、リスクを承認(確認)の手前で遮断することにあります。
2026年上半年で最も修復を要するのは、特定のコントラクトではなく、人間とプロセスそのものです。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 OKX
















