Когда хакерские атаки переходят от «жёстких» к «мягким»: единый подход «защита — блокировка — компенсация» меняет логику безопасности CEX
Автор: TechFlow
Введение
Всплески после кражи 6,34 млрд долларов с Binance продолжают ощущаться.
Многие уже отслеживают потоки средств и разбирают методы атак, но归根到底, ключевой вопрос заключается в следующем:
Как подходить к безопасности, когда даже биржа с огромными техническими ресурсами не может избежать взлома?
Это также вопрос, на который спешат ответить все нынешние CEX:
Когда скорость, масштаб и скрытность со стороны атакующих (хакеров) стремительно эволюционируют, защищающая сторона (биржи) не может оставаться в старой системе и обязана обеспечивать пользователям чувство уверенности в безопасности.
Для OKX, которое сейчас привлекает особое внимание благодаря своему статусу «ни разу не было украдено», ответ содержит дополнительное доказательство: статус «ни разу не было украдено» — это не просто удачное совпадение в прошлом, а стабильное состояние.
Отвечая на этот вопрос, Виталик Бутерин в недавнем интервью также подробно раскрыл концепцию «режима бункера (Bunker Mode)».
Это почти холодный расчет, основанный на сценарии худшего случая:
Принимаются за исходную точку все фронтенд-страницы, API-интерфейсы, компьютеры сотрудников и даже серверные облака как уже находящиеся под строгим контролем и проникновением. Единственный способ выжить — заморозить самые критические активы клиентов в физическом бункере, недоступном для вмешательства.
Некоторые считают эту философию безопасности достаточно прагматичной в текущих реалиях, тогда как другие видят в ней излишний пессимизм и консерватизм. Выходя за рамки «физического бункера»:
Как помимо защиты от атак активно выявлять еще не проявленные уязвимости или потенциальные угрозы и блокировать риски?
И как платформе обеспечить гарантированную защиту прав пользователей, если атака всё же произойдет?
С этой точки зрения, исходя из расширения концепции «бункера» Виталика, контур глубокой системы безопасности, охватывающей защиту ключевых активов, проактивную защиту от рисков и послесобытийную поддержку пользователей, вероятно, постепенно становится более ясным.
Рассматривая обновление систем безопасности CEX через эти три уровня, действия OKX, оказавшегося в эпицентре проверки доверия к безопасности, возможно, стали идеальным примером.
Бункер: базовый навык безопасности для каждого CEX
Это самый прочный замок для безопасности активов, крепостная стена, созданная исключительно для того, чтобы минимизировать риск воздействия на ключевые средства.
Одновременно именно он подвергается самым интенсивным атакам: захват бункера означает доступ к главному секрету биржи, что является абсолютным соблазном для любого хакера.
Стена бункера разделяет два мира: внутри мирно и спокойно; снаружи бушуют войны.
Можно даже сказать, что без надежного «бункера» ни одна CEX не может говорить о полноценно созданной «системе безопасности».
Поэтому безопасность обмена должна начинаться с базовых навыков строительства «бункера».
Для защиты финансовых средств «бункер» OKX строится на трех ключевых действиях.
Разделение горячих и холодных кошельков:
Горячий кошелек — это касса, холодный — хранилище ценностей.
Благодаря физической изоляции контроль над зоной воздействия активов сохраняется. Более 90% активов OKX хранятся в полностью автономных, воздушных холодных кошельках, в то время как горячие кошельки содержат лишь небольшую ликвидность для ежедневных переводов.
Мультиподпись + распределенные права доступа:
Суть мультиподписи заключается в переходе от уверенности в надежности «одного замка» к уверенности в том, что «ключ смогут открыть только многие».
Вывод средств из холодного кошелька OKX требует независимой верификации и подписи несколькими сторонами. Ключи хранятся разными людьми в разных физических локациях, поэтому ни один отдельный человек или устройство не могут самостоятельно перевести средства. Кроме того, среда подписи изолирована от повседневной разработки и развертывания, чтобы предотвратить компрометацию единых точек доступа через социальную инженерию или взлом устройств.
Для горячих кошельков применяется полуавтономная мультиподпись для снижения риска точечного воздействия.
Регулярный независимый аудит сторонними организациями:
Система безопасности не может полагаться исключительно на внутреннюю самопроверку.
OKX сотрудничает со специализированными структурами безопасности, такими как Hacken, SlowMist и CertiK, проводит постоянную оценку уязвимостей системы и целевые аудиты, проверяя слабые места безопасной архитектуры со стороны, которые могли быть упущены из виду.
Эти три действия формируют фундамент бункера OKX.
Это может не сильно отличаться от построения безопасных бункеров большинством других CEX.
Но разница между базовыми навыками действительно проявляется в деталях исполнения.
Одно из очевидных изменений заключается в том, что стратегии хакеров переходят от «жесткого давления» к «мягкому». Всё больше атак на биржи сегодня происходят через проникновение во внутренние процессы сотрудников, инструменты или рабочие процедуры, что в конечном итоге приводит к разрушению всей системы безопасности изнутри, что отлично это иллюстрирует.
Ключевая граница, отмеченная Виталиком, совпадает с этой тенденцией. Он отметил:
Благодаря зрелым инструментам, механизмам аудита и формальной верификации количество инцидентов краж хакерами из-за уязвимостей в чистой логике смарт-контрактов значительно сократилось. Однако фокус атак полностью сместился на фронтенд-интерфейсы, централизованные узлы управления, владельцев приватных ключей для мультиподписи и сложные атаки социальной инженерии.
Это означает, что уязвимостей в коде становится меньше, а уязвимости людей растут, и строительство бункера должно развиваться в соответствии с этим.
CEO OKX Star Xu высказал схожие мысли. Во время широких дискуссий о безопасности CEX после кражи с Binance он опубликовал пост с утверждением:
Одного холодного кошелька недостаточно. Даже при сохранности приватных ключей и прочности алгоритмов, если система управления средствами будет взломана, хакеры все равно смогут подделать запросы на вывод. Поэтому OKX требует, чтобы система подписи могла понимать суть транзакций и останавливать их в случае аномалий. Команды разработки, безопасности, контроля рисков и внутреннего аудита совместно проверяют инфраструктуру активов.
Иными словами, безопасность должна проверять не только то, кто владеет ключом, но и причину, по которой он открывает дверь.
Под записью об отсутствии краж, возможно, это и есть более тонкий шаг, который OKX делает в построении своего бункера.
А большее различие базируется на следующем:
Заблокировать активы значит лишить хакеров возможности забрать их; выявление и блокирование аномалий значит лишить хакеров возможности проникнуть внутрь.
Первое — базовый навык, второе — новое поле боя.
За пределами бункера: усугубление дисбаланса между атакой и защитой, магическое противостояние AI с обеих сторон
Почему сигналы тревоги о безопасности в криптоиндустрии звучат всё чаще?
В этом неизбежно виноват искусственный интеллект.
Как стало известно, одной из важных причин кражи с Binance стало то, что злоумышленники использовали скомпрометированные внутренние AI-инструменты, чтобы далее контролировать устройства соответствующих сотрудников и постепенно приближаться к инфраструктуре кошельков.
Генеральный директор Immunefi Митчелл Амадор неоднократно предупреждал, что AI полностью перетянул чашу весов в пользу атакующих.
Раньше поиск уязвимостей сильно зависел от опыта и технических навыков специалистов по кибербезопасности. Теперь AI-агенты могут круглосуточно непрерывно помогать анализировать код, выявлять аномальную логику, генерировать тестовые случаи, исследовать пути атак и многократно выполнять автоматизированные тесты.
Наибольшую непредсказуемость добавляет то, что AI способен комбинировать технологии deepfake с автоматизированными скриптами проникновения, инициируя атаки на операционный персонал бирж и внутренние каналы подписи с точностью до миллисекунды.
В связи с этим генеральный директор Cyvers Дедди Лавид публично заявил: криптоиндустрия является «первым рынком, который по-настоящему ощутил удар AI».
AI не только создает больше потенциальных уязвимостей, но и делает существующие легче для обнаружения и эксплуатации.
Граница между безопасной атакой и защитой смещается от технических возможностей к технической эффективности.
А эффективность — это сильная сторона AI.
Ранее Виталик неоднократно подчеркивал ключевой вывод: AI обладает огромным потенциалом в сфере защиты, особенно в отношении уязвимостей кода и общей сетевой безопасности.
Это легко понять, если рассматривать двустороннюю природу технологий: AI может служить удобной «копьем» для хакеров, а также «щитом» для защиты бирж.
На практике подобные попытки уже довольно распространены. Например, такие платформы, как Coinbase и Fireblocks, обсуждают получение доступа к новейшей модели Claude Mythos от Anthropic для противодействия мошенничеству со стороны пользователей, обработки аномальных транзакций, а также выявления и верификации уязвимостей на уровне смарт-контрактов и протоколов.
В этом магическом противостоянии AI с обеих сторон атаки и защиты компания OKX не только относится к числу первопроходцев, но и целенаправленно внедряет AI в различные этапы работы, создавая системную способность к защите.
Согласно публичной публикации в платформе X от соучредителя и генерального директора OKX Star, начиная с начала 2025 года OKX исследует применение AI для поиска уязвимостей и пентестов, глубоко интегрируя его в системы проактивной защиты, мониторинга в реальном времени, тестирования на проникновение и антифрод-механизмы.
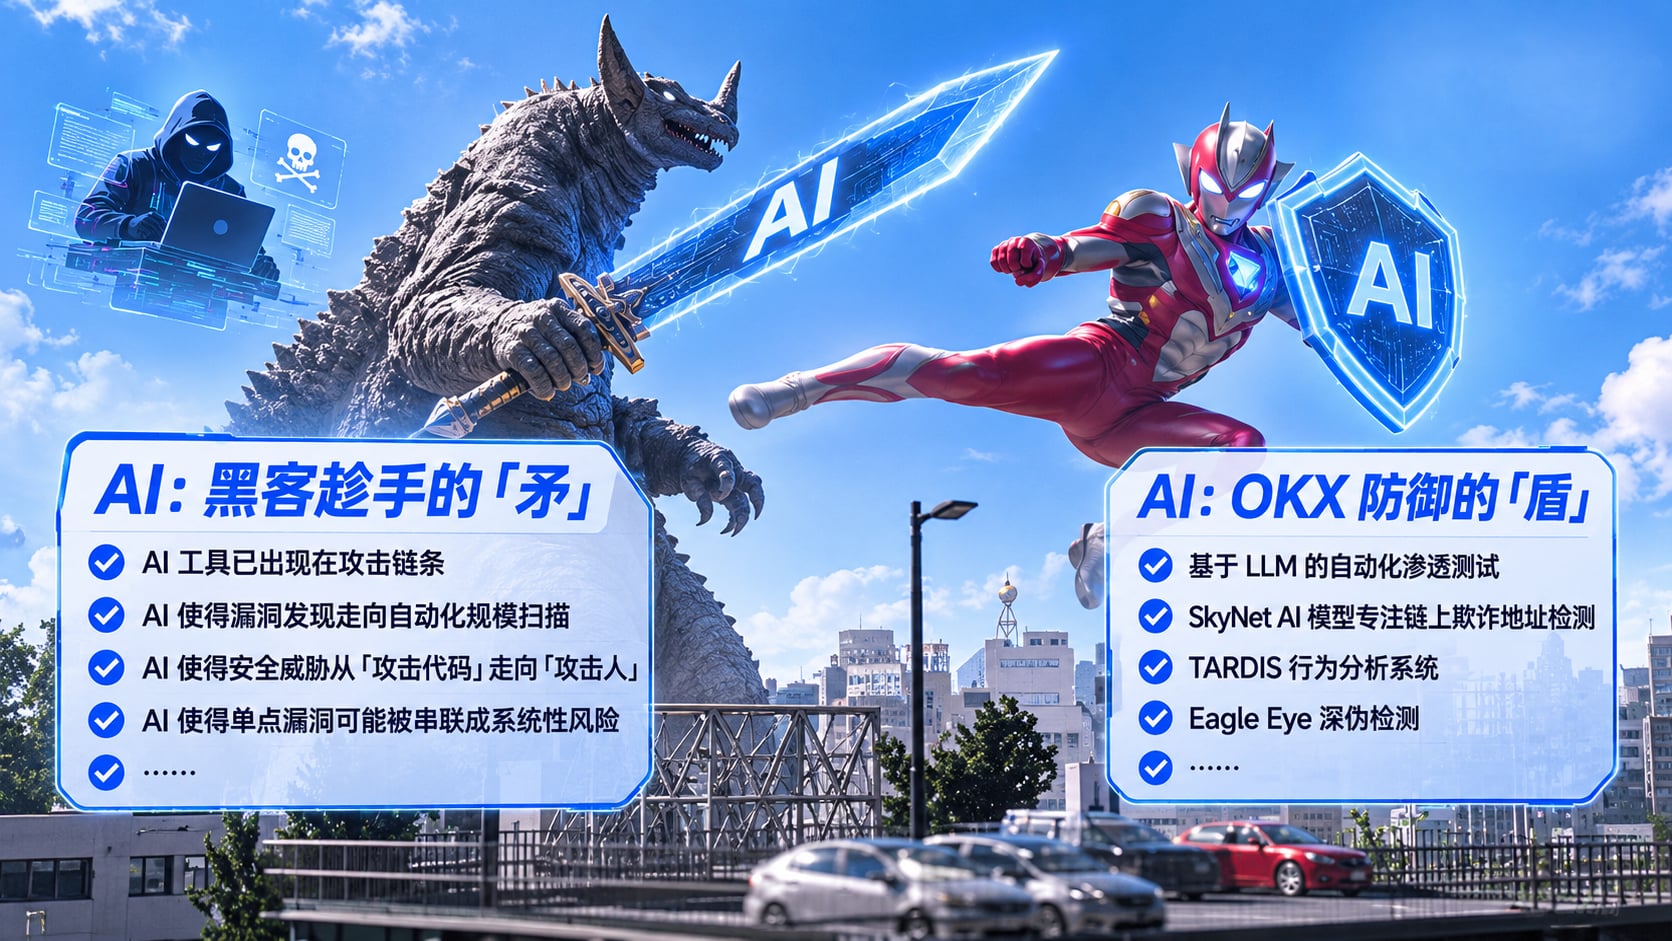
В части превентивной защиты:
Автоматизированное пентестирование OKX на базе LLM способно симулировать множественные пути атак, заранее выявлять уязвимости в коде, конфигурациях и правах доступа, что значительно повышает глубину, широту и эффективность тестирования.
Кроме того, OKX использует AI для постоянного сканирования и оценки систем, помогая в поиске уязвимостей и внутренней проверке безопасности.
Эта логика проста: вместо того чтобы ждать, пока злоумышленник обнаружит уязвимость, пусть AI постоянно имитирует атакующего и непрерывно проверяет систему самостоятельно.
Что касается выявления и блокирования в процессе инцидента, эта «небесная сеть» AI-безопасности от OKX работает ещё плотнее и надёжнее:
SkyNet AI отвечает за мониторинг адресов в блокчейне, специализируясь на выявлении мошеннических адресов, анализируя данные блокчейна для оперативной маркировки вредоносной активности и адресов;
TARDIS строго следит за поведением пользователей, выявляя аномальные входы, подозрительные выводы средств и сомнительные действия путем глубокого анализа моделей поведения и последовательностей транзакций;
Eagle Eye сосредоточен на верификации личности, используя AI для распознавания deepfake и подтверждения подлинности документов, предотвращая социальную инженерию, включая маскировку и подделку удостоверений.
Инвестиции глубокие, и результаты значительные.
Внутренне, согласно официальным данным OKX: удалось обнаружить и устранить ряд долгосрочно скрытых уязвимостей безопасности благодаря AI.
Внешне команда безопасности OKX также направляла отчеты об уязвимостях сторонним разработчикам инфраструктуры. Наиболее известным является сообщение о проблемах безопасности, связанных с операционной системой, направленное компании Apple, которая многократно выражала официальную благодарность. Таким образом навыки безопасности были расширены на более широкую экосистему партнеров.
Со стороны пользователей способности AI по контролю и профилактике воспринимаются проще и очевиднее.
Согласно данным официального сайта, помощник по безопасности OKX обнаружил более 86 000 образцов вредоносного ПО, отправил свыше 360 000 предупреждений о рисках транзакций, защитил более 1,8 млрд USDT и обеспечивает безопасность свыше десятков миллионов пользователей OKX.
Другие, более наглядные данные представлены в совместном с Elliptic, SlowMist и OttoSec отчете «Web3 Security and Risk Control Report H1 2026»: система риск-контроля OKX заблокировала свыше 5,7 млн высокорисковых транзакций в первой половине года, пресекла более 7 млн попыток доступа к опасным сайтам и защитила клиентские активы объемом свыше 1,1 млрд долларов США.
Конечно, эта система защиты на базе AI не универсальна и вечна, она сталкивается со многими проблемами, которые пока не могут быть решены, например:
AI может генерировать большое количество ложных тревог, возможны ошибочные срабатывания или пропуска;
Смещение в обучающих данных может привести к необъективным решениям по оповещению;
В настоящее время у AI отсутствуют четкие границы полномочий, красные линии поведения, а также механизмы определения ответственности в случае возникновения проблем.
То есть, AI делает защиту более чувствительной, но не упрощает обеспечение безопасности. Это общая проблема отрасли, решение которой потребует длительного согласования технологий и практики.
Но за каждой блокировкой стоит реальное предотвращение убытков, а само предотвращение ущерба является самым убедительным подтверждением ценности безопасности.
Финальное звено: возможность компенсации дает истинное чувство безопасности
Ни одна платформа не способна пообещать 100% безопасность.
В эпоху постоянно совершенствующихся методов атак и расширяющихся границ рисков это утверждение, вероятно, стало реальностью, перед которой обязаны признаться все CEX.
Таким образом, предпринимая все возможные меры для предотвращения инцидентов, мы все же должны учитывать:
Если линия обороны в конечном итоге будет прорвана, кто покроет убытки по активам?
Этот фактор становится все более важным показателем при оценке пользователями безопасности платформы. Это также объясняет, почему кража 6,3 млрд долларов с Binance, несмотря на масштаб и высокую общественную резонансность, не вызвала масштабной паники: во многом потому, что:
Binance заявила о готовности компенсировать потери, и рынок уверена, что Binance способен оплатить эти суммы.
Такая уверенность исходит из нескольких аспектов:
- Подтверждение высокой доходности крупной платформы и достаточно солидный капитал, накопленный за годы работы
- Тщательно выполненная повседневная работа и наличие доказательств резервов, готовых к любой проверке
- Наличие фонда безопасности, четко демонстрирующего платежеспособность в случае выплат.
В этих трех аспектах в нынешних условиях конкуренции, возможно, OKX является одной из немногих платформ, способных тягаться с Binance.
На уровне доходов и капитала у OKX также имеется поддержка: с одной стороны, подобно Binance, OKX является крупной биржей с годовым оборотом в миллиарды долларов; с другой стороны, в марте 2026 года OKX получил стратегические инвестиции от материнской компании Нью-Йоркской фондовой биржи ICE, достигнув оценки примерно в 25 млрд долларов США, что служит опорной линией роста выручки и одновременно свидетельствует о признании институциональным сообществом сильной прибыльности OKX.
Что касается конкретных мер, после краха FTX OKX стала одной из первых CEX, внедривших доказательство резервов.
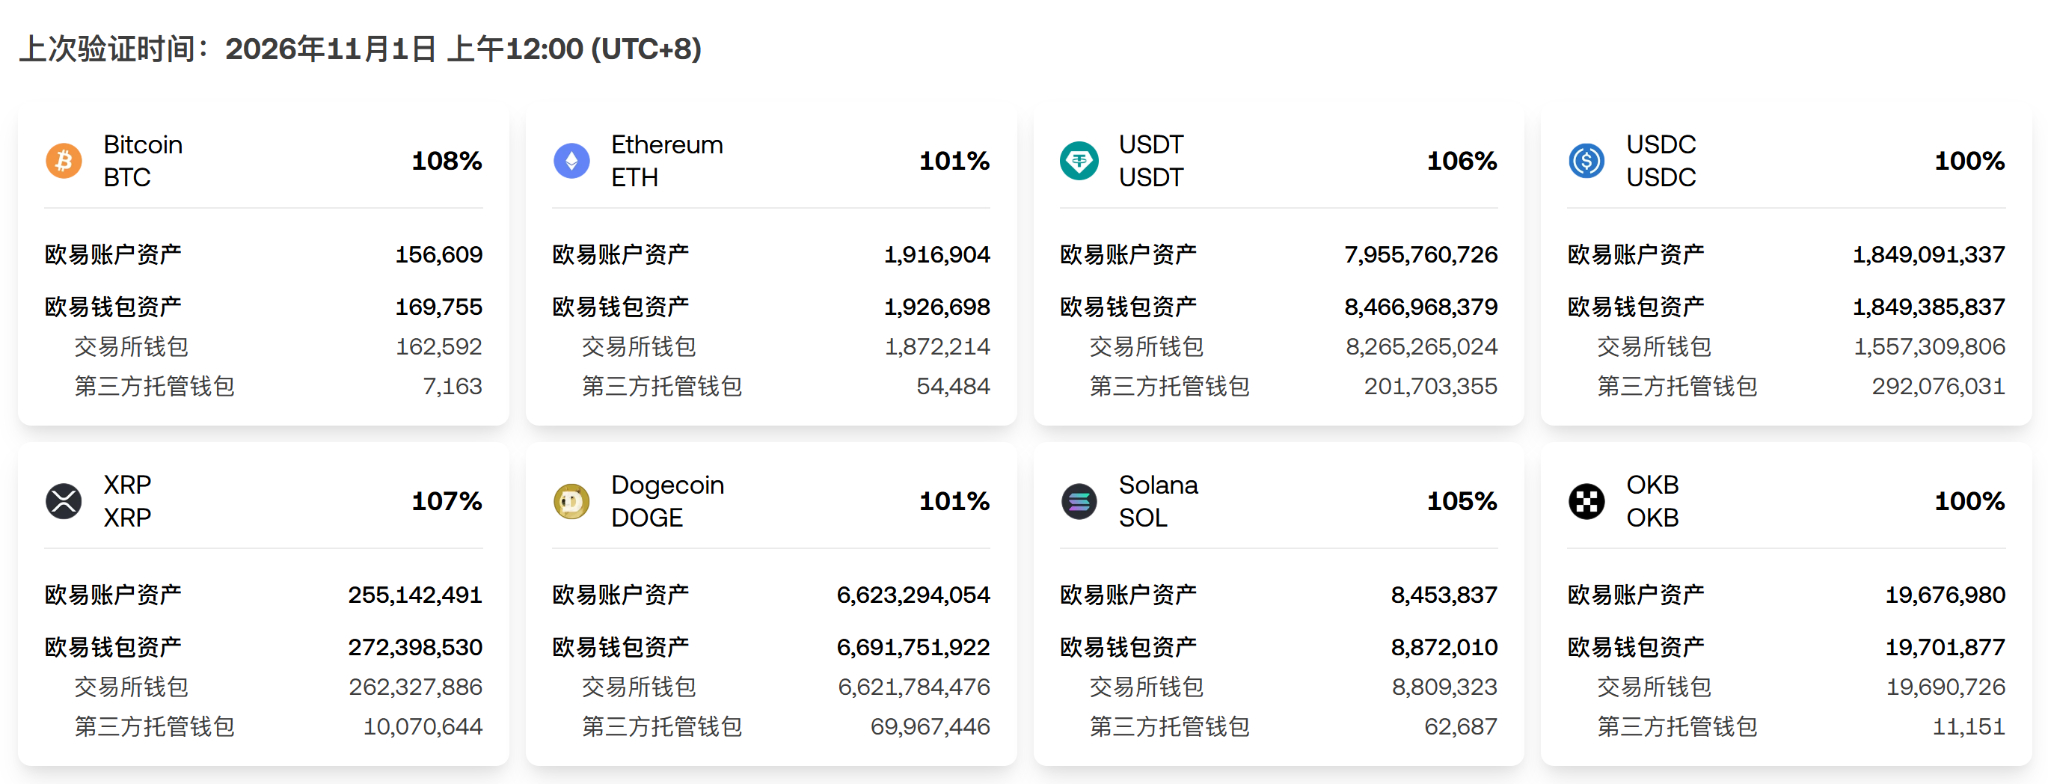
С момента первого опубликования доказательства резервов в ноябре 2022 года OKX неизменно публикует PoR ежемесячно. Количество отображаемых монет увеличилось с первоначальных 3 до более чем 20, а в систему верификации резервов последовательно были внедрены технологии Merkle tree, full-view Merkle tree и zero-knowledge proof zk-STARK для постоянного улучшения процессов проверки.
2 ноября 2026 года OKX опубликовала 49-й выпуск доказательства резервов (PoR). Общая стоимость активов по 21 позиции в PoR составила 3,38 млрд долларов США, коэффициент резервирования по всем позициям достиг 100%, при этом стоимость активов основных криптовалют составляет внушительные 2,78 млрд долларов США (BTC, ETH, USDT, USDC), открыто заявляя аудитории: имеют ли активы пользователей, размещенные на платформе, реальные и поддающиеся верификации резервы в качестве обеспечения.
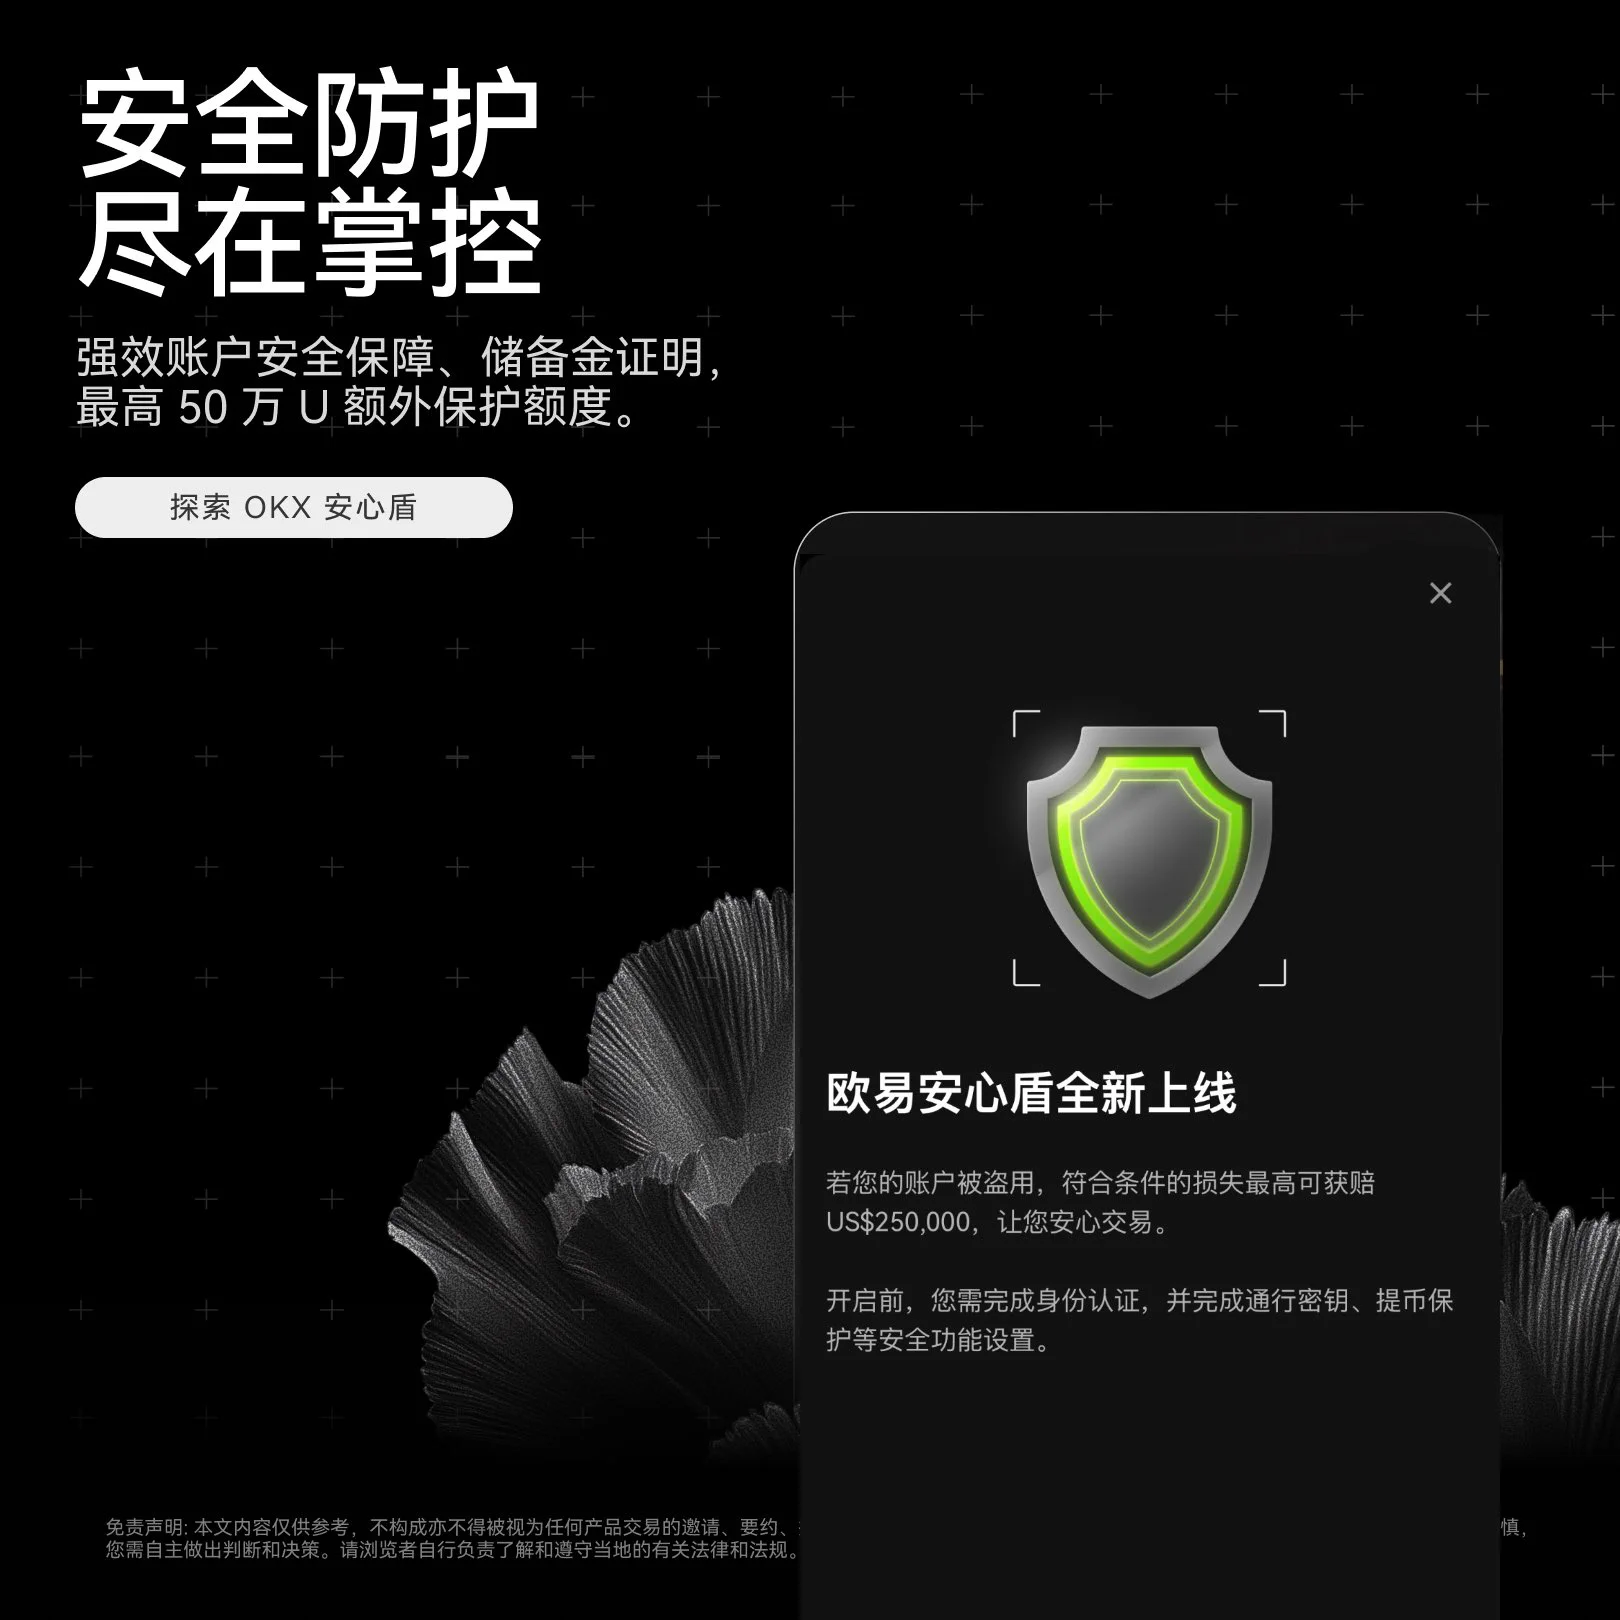
Программа OKX Shield («Щит спокойствия») представляет собой дополнительную гарантию для спокойствия пользователей.
Являясь добровольной программой компенсации с проверкой по конкретным условиям, OKX Shield изначально ставит своей целью направьте пользователей на усиление мер защиты: для подключения к программе требуется сначала выполнить набор пунктов из списка безопасности, включая активацию Passkey, включение защиты крупных выводов средств, активацию защиты веб-выводов и настройку MFA.
Если подобные инциденты произойдут в реальности, OKX предоставит соответствующим требованиям пострадавшим пользователям дополнительную финансовую защиту в размере до 500 000 долларов США, включая несанкционированный доступ третьих лиц или контроль аккаунта с переводом средств, аномальный вход после фишинга учётных данных и несанкционированный перевод, атаки вредоносного ПО или удаленного контроля и т. д.
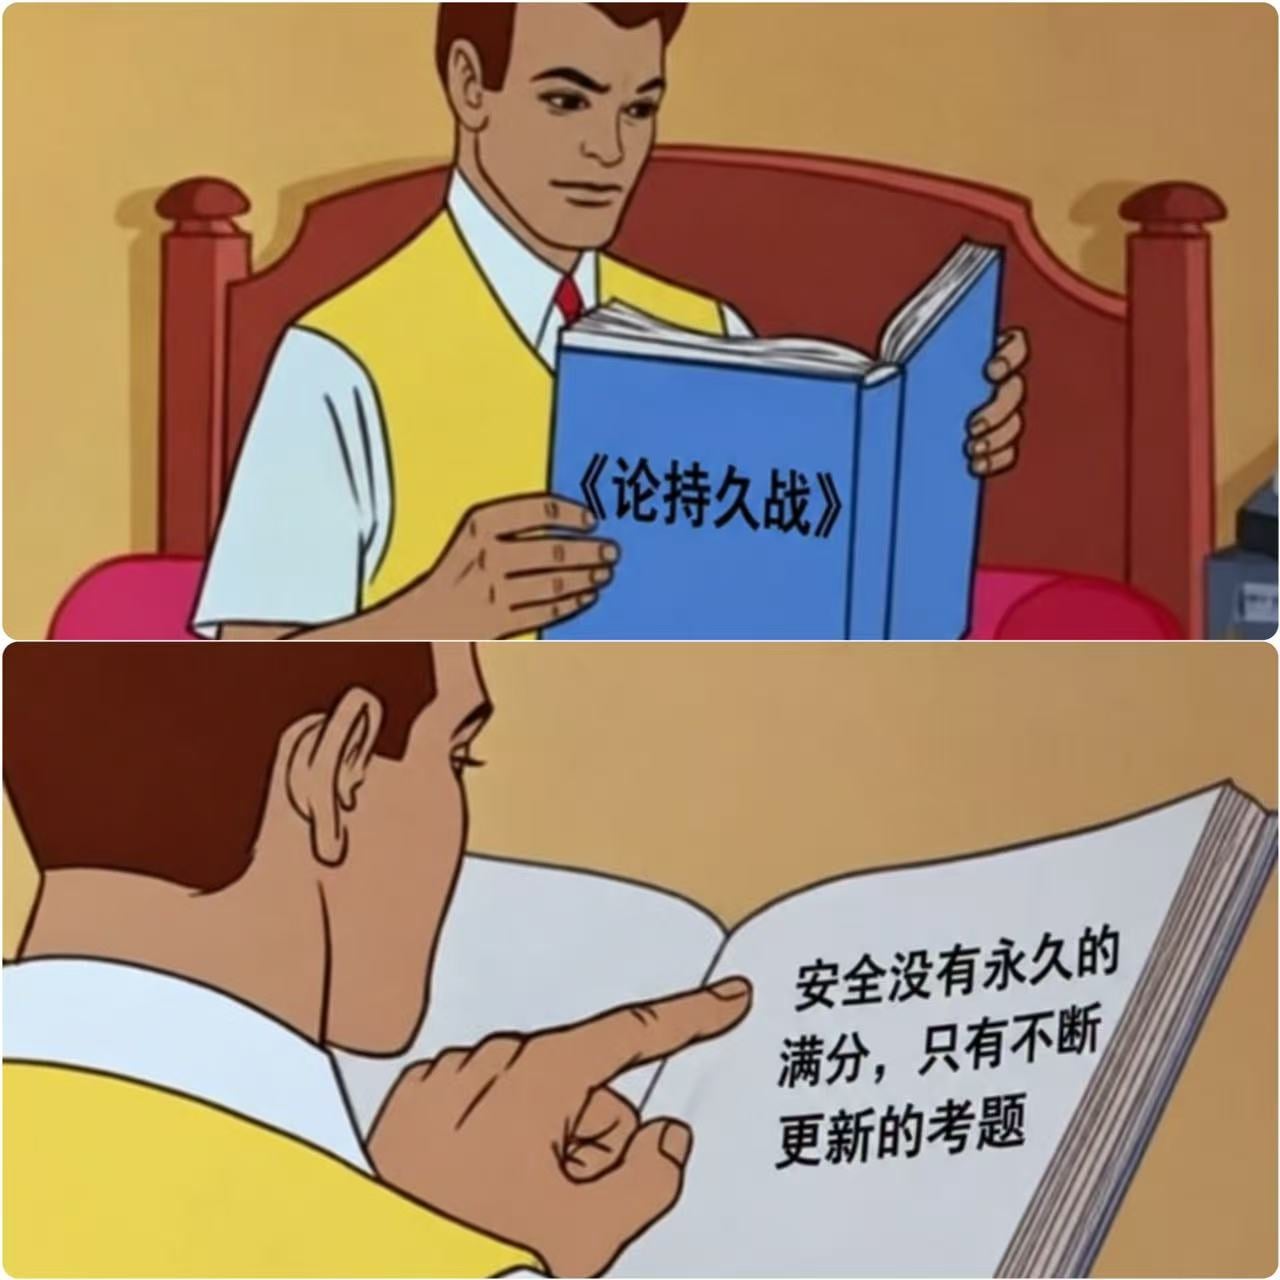
Безопасность CEX: нет постоянного максимального балла, есть лишь постоянно обновляемые задания
Наконец, вернемся к самому началу:
После череды взломов множества CEX, как именно следует подходить к вопросу безопасности CEX?
До того как случаются сами инциденты, никто не способен дать однозначный стандартный ответ.
Однако одно можно сказать наверняка:
Начиная с сегмента CEX, безопасность в криптоиндустрии перешла в эпоху непрерывного противостояния и динамичной эволюции методов атак и защиты.
Как справедливо заметил сам соучредитель OKX Star в своем посте после недавней кражи с Binance:
Безопасность никогда не была проектом, который можно объявить завершенным; это бесконечная ответственность.
Раньше безопасность представляла собой статичную таблицу результатов, в основном базирующуюся на традиционных методах, таких как аудит кода, управление правами доступа и разделение горячих и холодных кошельков;
Теперь, благодаря ускорению AI в поиске уязвимостей, изучении путей атак и проведении атак социальной инженерии, границы безопасности расширяются от кода, систем и средств к людям, организациям и всей цепочке поставок. Защита должна трансформироваться от реактивного реагирования к проактивному выявлению угроз, а от точечной защиты — к системной глубокой защите.
В безопасности нет постоянного максимума баллов, есть лишь постоянно обновляемые вопросы экзамена.
OKX, как и все её конкуренты, всё ещё находится на экзамене.
И, возможно, постоянное повышение навыков ответа — это именно тот наиболее эффективный пропуск к доверию в новом цикле.
Присоединяйтесь к официальному сообществу TechFlow
Telegram:https://t.me/TechFlowDaily
X (Twitter):https://x.com/TechFlowPost
X (Twitter) EN:https://x.com/BlockFlow_News
 深潮TechFlow