1枚のPDFから63億ドルへ――北朝鮮のハッカーは暗号資産世界をどのように陥落させたのか?
執筆:小餅、TechFlow
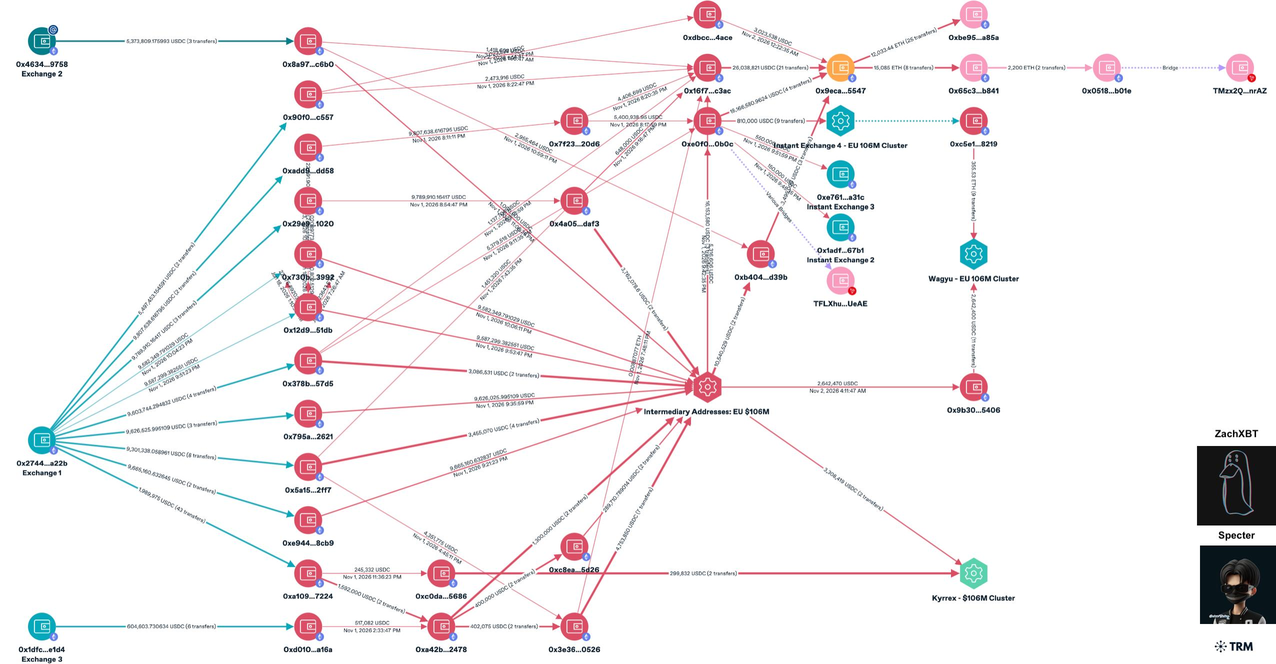
2026年10月30日未明、バイナンスの9つのチェーン上のホットウォレットが同時突破され、チェーン上での転出額は62億6000万ドルを超えた。
10月31日発表により、米連邦捜査局(FBI)は朝鮮系ハッカー組織がバイナンス盗難事件に関与したと表明し、トランプ氏は、もし朝鮮によるものと確認されれば、米国は朝鮮と交渉すると示唆した。
一国が暗号通貨業界全体をATM機のように扱っている。
TechFlowの統計によると、2017年から2026年の間にラザラス及び朝鮮関連のハッキング事件は合計37件で、推定損失額は約118億1700万ドルに達する。
2017年に韓国の取引所Bithumbを攻撃して700万ドルを盗み出したことから始まり、一夜にして数十億ドルが消え去るバイナンス事件に至るまで、ネットワーク的に孤立しているとされる朝鮮が、わずか10年足らずでネットワーク戦場の周辺勢力から暗号通貨世界のナンバーワン掠食者へとどのように変貌したのか。

PDFファイルひとつで6億ドル
2022年初頭、暗号通貨ゲームAxie Infinityの開発元Sky MavisのシニアエンジニアがLinkedIn経由のメッセージを受けた。相手はある企業の採用担当者であると自称し、非常に魅力的な報酬条件を示してきた。
このエンジニアは何度かの面接を経て、一切正規の業務のようだった。最終的に、彼はPDF形式のオファーレターを受領した。ファイルを開いた瞬間、スパイウェアは静かにSky Mavisの内部システムへ潜り込んだ。
Axie InfinityのRonin Bridgeは9つのバリデーターノードによる権威証明機を採用しており、5つのノードの署名が必要で引き出しが承認される。攻撃者は感染したエンジニアのPCを通じてSky MavisのITインフラに侵入し、4つのバリデーターの秘密鍵を入手した。5つ目の署名は忘れられた脆弱性から得られたものだ:2021年11月、Sky Mavisは取引負荷のピーク時にAxie DAOに署名を依頼していたが、この一時授權は12月に停止されたはずにもかかわらず、アクセス権限自体は取消されていなかった。
2022年3月、Ronin Bridgeから6億2000万ドルが消えた。一ヶ月後、FBIは攻撃を朝鮮のラザラスグループの仕業と特定した。
偽物のオファーレター一つ、取り消されない授權、そして失われた6億ドル。
その後のロニン事件でも同じシナリオが繰り返されたが、攻撃者の手法は進化し続けていた。
2022年6月、Harmony Horizon Bridgeが陥落し、1億ドルが持ち去られた。攻撃者はブロックチェーン開発者を装い、内部関係者としてシステム権限を取得した。2023年にはAtomic Wallet、Alphapo、CoinsPaid、Stake.comが相次いで犠牲となり、累計損失は2億3800万ドルを超えた。2024年7月にはインドの取引所WazirXが破られ、2億3500万ドルが奪われた。
攻撃の手法は毎回異なるものの、背後にある論理は驚くほど一致している:ターゲットとなる人物を見つけ、彼らを騙し、その信頼を媒介にして扉を開ける。
2025年2月、彼らはこの手法論を新たな段階へと押し上げた。
Bybitのコールドウォレットから15億ドルが移転された。パラダイムのセキュリティ研究員samczsunの検証によれば、攻撃者はBybitを直接攻撃したわけではなく、マルチサインウォレットサービスSafe{Wallet}のインフラに侵入し、そこにマルウェアコードを植入してBybitのコールドウォレット署名フローを正確に狙った。これはすなわち、仮にBybit自体のセキュリティ対策が完璧であっても、上位サプライチェーンが突破されれば、すべての防衛線は無力になることを意味する。
8ヶ月後、バイナンスが最新の獲物となった。
事後、バイナンスが発表した調査結果によれば、運用エンジニアのノートパソコンが不正アクセスを受け、攻撃者がこれに乗じて内部システムに侵入し、EIP-7702を活用してホットウォレットに委任状への署名をさせた。神魚がチェーン上の復盤で攻撃コントラクトのロジックを解明した。「攻撃者のプログラムはたった一つの主人だけを認識し、ただ一つの行為のみを行う:資金の移転だ。」
ロニンからBybit、そしてバイナンスへ。攻撃規模は6億ドルから15億ドル、さらに62億ドルへと跳ね上がった。勝利はすべてソーシャルエンジニアリングのものであり、起点はいつも「一人」から始まる。
あなたの同僚は北朝鮮人かもしれません
もしラザラスの対外攻撃が「強引に飛び込む」行為だとしたら、北朝鮮IT労働者の浸透は「堂内に入る」ようなものである。
2024年10月、CoinDeskが業界を揺るがす調査レポートを発表した。記者がブロックチェーンの支払い記録や内部の情報を追跡したところ、少なくとも12社が従業員名簿に北朝鮮籍とみられる人材を確認しており、計24社以上の暗号資産企業が無自覚のうちに北朝鮮IT労働者を雇用していたことが明らかになった。名指しされたプロジェクトにはCosmos Hub、Injective、ZeroLend、Fantom、Sushi、Yearn Finance、Truflationが含まれる。
MetaMaskセキュリティ研究員のTaylor Monahanは明らかにした。過去7年間のDeFi協議体の発展過程において、少なくとも40のDeFiプロトコルが北朝鮮IT労働者を雇用していた。
これらの者は偽造のパスポートやビザ、入念に作られた履歴書で選考を突破し、Telegram、Discord、Indeed上で応募していた。彼らは採用プロセスが緩く、暗号通貨で給与を支払うスタートアップチームを狙っており、リモートワーク中でもほぼカメラをオンにしなかった。国連の試算によれば、北朝鮮IT労働者は毎年政権へ最大6億ドルの収入をもたらしており、個人に残る割合は10〜30%にとどまる。
2024年3月、Munchables事件は教科書的な事例となった。
バストチェーンを基盤とするNFTゲームはこのプロジェクトで「Werewolves0943」という仮名を持つ開発者を雇用していた。チェーン上調査員のZachXBTの追跡により、この開発者が北朝鮮のスパイであり、開発権限を利用してプロジェクトから17,400 ETH(約6200万ドル相当)を持ち去っていたことが判明した。
物語の転機は、Blast創設者のPacmanおよびコミュニティからの多方面の圧力により、この開発者が8時間以内に全秘密鍵を明け渡し、盗まれた資金を全額返還した点にある。なぜ返還したのか誰も知らない。一つの推測では、身元が暴かれた後に贓款を引き続き保有し続けることは、さらなるトラブルを招くだけだという。
しかしSushiの遭遇はそれほど幸先良かったわけではない。
2021年9月、Sushi/MISOプラットフォームより約300万ドルが盗まれた。事後の調査により、仮名「Anthony Keller」と「Sava Grujic」を用いていた二人の元請負業者が解雇後もコードベースへのアクセス権限を保持していたことが明らかとなった。その後、Sushiはもう一人の北朝鮮籍と疑われる請負業者「Gary Lee」も雇用していた。2023年、Truflation創設者のStefan Rustは自身のチームに5名の北朝鮮疑い労働者がおり、全従業員の3分の1以上を占めていることに気づいた。その後同社は約500万ドルの秘密鍵流出攻撃に見舞われた。
CrowdStrikeのデータによれば、北朝鮮IT労働者は12ヶ月間で320社以上の企業に侵蝕し、前年比約220%増となった。
彼らは偽の身元を用い、米国本土で人員を雇って複数のPCを並べて集中遠隔勤務を行うことで地理的位置を偽造し、生成AIを使ってビデオ面接に対応した。
セキュリティ企業KnowBe4でさえも被害を受け、「通常の採用プロセスを経て入社した『従業員』が出社直後にマルウェアの配備を開始した」という事実が発覚した。
金正恩の悪口が一言も言えない
北朝鮮のハッカーとは一体どのような人間なのか。
2026年8月、韓系アメリカ人記者がMetaMaskセキュリティ研究員のTaylor Monahan、SEAL AllianceのNick Bax、Ump Labsの協力を得て、採用担当者「Sophie Wang」になりすまし、ビデオ面接を通じて北朝鮮の国家級ハッカーと見られる人物を迎えた。
この求職者は「Justin Lim」と称し、米カリフォルニア州ロングビーチ在住と主張したが、発音は韓国訛りと判定された。チェーン上の情報や身元データによれば、実際の居住場所はロシア沿海地方(旧称:海参崴)である可能性が高く、彼はかつて2022年にMetaPlayより約270万ドルを盗み出したという。

面接では彼は並々ならぬ技術力を披露した:Velasネットワークのフォーク方法やThe Graphの互換稼働の経緯を語り、見覚えのないOpenSea SeaprotocolやUniswap v4に出会ってもその場でドキュメントを呼び出して分析を行った。
面接官が北朝鮮によるBybitからの15億ドル盗難に言及した際、彼は面接中に一度きりの笑みを浮かべた。
最後の質問で全てが決着した。面接官が彼に金正恩についての否定的な言葉を一言求めても、沈黙の後、彼はZoomを退出した。その後「ネットワークの不安定さ」を理由にDiscordかTelegramへの切り替えを求めた。再問されると彼はただこう答えるだけだった。「この人物についてはよく知らない」
北朝鮮において最高指導者を公に批判すれば、三世代にわたる政治犯収容所送りとなる可能性がある。このテストはその後セキュリティコミュニティにより採用選別の手段として広く提案された:候補者に金正恩に対する否定的評価を求めるだけで、ほぼ全ての北朝鮮開発者はこれを避ける傾向がある。
秘密戦争
北朝鮮のサイバー攻撃能力が一瞬で作られたわけではない。
北朝鮮脱出者の張世律(Jang Se-yul)がBusiness Insiderに明かしたところ、北朝鮮のネットワー warfareプロジェクトは1980年代に遡り、内部コードネームは「秘密戦争」である。金政權は早い段階で、米韓連合軍に比べて通常兵力で遥かに劣る状況下において、ネットワーク戦闘こそが最小コストで最高のリターンをもたらす非対称兵器であることを認識していた。
北朝鮮のハッカーを育て上げるには約9年間を要する。スタート地点は金策工業総合大学(旧称:自動化大学)であり、毎年約5000人の志願者の中から100人が合格する。選考基準はまず政治的血統を見極めるもので、北朝鮮の「成分」制度は市民を3つの主要階層と56のサブカテゴリに分類し、戸籍档案に記載されている。生徒たちは毎日6時間の90分講座を受け、プログラミング言語やオペレーティングシステムの学習に加え、Windowsアーキテクチャを深く探究し、既製のツールに頼らず自主的にマルウェアを作成することが課せられる。
卒業後はハッカーは国家を標的とする行動部隊に配属され、海外で合法的な企業社員として約2年間潜伏し、現地の言語と文化を習得する。報酬は極めて厚く、月給は最高2000ドルで、北朝鮮大使の salary の二倍に相当する。ボーナスとして平壌市内に185平米を超えるアパートの一棟と、家族全員を首都へ移住させる資格が与えられる。
「ハッカー育成のコストは極めて低い」と張世律は語る。「だから貧しい国がこの分野に巨額の投資が可能なのである」
彼にとって、サイバー脅威は核脅威よりも直接的かつ危険である:「これは銃弾を撃たない戦争だ」
幽霊帝国
米国財務省は2019年、Lazarus Group、BlueNoroff、Andarielの3つの実体に対し制裁を発動し、これら全てが北朝鮮偵察総局(RGB)の管理下にあると指摘した。しかし実際「Lazarus」という名称は、単に外部から見る巨大な国家的サイバー攻撃体系への俗称に過ぎない。
パラダイムセキュリティ研究員samczsunはBybit事件後に発表した分析の中で、この錯綜した組織ネットワークを整理した。
TraderTraitor:大口獲物師。取引所、保管事業者、ウォレットシステムを専門とし、フィッシングや偽の求人案件に長ける。Ronin、WazirX、Bybitはいずれもこの部隊の仕業だ。彼らは通常ゼロデイ脆弱性を直接使用せず、「人間」を操作することでシステムを崩していく。
AppleJeus(Citrine Sleet):サプライチェーン暗殺者。暗号資産シナリオを中心にトロイの木馬型ソフトウェアを開発し、2024年にRadiant Capitalを侵したのが代表作である。またChromiumのゼロデイ脆弱性CVE-2024-7971を活用してFudModule Rootkitを展開する。
BlueNoroff(Sapphire Sleet):金融狩猟者。当初は銀行やSWIFTシステムを襲撃し、2016年にバングラデシュ中央銀行から10億ドルを持ち去る寸前であった(実際の手取りは8100万ドル)。現在は完全に暗号資産とVC領域へ注力している。
Famous Chollima:潜伏者。偽の身元でテック企業や暗号資産会社に入社し、内部浸透力を培う。CrowdStrikeが追跡した320社の侵害企業は主にこの部隊の成果だ。
DangerousPassword:低コスト広範囲網羅。フィッシングメールや偽ビデオ通話アプリを使用し、手法はシンプルながら圧倒的な量で勝負する。
これらの部門間ではメンバー、ツール、インフラに多くの重複が見られ、各セキュリティ機関が付ける名称もバラバラである。Diamond Sleet、UNC4899、Contagious Interview、Wagemole など。
同じ敵に対し十数個の名前、様々な仮面。
非対称戦争
バイナンス事件発生後、イーロン・マスクがXプラットフォームに投稿した:「Everyday is Zeroday」。
これは修辞法ではない。Microsoft Threat Intelligenceが発表した特別報告書によれば、活動中の北朝鮮の主要ハッカー組織8つの中で既に3つがAIツールと日常的な攻撃フローの深い統合を完了し、Microsoft定義のネットワーク脅威AI適用 maturity modelで最高等級に到達している。
AIの介入はもはや周辺実験の段階に留まらず、初期偵察、ソーシャルエンジニアリングフィッシング、身元偽装、マルウェア作成、さらにはソフトウェアサプライチェーンへのポイズニングに至るまで完全な連鎖をカバーしている。言い換えれば、以前は数週間を要して準備していたフィッシングメール、偽造履歴書、悪意あるコードも、現在では一括生成・自動反復可能となっている。
攻撃側は一つだけの脆弱性を探せばよく、防御側は全ての脆弱性を守らなければならない。これが非対称戦争である。
ヴィッサムの700万ドルからロニンの6億2000万ドル、Bybitの15億ドル、そしてバイナンスの62億ドルへ。攻撃規模は指数関数的に成長している。この曲線の向こう側には、一人当たりGDPが2000ドルに満たない国、17歳から9年間の訓練を受ける若者たち、そして「秘密戦争」のために40年間奉仕してきた国家機械が存在する。
暗号資産業界は次の事実に向き合わねばならない:向かいに立っているのは、核武装国家の全サイバー戦力であり、この敵はますます強大となっている。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 深潮TechFlow