


バイナンスが63億ドルの史上最大ハッキング被害に見舞われる。賠償の約束だけでは本当に十分なのか?
著者:Ekko An、Ryan Yoon(Tiger Research)
翻訳:TechFlow
TechFlow 解説:暗号資産業界は史上最大規模のセキュリティ被害を目撃した。バイナンスのホットウォレットが悪意ある侵入を受け、損失総額は約63億ドルに達し、過去すべての中央集権型取引所の盗難記録を塗り替えた。公式は直ちに全損失を自己負担する方針を示し、Tether や Circle などの発行者も盗まれた資金のうち約30億ドルを素早く凍結したが、市場におけるバイナンスがFTXの二の舞となることへのパニックと懸念は引き続き高まっている。
アジア頂点のWeb3リサーチ機関Tiger Researchはこの深層レポートで、当該イベントを網羅的に再構成し定量的に分析している。FTXがユーザー担保を恣意的に流用して生じた内部の債務超過とは対照的に、今回のバイナンスの危機は従業員端末に対する外部からのソーシャルエンジニアリング侵襲と、イーサリアムのEIP-7702署名機能の悪用が発端である。ただし、凍結された資産は長期にわたる法的手続きや回収プロセスを経て初めて流動化されるため、短期的にはバイナンスが約63億ドルという硬直的な欠損穴を埋めるための重い財政負担を抱えることになる。
より重要な試練は市場信頼の回復にある。一時停止されていた入金・出金チャンネルが再開した後、パニック情緒がネットワーク全体を揺るがす連鎖的な預金引き出しラッシュへ発展するかどうかだ。バイナンスの帳簿上の流動性準備金が、短時間で数百億ドルの純流出という極端なプレッシャーテストに耐えられるだろうか。TechFlowはTiger Researchの本深層レポートを無修正・逐節直訳し、読者に対して最も客観的で本格的な取引所の支払能力の全体像を提供する。
世界最大の暗号資産取引所バイナンスがハッカー攻撃を受けた。ブロックチェーン研究機関とセキュリティ企業は、オンチェーン上の異常な資金動向を共同で追跡した後に、この悲劇的イベントの実発覚を確認した。
各関係者は本イベントが暗号資産業界史上最大規模のハッキングによる窃盗事件であることを確認している。現時点までに確認された関連する核心的な事実を以下に整理する。
コアポイント
バイナンス公式によると、今回のハッキング攻撃による損失総額は約63億ドルと概算されている。この金額は暗号資産史上、被害金額が最も多い攻撃事件となった。
攻撃者は従業員の個人用PCを悪意ある侵襲により乗取り、バイナンス内部システムに潜入した。その後、ハッカーは単一の送金を直接送信するのではなく、イーサリアムのEIP-7702機能を悪用して攻撃を実施した。
ハッカーはシステムから悪意ある承認文書の署名を獲得することに成功した。この承認により、ハッカーが指定したマルウェアプログラムが数分間で異なる63種類のトークン資産を一括で空にする許可を得た。
歴史を振り返ると、FTXの崩壊は内部による顧客資産の無断流用・投機が原因だった。一方、今回のバイナンスの損失は完全に外部からのハッカー侵襲に起因しており、プラットフォーム自体は大規模な資産残高を維持している。
とはいえ、主要ステーブルコイン発行者によって緊急凍結された30億ドルの資産は短期間ではすぐに戻ってこない。つまり現状では、バイナンスがまず63億ドルという全額のギャップを独自資金で賄わなければならないことを意味する。
プラットフォームが入金・出金チャンネルを正式に再開した際、パニック状態の顧客による出金ラッシュと盗まれた資産のエクスポージャーが重なり合い、短期的に前例のない流動性暴落・預金引き出し圧力爆発の可能性が高い。
損失規模と事件タイムライン
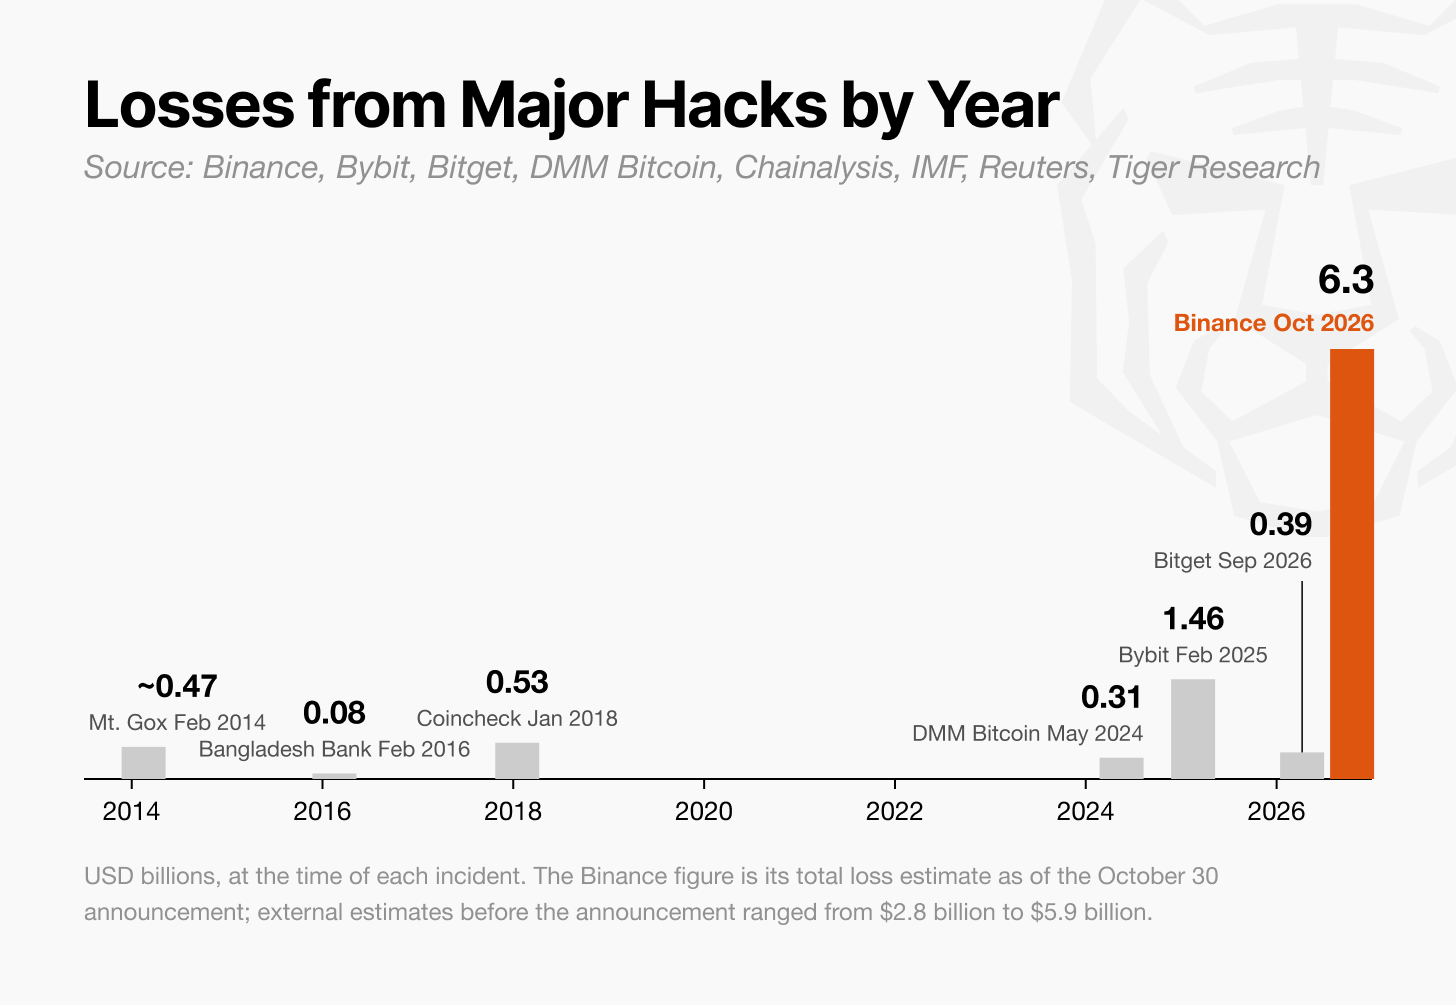
図:バイナンス史上最大ハッキング攻撃の重要タイムライン再検証
世界最大の暗号資産取引所バイナンスがハッカー攻撃を受けた。ブロックチェーン研究機関はオンチェーン上の異常な転送パターンを発見した後、すぐにこの突発的安全事件を確認した。
ハッカー攻撃は闇雲な開始から全面的な露呈まで、数時間のうちに急速に展開した。各関係者が記録した重要なタイムノードは以下の通りだ:
午前 05:24:ハッカーはバイナンスのホットウォレットから16万7464 ETH と約16億ドル相当のUSDT資産を一括で引き抜き。
午前 05:32:オンチェーンのインディー探偵Spreekが率先してソーシャルメディアで警告を発し、バイナンス関連アドレスでの極めて異常な巨額資金の転送を検知。
午前 06:15:バイナンス創設者である趙長鵬(CZ)が公の場で表明し、バイナンスは確かにハッカーの侵襲を受けたものと説明。
午前 06:16:バイナンス公式Twitterで最初の正式発表を行い、チームがシステムの潜在的なセキュリティリスクの緊急調査に当たっていると公表。
午前 06:18〜06:25:Circle がUSDC(8億ドル分)を緊急凍結し、Tether もそれに続いてUSDT(15.7億ドル分)の資産を凍結。
午前 09:13:バイナンスは全サイトでの入金・出金サービスの全面的な一時停止を発表し、本事件におけるすべてのユーザー損失を全額補償することを明確に約束。
午前 09:52:バイナンス公式は、各側のオンチェーン協力を得て、約30億ドルの盗難被害資金がオンチェーン上で凍結・差止めされることに成功したことを確認。
午前 11:23:バイナンスは正式に初期調査結果を発表した。通報によると、全プラットフォームの合計損失規模は約63億ドルであることが示された。
バイナンスが提示する63億ドルの損失見積もりによれば、この金額は従来の業界記録保持者Bybitの盗難金額(14.6億ドル)の4倍以上を上回るものである。
攻撃手法の全容再検証
現時点において、バイナンスは初期調査の概要のみを公開しており、技術的な完全報告書はまだ開示されていない。ただし、オンチェーン上の公開データと複数のセキュリティ専門家の分析を組み合わせることで、攻撃経路は基本的に明確になっている。
偽造署名リクエスト:最近の取引所盗難に見られる共通の致命的弱点
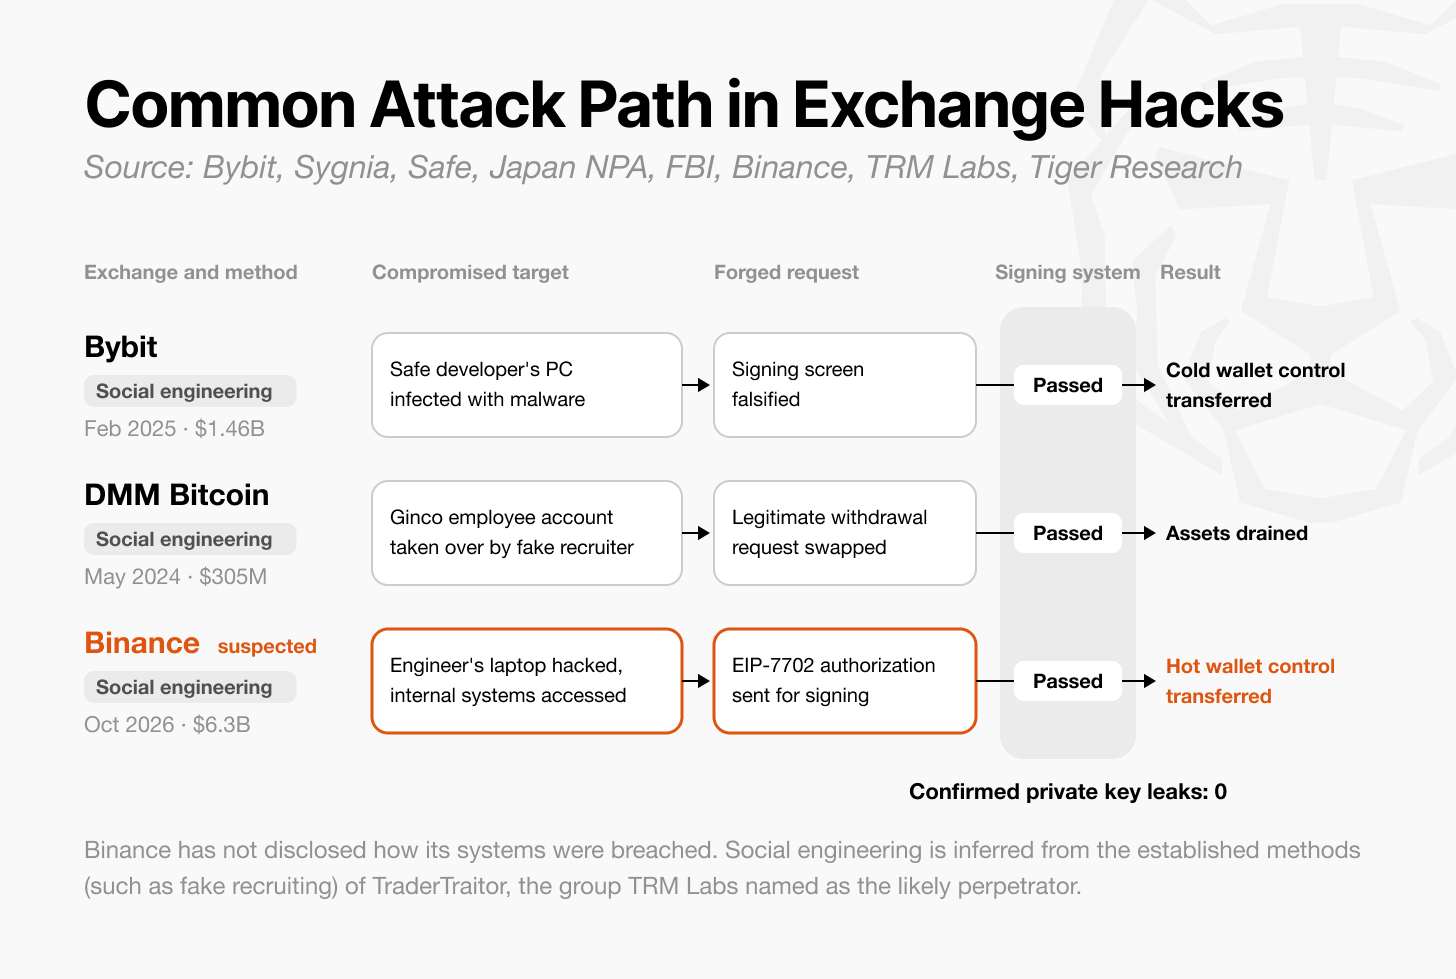
図:中央集権型取引所内部資産の出庫署名検証と偽造リクエストの論理図解
最近相次いで発生した大手取引所の盗難事件中、攻撃者が直接取得したのは秘密鍵そのものではない。むしろ、彼らの標的はすべて出金プロセス内の署名検証フェーズに向けられていた。
中央集権型取引所が外部のオンチェーンアドレスへ暗号資産を移転する際、そのトランザクションは秘密鍵を保有する専用システムによる署名確認を経る必要がある。
資産の安全性を確保するため、大手取引所は一般的にコールドウォレット(秘密鍵のオフライン保存)およびマルチシグネチャウォレット(複数の承認者の個別審査確認が必要)を採用している。
ただし、最終的に署名動作を実行する前に、システムはその withdrawals リクエストが合法的に認可された従業員によって発せられたものであるかを事前検証する必要がある。この検証ステップがまさに攻撃者の中核的な標的となった。
ハッカーが社内の従業員の業務用デバイスに侵入することに成功すれば、それを踏み台として、まるで完全に規則に準拠しているかのような偽造のトランザクション署名リクエストを署名システムへ送信することが可能になる。
署名システムは合法的な認証情報を含む指示を受信すると、それが正当な承認であると誤認しやすく、自動的に不正な仮想通貨出金トランザクションに署名し、ネットワーク上にブロードキャストしてしまう。
近年の実際のセキュリティ事例において、攻撃者の大半はまずソーシャルエンジニアリング手法を用いて社内従業員の物理デバイスへ侵入している。
ソーシャルエンジニアリング攻撃の本質は、ソフトウェア基盤の純粋なコードロジックの脆弱性ではなく、人間の心理的弱点や人為的な不注意を利用することにある。ハッカーは一般的にスピアフィッシングや採用面接を装った手口などでマルウェアを仕掛ける。
これまでに発生した深刻な事件においても、攻撃者は従業員のデバイス感染を突破口として見事な成敗を収めている。
Bybit が 2025 年 2 月に経験した 14.6 億ドルのハッキング事件を例にとると、攻撃者は従業員に偽造の履歴書を送り付け、密かにトロイの木馬を仕掛けることで内部リクエストの奪取に成功した。
また、2024 年 5 月に DMM Bitcoin が 3.05 億ドルを損害した事件でも、北朝鮮系ハッキング組織は採用担当者を偽装し、特定のエンジニアを狙ってマルウェアを散布することで浸透に成功した。
これらの両典型事例において、攻撃者はいずれも最初に内部スタッフを騙してイントラネットアクセス権限を取得し、その後感染済みターミナルを介して資金移動リクエストの偽装を行っている。
バイナンス盗難事件が目立つ決定的差異
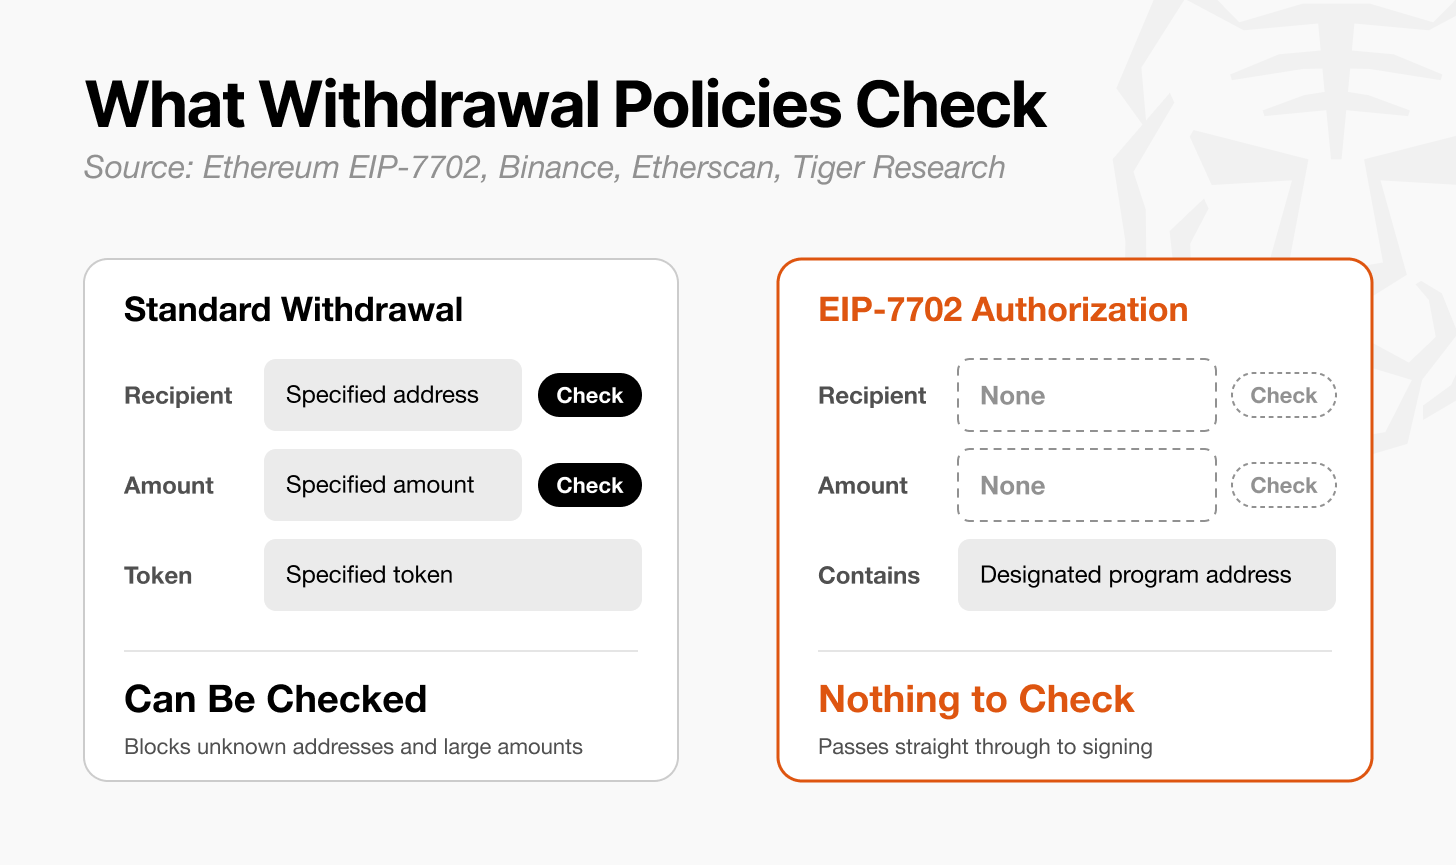
図:イーサリアム EIP-7702 承認メカニズムとバッチ資産盗難プロセスの分解
既存の兆候から判断すると、今回のバイナンスの防衛線突破も典型的なソーシャルエンジニアリング侵襲に端を発している。
バイナンス公式の概要文書によれば、社内のエンジニアのノートPCが侵入され、ハッカーはこのデバイスを介してバイナンスのイントラネット環境への浸透に成功したことが確認されている。
しかし、今回の損失総額が幾何級数的に急増させた決定打的な要因は、イーサリアムエコシステムに取り入れられた全く新しい機能「EIP-7702」である。
EIP-7702 メカニズムは、通常の外部アカウント(EOA)が委任承認文書に署名し、特定のスマートコントラクトプログラムが一時的にそのアカウントに代わって事前に設定された操作を実行することを許可する。
攻撃者はこれを極めて陰険に悪用した。バイナンスのイントラネットシステムへの潜入後、ハッカーは従業員ターミナルを操り、対象のホットウォレットにEIP-7702の承認指示への署名を促すことに成功した。
わずか3分後、ハッカーはこのマルウェアコントラクトプログラムを起動した。同プログラムは極めて短い時間内に嵐のように次々と63種類の異なるトークン資産を引き抜いていった。
従来の伝統的な攻撃では、ハッカーはトークンごとに別々に署名リクエストを構築して送信する必要があった。そのため、窃盗プロセス全体は通常長時間を要していた。
長い時間枠は往々にして取引所のリスク管理システムに警報発令と遮断のための時間を提供することになる。例えばBybit事件では、ハッカーが移転を完了するまでに1時間16分かかった。
だが今回のバイナンス事件では、ハッカーはEIP-7702の承認署名一つで瞬く間に数十種類の中堅トップ通貨資産の一括出庫を完了した。これにより防御側が対応を取る時間はほぼ存在しなかった。
バイナンスはFTXの轍を踏んで崩壊するのか?
現在のマーケットにおいて各勢力が最も注目する核心的課題は、今回の巨額損失がバイナンスをかつてのFTXと同じように崩壊させるに至るかどうかである。
FTX の資金流用とは性質が根本的に異なる外部攻撃
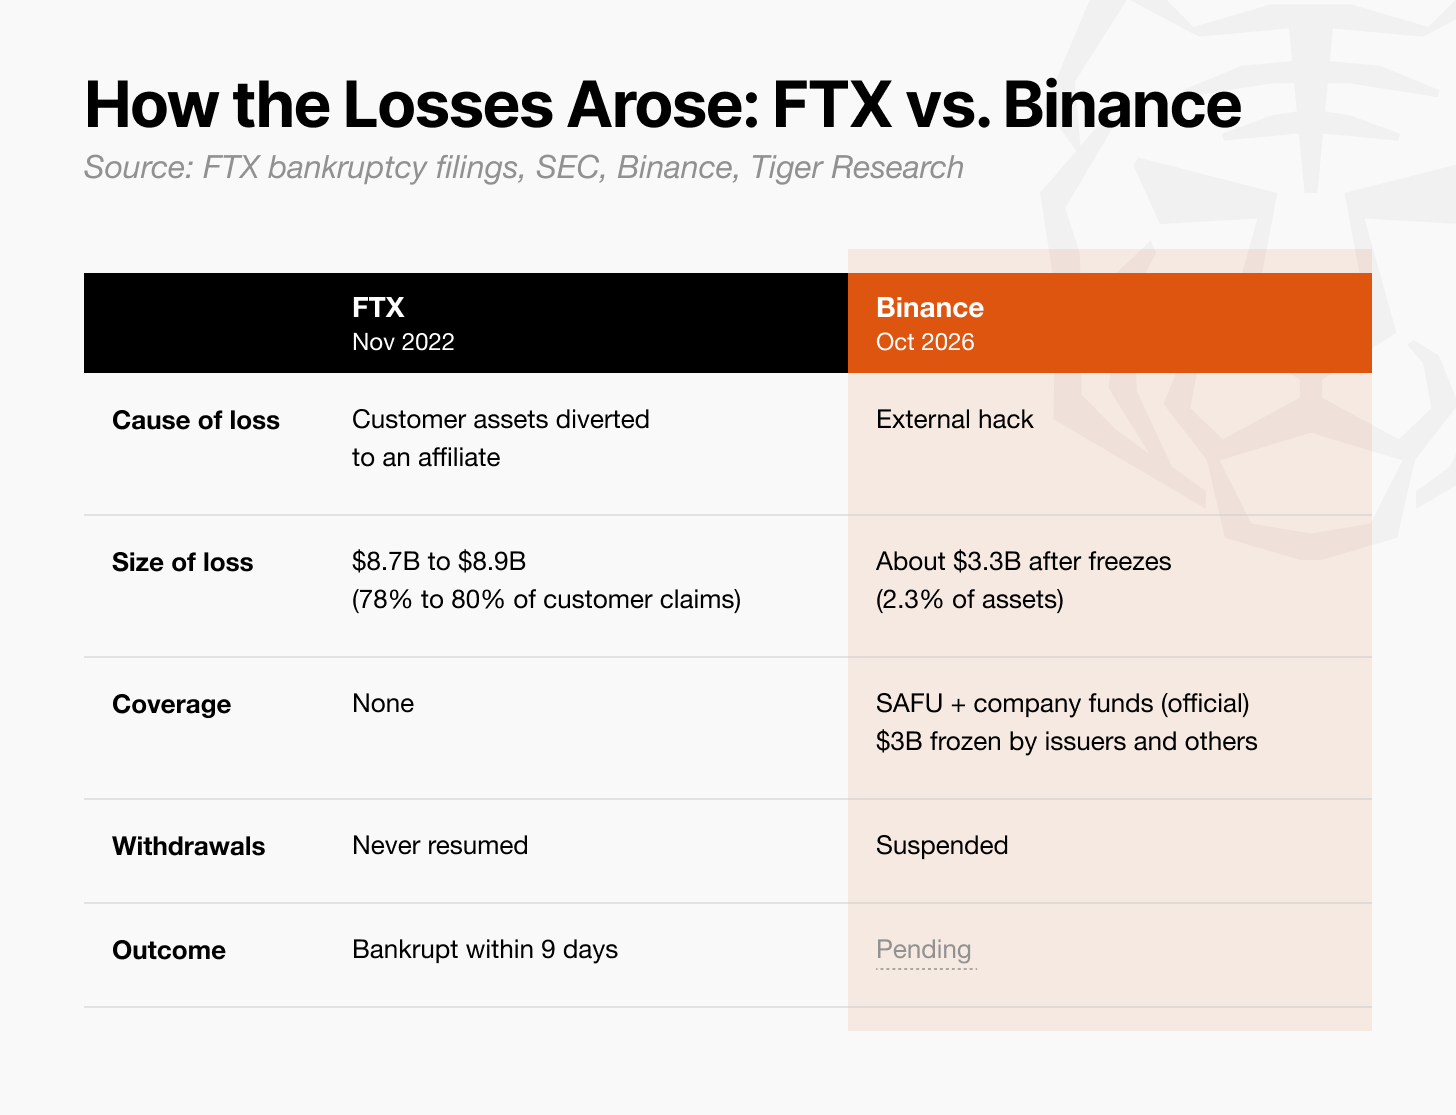
図:FTX 内部の資金流用による債務超過とバイナンス外部ハッカー攻撃の本質比較
危機の根源から見ると、バイナンスとFTXが直面する問題には本質的な次元の違いがある。
FTX 崩壊の原因は偶発的な外部ハッカーによる窃盗ではなく、経営陣が長期にわたり密かに顧客資産を不法に流用し、関連するヘッジファンドAlamedaに対して果てしないレバレッジ貸付を行っていたことにあった。
2022年5月にTerra-Luna崩壊が発生してネットワーク全体で殺到が起きた際、Alameda の外部債権者はみなローンの返済を求めた。FTX はその後、数十億ドル規模の顧客預金を流用して穴埋めを行った。
資産価格の大暴落と担保価値のゼロ円化に伴い、FTX は実質的に80億ドル以上におよぶ財務表の恒久的な債務超過状態に陥っており、そのため預金引出ラッシュが発生した際に瞬時に崩れ去った。
これとは対照的なのが、今回のバイナンス危機は外部ハッカーによる単一ポイントの資産盗難みに由来している点である。バイナンス自身の財務構造には、自主的に資金を流用する致命的な欠陥は見られない。
バイナンスには損失を吸収し埋めるための十分な資金力が備わっているのか?
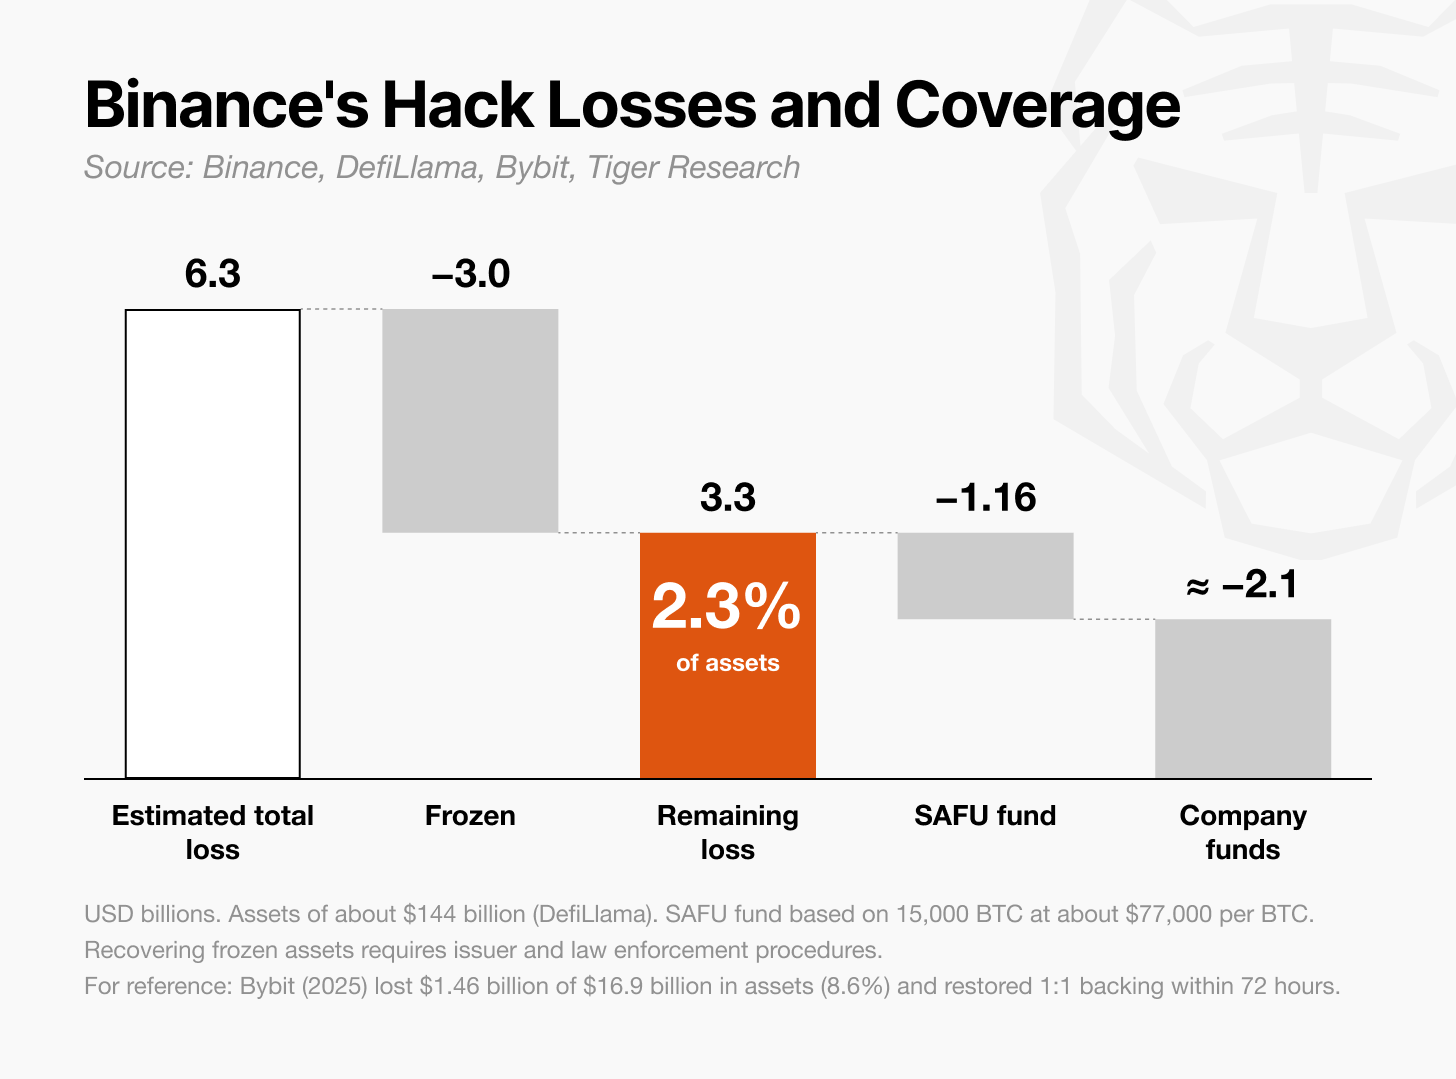
図:バイナンス全体の資産準備金総額と63億ドルの盗難損失比率比較
バイナンス公式が概算する合計損失金額は63億ドルである。この規模は、バイナンスプラットフォームが公表する総資産規模約1440億ドルのおよそ4.4%程度に該当する。
単純な比率で見れば、4.4%の資産目減りは帳面上では許容範囲に思える。しかし実際の資金運用面において状況はさらに複雑である。
現在すでに30億ドルの盗難被害資産がオンチェーン発行者によって緊急凍結されているものの、煩雑複雑な法的追及手続きを全て終えるまでは、この巨額の資金をバイナンスが実際に使用可能な現金に換えることは到底不可能である。
したがって現段階では、バイナンスは自前の実資 reserves を頼りに、まずは63億ドルに達する流動性エクスポージャーを全額埋め合わせる必要がある。
これがより厳峻な第二の試練、すなわち入金・出金チャンネル再開後の引き出し集中波を招くのである。
帳簿上の損失を埋めることは一つの側面であり、市場が極度のパニック状態にある中で、膨大なユーザーから恐怖に駆り立てられたような一斉出金ラッシュに耐えられるかどうかはまったく別の死活試験である。
出金サービス本格再開に先立ち、バイナンス経営陣はマーケット全体に対し、大規模な流動性撤退への対処としてどのような資金保証プランを講じるのかを明確に説明しなければならない。
其中的最も核心的かつ重要な問題は次の通りだ:凍結中の30億ドル資金が実際に回収される前に、バイナンスはいかなるチャネルを通じて出金エクスポージャーに対する潤沢な前払い資金を調達するのかということである。
預金引出ラッシュ・殺到と連鎖反応リスク
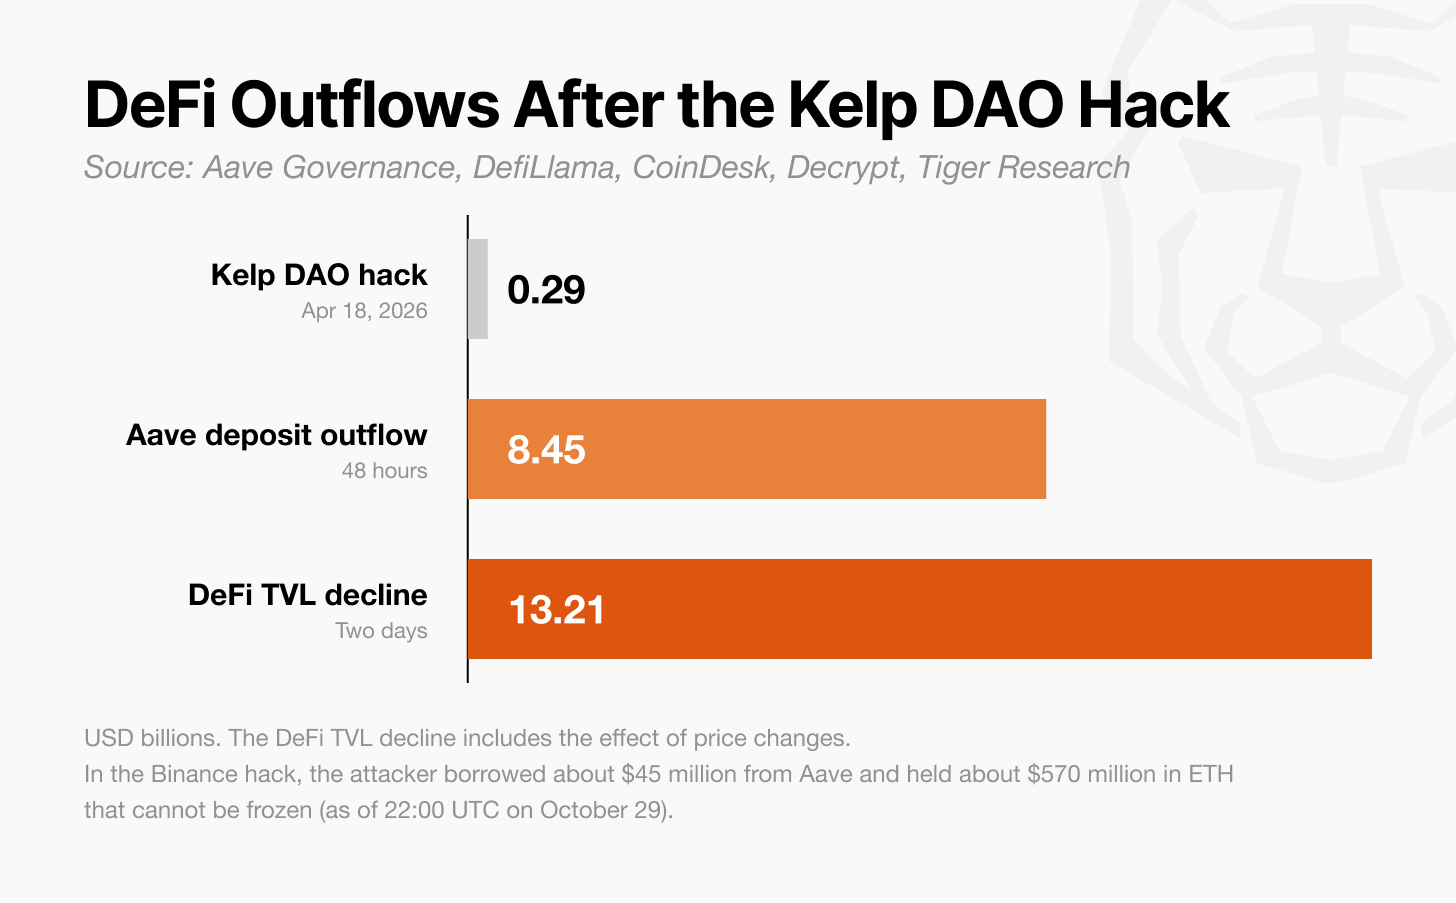
図:取引所入出金再開後の潜在的出金圧力と流動性流出シナリオ分析
バイナンスは現在までに、すべての損失を自己負担して補償することを約束している。この表明は一定程度的に事件初期の市場情緒を安定させる役割を果たした。
ただし、暗号資産業界の発展史を振り返ると、パニックが蔓延して自己実現的な集団的非合理的な預金引出ラッシュへとエスカレートした場合、元々支払い能力を備えていたプラットフォームでさえも流動性枯渇の罠に陥りやすくなる。
プラットフォームがこの前例のない危機を安全に脱却できるかどうかは、最終的に入出金チャンネルが正常化された瞬間に、バイナンスが疑うことなく全ての出金リクエストに応じられるか否にかかっている。
これは単なるバイナンス設立以来の最も厳しい試練だけでなく、中央集権型取引所が極端なハッキング大被害を受けた後、豊富な準備金を依拠して無事に嵐を乗り越えられるかを試す究極の試金石でもある。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @tiger_research



















