TRMレポート:北朝鮮のハッカーがどのように一夜にしてビンアンから63億6000万米ドルを盗み出し、さらに約24億米ドルが凍結できないのか
著者:TRM チーム
訳:TechFlow
TechFlow 解説:これはオンチェーンフォレンジック機関のTRM Labsが提供するバイナンス盗難事件の完全な分析初稿である。高い信頼度で北朝鮮のエリートハッカー部隊「TraderTraitor」に帰属し、さらに10本のチェーン上で半分の時間以内に同時に「法的署名」による資金移動が行われており、問題はバイナンスのホットウォレット署名システム自体にある可能性が高く、単なるフィッシング攻撃だけではないと指摘している。投資家にとって真の焦点は、凍結された約27億ドルのステーブルコインではなく、攻撃者が保有する約42万ETHおよび18,270 BTCの行方にある――この大量の通貨を次にクロスチェーンブリッジや取引サービス、OTC経由で決済する場合が、ETH/BTCの潜在的な売りの源泉となる。
ポイントサマリー
2026年10月29日、ある攻撃者がバイナンスが運用する10本のブロックチェーン上のウォレットから合計約63億6千万ドルを引き出した。その大部分はUTC時刻20:05から始まる約20分間で完了した。これにより、記録に残る史上最悪の暗号資産盗難事件となり、2025年2月のBybit 15億ドル盗難事件の約4倍に相当する。バイナンスはセキュリティインシデントの発生を確認し、複数のネットワークでの出金を一時停止した。
TRMは確実なオンチェーンおよびオフチェーンのインテリジェンスに基づき、本攻撃を北朝鮮のエリートハッカー部隊「TraderTraitor」に帰属させている。私たちはこの判断に対して高い自信を持っている。TRMはこれらの資金を追跡中であり、Beacon Networkを通じてパートナー企業に警告を発している。
Ethereum上では、攻撃者はEIP-7702の委任を利用し、バイナンスのホットウォレットを自身が制御する「スウィーパ」に変え、事前に50件のプレ署名権限を準備していた。同一の時間枠内で、バイナンスの他の9本のチェーン上のウォレットも通常の署名トランザクションによって資金を攻撃者に送金していた。TRMはこの現象がバイナンスのホットウォレット署名インフラの侵入を示唆すると評価している。
Tether、Circle、Ripple、World Liberty Financialはいずれも約26億7千万ドルのステーブルコインを凍結した。Arbitrumセキュリティ委員会はそのネットワーク上で8,426 ETHおよび7,460万ARBを凍結し、合計約27億ドルとなっている。攻撃者は凍結操作とのタイムレースを行っており、USDTをマーケットメーカーに売却し、AaveでUSDTを担保としてETHを借り出していた。現在、同攻撃者は42万ETH以上と18,270 BTC、計約24億ドルの資産を保持しており、いかなる発行者もアクセスできない状態にある。
事件の経緯
10月29日夜、世界最大級の暗号資産取引所であるバイナンスに属するウォレットから数十億ドル規模の暗号資産流出が開始された。わずかな数分で、バイナンスがXRP Ledger、Ethereum、Bitcoin、Tron、Solanaおよびその他の4つのネットワーク上で運用するウォレットはすべて、同一の攻撃者が制御するアドレスに残高を送金した。UTC時刻23:05前後の第二波の出金では、バイナンスのAvalancheおよびPolygon上のウォレットも影響を受けた。

バイナンスは潜在的なセキュリティ問題の調査中であると発表し、その後予防措置として複数のネットワークでの出金を一時的に停止したと述べた。ユーザー資金は安全であると説明している。事象は進行中であり、本記事のデータはUTC時刻10月30日00:30時点のTRMによるオンチェーン観察結果を反映している。
背後の実態
TRMは本攻撃を北朝鮮屈指のハッカー部隊「TraderTraitor」に帰属させている。私たちの評価は確実なオンチェーンおよびオフチェーンの情報源に基づく。FBIはかつて、2025年2月のBybit 15億ドル盗難事件がこの組織によるものだと認定している。今回の攻撃には、Bybit事件および2026年4月のKelpDAO事件など、過去または北朝鮮関連の盗難事件と一致する複数の特徴が見られる。これらには、Tornado Cashからの少額出金でオペレーションウォレットに資金注入したり、盗難以前から長期的に布石を打ったり、事前に署名を取得して一括で実行することなどが含まれる。ただし、現在確認されているマネーロンダリング手法(マーケットメーカーや貸借プロトコルを通じた大口成行)は、Bybit事件後のメインだったクロスチェーンブリッジ中心の手法とは異なる。調査が進むにつれ、TRMはさらなる発見を共有していく予定である。
盗まれた金額
TRMは、バイナンス所属のウォレットから攻撃者が制御するアドレスへ、10本のブロックチェーンを跨いで送られたすべてのトランザクションを追跡した。資産が送金された瞬間の価格で換算すると総額は約63億6千万ドルになる。現在の価格で計算すると、同じ資産の価値は約62億3千万ドルとなる。
Ethereumは約37億9千万ドルを占め、これには200,630 ETHのほか185種類のトークンが含まれる。内訳はUSDT 18億7,500万枚、USDC 8億2,300万枚、RLUSD 8,850万枚。Bitcoin流出は合計18,270 BTC、約14億7千万ドル。Tron流出はUSDT 6億1,270万枚およびTRX 4,640万枚、合計約6億2,800万ドル。XRP Ledger損失は2億3,346万XRP、約2億9,600万ドル。Solana流出はSOL 97万0,500枚、約9,600万ドル。Arbitrum、Optimism、Baseの合計は約3,900万ドルで、これにはArbitrum上で送金された7,460万ARBが含まれる。Avalanche流出は約2,800万ドル、Polygon流出は約1,000万ドル。

攻撃の展開過程
準備作業は盗難発生少なくとも36時間前から始まっていた。10月28日午前頃から、攻撃者のオペレーションウォレットにはTornado Cashからの少額出金が3回に分けて受信された。Tornado Cashは暗号資産の由来を隠すためのサービスである。10月29日未明、作業者は第一段攻撃コードをデプロイし、2つのウォレットでテストを行った。同日遅く、最終バージョンを3番目のウォレットで練習した後、テスト資金を自身の手元に戻した。この練習終了の4時間後、同一コードがバイナンスのホットウォレットにインストールされた。
当夜最初の盗難はXRP Ledger上で発生した。UTC時刻20:05から20:09の間、5つのバイナンスウォレットが2億3,346万XRPを同一の攻撃者アドレスに転送し、各ウォレットは最低保留残高のみを残した。これらのXRPは今まで一度も動いていない。UTC時刻20:10稍過ぎ、バイナンスのSolanaおよびOptimism上のウォレットが続いた。20:20、バイナンスのBitcoinホットウォレットが攻撃者アドレスへ18,270 BTCを送信し、同アドレスは同じブロック内で資金を整数の1,000 BTCおよび100 BTCの切れ目に分割し始めた。この手法は「ピールチェイン(peel chain)」と呼ばれ、資金追跡を困難にする。わずか2分未満で、バイナンスのTron上のホットウォレットから攻撃者へUSDT 6億1,270万枚およびTRX 4,640万枚が出金された。
攻撃者のホットウォレット掌握方法
ホットウォレットとは、取引所が顧客の出金処理に使用し、オンライン状態にあるウォレットのこと。本件におけるこのEthereumホットウォレットは、バイナンスが最もよく知られているウォレットの一つである。
EIP-7702はEthereumのPectraアップグレードに伴い2025年5月に導入され、通常ウォレットが署名権限付与を行うことで自身の挙動を特定のスマートコントラクトに委譲できる機能である。その後、当該ウォレットへの呼び出しは常にこのコントラクトコードを実行し、ウォレットが新たな権限を署名するまでこの設定は有効となる。
UTC時刻20:20、作業者は50件の権限を含むトランザクションを提出した。各権限は当該バイナンスホットウォレットに署名され、それぞれが作業者の指示のみを受信するスウィーパークントラクトへ向けられている。各ウォレットは自己発行トランザクションに対し継続的にカウンタを割り当てており、このカウントをnonceという。権限が発効するのは実行時点でのカウントとウォレットの現在のカウントが一致した場合に限られる。このバイナンスホットウォレットは絶え間ない出金処理を行っており、カウントは推移し続けた。連続する50個のカウントに対する署名を事前に準備することで、攻撃者はトランザクション実行時に少なくとも1つが有効であることを確保した。結果として1つがマッチし、これが攻撃者に必要な唯一の条件であった。これらの署名はバッチ処理で事前生成されていた。
委任の有効化から3分24秒後、作業者は当該バイナンスホットウォレットに対し全残高を攻撃者制御アドレスへ送金するよう指示した。この1件のトランザクションで167,464 ETHおよび63種類のトークンが送出され、これにはUSDT 16億1,500万枚が含まれる。
委任は解除されておらず、新資金が入庫されるたびに作業者が再度これを吸い上げた。タイミングはUTC 20:41、20:59、21:04、21:44、22:39、23:56である。同ウォレットはバイナンスの別のスマートアカウントでもエグゼキューターを務めており、これにより攻撃者はそこからUSDC 8億2,300万枚を引き出すことに成功した。Circleは直後にこれらのUSDCを凍結した。
証拠はバイナンスの署名インフラを指し示す
Ethereum上での活動に関する初期兆候は、攻撃者がフィッシングによりこれらの権限を詐取した可能性を示唆している。しかしこの解釈はEthereum上の事態しか説明できず、他のチェーンについては説明できない。同一の時間枠内で、バイナンスのXRP Ledger上の5つのウォレット、Arbitrum、Avalanche、Optimism、Base上のウォレット、バイナンスBitcoinホットウォレット、バイナンスTronホットウォレット、バイナンスSolanaウォレットは、いずれも標準的な署名トランザクションによって資金を攻撃者に送金した。バイナンスのもう一つのEthereumホットウォレットも同様に委任なしに28,006 ETH、5,570万USDT、2,590万RLUSDを出金していた。約2時間半後、UTC時刻23:05にAvalancheおよびPolygon上のウォレットが続いた。
これらのウォレットは異なるチェーンに属し、異なる鍵タイプおよび署名スキームを使用している。それらがすべて約30分以内に攻撃者に対して有効な署名を生成したことを踏まえ、TRMは最も可能性の高い説明として、攻撃者がバイナンスのホットウォレット署名システムを横取りし、チェーンを跨いでトランザクションの署名を意図通りに執行する能力を獲得したと評価している。那批50件のプレ署名権限は、このアクセス権限に時間制限があったか、あるいは署名が何らかのシステムを通じて申請する必要があったことを示唆している。バイナンスはまだ根本原因を発表していない。
ステーブルコインの凍結と資産変換
ステーブルコイン発行者は迅速に対応し、凍結操作は夜通じ拡大した。バイナンスはUTC時刻23:35に、検証済み凍結総額が25億4千万ドルに達すると表明した。その後の凍結を織り込み、UTC時刻00:30時点でTRMがオンチェーンで把握した凍結金額は約27億ドルとなっている。
Tether、USDT約17億7千万枚。TetherはUTC時刻21:01(メインスウィーパ発生から37分後)、メイン受信ウォレット内の9億7,110万USDTを凍結した。その後のスウィーパ資金はすべてこの凍結済みのウォレットに流入し、同ウォレットは現在USDT 11億7,500万枚を保有している。Tetherはまた、攻撃者がEtherean上にもう2つのウォレット内に保持するUSDT 2億0,500万枚、Tron上の攻撃者ウォレット2つ内のUSDT 3億7,870万枚、Avalanche上のUSDt 840万枚も凍結した。Polygon上にもう620万USDTが凍結されている。
Circle、USDC約8億2,500万枚。CircleはUTC時刻21:04に執法部門と連携し、メイン受信ウォレット内のUSDC 8億2,300万枚を凍結した。その後、攻撃者がAVAXで購入し、AvalancheからEthereumにクロスチェーンしたUSDC 156万枚も凍結した。
Ripple、RLUSD 4,050万枚。RippleはUTC時刻22:01に盗まれたRLUSDを保持するウォレットを凍結した。当時8,850万RLUSDのうち4,050万枚が残っていた。侵入されたバイナンスホットウォレット内のRLUSDも凍結し、新規入金を吸い上げられなくした。バイナンス共同CEOの趙何一氏は、Rippleが約2億ドルの資金移動阻止に協力したと述べ、TRMはオンチェーンで4,050万RLUSDの凍結を確認済みである。
World Liberty Financial、USD1 2,780万枚。World Liberty FinancialはUTC時刻22:10にメイン受信ウォレット内のUSD1 2,780万枚を凍結し、22:26に侵入されたバイナンスホットウォレット内のUSD1を凍結した。
Arbitrumセキュリティ委員会、ETH 8,426枚およびARB 7,460万枚。Arbitrumセキュリティ委員会はArbitrumネットワーク上で緊急行動を起こせる小規模グループである。UTC時刻00:08、同委員会はこれらの権限を活用し、攻撃者のArbitrum上のウォレットから強制転送を2件実行し、8,426 ETHおよび7,460万ARB(約3,000万ドル)を攻撃者の支配範囲外へ移出させた。
発生直後の数時間で、攻撃者は高額のコストをかけても凍結可能なステーブルコインを、いかなる発行者もアクセスできない資産へと交換した。UniswapXおよび意向ベース(intent)コントラクト等を通じて、USDT 3億2,500万枚が専門決済側およびマーケットメーカーに売却され、ETH約12万2,300枚と交換された。これはETHあたり約2,650ドルの価格であり、当時の市場価格2,300〜2,350ドルを上回るもので、実質的には10%以上のプレミアムを支払ったことになる。このロットに残されたUSDT 1億7,500万枚は凍結された。
攻撃者の2つ目のウォレットは貸借プロトコルのAaveへUSDT 6,000万枚を預け入れ、それを担保にしてETH約1万9,760枚を借り出し、その後Aaveは影響を受けたマーケットを凍結した。Tron上ではUSDT 3億枚が一つのウォレットへ移され、同ウォレットはこれらを貸借プロトコルJustLendへ預け入れ始めた。さらにUSDT 2億枚がいくつかの中継ウォレットを経てUniswapで交換され、このルート内でUSDT 3,000万枚が凍結された。RLUSD 8,850万枚は2回の跳躍を経た後1つのウォレットに入り、同ウォレットはUTC時刻21:42から22:01にかけて分散型取引所でそのうち4,800万枚を販売し、Rippleが残りの4,050万枚を凍結するまで続いた。
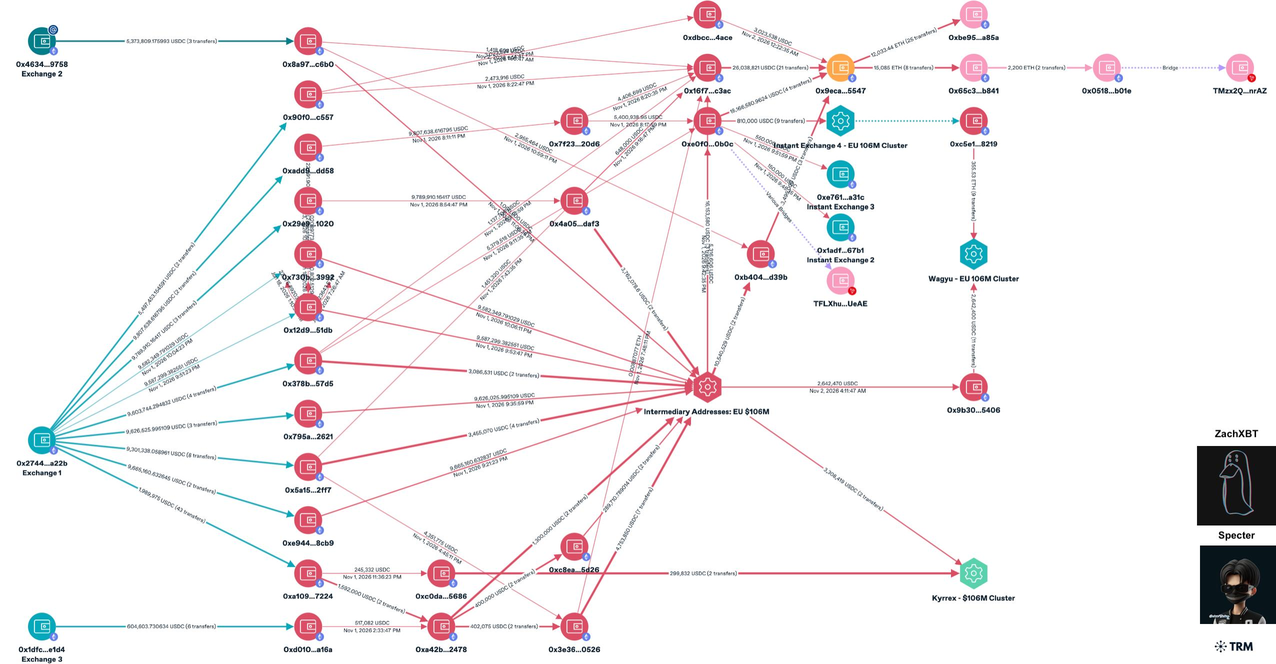
ETHが少数のウォレットへ集まり、18,270 BTCがピールチェーンを流れるにつれ、攻撃者は約24億ドルのいかなる発行者もアクセスできない資産を掌握している。過去の大型盗難事例の経験から、TRMは次の段階ではクロスチェーンブリッジ、兌換サービス、店頭(OTC)ブローカーが関与すると見込んでいる。TRMはピールチェーンの各出力アドレスおよび集約ウォレットを監視し、これらの動向を捕捉しようとしている。
取引所およびコンプライアンスチームが今取るべき行動
取引所およびコンプライアンスチームは、TRMが既にマークした攻撃者アドレスを照合し、入金および取引相手先のスクリーニングを実施すべきである。BitcoinピールチェーンおよびETH集約ウォレットからの資金は、今後数日中に取引所、兌換サービス、OTCカウンターへ流入する可能性が高い。
ファンドマネージメントチームは、Ethereum互換ウォレットにおいてEIP-7702の委任が発生していないか監視すべきである。本来コードが存在しないアドレスにコードが表示されるのがその現れである。資金管理ウォレットに此类委任が出現すれば、直ちにアラートを発令しなければならない。チームはテスト済みかつ事前に承認された署名取消手順を用意しておくべきだ。
署名ポリシーは予期せぬEIP-7702権限を拒否すべきである。一段のトランザクションカウント範囲に対して大量の権限を要求する行為は、侵害された徴候として扱うべきである。署名インフラおよび承認パスはチェーンおよびウォレットレベルで相互に隔離する必要がある。今回の事案では、単一の行為体が数時間のうちに10本のチェーン上のウォレットに対して有効な署名を取得した。
マーケットメーカーおよびソルバー(solver)は大口注文の決済前に取引相手先をスクリーニングすべきである。USDT 3億2,500万枚は、数分前一途に黑客からこれらのUSDTを受け取ったウォレットからマーケットメーカーおよびソルバーに売却された。リアルタイムアドレススクリーニングがあればこれを特定できたはずである。
よくある質問
バイナンスでは何が起きたのか?
2026年10月29日、ある攻撃者がバイナンスが10本のブロックチェーン上で運用するウォレットから合計約63億6千万ドルを出金した。対象はEthereum、Bitcoin、Tron、XRP Ledger、Solana、Arbitrum、Avalanche、Optimism、Base、Polygonである。バイナンスはセキュリティインシデントの発生を確認し、複数のネットワークでの出金を停止した。
バイナンス盗難事件の黒幕は誰か?
TRMは確実なオンチェーンおよびオフチェーンのインテリジェンスに基づき、本事件を北朝鮮政府支援のハッカー組織「TraderTraitor」に帰属させている。2025年2月のBybit 15億ドル盗難事件も同組織によるものである。
EIP-7702とは何か、どのように悪用されたのか?
EIP-7702は、通常のEthereumウォレットが権限署名を行うことで特定のスマートコントラクトコードを実行できるようにする規格である。攻撃者はプレ署名権限を利用してバイナンスのホットウォレットに実行不能のスウィーパークントラクトを走らせ、その後同ウォレットを空にし、以降の入金も継続的に吸い上げた。
盗まれた暗号資産の内、どれほどが凍結されたか?
Tether、Circle、Ripple、World Liberty Financialはいずれも約26億7千万ドルのステーブルコインを凍結し、Arbitrumセキュリティ委員会は約3,000万ドルのETHおよびARBを凍結した。合計で約27億ドルが凍結されている。攻撃者は依然として42万ETH以上および18,270 BTCを掌握しており、価値は約24億ドルにのぼる。その他にも多数の小規模チェーン上の資産がある。
他の主要なハッキング事件と比較してどうなのか?
約63億6千万ドルという規模は記録上最大の暗号資産盗難事件であり、2025年2月のBybit 15億ドル盗難事件の約4倍に相当する。ステーブルコインの凍結部分を差し引いても、攻撃者が現在保有している金額は過去のどの盗難事件よりも大きい。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @trmlabs