Galaxyレポート:Ledgerウォレットが販社経由で情報窃取チップを仕込まれ、ビットコインの「最も堅実な一角」が今四半期に相次いで崩れる
著者:Alex Thorn(Galaxy Research 責任者)
翻訳編集:TechFlow
TechFlow 読者向け解説:直近の 2026年第3四半期および第4四半期初頭にかけて、セキュリティと保守性を謳うビットコインネイティブインフラ陣営は相次いで壊滅的な打撃を受けた。Coldcard のファームウェアにおける疑似乱数生成の脆弱性に起因する 1830 BTC 超の盗難から、Liquid サイドチェーンのクロスチェーンブリッジでの不正 L-BTC 3998 枚の鋳造による 3億2,000万ドル流出、さらにはサードパーティ製セキュリティベンダーの破綻に伴う Bitget 社による 3億8,750万ドルの損害まで。そしてセルフカストディの防衛線を最後の一本で押し倒した最新の驚天動地なブラックスワンイベントが、ハードウェアウォレット首位メーカーである Ledger 社の東南アジア公式承認デューラーである CryptoBilis で発覚したハードウェアポイズニング事件である。ハッカーはデバイス内部に独立した機密窃取用フレキシブル基板を仕込み、画面に表示された24単語のニーモニックを直接読み取り、プリセット済みの eSIM LTE ネットワークを通じて静かに送信し、Ledger の Secure Element 安全チップや公式の真正性検証を完全に回避した。474 のコールドウォレットアドレスがわずか1時間で 9,100万ドル超もの資産を一攫千金された。Galaxy Research 責任者の Alex Thorn が本重点レポートを執筆し、今回のサプライチェーンポイズニング攻撃の詳細を徹底的に再検証すると同時に、AI時代においてハードウェアサプライチェーンとコード境界への攻撃が指数関数的に変化していることを警告する。

事件の概要:公式承認デューラーによるポイズニング、悪意あるチップがニーモニックを盗聴
ハードウェアウォレット大手の Ledger は現在、東南アジアの利用者に被害が及んだ大規模な資産盗難事件の緊急調査を行っている。被害者はみな CryptoBilis を通じて Ledger デバイスを購入しており、CryptoBilis は以前より Ledger 公式サイトによりインドネシア、マレーシア、フィリピンの公式承認デューラーとして長期にわたり認定されていた。
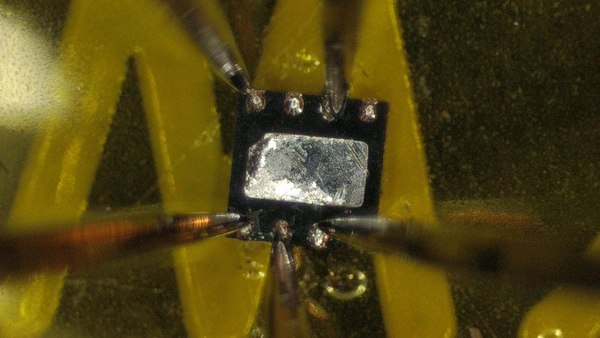
10月9日の金曜日、Ledger は初めて公開情報として、当該デューラーに対してすべてのデバイス販売と出荷の停止を要請したと明らかにし、過去90日以内に同チャネルからデバイスを購入したユーザーに対し、機器の初期化・起動を絶対に行わないよう緊急促協を行った。すでに起動済みの場合は、新しい安全デバイス(全く新たなニーモニックで初期化されたもの)へ即時資金を引き移す必要があると指摘した。翌日には、「被害者の一人のデバイス内部に無許可のハードウェア埋め込み物が確認された」と正式に確証を発表した。さらに火曜日、Ledger はこの悪意あるハードウェアの攻撃原理を詳細に公表した。筐体内部には完全に独立したスパイコンポーネントが仕込まれており、ユーザーの電源投入および初期設定時に、画面上に表示される24英単語のニーモニックを直接キャプチャし、通信プロトコルを事前に設定済みとした eSIM チップを使用して、携帯電話ネットワーク(LTE)経由でハッカー宛てに静かに送信するのである!
極めて陰湿なのは、この埋め込み物がデバイス内部のコアセーフティチップ(Secure Element)および Ledger 自社開発オペレーティングシステムに一切干渉していない点にある。そのため、改ざんされた被害デバイスを公式クライアントに接続しても、Ledger 公式の Genuine Check(真正性確認)セキュリティテストを完璧に通過してしまう。独立したハードウェア分解チームは、このスパイ型埋め込み物は少なくとも3世代にわたって進化しており、最新世代ではディスプレイ直下の裏側に専門カスタムフレキシブル基板(Flex Circuit)を隠蔽搭載していると発見した。Ledger は自社の公式ダイレクト販売チャネルおよび自社内部システムへの侵入はなく、全ての確認事例が既に全ハードウェア販売を停止している CryptoBilis にのみ帰着すると強調している。
オンチェーンデータ再検証:474 アドレスが一斉に収奪され、9,100万ドル超の巨資が一瞬で消滅
ブロックエクスプローラーで観察すると、今回の盗難事件は単発の偶発事例ではなく、綿密な計画と長期的な潜行を経て実行された「大規模な収穫」であったことがわかる。
Galaxy Research の統計によると、計474の被害アドレスが完全に空にされ、Bitcoin、Ethereum、Arbitrum、Polygon、Tron(波場)ネットワークにまたがり、盗まれた資金の下限額は約9,100万ドルに達した。その内訳として Tron ネットワークの被害が最も甚だしく、146 の TRON アドレスから約6,450万ドル相当の USDT と TRX が奪われた。279 の Bitcoin アドレスからは 213 BTC(当時価格で約1,760万ドル)が略奪され、さらに Ethereum 系列の 49 アドレスからは 880万ドル相当の ETH とステーブルコインが損失した。一部オンチェーン監視機関が追跡した BNB Chain の被害額も含めると、総案件金額は9,300万ドルから9,500万ドルに上る。
オンチェーン分析によると、Bitcoin の異変は実は 10月7日頃からほそぼそと探りを入れていたものの、总资产の 88%(約8,000万ドル)が、10月9日午前0時50分(UTC)からわずか1時間の間にハッカーによって自動化スクリプトを用いて集中的に清算・流出された。この時刻はちょうど Ledger が公式警告発表を出した同日の朝方にピタリと重なっている。大多数の被害 Bitcoin アドレスはこれまで一切の送金・支出記録がなく、典型的な純コールドストレージ(Cold Storage)であり、大半の資金は過去90日以内に新規預入されたものである。一部のアドレスは 2021年まで遡れるが、これはユーザーが従来のニーモニックを使用して改ざんされた新デバイスに復元・インポートした操作性の特徴と完全に一致する。
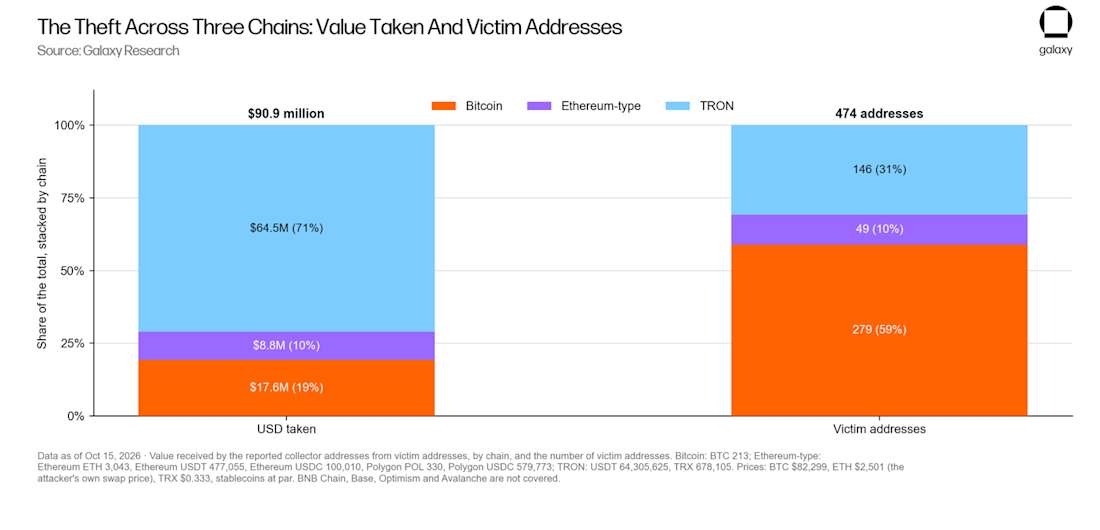
図1:Ledger 盗難資金のオンチェーンフロー図。ハッカーは10月9日午前0時50分(UTC)の1時間枠内で8,000万ドルの資産を一気に転出し、Bitcoin、Ethereum、Tron など474の被害アドレスが巻き込まれた。
マネーロンダリング経路と資金動向:Tether が急遽千万ドル相当を凍結
10月15日時点で、まだ約5,660万ドルの盗難資産がハッカー支配のコア集金アドレスに残存している。これには一切動かずに保管されている 208 BTC、約1万2,800 ETH(大半が Tron クロストラナー由来)、および略奪当日の早朝に作成された Tron リレーアカウント内の 750万 USDT が含まれる。
既に移動済みの資金の内、約5,400 ETH(約1,350万ドル相当)はミキシングプロトコルである Tornado Cash へ振り込まれマネーロンダリングされており、約200万ドルは中央集権型取引所の入金アドレスへと流入した。特筆すべきは、ステーブルコイン発行体の Tether が緊急対応として、ハッカーアドレス内の本件関連 USDT 1,000万ドルを協力して凍結したことである。絶望感の中で、すでに少なくとも1人の被害者がオンチェーン取引上のメッセージ送信(OP_RETURN)機能を通じてハッカーに向けて呼びかけを行い、残り資産の返還を懇願する代わりに多額の報奨金を提供すると嘆願している。
Galaxy Research 深層分析:誰も秘密鍵の数学アルゴリズム自体を攻撃しない。彼らが狙うのは「数学を取り囲む全て」だ
先週、Thad Pinakiewicz が過去のレポートで的確に指摘していた通り、現代の暗号通貨世界において、誰もが愚かにも秘密鍵基盤の数学アルゴリズム自体を攻撃しようとはしない。ハッカーたちが狙うのは、数学演算へ指示を出す外部環境である。今回の Ledger デューラーハードウェアポイズニング事件こそが、この真理が物理現実世界において最も過酷な形で現実化した例である。
セーフティチップは見事に本来の役割を果たしたが、ニーモニックは本来存在すべきでない追加チップによって画面から直接的に覗き見られ、傍受されて放送された。Galaxy Research は本事件が提起した、強く警鐘を鳴らすべき3つの深層的考察を示唆する。
考察その1:AI時代の脆弱性パラダイムシフト
現在業界では多くの人が、汎用人工知能(AI)が将来楕円曲線暗号方式(ECDSA)を解読できるかどうかを議論することを好んでいる。しかし私たちは冷静になり認識しなければならない。近い将来の実質的脅威において、純粋な数学的分野での突破を探すことは根本的に方向性を誤っていることに他ならない。
今四半期の甚大な損失を振り返っても、いかなる攻撃も暗号数学自体を覆す必要などなかった。Coldcard ファームウェアのビルド欠陥、Liquid クロスチェーンブリッジの検証キャッシュ脆弱性、Bitget が依存したサードパーティ製セキュリティ製品の崩壊、そして今回のフレキシブル基板と eSIM による物理ハードウェアポイズニングに至るまで。現時点でこれらの事案に AI ツールが直接的に使用された証拠はないが、AI は秘密鍵を取り巻くあらゆるプロセスの攻防力学を根元的に変革しつつある。
最先端の大規模言語モデルは現在、広く使われているオープンソースコードやファームウェアから真の脆弱性を極めて高い効率で見つけ出すことができ、脆弱性の導入からハッカーによる武器化活用までのタイムウィンドウが急速に収縮している。Hacken の統計によれば、第3四半期の業界損失の 77% はサプライヤー及び開発ツールの欠陥、開示済みだが即時デプロイされなかったパッチ、ならびに監査範囲外のインフラ構造の盲点に起因する。同時に AI はボラータリーグループ(黒産)に対して極低コストでのフルプロセス流水作業を可能にし、高逼真度なデューラー电商サイトを構築し、瑕疵なき AI リアルタイムカスタマーサポートを配備し、バックエンドには数百〜数千のニーモニックを自動収集するデータベースを構築して静かに収穫の時を待つのだ。
暗号資産業界の構築者および保有者にとって、全く新しいセキュリティ前提を確立することが必須である。コードベース内の個々の第三者依存関係、サプライチェーン内の個々の物理プロセスすべてが、飽くなき敵対者によって自動化ツールを用いて 7x24 時間体制で継続的に偵察・浸透されつつある。防衛側はハッカーよりも先に、同じような自動化審査ツールを自らのコード、ファームウェア、サプライヤーに向けなければならない。
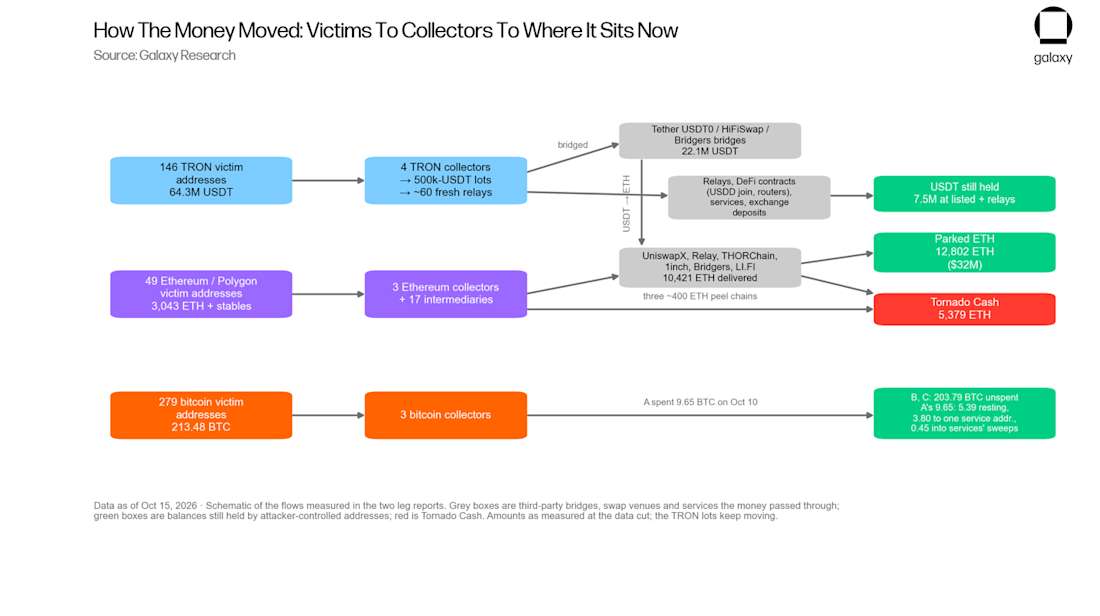
図2:2026年第3四半期ビットコインネイティブインフラ重大セキュリティイベント損失全景。Coldcard、Liquid ブリッジ、Bitget、Ledger デューラーポイズニングを含み、累計損失は 11億ドル超。
考察その2:デジタルBearer Assetsの残酷な実態とセルフカストディの規律
これがセルフカストディ防御が完全に崩壊した際に見せる、デジタル不名義資産(Bearer Assets)の最も残酷な実態である。
ビットコインが比類なき検閲耐性と没収不能性を持つため、一度消失すればどの勢力によっても絶対に回復できないという性質が決定的である。どの中央発行体にも苦情を入れることはできず、クレジットカードの紛争取消しも存在せず、法廷判決によるオンチェーン UTXO の強制的譲渡すら不可能だ。この略奪された9,100万ドル巨額の資金のうち、ハッカーの実際の支配から脱したのは唯一、Tether が管理者秘密鍵を発動して緊急凍結した1,000万 USDT に過ぎない。この事実は一皮むくと私たちへ残酷な警告を送ってくれる。USDT は決して不名義資産ではなく、管理者による強制制御権が付随した中央集権的債務負債なのである。そしてひっそりと3つの Bitcoin アドレスに残る 208 BTC は、世界中の誰もがオンチェーン上で鮮明に確認できるが、誰にも一丝たりとも触手することのできない対象なのだ。
伝統的な銀行業界であれば、これほど巨額の強盗事件には必ず国際連邦特別捜査班による鉄槌の封じ込めが降りかかるだろう。しかし暗号資産の世界においては、東南アジアの一般散髪民に主に属する474の被害アドレスは、最終的に OP_RETURN 取引の中に無力な嘆願文を残すことしかできなかった。
ただしこれはセルフカストディ(Self-Custody)の価値を否定するものではない。逆説的に言えば、それに対して警鐘を鳴らすのである。セルフカストディとは棚から気軽に買えるただの製品ではなく、厳格に実行しなければならない日常的運用規律(Operational Discipline)なのである。ハードウェアデバイスはその信頼チェーンの一端に過ぎず、配送を担当する物流サプライチェーン、目で見て信用するディスプレイモニタ、物理的バックアップおよび遺族承継プランなどが、同等に重要な他の連鎖要素を構成する。以下のラインを確実に严守してほしい:絶対に製造元の公式直販チャネルからのみ購入する。受け取った段階ですでに開封済み、あるいはプリプリントニーモニックカード付きのデバイスは、完全に乗っ取られたものと直接みなす。ゼロ損失の許容できない重要資産については、異なるブランド、異なる技術ソリューションのマルチシグまたは地理的に分離された環境へ秘密鍵を分散させ、単一ハードウェアの故障や片側サプライヤーの被害が致命的な破滅的災害へと拡大しないように徹底せよ。
考察その3:ビットコインネイティブ保守エコシステムの至暗の季節
Ledger サプライチェーンポイズニング事件は、過去2ヶ月半でビットコインネイティブインフラ陣営が受け続けてきた連続打撃に重厚なピリオドを打った。
• 7月30日、Coinkite が Coldcard ハードウェアファームウェアにおける擬似乱数生成の脆弱性が2021年から存在していたことを公表。これにより9,000アドレス超が自動的にはぐ取られ、累計1,830 BTC 超が盗難された(現在価格換算で約1億5,000万ドル)。
• 9月6日、Liquid サイドチェーン Elements ソフトウェアの欠陥により、攻撃者は無担保の偽造 L-BTC 約3,998 枚を空中で鋳造し、実在する Bitcoin を引き出して行った(当時価値で約3億2,000万ドル)。Blockstream によるクロスチェーンブリッジ修復後、攻撃者は自称ホワイトハットとして 3,400 BTC を返還したと主張したが、いわゆるセキュリティ報奨金として約600 BTC を引き留めた。
• 9月24日、取引所 Bitget がサードパーティ製セキュリティベンダーシステムへの浸透被害を受け、3億8,750万ドルの甚大な損失を被った。攻撃は北朝鮮系ハッキンググループの所為だと帰納されている。数日後、該当マネーロンダリング資金の遮断に成功した NEAR Intents もまた 380万ドルの報復的なハッキング攻撃を受けた。
CertiK および Hacken の統計によれば、第3四半期の業界累計損失は 11億ドルから13億ドルに達したが、Ledger 事案は第4四半期第1週に引き続き襲来した。このような目を瞠る被害者リストは、もはや監査を受けていない野良 DeFi スマートコントラクトを指すものではなくなり、セルフカストディ分野で最も崇敬を集めるアイコン的存在である Coldcard や Ledger、ならびにビットコインの古参パイオニア企業連合によって運営される Liquid サイドチェーンとなっている。全ての災厄において、基底の暗号数学は微動だにしておらず、崩壊はすべてソフトウェアエンジニアリング実装、物理サプライチェーン、あるいは人的運用管理のグレーゾーン領域で起きている。
唯一に残されたわずかな慰めの光は、業界防御の協調メカニズムが顕著に進歩した点にある。事案発生数時間以内に全网オンチェーンデータによる精密な追跡が行われ、Tether が資産を迅速に凍結し、NEAR Intents が黒钱的資金流動を遮断、Liquid の攻撃者さえオンチェーン交渉により 85% の資金を返還した。これは当時の Mt. Gox 時代に比べれば天地の差がある。しかし今四半期が全員に残した教訓は依然として甚だしく重い。「ビットコインネイティブインフラ内に踏み止まれば絶対的な避難場所になる」という油断と盲目的楽観主義は、冷酷な現実によって粉砕されたのである。
ビットコインの基底数学は輝かしい四半期を過ごしたが。しかし、数学の外側を取り巻く人間界は、完全に敗北し果てた。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @galaxyhq