MediaMarkt、Ledger製品を全面撤去、サプライチェーンにおけるハードウェア改竄が欧米にも波及
執筆:clearlove
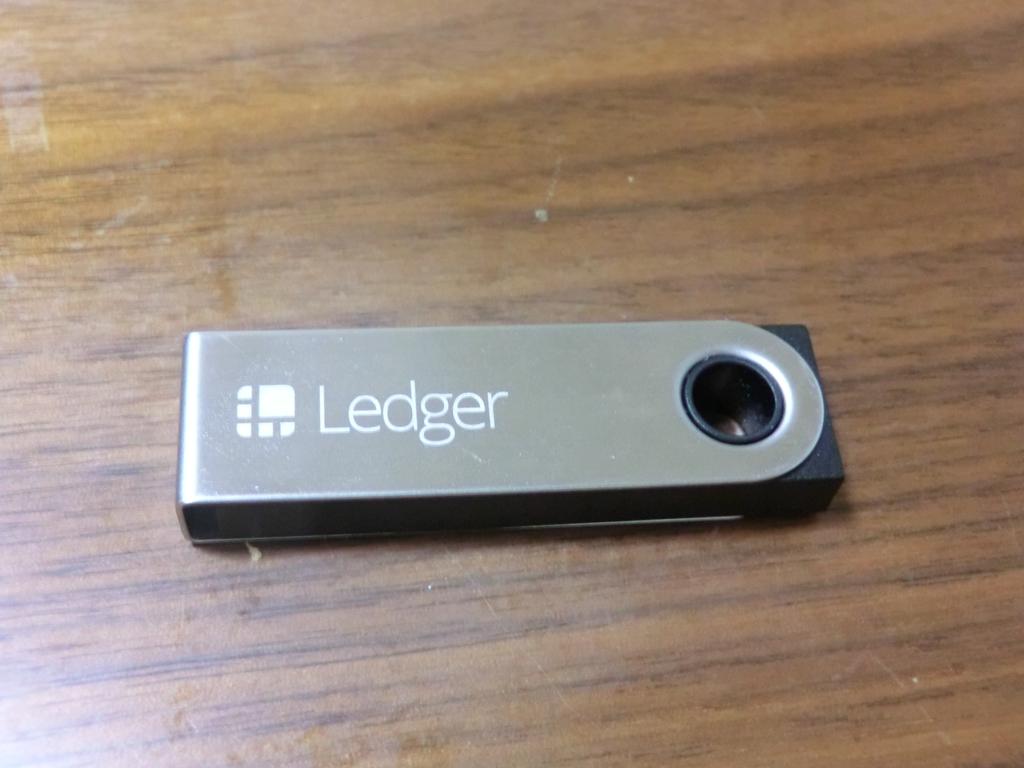
欧州の家電小売大手メディアマールト・サターン小売グループ(MediaMarktSaturn Retail Group)は2026年10月13日、フランスのハードウェアウォレット製造元であるレジャー(Ledger)製品を欧州の実店舗およびオンラインストアからすべて撤収させたと発表した。この措置は複数の欧州顧客が購入デバイスに無許可のケーブルとセルラー通信モジュールが内蔵されていると通報したことに端を発する。2026年10月13日現在、ブロックチェーンデータプラットフォームBitqueryの追跡確認により、複数国の流通網に拡散した物理改ざん攻撃は6つのパブリックチェーン上で被害ウォレット324台を標的とし、オンチェーンで詐取された総額は累計1億200万米ドルに上っている。
東南アジアの卸売業者から欧州の小売店へ:ハードウェア改ざんが国境を越えて広がる仕組み
今回の撤去は、暗号資産ハードウェアサプライチェーンへの悪意注入事件が東南アジアから欧州へ拡大したことを意味する。
2026年10月9日、Ledgerは認定卸売業者であるCryptoBilisから販売されたデバイスで異常な資産流出が発生したことを公表し、すべての出荷を停止した。マレーシアメディアFintech News Malaysiaの報道によれば、CryptoBilisの元創業者は2026年3月に株式譲渡を完了して運営から撤退しており、同社は長年にわたりインドネシア、マレーシア、フィリピンのデバイス配布を担当してきた。
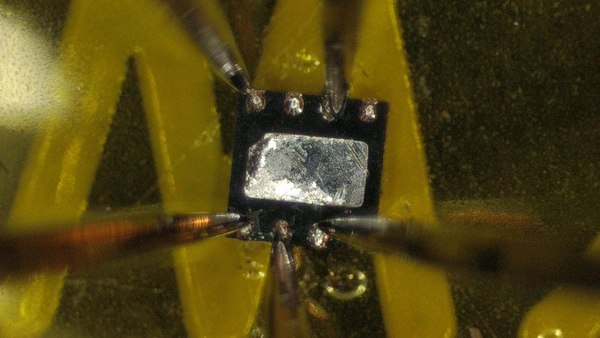
その後、物理改ざんはさらに多くのオフライン販売网点で確認された。2026年10月12日、元Mt. Gox CEOのマーク・カルペレス(Mark Karpelès)は、シンガポール・チャンギ空港のMetapod店舗で購入したLedger Flexウォレットにもスパイチップが仕込まれていたと明らかにした。これに続き、欧州のユーザーJohannes氏はドイツのMediaMarkt店舗2箇所で購入したデバイスのいずれも異常な溶接ケーブルとセルラーモジュールを含んでおり、初期化時にニーモニックフレーズを生成する際にセキュリティチップをバイパスして秘密鍵を送信できることを暴いた。MediaMarktSaturnの広報担当者は2026年10月13日、Cointelegraphに対し確認した、当グループは全Ledgerハードウェア製品を販売停止にし、メーカーと連携して調査の詳細を検証中であると述べた。
オンチェーン被害額1億200万米ドル:攻撃者はどのように盗んだ資産を洗浄したか?
セキュリティメディアThe Hacker Newsの報道によれば、Ledgerは調査レポート内で被害デバイスのハードウェア改ざんを既に確認済みであると指摘している。ハッカーらは2026年9月25日から10月7日にかけてTronとEthereum上で41回の少額承認引き出しテストを実施し、10月9日には324件のウォレットを協調させて数分の内にコントロール権を奪い取り資産を移転させた。
TechFlowはBitqueryのオンチェーンデータを分析した結果、盗難された1億200万米ドルのうちTronネットワークが最大の損失を抱えていることが判明した。Tronでは140件のウォレットから7,930万米ドルが盗まれ、総額の77.75%を占めた。Bitcoinネットワークでは203.8 BTC(1,680万米ドル、16.47%)が吸い上げられ、Ethereumでは368万米ドルの被害が出た。残りの3つの主要チェーン(BNB Chain、Polygon、Solana)の合計被害額は228万米ドルであった。Tetherは事案発生後に関連するTronアドレス20件にある1,000万米ドル相当のUSDTを凍結したが、TechFlowの計算によればこの凍結でTronチェーン全体の盗難資産の12.61%のみが阻止されたに過ぎない。ハッカーは即座に残りの2,370万米ドルをUSDDに変換し、THORChainを経て9,847 ETHへと交換した上で、Tornado CashおよびZcashへ最低でも6,680 ETHを投入して洗浄を完了させた。
TechFlowは被害アドレスへの資金流入タイミングを比較分析した際、公式が推奨する「過去90日間に入金されたデバイスを調べる」指引には明確なタイムラグがあることも突き止めた。被害ウォレットの40%が最初の入金を90日の安全ラインより前に実施しており、単に2026年6月に入金されたTron側被害アドレスだけでも42件あり、そのチェーン全体の被害数の30.0%を占めていた。こうしたオンチェーン上の分布データは、物理改ざんが行われた時期が公式が示す調査対象期間より少なくとも1ヶ月前倒しであることを裏付けている。
ハードウェアウォレットの安全性は物理サプライチェーンが改ざん不可能であるという前提に基づいている。攻撃の表面がオフラインの卸売チャネルや物理チップへの改変といった底層部分まで降り落ちると、コールドストレージの信頼連鎖は根本的に崩壊する恐れが生じる。2026年10月13日時点で、ハッカーが制御するアドレス内にはまだ238万米ドル相当のUSDCが未移送状態となっており、Circle社からのブラックリストに基づく凍結命令は発表されていない。CryptoBilisおよび欧州の小売段階を対象とした国際的な司法証拠保全活動は進行中である。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 深潮TechFlow