Ledgerハードウェアウォレット盗難の謎:スパイモジュールが埋め込まれ、中国系販売業者が浮上
著者:TechFlow
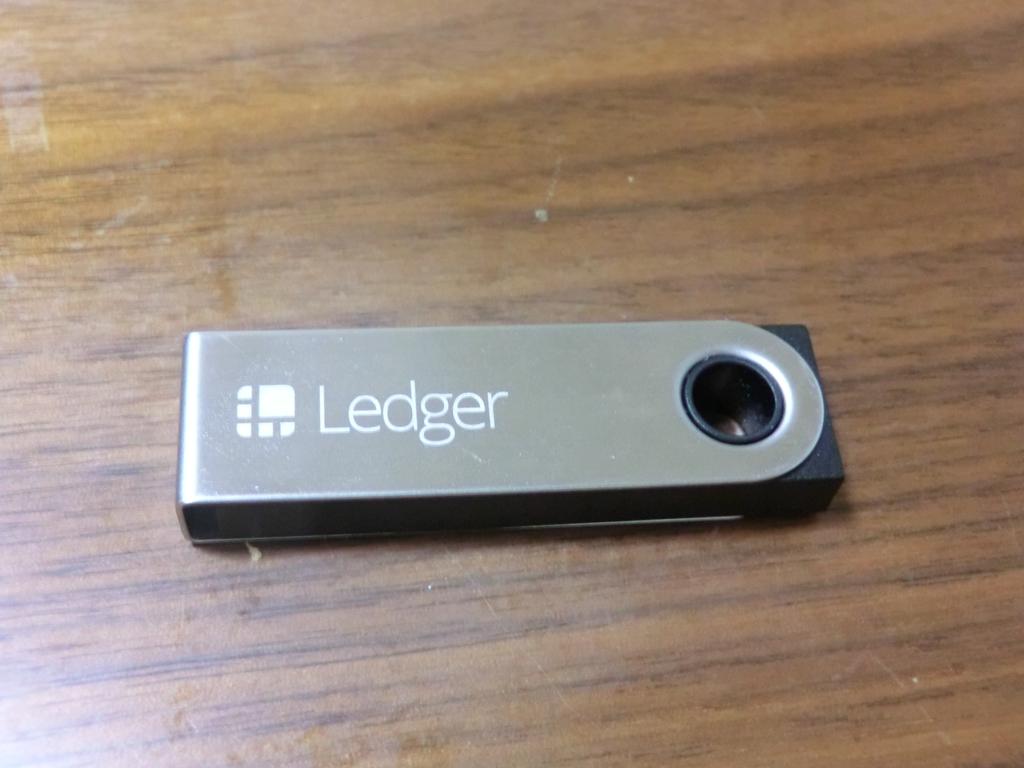
個人が新しく購入したLedgerハードウェアウォレットにBTC 80枚を転送した。公式認定の販売元から購入し、シードフレーズは手書きでメモし、金庫で厳重に管理。520万ドル相当だが、手順はすべて正しかった。
その後、コインは消えた。
10月9日、Ledgerは東南アジアの一部ユーザーにおける資産喪失事件について調査中であることを発表した。被害を受けたすべてのユーザーに共通する点は、デバイスが「CryptoBilis」という販売業者を通じて購入されていたことだ。
Ledgerは直接CryptoBilisに対しすべての販売と発送停止を要請すると同時に、過去90日以内に同店でデバイスを購入したユーザーに対して警告を発した。「未起動の場合は起動させないこと」「既にコインを入れている場合は、速やかに完全に新しいシードフレーズを持つ新規デバイスへ資産を移すこと」である。
実際の被害規模はどれほどなのか?オンチェーンアナリストのSpecterはXとRedditで報告された被害者のアドレスを追跡し、関連するウォレット約98個、損失額は8,690万ドルを超えると見積もっている。
もう一人のアナリストであるtanuki42も独自に7,200万ドル以上と推計している。
Bitqueryは311ウォレットを監視対象とし、その合計額は約9,290万ドルに達すると算出し、Ethereum(約4,200万)、Bitcoin(約1,760万)、USDT(約1,650万)の3つのチェーンに分散していると突き止めた。
これらはオンチェーン追跡に基づく試算であり、Ledgerは最終的な正確な数字を確認しておらず、追跡された全アドレスがCryptoBilisと直接結びついていることを証明したわけでもない。
しかし、既知の情報だけでも、暗号通貨業界において記録された中で最大のハードウェアウォレット・サプライチェーンセキュリティ事件と言えよう。
販売元のこっそりとした株主交代
CryptoBilisは闇市のような雑な業者ではない。Ledger公式サイト内の販売元ページに掲載されており、「公式認定販売元」と白黒明記されている。マレーシア、インドネシア、フィリピンを対象に展開しており、2020年にクアラルンプールで設立。自身を「東南アジアで信頼できるWeb3ブランド」と称し、取扱製品はLedgerのみならずTrezor、OneKey、Tangem、SafePalも含んでいる。
ユーザーの論理はシンプルだ。Ledger公式サイト内でこの店を見つけ、そこでデバイスを購入すれば、「公式認定」という言葉がそのまま安全性を保証してくれると考えたのである。
問題は、「公式認定」が保証するのはあくまで販売資格のほうであって、サプライチェーンのセキュリティとは別物だという点だ。デバイスはLedger工場を出荷後、物流経路を経て倉庫に入り、仕分けが行われ、卸売業者に届き、さらに消費者へ配送される。この供給網のいずれの過程でも、デバイスが傍受され、分解され、改竄される可能性がある。
さらに重要な手がかりがある。CryptoBilisは2026年3月に買収されていたという事実だ。
企業登記記録によれば、中国黒竜江省に登録住所を持つ「佳銘」と呼ばれる人物が8月3日より会社の全株式(100%)を取得している。
当時の創設チームは後に声明を出し、「引継ぎ後は実務運営を掌握できなくなった」「すでに会社の一員ではない」と表明し、「現経営陣による透明性の高い対応」を求めている。
さらに興味深いのは、買収側が元役員たちと秘密保持契約を締結し、取引情報の公開を制限していた点だ。契約の有効期限は10月19日まで設定されている。
つまり、今回の事件が10月9日に表面化した際、法的手段により元役員たちは買収の詳細を自由に公表することが禁じられていたのである。
買収と資産喪失に因果関係があるのか?確かな証拠はない。しかし、タイムライン上に並ぶ数々の偶然が、疑問符を太く浮き彫りにしている。
デバイスには何が仕掛けられたのか?
Ledgerはまだ攻撃の詳細なメカニズムを公式に確認していないが、既に一部の人物がデバイスを分解して検証している。
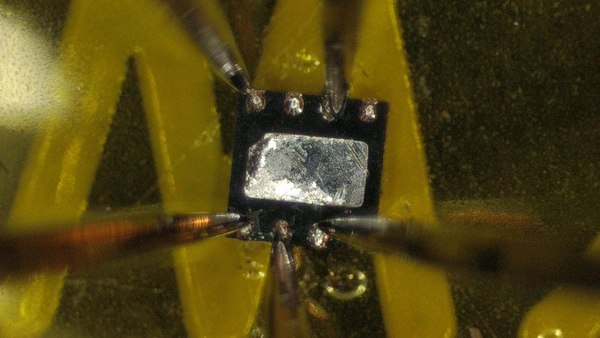
Mt.Gox前CEOのマーク・カルペレス氏は、マレーシアで購入したLedgerデバイスを分解し、SIMカードチップを搭載したスパイモジュールが内部に仕掛けられていることを発見したと明らかにしている。
このモジュールは画面パネルの緩衝材の位置に隠されており、外装は損傷しておらず、目視では何ら異常が見つからない状態だった。
SlowMistの最高情報セキュリティ責任者である23pds氏は、より詳細な技術分析を提供した。攻撃者はデバイス内にマイクロコントローラーを取り付け、画面のSPIデータ線に接続したという。
ユーザーがウォレットの設定を行い、画面にシードフレーズが一文字ずつ表示される際、このモジュールが画面出力の全文字を同期録画。録画完了後、内蔵のLTEまたはeSIMチップ経由で攻撃者に完全なシードフレーズを送信する仕組みだという。
この攻撃パスが有効なのは、Ledgerの中核的な防御ラインを完全に迂回しているからだ。Ledgerのセキュアエレメント(Secure Element)はプライベートキーが直接読み取られるのを防ぐ役割はあるが、画面に何が表示されるかは制御できない。シードフレーズが画面に表示されるその数秒こそが攻撃の機会である。攻撃者はチップをクラックする必要はなく、単に「画面を盗み見る」だけでよい。
これは憶測に留まらない。マーク・カルペレス氏は実物の写真を公開し、23pds氏は技術的な経路を示した。現時点ではまだ独立系サードパーティーによる両方の分析の検証が進んでいないものの、それらは互いに矛盾せず、同じ結論へと導いている。これは練りに練られたハードウェアレベルのサプライチェーン攻撃である。
ハードウェアへの物理的埋め込み以外に、他の二つの可能性も否定できない。一つ目は最も単純かつ露骨なシードフレーズのプリインストールである。攻撃者が事前に電源を入れ、ウォレットを設定してシードフレーズをコピーし、再度梱包する。ユーザーが「新規デバイスの設定」と思い込んで使用する実際には攻撃者が既に掌握しているフレーズが使われているのだ。二つ目はフィッシング。攻撃者がCryptoBilisの顧客データベースを入手し、Ledger公式を装ってメールやSMSを送付し、フィッシングサイトに誘導してシードフレーズの入力を促すパターンだ。
CZは発表から約1時間後に投稿した。「現時点の情報によると、これは特定ベンダーに限定されたサプライチェーン攻撃のようだ。わずかな数人が偽造あるいは改ざんされたLedgerデバイスを買ってしまった可能性がある。」同時にLedgerを擁護し、「業界で最も安全かつ歴史あるハードウェアウォレットの一つである」と評した。
今、どうすべきか?
Tetherは一部盗まれたUSDTの凍結に着手している。ただしBitcoinやEthereumなどの分散型資産は一度送金されてしまうと、ほとんど回収不能と考えていい。
CryptoBilisの顧客に対するLedgerのアドバイスは極めて明確だ。「既にコインを入れている場合はシードフレーズを漏洩したものとみなし、直ちに完全に新しいシードフレーズの新デバイスへ資産を移すこと」「未起動の場合は起動させないこと」。
すべてのハードウェアウォレットユーザーにとって、この一件は古くからのアドバイスを壁に再び釘付けにした。「可能な限りメーカーの公式サイトから直接購入すること」「公式認定販売業者」はブランド信頼という中間層を加えるものではあるが、その中間者自体が攻撃面となる可能性があるのだ。
Redditのあるユーザーはこのジレンマを一言で言い表している。「ハードウェアウォレットの真の意味は誰も信頼しなくて済むことにあるが、今は卸売業者が自分の包装箱を開封していないかどうかを信頼せねばならない状況になった」。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 深潮TechFlow