NEAR Intentsが攻撃を受ける:先週はハッカーの資金5000万ドルをブロックしたが、今週は自身が380万ドルを盗まれた
執筆:シャオピン
10月1日、クロスチェーンスワッププロトコルNEAR Intentsがセキュリティ通告を発表し、攻撃を受けたことを確認した。初期調査により、脆弱性はOmni出入金インフラとスマートコントラクト間の相互作用に起因することが判明した。チームはコントラクトの修正を完了したと表明しており、コアサービスは約1時間以内に再開予定だ。BSC、Polygon、TONなどの複数のパブリックチェーンにおける出入金サービスには、さらに約12時間の一時停止措置が取られる。
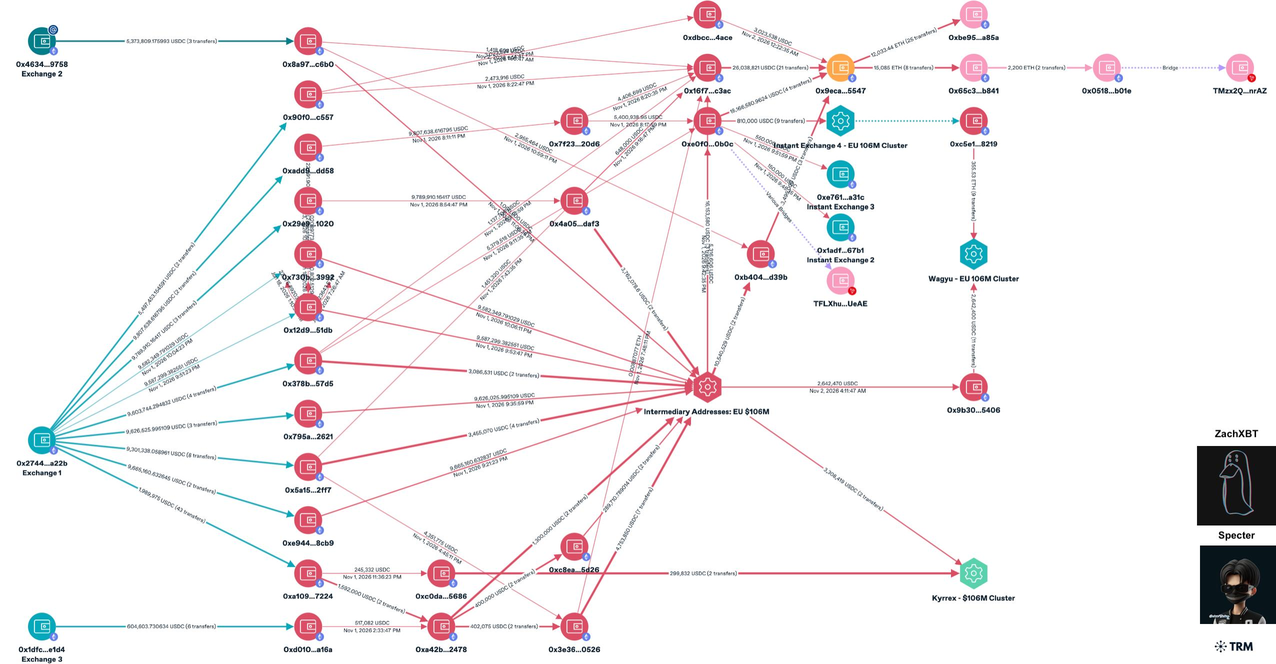
その後、オンチェーンデテクティブのZachXBTがより具体的な詳細を公開した。NEAR IntentsのBSCホットウォレットから多数の異常な資金流出があり、盗まれた資金は既にKuCoinに入金され、さらにビットコインネットワークへクロスチェーン移行された。被害額は380万ドルを超えている。
NEAR Intentsは被害資産に対して全額補償を行うと約束しており、事件はすでに当局へ通報され、オンチェーン追跡作業が進められている。
1週間前の「セキュリティガード」、1週間後の被害者
この攻撃が最も考察に値する点は、380万ドルという損失の裏にある、不気味なタイムラインにある。
実際、わずか1週間ほど前、NEAR Intentsは別の大きなセキュリティイベントにおいて、セキュリティの守護者としての姿をさらしていた。
9月24日、暗号資産取引所のBitgetが3億8750万ドルのセキュリティ侵害に見舞われた。攻撃者はサードパーティ製セキュリティ製品のゼロデイ脆弱性を悪用して内部認証情報を取得し、リスク管理システムを回避して無認可の出金を実施した。
Bitget事件発生後、盗まれた多額の資金がクロスチェーンインフラを通じて洗浄される試みが続いた。NEAR IntentsのSHIELDセキュリティシステムは、5000万ドル超の不審な送金試行を検知・遮断し、約50万3000ドルの処理中の資金を凍結した。NEAR Intentsのゼネラルマネージャー、Alex Shevchenko氏はBitgetが提供する総額10%の報酬(凍結5%+回収5%)を辞退し、より多くの資金を取引所に返還することを可能にすると公然と表明した。
当時、Shevchenko氏は広く引用されている発言をしている。「暗号資産業界は、デジタル所有権の承認を求める一方で、盗難品の洗浄を助長するために最適化されたインフラを構築してはいけない。」
そして今、その言葉を吐いたプロトコル自体が攻撃を受け、機能停止に追い込まれた。
攻撃経路:Omniインフラのコントラクト相互作用の欠陥
NEAR Intentsの公式発表によると、脆弱性はOmni出入金インフラとスマートコントラクトのやり取り部分に存在した。具体的には、マルチチェーン資産の入出金を処理する際のインフラ層の問題であり、攻撃者はコントラクト相互作用における欠陥を利用し、BSCホットウォレットから資金を抜き取った。
ZachXBTが追跡した資金の流れは、典型的なマネーロンダリングパスを示している。盗まれた資産はBSCホットウォレットから流出しKuCoinに入金され、そこから再びビットコインネットワークへクロスチェーン移行された。
この経路は注目すべきだ。なぜなら、これまでに北朝鮮のハッカー組織であるLazarus Groupに帰属させた複数回の攻撃と同様のマネーロンダリングパターンが使用されているからである。Bitget事件では、BitgetのCEO、Gracy Chen氏が認証し、IP行動パターンとオンチェーン分析から攻撃が北朝鮮のアクターによって実施されたことが示唆された。EllipticやTRM Labsは、過去の北朝鮮ハッカー活動と重複するウォレットアドレスを検出している。Scorechainも関連するウォレットをLazarus Groupに帰属させている。
明確にしておくべきだが、現時点でどのセキュリティ機関やオンチェーン分析会社も、NEAR Intentsへの今回の攻撃を北朝鮮ハッカーに帰属させて公言していない。しかし、資金がKuCoinを経てビットコインネットワークへ移行した経路と、NEAR IntentsがBitgetからの盗難資金を救済した直後に直ちに攻撃を受けたという事実は、外部に憶測を誘発するのに十分である。
Blocksecは9月30日の注釈で重要な分析枠組みを提示している。オンチェーンのウォレットアドレスの重複は、必ずしも同じ攻撃グループを指すわけではなく、場合によっては共通のマネーロンダリングサービサーを指している可能性がある。
NEAR Intentsとは何か、なぜそれが標的となったのか?
NEAR IntentsはNEAR Protocol上に構築されたクロスチェーンインテントプロトコルである。簡潔に言えば、ユーザーは自分が望む結果(例:「USDCをZECに交換する」)を宣言すればよく、プロトコルが専門的なルーティングバックエンドにより、複数のブロックチェーン間で取引を完了させる仕組みだ。
このインテントベース(インテント駆動)のクロスチェーンアーキテクチャは、過去1年で急成長を遂げた。
NEAR Intentsの累計取引量は20億ドルを超え、過去30日間では約8億ドルのクロスチェーン取引量を処理した。対象チェーンにはEthereum、Solana、Zcashなどが含まれる。また、Electric Coin CompanyのZashiウォレットとも連携し、BTC、SOL、USDCからプライバシーコインのZECへの直接交換を実現しており、この経路を通じて6億〜7億ドルの取引量が流れている。
まさにNEAR Intentsが大量のクロスチェーン資金フローを処理しているため、その出入金インフラとホットウォレットが高価値な標的となっている。クロスチェーンブリッジやスワッププロトコルは長年、暗号資産業界のセキュリティ事故が頻発する重災区であり、2022年のWormhole(3億2000万ドル)、Ronin Bridge(6億2000万ドル)から2024年のWazirX(2億3000万ドル)に至るまで、攻撃者が繰り返し証明してきたことがある。複数のチェーンを接続するインフラの安全性は、最も脆い部分によって決定される。
Bitget事件の余波はまだ拡散している
NEAR Intents自身のセキュリティ事件は、Bitget事件の余波がまだ継続的に拡大している背景の中で起きた。
10月1日当日、ブロックチェーン追跡企業MistTrackは報告した。Bitget攻撃者に関連するアドレスは現在もDAI安定資産の変換およびTronネットワークへのブリッジングを続けている。同時に攻撃者は、資金源を混乱させるためにWasabi CoinJoin(ビットコインのプライバシーミキシングツール)も使用した。1週間が経過したが、3億8750万ドルのうち凍結されたのは僅か約50万3000ドルであり、回復率は0.13%にとどまっている。
Bitget事件においてNEAR Intentsは防衛者の役割を担った一方、THORChainはBitgetのCEOによる凍結要請を拒否し、「設計上審査を行わない」という理由を挙げていた。分散型プロトコルが疑わしい資金を凍結するべきかどうかをめぐるこの議論は、いまだ結論が出ていない。
そして今、NEAR Intents自身が被害者の側へ回ったことで、「デジタル所有権」や「マネーロンダリングインフラとなることを拒否する」という同プロトコルの立場は、当然ながら別の角度から検証されることになる。セキュリティ上の責任履行を業界に呼びかけるプロトコルでありながら、自らのセキュリティインフラに悪用可能な脆弱性が存在しているのである。
2026年の暗号資産セキュリティ図景
この事件を2026年というより大きな文脈に位置づければ、情勢は楽観視できない。
Bybitは2025年2月に15億ドルの不正アクセス被害を受けており、FBIはこれを北朝鮮のTraderTraitor(つまりLazarus Group)の手口であると認定している。Bitgetは2026年9月に3億8750万ドルの盗難被害に遭い、オンチェーン分析は同じ国家レベルのアクターを指し示している。そしてNEAR Intentsは10月に380万ドルの盗難被害を受けましたが、犯人の帰属は依然として不明である。
2021年以来、Lazarus Groupは暗号資産業界から合計50億ドル以上を盗み出したと見られている。国連の調査によれば、これらの資金は北朝鮮の兵器開発計画に充当されているという。
NEARの共同創業者は以前、公開の場において、AI支援攻撃の高度化により従来のコード監査が対応しづらくなっていると述べ、ブロックチェーン業界は形式的検証へ移行すべきだと提起していた。この見解は、NEAR自社エコシステムの协议が攻撃を受けてしまった今、一層重みを持って響くものとなっている。
380万ドルは暗号資産セキュリティ事故の歴史においては決して大きな金額ではない。しかし、この資金が安全保障能力によって業界から尊敬を集めていたばかりのプロトコルから奪い去られたという事実が伝えるメッセージは、金額そのものを遥かに超えている:この業界では、「自分は安全だ」と宣言した瞬間に、誰もが真に安全になれるわけではない。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 深潮TechFlow