コーディング面接=ウォレット盗難?北朝鮮系ハッカー組織WaterPlumの採用詐欺が暴露
筆者:Boaz Sobrado
翻訳・編集:Luffy、Foresight News
同国のハッカーはかつて一晩でBybit取引所から15億ドルを盗み出したが、過去9ヶ月間はより小規模な標的、つまりエンジニア向けに偽の求人を送ることを狙ってきた。先週末、米連邦捜査局(FBI)と警察庁は関連する犯行データを発表した。ハッカーは100以上の国で少なくとも3万台のデバイスに侵入し、7000以上の暗号資産ウォレットから資金と認証情報を盗み出し、合計1070万ドルの収益を得た。その不正行為によって得られた金は最終的に平壌へ流れ着いた。
「オンライン会議プラットフォームのエラー対応を手伝ってほしい」
この攻撃手口は実態として偽りの採用フローである。警告文書によれば、WaterPlum組織のメンバーは雇用主になりすまし、待遇の良い求人機会を餌にして世界中のソフトウェア開発者やIT人材を狙っている。偽装する採用企業は往々にして架空のAI・暗号資産・NFT企業であった。
応募者はコーディングテストを受けるか、「オンライン会議プラットフォームの不具合修正を手伝う」よう要求され、提示された修復ツール正是コードアーカイブファイルだった。アーカイブにはBeaverTail、InvisibleFerret、OtterCookieをはじめとする複数のマルウェアに加え、新型マルウェアStoatWaffleが含まれていた。これらはブロックチェーン関連プロジェクトのフォルダ内に保管されており、開発者がVS Codeで該フォルダを開き、「信頼する」ボタンをクリックした瞬間にマルウェアが自動実行される仕組みだ。
マルウェアが一度実行されると、パスワードのコピー、キーロギング、スクリーンショットの取得、暗号資産ウォレットのニーモニック、ならびに見つかったあらゆるパスポート写真の窃取が行われる。セキュリティ企業Boltz Technologiesの創設者であり、元ゴールドマン・サックスIT副社長であるYoon Auh氏は、『On The Margin』ポッドキャスト番組で、「自らが動作しているOS自体よりも、どのアプリの方が安全性が高いと言えるでしょうか?」との質問に対し、「もし誰かがあなたを狙う気になれば、避けるのは難しい。すべてのデバイスを交換しない限り、防御手段はほぼない」と述べた。
「サッカーの試合を観ているようだ」
警告文書は非常に珍しく、通話相手の攻撃者の詳細を明らかにしている。面接官はAI顔変換ソフトウェアを使用し、通話開始から数分後にカメラをオフにする。ネットワークの調子が悪いという口実で応募者側にもカメラオフを依頼する。また、テキスト読み上げツールを使って日本語発音を練習していた。日本の警察当局の調査により、北朝鮮の法定休日には「攻撃者がゲームをしたりサッカー観戦を行ったりし、マルウェア攻撃活動を一時停止することが判明した。」
このハッカー集団は自ら積極的に履歴書を提出することもあった。2025年5月、日本のある暗号資産取引所がエンジニアからの転職申請を受け取った。応募者はマレーシア生まれでフィンランド在住、ヨーロッパの某大学卒と称したが、英語力が履歴書に記載された学歴や経歴と大きく乖離しており、最終的に不採用となった。
警察当局はさらに他の見分け方のヒントを挙げている。応募者が給与の支払いに暗号資産での決済を要求すること、面接中に別ディスプレイを頻繁に盗み見る様子が窺えること(スクリプトを読み上げるような挙動)、背景から他人の話す声の雑音が聞こえてくることなどだ。
日本の警察当局はまた、日本国内における最初の既知の「ノートパソコン農場(ラップトップファーム)」も摘発した(注:ラップトップファームとは、現地の共犯者が24時間稼働させて管理・提供し、海外のハッカーが正体を隠して遠隔操作を行う一揃いのPC機器群を指す)。一軒の住宅で、現地共犯者は長年にわたり複数の業務用PCを起動させっぱなしにし、海外に居る北朝鮮のハッカーがなりすましてリモート受託案件を引き受ける環境を整えていた。時事通信社の報道によると、これらの現地共犯者は自らの身分証明書や銀行口座を貸与し、数十億円の違法所得がここから日本国外へ流出していた。警告文書では、WaterPlumハッカーとこれらの偽IT従事者が同一IPアドレスを使用したことも示されている。
「彼らにも独自のKPIがある」
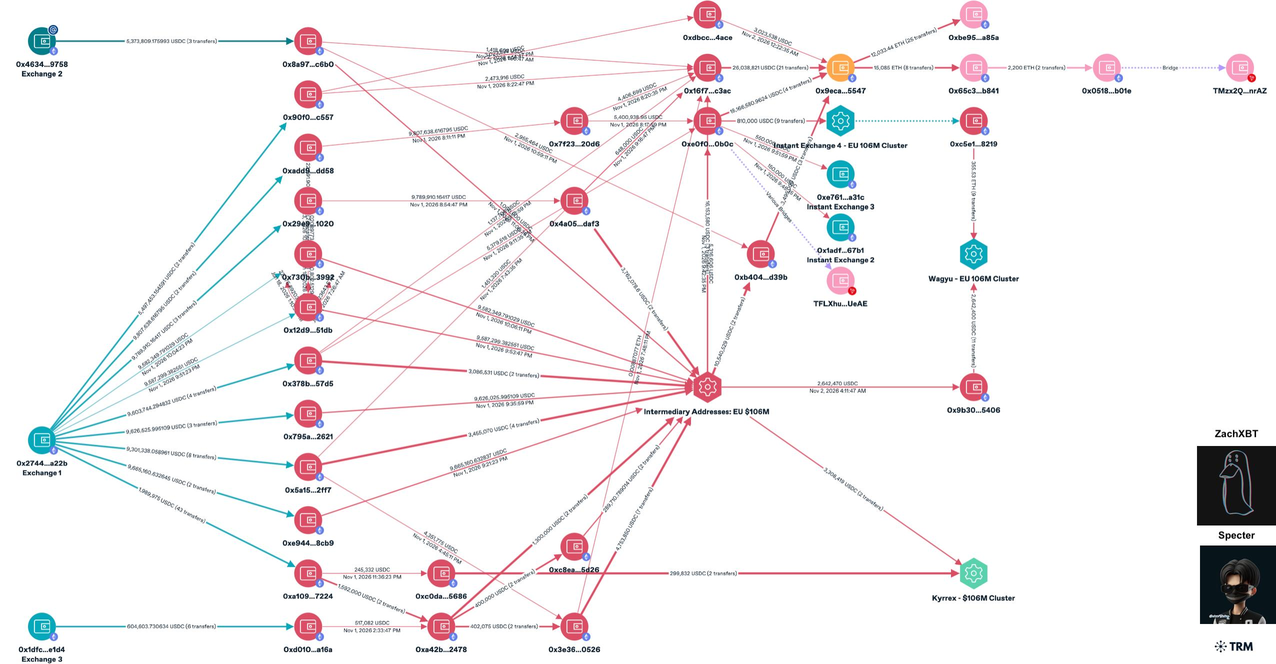
平壌にとって1000万ドルは決して巨額とは言えない数字だ。TRM Labsのデータによれば、2026年上半期の世界的な暗号資産ハッキング被害総額は9億7200万ドルに上り、そのうち6億4300万ドルが北朝鮮に関連するもので、大半は4月にDriftおよびKelpDAOを標的とした2件の攻撃によるものだ。TRM Labsは同時に、この統計は「北朝鮮の暗号資産収入の一部に過ぎず」、フィッシング攻撃、ソーシャルエンジニアリング攻撃、そして「偽装IT従事者による秘密作戦」による収益は計上されていないと指摘している。先週末発表された警告文書はこのグレーゾーン収入を補足しており、騙されたユーザーのウォレットからは平均約1500ドルが盗まれ、当時犠牲者は自分たちが求人面接に参加しているつもりだった。
キー管理企業Sodotの創設者であるIdo Sofer氏は『On The Margin』ポッドキャストで、これらの攻撃者それ自体がすでに一つの組織化された機関であると述べた。「彼らにはKPI評価があり、明確な目標があり、オフィスに出勤し、完全な作戦戦略を持っている。特に北朝鮮の国家主導勢力は多大なリソースを投入し、何としてでも目標を達成しようとする。国家レベルの組織が個人を狙えば、防ぐのは極めて困難だ。」
Bybitからの不正流出資金を追跡してきたBitOK分析会社のDmitry Machikhin氏はインタビューで、「Lazarusグループが不正資金を受け取るために使っている一部のアドレスやウォレットを特定することはできました。ただし我々にできるのはそれだけであって、犯人を検挙する権限は持ちません」と語った。
「単一のデバイス陥落がシステム全体の崩壊につながらないようにせよ」
公式機関が、採用側から配信されたコードパッケージを実行してしまった全被害者に示したアドバイスは極めてストレートだ。「あなたのウォレット情報は既に漏洩していると想定せよ。」「完全に別の新しいデバイス上で新規ウォレットを作成し、全資産を新ウォレットに移し替える。新しいニーモニックはオフラインで保存し、その後、侵害を受けた旧デバイスのデータを完全に消去してください。」
これまでの暗号資産セキュリティに関する議論は主に取引所のリスクを中心に語られてきたが、今回の攻撃における脅威の起点は個人のノートパソコンであった。
Auh氏の意見は、完璧に壊れない壁を築くことに依存するのではなく、侵害を受けた場合のシナリオに事前に備えるべきだというものだ。「私たちはどのシステムも全ての攻撃経路から完全に身を守れるわけではないと知っている。もし特定のデバイスが既に陥落した場合、そのリークが拡大し、システム全体が崩壊するのを断じて避けなければならない。」
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 Forbes