PDF 하나로 63억 달러, 북한 해커는 어떻게 암호화폐 세계를 장악했나?
작성자: 소빙, TechFlow
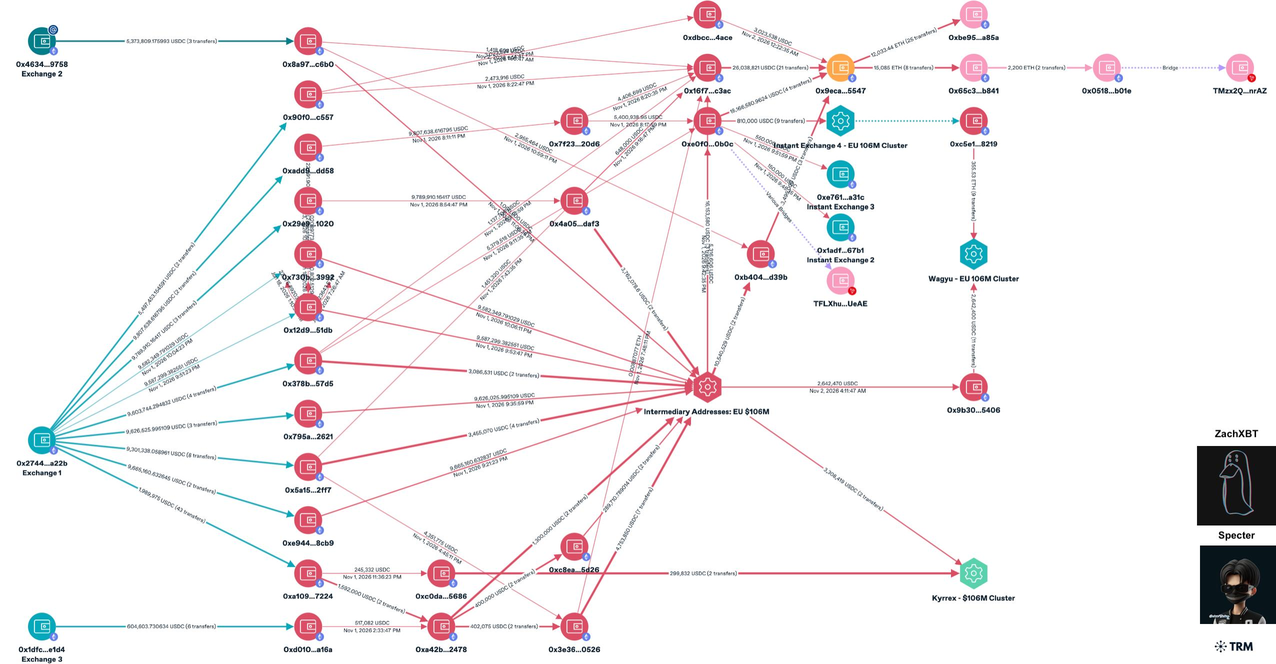
2026년 10월 30일 새벽, 바이낸스의 9개 체인에서 핫 지갑이 동시에 공격받아 체인 상으로 62억 6,000만 달러 이상이 이동되었다.
10월 31일, 연방수사국(FBI)가 북한 해커 조직의 바이낸스 도난 사건 연관성을 발표했으며, 트럼프는 만약 북한이 저지른 사실이 확인된다면 미국 측이 북한과 교섭할 것이라고 밝혔다.
한 나라가 전체 암호화폐 산업을 현금 인출기처럼 사용하고 있다.
TechFlow 집계 기준, 2017년부터 2026년까지 라자러스 및 북한과 관련된 해커들은 총 37건의 암호화폐 절도 사건에 관여해 그 합산 금액이 약 118억 1,700만 달러에 달한다.
2017년 한국 거래소 빗썸을 공격해 700만 달러를 탈취하는 것으로 시작해, 바이낸스가 단밤에 수십억 달러가 증발하는 사건까지 발생했다. 네트워크가 차단된 곳으로 알려진 북한은 불과 10년 미만 만에 어떻게 사이버 전쟁의 주변부에서 암호화폐 세계의 최고 포식자로 자리 잡았는가?

PDF 한 권, 6억 달러
2022년 초, 암호화폐 게임 'Axie Infinity'의 모회사인 Sky Mavis의 고급 엔지니어는 LinkedIn에서 메시지를 받았다. 보낸 이는 특정 회사의 채용 담당자라고 주장하며 매우 매력적인 보상 조건을 제시했다.
이 엔지니어는 여러 차례의 면접을 치렀고 모든 것이 정상적으로 보였다. 마지막으로 그는 PDF 형식의 고용 통지서를 받았다. 파일을 열어 본 순간, 멀웨어가 Sky Mavis의 내부 시스템에 조용히 침투했다.
'Axie Infinity'의 Ronin Bridge는 9개의 검증자 노드를 기반으로 한 권한 증명 방식을 채택하고 있으며, 출금을 승인하기 위해서는 5개 노드의 서명이 필요하다. 공격자는 감염된 엔지니어의 PC를 통해 Sky Mavis의 IT 인프라에 침투해 검증자 4명의 키를 확보했다. 나머지 5번째 서명은 잊혀진 취약점에서 나온다. 2021년 11월, Sky Mavis는 거래 부하가 극심한 시기에 Axie DAO에 서명을 도와달라고 요청했고, 이 임시 권한은 12월에 정지되었지만 접근 권한은 결코 해제되지 않았다.
2022년 3월, 6억 2,000만 달러가 Ronin Bridge에서 사라졌다. 한 달 뒤, FBI는 해당 공격을 북한의 라자러스 그룹(Lazarus Group) 기원으로 지목했다.
가짜 채용 제안서 하나, 잊힌 인증 권한 하나, 그리고 탈취당한 6억 달러.
그 후 Ronin의 경우를 담은 시나리오가 끊임없이 반복되지만, 공격자의 수법에는 진화가 있었다.
2022년 6월, Harmony Horizon Bridge가 무너지며 1억 달러가 유출됐다. 공격자는 블록체인 개발자로 위장해 내부 직원 자격으로 시스템 권한을 확보했다. 2023년에는 Atomic Wallet, Alphapo, CoinsPaid, Stake.com이 연달아 함락되며 누적 손실액이 2억 3,800만 달러를 초과했다. 이어 2024년 7월에는 인도 거래소 WazirX가 2억 3,500만 달러 규모 공격을 받았다.
매번 공격 수법은 달랐지만 그 이면의 논리는 놀랍도록 일치했다. 사람 한 명을 찾고, 그를 속이며, 그 사람을 통해 문을 연다.
2025년 2월, 이들은 이러한 방법론을 새로운 차원으로 끌어올렸다.
바이빗(Bybit)의 콜드 월렛에서 15억 달러가 유출됐다. 파라다임(Paradigm) 보안 연구원 samczsun의 분석 결과, 공격자는 바이빗을 직접 공략하지 않고 다중 서명 지갑 서비스 제공업체인 Safe{Wallet}의 인프라를 침투해 악성 코드를 심어 바이빗의 콜드 월렛 서명 프로세스를 정확하게 겨냥했다. 즉, 바이빗 자체의 보안 조치가 완벽하더라도 최상류 공급망이 무너지면 모든 방어선은 무용지물이 된다.
8개월 후, 바이낸스가 최신 먹잇감이 되었다.
사후 바이낸스가 발표한 조사 결과에 따르면, 한 운영 엔지니어의 노트북이 해킹당해 공격자가 이를 통해 내부 시스템에 침투했고, EIP-7702를 활용해 핫 월렛에게 위임장을 서명하게 했다. 신위는 온체인 복원을 통해 공격 컨트랙트의 로직을 해부하며 「공격자의 프로그램은 오너를 하나만 인식하고 단 하나의 일만 수행한다: 돈을 옮기는 것」이라고 풀이했다.
Ronin에서 Bybit를 거쳐 바이낸스에 이르기까지 공격 규모는 6억 달러에서 15억 달러, 다시 62억 달러로 도약했다. 매번 사회공학적 기법의 승리였으며, 매번 한 인간으로부터 시작됐다.
동료가 북한인 가능성
만약 라자러스 그룹의 대외적 공격이 '문을 부수는 방식'이라면, 북한 IT 근로자들의 침투는 '집안 깊숙이 들어가는 것'에 가깝다.
2024년 10월, 코인데스크(CoinDesk)가 업계에 충격을 안긴 보고서 한 편을 발표했다. 기자들이 블록체인 결제 기록과 내부 단서를 추적한 결과, 24개 이상의 암호화폐 기업이 무지한 상태에서 북한 IT 근로자를 고용한 사실이 드러났으며, 이 중 최소 12개 기업은 임원 명단에서 북한籍疑似 직원 발견을 확인했다. 거론된 프로젝트로는 코스모스 허브(Cosmos Hub), 인제티브(Injective), 제로렌드(ZeroLend), 판톤(Fantom), 수시(Sushi), 예른 파이낸스(Yearn Finance), 트루플레이션(Truflation) 등이 꼽혔다.
메타마스크(MetaMask) 보안 연구원 테일러 모나한(Taylor Monahan)은 역사 동안 최소 40개 이상의 디파이(DeFi) 프로토콜이 북한 IT 근로자를 고용한 바 있으며, 이는 최대 7년간 지속됐다고 밝혔다.
이들은 위조된 여권과 비자, 정교하게 각색한 이력서로 필터링을 통과했으며, 텔레그램(Telegram), 디스코드(Discord), 인드드(Indeed) 등을 통해 지원을 진행했다. 이들은 채용 절차가 느슨하고 암호화폐로 급여를 지급하는 스타트업 팀을 노렸으며, 재택근무 중에도 거의 카메라를 켜지 않았다. UN 추정에 따르면, 북한 IT 근로자들은 매년 정권에게 최대 6억 달러의 수익을 벌어주는데, 개인이 실제로 가져갈 몫은 고작 10~30%에 불과하다.
2024년 3월, 머천설블스(Munchables) 사건은 교과서적인 사례를 제공한다.
블래스트(Blast) 체인 기반 NFT 게임인 이 회사는 'Werewolves0943'이라는 가명의 개발자를 고용했다. 온체인 조사관인 ZachXBT가 추적한 결과, 해당 개발자는 바로 북한 스파이였으며, 개발자 권한을 활용해 프로젝트에서 1만 7,400개의 ETH를 빼돌려 약 6,200만 달러 상당의 자산을 횡령했다.
이야기의 반전은 블래스트 창립자 팜맨(Pacman)과 커뮤니티의 다각적인 압박 속에, 해당 개발자가 8시간 안에 모든 개인키를 건네며 탈취한 자금 전액을 반환했다는 점이다. 그가 왜 반환했는지 아무도 모른다. 한 가지 추측으로는 신분이 들킨 후에도 횡령한 자산을 계속 보유하면 더 큰麻烦를 초래할 것이라고 판단했을 가능성이 크다.
하지만 수시(Sushi)의 경험은 그렇게 운이 좋게 끝나지 않았다.
2021년 9월, 수시/MISO 플랫폼에서 약 300만 달러가 탈취당했다. 사후 조사 결과, 'Anthony Keller', 'Sava Grujic'라는 두 명의 전 계약직 직원은 해고 이후에도 코드베이스 접근 권한을 보유한 상태였다. 수시는 이후 또 다른 북한籍疑似 계약직인 'Gary Lee'도 고용했다. 2023년 트루플레이션(Truflation)의 창업주 스테판 러스트(Stefan Rust)는 자신이 속한 팀 내에 5명의 북한籍疑似 근로자가 포진되어 있어 전 직원의 3분의 1 이상을 차지한다는 사실을 발견했고, 직후 해당 기업은 약 500만 달러 규모의 개인키 유출 공격을 당했다.
크라우드스트라이크(CrowdStrike)의 데이터에 따르면, 북한 IT 근로자들은 12개월간 320개 이상의 기업에 침투했으며 전년 대비 약 220% 증가했다.
이들은 가짜 신분을 사용했으며, 미국 내 인력을 고용해 다수의 컴퓨터를 집중 배치해 원격 근무 환경을 조성함으로써 가상 위치 정보를 조작했고, 생성형 AI를 활용해 영상 면접에도 대응했다.
보안 기업 노우비어4(KnowBe4)조차 자신들이 표적이 됐음을 인지했는데, 정상적인 채용 절차를 거쳐 입사한 한 '직원'이 출근하자마자 즉시 멀웨어 배포에 착수한 것이다.
김정은을 한 마디도 나쁘게 말하지 못해
북한 해커란 대체 어떤 존재일까?
2026년 8월, 한인 미국인 기자는 메타마스크 보안 연구원 테일러 모나한, 실얼라이언스(SEAL Alliance)의 닉 밤(Nick Bax) 및 엄랩스(Ump Labs)의 도움을 받아 채용 담당자 'Sophie Wang'으로 위장해疑似 북한 국가급 해커와 영상 면담을 진행했다.
이求职자는 스스로를 'Justin Lim'이라고 주장하며 미국 캘리포니아주 롱비치에 거주한다고 밝혔으나, accent은 한국식 발음으로 파악됐다. 온체인 단서와 신분증 데이터를 보면 실제 거주는 러시아 블라디보스토크일 가능성이 높으며, 그는 실제로 2022년 메타플레이(MetaPlay)로부터 약 270만 달러를 탈취한 이력이 있다.

면접 중 그는 뛰어난 기술력을 입증했다. 벨라스(Velas) 네트워크를 포크해서 더 그래프(The Graph)가 호환되게 실행시키는 과정을 설명했고, 익숙지 않은 오픈씨 씨포트(OpenSea Seaport) 프로토콜이나 유니스왑(Uniswap) v4와 같은 상황이 닥치면 곧바로 문서를 꺼내 분석했다.
면담자가 북한의 바이빗 도난 15억 달러 발언을 했을 때, 그는 면접 내내 단 한 번뿐인 미소를 지었다.
마지막 질문으로 모든 것은 막을 내렸다. 면접관은 그에게 김정은에 대해 부정적인 발언을 해보라 요구했고, 잠시 침묵이 흐른 뒤 그는 줌(Zoom)을 종료했다. 이어서 그는 '네트워크 불안정'을 구실로 디스코드 또는 텔레그램으로 대화를 이어가자고 요청했다. 재차 쫓아물었을 때, 그는 그저 「그 사람에 대해서는 잘 모르겠습니다」라고만 대답했다.
북한에서는 최고 지도자를 공개적으로 비난하는 행위가 3대에 걸친 정치범 수용소행을 부르기에 충분했다. 이 테스트는 이후 보안 커뮤니티가 채용 필터링 수단으로 널리 권장하기에 이르렀다. 후보자들에게 김정은에 대한 부정적인 평가를 요구하면 거의 모든 북한 개발자들이 이를 피하려는 경향을 보였다.
비밀전쟁
북한의 네트워크 공격력은 하루 아침에 구축된 것이 아니다.
탈북자인 장세율(Jang Se-yul)이 비즈니스 인사이더(Business Insider)에 밝힌 바에 따르면, 북한의 사이버전 프로젝트는 1980년대까지 거슬러 올라가며 내부 별명은 '비밀전쟁'이었다. 김정은 정권은 조기에 기존 군대보다 열악한 상황에서 사이버전이 가장 저렴하면서도 높은 성과를 낼 수 있는 비대칭 무기임을 깨달았다.
북한 해커 한 명을 길러내는 데에는 약 9년이 소요된다. 출발점은 김책공업종합대학(구명 자동화대학)으로, 매년 약 5,000명의 지원자 중 100명을 선발한다. 심사 기준은 먼저 정치적 성분을 중시하며, 북한의 '성분' 체계는 시민을 3개의 주요 계층과 56개의 하위 분류로 나누어 호적에 기록한다. 수강생은 하루 6교시(한 교시 90분) 동안 프로그래밍 언어와 운영체제를 배우고 윈도우(Windows) 아키텍처를 깊이 있게 연구하며 완성 도구 없이도 독자적으로 멀웨어를 작성하도록 훈련받는다.
졸업 후 해커들은 국가를 주요 타겟으로 삼는 특수 작전반에 배치되어 해외에서 합법적인 기업 직원 신분으로 약 2년간 잠복하며 현지 언어와 문화를 익힌다. 급료는 매우 풍성한데 월 최대 2,000달러에 달해 북한 대사 봉급의 두 배 수준이다. 추가 보상으로는 평양시에 185평방미터가 넘는 아파트와 가족 동반 수도 이주 자격이 포함된다.
"해커 양성 비용은 극도로 낮습니다." 장세율은 이렇게 말했다. "바로 이런 이유로 가난한 이 나라 역시 이 분야에 막대한 자금을 투여할 수 있는 것입니다."
그에 따르면 사이버 위협은 핵 위협보다 더 직접적이고 치명적이다. "총기를 발사하지 않는 전쟁입니다."
유령 제국
미국 재무부는 2019년 라자러스 그룹(Lazarus Group), 블루노롭(BlueNoroff), 안다리엘(Andariel) 등 세 개 조직에 대한 제재를 단행했으며 이들이 모두 북한 정보첩보총국(RGB)의 통제 아래에 있음을 지적했다. 그러나 '라자러스'라는 명칭은 실제로 광활한 국가급 네트워크 공격 집단을 나타내는 외부의 명칭에 불과하다.
파라다임(Paradigm) 보안 연구원인 samczsun은 바이빗 사건 이후 공개한 분석 자료를 통해 얽히고설킨 이 조직의 네트워크 구조를 정리했다:
TraderTraitor: 대형 사냥꾼. 거래소, 커스터디 서버, 지갑 시스템을 주 타겟으로 삼으며 파일싱 피싱과 가짜 채용 정보를 활용한다. 론인, 와즈르엑스, 바이빗 공격 모두 이 팀의 소산이다. 그들은 보통 제로데이(Zero-day) 취약점을 쓰지 않고 '사람'을 조작하는 식으로 시스템을 우회한다.
AppleJeus(Citrine Sleet): 공급망 암살자. 암호 자산 환경에 특화된 트로이목마형 소프트웨어를 제작하며 2024년 라디아트 캐피탈(Radiant Capital) 침투가 대표 사례다. 또한 크롬리움 제로데이 취약점 CVE-2024-7971을 활용해 푸드모듈(FudModule) 루트킷을 배포하기도 한다.
BlueNoroff(Sapphire Sleet): 금융 사냥꾼. 초기에는 은행과 SWIFT 시스템을 공략했으며 2016년에는 방글라데시 중앙은행에서 10억 달러를 가져가려다 막막했던 적이 있다(성공적으로 탈취한 금액은 8,100만 달러). 현재는 완전히 암호자산 및 벤처캐피털 영역으로 확장했다.
Famous Chollima: 잠입자. 가짜 신분을 통해 기술 및 암호화폐 회사에 채용되어 내부 침투 역량을 형성한다. 크라우드스트라이크가 추적한 침투 대상 320개 기업의 대부분이 이 팀의 작품이다.
DangerousPassword: 저비용 광역 확산. 피싱 이메일, 위조 영상 통화 앱을 사용하는 등 수법은 단순하지만 양적 우위를 점한다.
이들 간부팀 사이의 구성원, 도구, 인프라는 서로 겹치는 부분이 많으며 보안 기관마다 부여한 코드 네임 또한 제각각이다. 다이아몬드 슬리트(Diamond Sleet), UNC4899, Contagious Interview, 웨이즐모(Wagemole) 등.
하나의 적, 열댓 가지의 코드네임, 제각기 다른 가면.
비대칭 전쟁
바이낸스 사건 발생 직후, 일론 머스크가 X 플랫폼에 게시글을 올렸다. "매일이 제로데이다."
이는 수사학이 아닌 사실이다. 마이크로소프트(Microsoft) 위협 정보 부서가 발행한 특별 연구 보고서에 따르면 북한 활동 중인 8개 주요 해커 조직 중 이미 3개가 AI 도구와 일상 공격 절차의 심도 있는 결합을 완료했으며, 마이크로소프트가 정의한 사이버 위협 AI 적용 완성도 모델에서 최고 등급을 달성했다.
AI의 개입은 이제 실험적 단계에 머물지 않고 선행 정찰, 사회공학적 피싱, 신원 위조, 멀웨어 작성, 나아가 소프트웨어 공급망 오염에 이르기까지 전 주기를 아우르고 있다. 즉, 예전엔 준비에 몇 주가 필요하던 피싱 메일, 위조 이력서, 악성코드는 이제 대량 생성되고 자동으로 진화된다.
공격자는 취약점 하나만 찾으면 되지만, 방어자는 모든 취약점을 지켜야 한다. 그것은 바로 비대칭 전쟁이다.
빗썸의 700만 달러에서 론인의 6억 2천만 달러, 바이빗의 15억 달러에서 바이낸스의 62억 달러로 이르기까지 공격 규모는 기하급수적으로 팽창했다. 이 곡선의 반대편에는 1인당 GDP가 2,000달러가 안 되는 한 국가, 17세부터 9년간의 훈련을 받는 젊은이들의 집단, 그리고 '비밀전쟁'에 40년간 헌신해 온 국가 기계가 있다.
암호화폐 산업은 반드시 다음과 같은 현실을 직시해야 한다. 그 맞은편에는 핵보유국 전체의 사이버전 병력이 자리 잡고 있으며, 이 경쟁자는 날로 강해지고 있다.
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 深潮TechFlow