TRM 리포트: 북한 해커가 하룻밤 만에 바이낸스에서 63억 6천만 달러를 어떻게 탈취했고, 약 24억 달러는 여전히 동결되지 않는다
작성자: TRM Team
편집: TechFlow
TechFlow 요약: 온체인 포렌식 기관 TRM Labs의 바이네시아 도난 사건 첫 완전 분석입니다. 높은 확신으로 북조선 해킹 그룹 TraderTraitor를 지목하며, 10개 블록체인에서 반小时内 동시에 '정당한 서명'으로 자금 인출이 이루어진 점을 강조합니다. 문제는 단일 피싱 공격보다 바이네시아 핫월렛 서명 인프라 자체에 있을 가능성이 큽니다. 투자자에게 진정한 관건은 약 27억 달러로 동결된 스테이블코인이 아니라, 약 42만 개의 ETH와 18,270개의 BTC를 현재 공격자가 보유하고 있다는 점입니다. 이 자산을 향후 크로스체인 브릿지, 교환 서비스 및 OTC를 통해 매도하는 과정이야말로 ETH/BTC의 잠재적 매도 압력 원천이 될 것입니다.
요약 포인트
2026년 10월 29일, 한 공격자가 바이尼西亚 10개 블록체인 상 지갑에서 약 63억 6천만 달러를 인출했습니다. 이 중 대부분은 UTC 20:05부터 약 20분 이내에 완료되었습니다. 이로써 역사상 최대 규모의 암호화폐 탈취 사건이 되었으며, 2025년 2월 Bybit 15억 달러 도난 사례의 약 4배 규모입니다. 바이尼西亚는 보안 사고가 발생했음을 확인했으며, 여러 네트워크의 출금을 일시 중단했습니다.
TRM은 신뢰할 수 있는 온체인 및 오프체인 정보를 바탕으로 이번 공격을 조선의 엘리트 해킹 조직 TraderTraitor로 지목합니다. 우리는 이 판단에 대해 높은 확신을 가지고 있습니다. TRM은 해당 자금의 이동 경로를 추적 중이며, Beacon Network를 통해 협력사에 경고 발령을 내리고 있습니다.
이더리움 네트워크에서 공격자는 EIP-7702 위임 기능을 사용하여 바이네시아 핫월렛을 자신이 제어하는 'sweeper'로 전환했고, 사전에 50건의 프리사인 인증서를 준비했습니다. 동일한 시간창 내에 바이네시아의 나머지 9개 체인 지갑들도 일반적인 서명 전송 방식으로 공격자에게 자금을 이체했습니다. TRM은 이는 바이네시아 핫월렛 서명 인프라가 침해되었음을 시사한다고 평가합니다.
Tether, Circle, Ripple, World Liberty Financial은 약 26억 7천만 달러의 스테이블코인을 동결했으며, Arbitrum 안전 위원회는 자체 네트워크에서 8,426개의 ETH와 7,460만 개의 ARB를 동결하여 총 약 27억 달러에 달합니다. 공격자는 동결 작업과 속도 경쟁을 벌였으며, USDT를 미들맨에게 매각하고 Aave에서 USDT를 담보로 ETH를 차입했습니다. 현재 공격자는 42만 개 이상의 ETH와 18,270개의 BTC를 보유하고 있으며, 약 24억 달러 어치의 자산이 어느 발행업체도 접근할 수 없는 상태입니다.
사건 경과
10월 29일 밤, 세계 최대 암호화폐 거래소 바이네시아 소속 지갑에서 수십억 달러 규모의 암호화폐 유출이 시작되었습니다. 불과 몇 분 만에 바이尼西亚 XRP Ledger, 이더리움, 비트코인, Tron, Solana 및 기타 4개 네트워크 지갑 잔고가 동일한 공격자가 통제하는 주소로 이체되었습니다. UTC 23:05 전후 제2파 인출은 바이尼西亚 Avalanche 및 Polygon 지갑에도 영향을 미쳤습니다.

바이尼西亚는 잠재적 보안 문제를 조사 중이라고 밝힌 후 예방 조치로 여러 네트워크의 출금을 일시 중단했다고 발표했습니다. 사용자의 자금은 안전하다고 설명했습니다. 사태는 진행 중이며, 본문의 데이터는 10월 30일 UTC 00:30 기준 TRM이 온체인에서 관찰한 사항을 반영합니다.
배후
TRM은 이번 공격을 조선의 최정상 해킹 부대인 TraderTraitor로 지목합니다. 우리 평가는 신뢰할 수 있는 온체인 및 오프체인 정보원에 기반합니다. FBI는 2025년 2월 Bybit 15억 달러 도난 사건이 바로 이 조직의 소행이라고 밝힌 바 있습니다.本次 공격의 여러 특징은 기존 조선 관련 탈취 사건, 즉 Bybit 사건 및 2026년 4월 KelpDAO 사건과 일치합니다: Tornado Cash에서의 소규모 인출로 운영 지갑에 자금 주입, 탈취 훨씬 이전에 미리 계획 착수, 서명을 사전에 확보한 뒤 일괄 실행 등. 다만, 현재 관찰되는 자금 세탁 방식(미들맨 및 대출 프로토콜을 통한 대량 교환)은 Bybit 사건 이후 크로스체인 브릿지를 주로 이용하던 패턴과는 다릅니다. 수사가 진전됨에 따라 TRM은 추가 findings을 공유할 예정입니다.
탈취 규모
TRM은 바이네시아 소유 지갑에서 공격자 통제 주소로 이체된 10개 블록체인에 걸친 모든 송금을 추적했습니다. 각자산이 인출될 당시 가격으로 계산할 경우 총액은 약 63억 6천만 달러입니다. 현재 가격으로 환산하면 동일 자산가치는 약 62억 3천만 달러입니다.
이더리움은 약 37억 9천만 달러 비중을 차지했으며, 여기에는 200,630개의 ETH와 다른 185종의 토큰이 포함됩니다. 이 중 USDT 18.75억 개, USDC 8.23억 개, RLUSD 8,850만 개가 있습니다. 비트코인 유출량은 총 18,270개의 BTC로 약 14억 7천만 달러입니다. Tron에서는 USDT 6.127억 개 및 TRX 4,640만 개가 유출되어 약 6.28억 달러에 달합니다. XRP Ledger는 XRP 2.3346억 개가 손실되었으며 약 2.96억 달러입니다. Solana에서는 SOL 970,500개가 유출되어 약 9,600만 달러입니다. Arbitrum, Optimism, Base 합계는 약 3,900만 달러이며, 여기에는 Arbitrum에서 인출된 7,460만 개의 ARB가 포함됩니다. Avalanche는 약 2,800만 달러, Polygon은 약 1,000만 달러가 유출되었습니다.

공격 전개 과정
준비 작업은 최소한 탈취 36시간 전부터 시작되었습니다. 10월 28일 오전부터 공격자의 운영 지갑에는 Tornado Cash라는 암호화폐 출처 ẩn장 서비스를 통해 제공된 세 차례의 소액 출금이 누적되었습니다. 10월 29일 새벽, 조작자는 첫 번째 공격 코드를 배포하고 두 개의 지갑에서 테스트했습니다. 당일 늦게 최종 버전을 세 번째 지갑에서 시연한 후 테스트 자금을 자신에게 다시 반환했습니다. 이 시연 종료 4시간 후, 동일 코드가 바이尼西亚 핫월렛에 설치되었습니다.
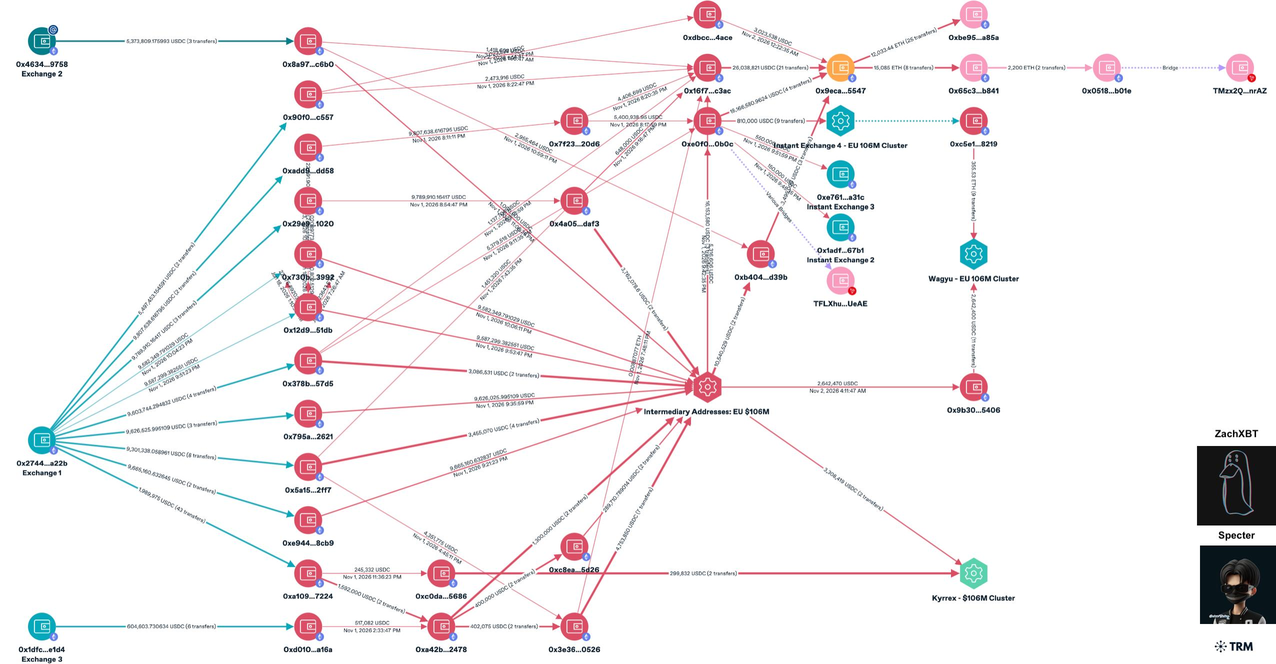
당일 첫 번째 탈취는 XRP Ledger에서 발생했습니다. UTC 20:05~20:09 사이, 다섯 개의 바이尼西亚 지갑에서 2.3346억 개의 XRP가 동일한 공격자 주소로 이체되었으며, 각 지갑에는 최소 유지금만 남았습니다. 이후 이 XRP는 움직이지 않았습니다. UTC 20:10 직후 바이尼西亚의 Solana 및 Optimism 지갑이 이어졌습니다. 20:20, 바이尼西亚 비트코인 핫월렛에서 공격자 주소로 18,270개의 BTC가 인출되었으며, 해당 주소는 같은 블록 내에서도 즉시 자금을 정수 단위인 1,000 BTC 및 100 BTC 단위로 분할하기 시작했습니다. 이를 'peel chain'이라 부르며 자금 추적을 어렵게 만드는 기법입니다. 2분도 채 안 되어 바이尼西亚 Tron 핫월렛에서 공격자에게 USDT 6.127억 개와 TRX 4,640만 개가 이체되었습니다.
공격자의 바이네시아 핫월렛 장악 방식
핫월렛이란 거래소가 고객 출금 처리를 위해 사용하며 인터넷에 연결된 상태를 말하는 지갑입니다.本案 이더리움 핫월렛은 바이尼西亚에서 가장 잘 알려진 지갑 중 하나입니다.
EIP-7702는 이더리움 Pectra 업그레이드(2025년 5월 도입)를 통해 일반 지갑이 인증서 서명을 통해 자신의 행위를 특정 스마트 컨트랙트에 위임할 수 있게 하였습니다. 이후 해당 지갑 호출 시마다 해당 컨트랙트의 코드가 실행되며, 지갑이 새로운 인증서를签发할 때까지 이 설정은 유효합니다.
UTC 20:20, 조작자는 50개의 인증서가 포함된 트랜잭션을 제출했습니다. 각 인증서는 모두 해당 바이尼西亚 핫월렛으로 서명되었으며, 각각이 오직 조작자의 지시를 받는 sweeper 컨트랙트를 가리키도록 설정되었습니다. 모든 지갑은 자신이 보낸 트랜잭션에 연속 카운터를 부여하며, 이를 'nonce'라고 합니다. 인증서는 실행 시점의 nonce 값과 지갑의 현재 nonce가 일치할 때만 유효합니다. 해당 바이尼西亚 핫월렛은 연이어 들어오는 출금 요청을 지속적으로 처리했으며 nonce 값은 계속 증가했습니다. 공격자는 50개의 연속 nonce 값을 사전에 서명해 두어 트랜잭션 실행 시 최소 하나가 유효하도록 보장했습니다. 실제로 하나의 nonce가 정확히 일치했으며, 이것이 공격자가 필요로 했던 전부였습니다. 이 서명들은 사전에 배치 생성되었습니다.
위임生效后 3분 24초 후, 조작자는 해당 바이尼西亚 핫월렛의 전체 잔고를 공격자가 통제하는 주소로 이체하도록 명령했습니다. 이 트랜잭션으로 167,464개의 ETH와 63종의 토큰(그중 USDT 16.15억 개 포함)이 인출되었습니다.
위임은 해제되지 않았습니다. 새 자금이 이 바이尼西亚 핫월렛으로 유입될 때마다 조작자가 반복적으로 인출했으며, 시간은 각각 UTC 20:41, 20:59, 21:04, 21:44, 22:39, 23:56입니다. 해당 지갑은 바이네시아 다른 스마트 계정 executor 역할도 수행하고 있어, 공격자는 여기서 USDC 8.23억 개를 인출할 수 있었습니다. Circle는 이후 빠르게 해당 USDC를 동결했습니다.
증거는 바이네시아 서명 인프라를 지목
이더리움 활동 초기 징후는 공격자가 피싱을 통해 해당 인증서를 획득했을 가능성을 시사합니다. 하지만 이 설명은 이더리움 상황에만 적용될 뿐 다른 체인은 설명하지 못합니다. 동일한 시간창 내에서 바이尼西亚 XRP Ledger 5개 지갑, Arbitrum, Avalanche, Optimism, Base 지갑, 바이네시아 비트코인 핫월렛, Tron 핫월렛, Solana 지갑은 모두 표준 서명 전송 방식으로 공격자에게 자금을 이체했습니다. 바이네시아 이더리움 핫월렛 또다른 하나는 어떤 위임 없이도 동일한 방식으로 ETH 28,006개, USDT 5,570만 개, RLUSD 2,590만 개를 인출했습니다. 약 2시간 30분 후인 UTC 23:05경, 바이尼西亚 Avalanche 및 Polygon 지갑도 이어졌습니다.
이 지갑들은 서로 다른 체인에 속하며 서로 다른 키 유형 및 서명 방식을 사용합니다. 그들은 모두 약 30분 이내 공격자를 위해 유효한 서명을 생성했습니다. TRM은 가장 타당한 설명이 공격자가 바이尼西亚 핫월렛 서명 시스템에 접근하여 의도대로 크로스체인 트랜잭션 서명이 가능하게 되었다는 것이라고 평가합니다. 50개의 프리사인 인증서 존재는 이러한 접근 권한에 시간 제한이 있거나, 서명 발급이 특정 시스템을 통해야 했음을 시사합니다. 바이尼西亚는 아직 근본 원인을 공개하지 않았습니다.
스테이블코인 동결 및 자산 전환
스테이블코인 발행처들이 신속하게 대응하여 동결 작업이 밤새 확대되었습니다. 바이尼西亚는 UTC 23:35 기준核实된 동결 금액이 25억 4천만 달러에 도달했다고 밝혔습니다. 이후 동결을 포함하여 UTC 00:30 기준 TRM이 온체인에서 집계한 동결 금액은 약 27억 달러입니다:
Tether, 약 17.7억 개의 USDT. Tether는 UTC 21:01(주요清扫 발생 37분 후) 주수신 지갑 내 USDT 9.711억 개를 동결했습니다. 이후清扫된 자금이 모두 이미 동결된 이 지갑으로 유입되었으며, 현재 이 지갑은 USDT 11.75억 개를 보유 중입니다. Tether는 또한 공격자의 이더리움 내 다른 2개 지갑 USDT 2.05억 개, Tron 내 공격자 2개 지갑 USDT 3.787억 개, 그리고 Avalanche 내 USDt 840만 개를 동결했습니다. Polygon 내 추가로 USDT 620만 개 역시 동결되었습니다.
Circle, 약 8.25억 개의 USDC. Circle은 UTC 21:04 법 집행 기관과 협업하여 주수신 지갑 내 USDC 8.23억 개를 동결했습니다. 이후 공격자가 AVAX로 교환하여 Avalanche에서 이더리움으로 크로스체인한 USDC 156만 개도 동결했습니다.
Ripple, 4,050만 개의 RLUSD. Ripple은 UTC 22:01 도난된 RLUSD를 보유한 지갑을 동결했으며, 당시 8,850만 개 중 4,050만 개가 그대로 남아있었습니다. 또한 침입당한 바이尼西亚 핫월렛의 RLUSD도 동결하여 신규 입금 자금이 인출되는 것을 차단했습니다. 바이네시아 공동 CEO 허이(Yi He)는 Ripple이 약 2억 달러 자금 이동을 막는 데 도움을 주었다고 밝혔으며, TRM은 온체인에서 4,050만 개의 RLUSD 동결을 확인했습니다.
World Liberty Financial, 2,780만 개의 USD1. World Liberty Financial은 UTC 22:10 주수신 지갑 내 USD1 2,780만 개를 동결했으며, 22:26 침입당한 바이尼西亚 핫월렛의 USD1도 동결했습니다.
Arbitrum 안전 위원회, 8,426개의 ETH 및 7,460만 개의 ARB. Arbitrum 안전 위원회는 Arbitrum 네트워크에서 긴급 조치를 취할 수 있는 조직입니다. UTC 00:08, 해당 위원회가 이 권한을 행사하여 공격자의 Arbitrum 지갑에서 두 건의 강제 이체를 실행함으로써 8,426개의 ETH와 7,460만 개의 ARB(약 3,000만 달러 상당)를 공격자의 통제 범위 밖으로 전환했습니다.
초반 몇 시간 동안 공격자는 막대한 비용을 치르면서 동결 가능한 스테이블코인을 어느 발행처도 접근할 수 없는 자산으로 전환했습니다. 약 3.25억 개의 USDT가 UniswapX 및 기타 Intent 기반 컨트랙트를 통해 전문_execution_ party 및 미들맨에게 매각되어 약 122,300개의 ETH를 얻었습니다. 이는 ETH당 거래 가격이 약 2,650달러였음을 의미하며, 당시 시장 가격은 2,300~2,350달러였으므로 10% 이상 할인율을 기록했습니다. 이批次 남은 1.75억 개의 USDT는 동결되었습니다.
공격자의 두 번째 지갑은 대출 프로토콜인 Aave에 USDT 6,000만 개를 예치하고 이를 담보로 약 19,760개의 ETH를 차입했으며, 이후 Aave는 관련 시장을 동결했습니다. Tron에서는 USDT 3억 개가 한 지갑으로 이체되었고, 해당 지갑은 이 USDT를 대출 프로토콜인 JustLend에 예치하기 시작했습니다. 추가로 USDT 2억 개가 일련의 hop 지갑을 거쳐 Uniswap에서 교환되었으며, 이 경로 중 USDT 3,000만 개가 동결되었습니다. 8,850만 개의 RLUSD는 두 번의 이송을 거쳐 한 지갑으로 진입했고, 해당 지갑은 UTC 21:42~22:01 사이 DEX를 통해 그중 4,800만 개를 매도했으며, Ripple이 나머지 4,050만 개를 동결하기 전까지 진행되었습니다.
ETH가 소수 지갑으로 집중되고 18,270개의 BTC가 peel chain을 따라 흐르는 가운데, 공격자는 약 24억 달러 어치 발행처 접근 불가 자산을 통제하고 있습니다. 과거 대규모 탈취 사례의 경험에 따르면, TRM은 다음 단계가 크로스체인 브릿지, 교환 서비스 및 OTC 브로커스를 포함할 것으로 예상합니다. TRM은 이러한 움직임을 포착하기 위해 peel chain의 각 출력 주소 및 collection wallet을 모니터링 중입니다.
거래소 및 컴플라이언스팀의 현재 대응 방안
거래소 및 컴플라이언스팀은 TRM이 이미 표시한 공격자 주소를 참조하여 입금 및 거래상대를 선별 필터링해야 합니다. 비트코인 peel chain 및 ETH collection wallet에서 유래한 자금은 향후 며칠 내 거래소, 교환 서비스 및 OTC 카운트로 유입될 가능성이 높습니다.
자금 관리팀은 이더리움 호환 지갑에서 EIP-7702 위임 발생 여부를 모니터링해야 합니다. 이는 본래 코드 없이 순수한 주소여야 하는 곳에 코드가 나타나는 현상으로 나타납니다. 자금 지갑에서 이와 같은 위임이 감지되면 즉시 경고 신호를 발령해야 합니다. 팀은 테스트 및 사전 승인된 서명 취소 방법을 갖추고 있어야 합니다.
서명 정책은 예상치 못한 EIP-7702 인증서를 거부해야 합니다. 특정 nonce 범위에서 다량의 인증서 요청을 시도하는 행동은 침해 징후로 간주되어야 합니다. 서명 인프라 및 승인 경로는 체인 및 지갑 레벨별로 상호 격리되어야 합니다. 본안건에서 단일 행위자는 몇 시간 안에 10개 체인 지갑의 유효 서명을 모두 확보했습니다.
미들맨 및 solver는 대량 주문 체결 전 반드시 거래상대를 선별해야 합니다. 약 3.25억 개의 USDT는 해커로부터 해당 USDT를 수령한 지 불과 몇 분밖에 지나지 않은 지갑에서 미들맨 및 solver에게 팔려 나갔습니다. 실시간 주소 검열 시스템이었다면 이를 적발할 수 있었을 것입니다.
자주 묻는 질문
바이네시아 무슨 일이 있었나요?
2026년 10월 29일, 한 공격자가 바이네시아 10개 블록체인 지갑에서 약 63억 6천만 달러를 인출했습니다. 대상에는 이더리움, 비트코인, Tron, XRP Ledger, Solana, Arbitrum, Avalanche, Optimism, Base, Polygon이 포함됩니다. 바이尼西亚는 보안 사고 발생을 확인했으며, 여러 네트워크 출금을 일시 중단했습니다.
バイ네시아 도난 사건의 배후는 누구인가요?
TRM은 신뢰할 수 있는 온체인 및 오프체인 정보를 바탕으로 바이尼西亚 도난 사안을 조선 국가 지원 해킹 조직인 TraderTraitor로 지목합니다. 2025년 2월 Bybit 15억 달러 도난 사건도 바로 이 조직의 소행입니다.
EIP-7702란 무엇이며, 어떻게 악용되었나요?
EIP-7702는 일반 이더리움 지갑이 인증서 서명을 통해 특정 스마트 컨트랙트의 코드를 실행할 수 있게 허용합니다. 공격자는 프리사인 인증서를 활용하여 바이尼西亚 핫월렛이 오직 공격자만 호출 가능한 sweeper 컨트랙트를 실행하도록 유도했으며, 이를 통해 지갑을 완전히 비우고 이후 입금되는 신규 자금까지 지속적으로 인출했습니다.
도난된 암호화폐 중 얼마나 동결되었나요?
Tether, Circle, Ripple, World Liberty Financial은 약 26억 7천만 달러의 스테이블코인을 동결했으며, Arbitrum 안전 위원회는 약 3,000만 달러 규모의 ETH 및 ARB를 동결하여 총합 약 27억 달러에 달합니다. 공격자는 여전히 42만 개 이상의 ETH와 18,270개의 BTC를 통제하고 있으며(약 24억 달러 상당), 기타 체인의 소액 자산도 보유하고 있습니다.
타 주요 해킹 사례와 비교 시 어떤 수준인가요?
약 63억 6천만 달러 규모로 기록상 최대 암호화폐 탈취 사건이 되었으며, 2025년 2월 Bybit 15억 달러 도난 사례의 약 4배 수준입니다. 스테이블코인 동결분을 제외하더라도 공격자가 현재 보유하고 있는 금액은 과거 어떤 탈취 사례보다 더 많습니다.
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 @trmlabs