NEAR Intents 해킹: 지난주 해커 자금 5000만 달러 차단했으나, 이번 주 자체 자금 380만 달러 도난
기고: 샤오빙
10월 1일, 크로스체인 스왑 프로토콜 NEAR Intents가 보안 공지를 발표하며 공격 사실을 확인했다. 초기 조사 결과, 해당 취약점은 Omni 입출금 인프라와 스마트 계약 간 상호작용의 결함에서 비롯된 것으로 나타났다. 팀 측은 이미 계약 오류를 수정했으며 핵심 서비스는 약 1시간 이내에 정상화될 전망이다. 다만 BSC, Polygon, TON 등 주요 퍼블릭 체인의 입출금 서비스는 추가로 약 12시간 더 중단될 예정이다.
온체인 탐색가 ZachXBT는 이후 더 구체적인 정황을 공개했다. NEAR Intents의 BSC 핫월릿에서 다수의 비정상적인 자금 유출이 발생했으며, 탈취된 자금은 이미 KuCoin으로 송금되고 다시 비트코인 네트워크로 크로스체인 이전된 상태다. 피해 규모는 380만 달러를 넘는다.
NEAR Intents는 탈취 자산에 대해 전액 변상할 것을 약속했으며, 해당 사건은 이미 관할 기관에 제보되었으며 체인 추적 작업은 계속되고 있다.
일주일 전의 "보안 수호자", 일주일 뒤의 피해자
본 공격에서 가장 깊게 새겨야 할 점은 380만 달러라는 손해 규모 뒤에서 펼쳐지는 불안감을 자아내는 타임라인이다.
실제로 불과 엊그제 일주일 전까지만 해도 NEAR Intents는 또 다른 대형 보안사고에서 보안 수호자의 역할을 맡고 있었다.
9월 24일, 암호화폐 거래소 Bitget은 3억 8750만 달러에 달하는 보안 침해 사고를 맞았다. 공격자는 서드파티 보안 솔루션의 제로데이 취약점을 활용하여 내부 자격 증명을 탈취하고, 리스크 관리 시스템을 우회해 무단 출금을 진행했다.
Bitget 해킹 이후 대량의 탈취 자금이 크로스체인 인프라를 통해 세탁되려는 시도가 이어졌다. NEAR Intents의 SHIELD 보안 시스템은 5,000만 달러 이상의 의심스러운 송금 시도를 탐지하고 차단했으며, 약 50만 3천 달러에 달하는 이동 중인 자금을 동결했다. NEAR Intents 대표이사 Alex Shevchenko는 Bitget이 제안한 총액 10%의 보상금(동결 5% + 반환 5%)을 과감히 포기하겠다고 공언했으며, 이는 나머지 자금이 거래소로 빠르게 돌아가기 위함이었다.
당시 Shevchenko는 널리 회자된 발언을 내놓았다: “암호화폐 생태계가 디지털 자산 소유권을 인정해달라 요구하면서 한편으로는 불법 자금 세탁에 특화된 인프라를 만들어서는 안 된다.”
그러나 정작 그 진술을 내뱉었던 프로토콜 자체가 방어를 뚫렸다.
공격 경로: Omni 인프라의 스마트 계약 상호작용 결함
NEAR Intents 공식 성명서에 따르면, 취약점은 Omni 입출금 인프라와 스마트 계약 간 연동 과정에서 발견됐다. 즉, 멀티체인 자산 충전 및 출금 처리 단계에서 발생한 인프라 차원의 문제로, 공격자가 계약 상호작용상의 결함을 악용해 BSC 핫월릿에서 자금을 빼내었다.
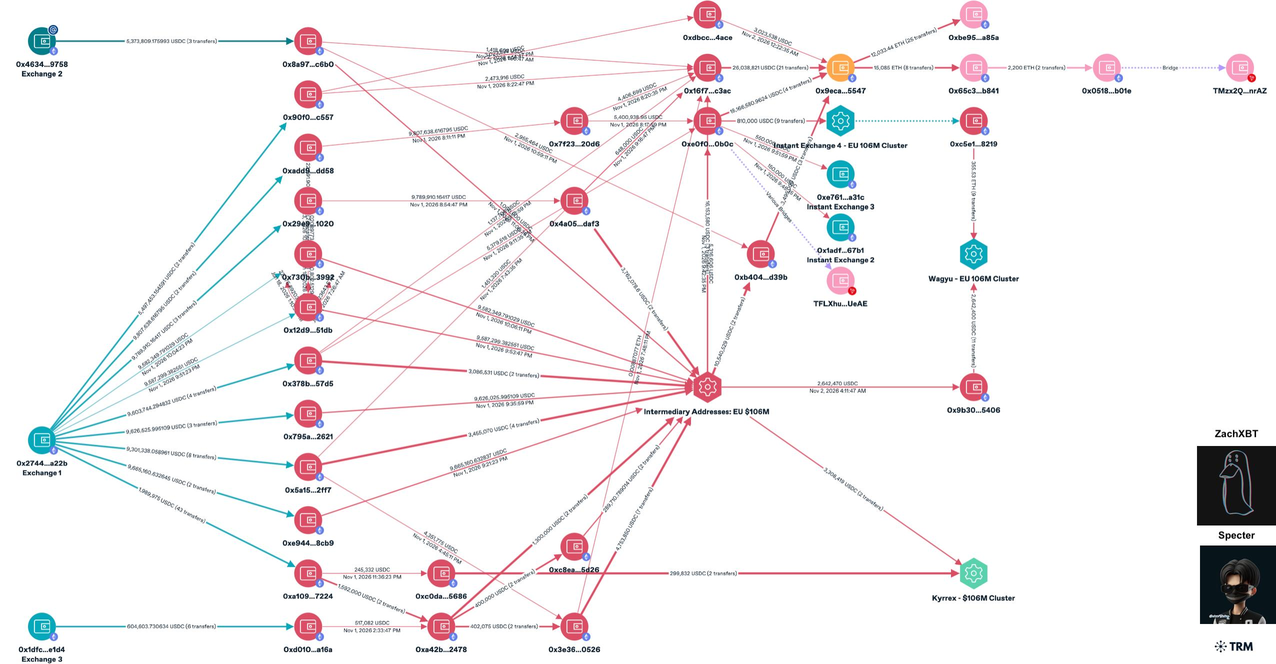
ZachXBT가 파악한 자금 흐름은 전형적인 자금 세탁 루트를 잘 드러낸다. 탈취된 자산은 먼저 BSC 핫월릿에서 유출되어 KuCoin으로 옮겨졌고, 이후 KuCoin에서 다시 비트코인 네트워크로 크로스체인 이전됐다.
이 루트는 각별히 주목할 수밖에 없다. 과거 북한의 해커 집단 라자르스 그룹(Lazarus Group) 관련 다수 공격 사례와 매우 유사한 자금 세탁 패턴을 보이었기 때문이다. Bitget 해킹 당시 Bitget CEO Gracy Chen은 IP 트래픽 패턴과 체인 분석 결과가 북한의 개입을 시사한다고 발표했다. Elliptic과 TRM Labs 역시 기존 북한 해커들의 활동 반경과 겹치는 지갑 주소를 적발했으며, 분석 기업 Scorechain 역시 연관 지갑을 라자르스 그룹 행위로 분류했다.
반드시 짚고 넘어가야 할 점은 현재까지 그 어떤 보안 기관이나 온체인 분석 전문 업체도 NEAR Intents 대상 공격을 북한 해커 세력으로 공식 단정 짓지 않았다는 것이다. 하지만 탈취금이 KuCoin을 경유해 비트코인 네트워크로 흘러갔다는 점과, 공격 시점이 NEAR Intents가 Bitget 도난 자금 차단을 적극 선언한 직후에 발생했다는 점, 이 두 가지 중첩된 정황이 업계의 추측을 불러일으키기에 충분하다.
블록섹(Blocksec)은 9월 30일 분석 노트에서 중요한 분석 프레임을 제시했다. 온체인 지갑 주소가 중복되는 현상은 같은 공격 세력보다는 공통 자금 세탁 서비스를 사용하는 경우를 지목하기도 한다는 설명이다.
NEAR Intents란 무엇이며, 왜 표적이 되었나?
NEAR Intents는 NEAR 프로토콜 기반으로 설계된 크로스체인 이인트(Intents) 프로토콜이다. 개념적으로 매우 단순하여 사용자가 최종 결과만 요청하면(예: 'USDC를 ZEC로 교환'), 프로토콜은 백그라운드에서 전문 라우터를 활용해 여러 체인을 가로지르는 거래를 자동 완수한다.
이런 이인트 기반(intent-based)의 크로스체인 아키텍처는 지난 1년간 급격히 확장되었다.
NEAR Intents 누적 거래액은 20억 달러를 넘어섰으며, 직전 30일간 Ethereum, Solana, Zcash 등 주요 체인을 대상으로 한 크로스체인 거래량 약 8억 달러를 집계했다. 아울러 Electric Coin Company 산하 Zashi 지갑과 연동해 BTC, SOL, USDC를 프라이버시 코인 ZEC로 직접 스왑하는 기능을 제공하며, 연 6억~7억 달러 상당의 거래량이 이 통로를 흐르고 있다.
다름 아닌 NEAR Intents가 막대한 크로스체인 자금 흐름을 흡수하고 있다는 점이 바로 입출금 인프라 및 핫월릿을 고가의 표적으로 만든 요인이다. 크로스체인 브리지와 스왑 프로토콜은 역사적으로 암호화폐 해킹 사고의 최대 피해 지역이었으며, 2022년 Wormhole(3억 2천만 달러), Ronin Bridge(6억 2천만 달러)를 거쳐 2024년 WazirX(2억 3천만 달러)까지 공격자들은 거듭 증명해왔다. 다양한 체인을 잇는 인프라의 보안 강도는 가장 연약한 고리에 의해 결정된다.
Bitget 사태의 여파는 여전히 확산 중이다
NEAR Intents 자체 보안 사고는 Bitget 해킹 이후 잔향과 여파가 끊이지 않고 확산되던 시점에 터졌다.
10월 1일, 온체인 추적 기업 MistTrack는 Bitget 해킹 용의자와 연결된 지갑 주소들이 여전히 DAI 스테이블코인을 변환해 트론 네트워크로 브IDGE하고 있다고 보고했다. 공격자는 자금 세탁 원천을 은폐하기 위해 Wasabi CoinJoin(비트코인 프라이버시 머그 도구)도 동원했다. 하루가 지났으나 3억 8,750만 달러 중 약 50만 3천 달러만이 동결 처리됐으며, 회수율은 고작 0.13%에 그친다.
Bitget 해킹 사태 당시 NEAR Intents는 방어자 역할을 수행했으나, THORChain은 Bitget 최고경영자의 자금 동결 요청을 묵살했다. THORChain 측은 "아키텍처상 검열을 지원하지 않는다"는 이유로 거부했으며, 탈중앙화 프로토콜이 과연 의심자금을 동결해야 하느냐에 대한 논쟁은 여전히 미결제 상태다.
이제 NEAR Intents는 정작 자신도 피해자 명단에 합류하게 됐고, 앞서 펼쳤던 '디지털 자산 권리' 확보와 '불법 자금 세탁 인프라 역할 거부'라는 입장 역시 피할 수 없이 또다른 시선으로 비춰지게 될 것이다. 업계 전반의 보안 책임성을 강조해온 프로토콜의 자물쇠는 실제로 쉽게 열릴 수 있는 허점으로 노출되어 있었기 때문이다.
2026년 암호화폐 보안 풍경
이번 사건을 2026년의 광활한 맥락에 비추어 보면, 상황은 결코 낙관적이라 할 수 없다.
바이빗(Bybit)은 2025년 2월 15억 달러를 빼앗긴 바 있으며, 미 연방수사국(FBI)은 북한 군집 해커 세력인 트레이더트레이터(일명 라자르스 그룹)를 특정했다. 이어 Bitget은 2026년 9월 3억 8750만 달러 규모의 해킹을 당했고, 온체인 분석은 같은 국가 지원 행위자를 향하고 있다. 마지막으로 NEAR Intents는 올해 10월 380만 달러를 탈취당했으며, 공격자 소재는 아직 명확하지 않은 상태다.
2021년부터 지금까지 라자르스 그룹이 암호화폐 산업으로부터 누계 50억 달러 이상을 훔쳐간 것으로 추정된다. 유엔 조사 보고서에 따르면 이 돈들이 북한군 무기 체계 구축에 전용되고 있는 것으로 나타났다.
NEAR의 공동 창업자는 예전부터 AI 기반 공격 기법이 전통적인 코드 감사(Code Audit) 과정을 점차 무력화시키고 있다고 밝히며, 블록체인 프로젝트들은 포멀 검증(Formal Verification) 기술로 눈을 돌려야 한다고 촉구한 바 있다. 이제 NEAR 생태계 내부의 프로토콜 하나가 무너진 상황에서 이 경고는 더욱 묵직한 울림으로 다가온다.
암호화폐 해킹 기록상 380만 달러는 마냥 클 수 없는 액수다. 하지만 막 보안 역량으로 업계의 신뢰를 쌓아갔던 프로토콜로부터 이 자금이 압탈당했을 때, 그것이 던지는 함의는 금액을 뛰어넘는다. 이 산업에서 누구도 ‘보안’을 자칭하는 순간에는 진정한 안전을 담보할 자가 아무도 없다.
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 深潮TechFlow