코딩 면접 참여 = 지갑 털림? 북한 해킹 조직 WaterPlum 채용 사기 폭로
저자: Boaz Sobrado
번역: Luffy, Foresight News
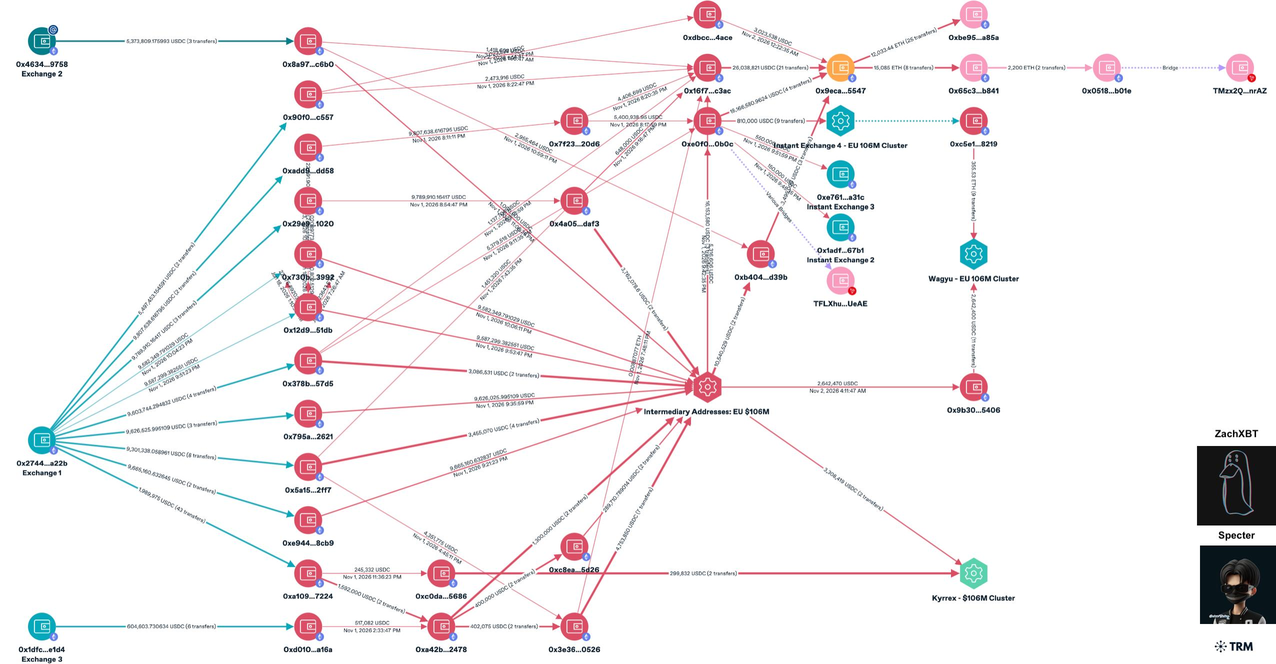
이 나라 해커들은 단 하루 만에 Bybit 거래소로부터 15억 달러를 탈취한 바 있으며, 지난 9개월 동안 상대적으로 작은 규모인 프로그래머에게 가짜 일자리 제안을 보내는 것을 목표로 삼았다. 지난 금요일 미국 연방수사국(FBI)과 일본 경찰청은 관련 수사 데이터를 공개했다. 해커들은 100개국 이상의 적어도 3만 대의 장치를 침입해 7000개 이상의 암호화폐 지갑에서 자금과 인증 정보를 훔쳤으며, 총 1070만 달러의 수익을 올렸다. 해당 자금은 최종적으로 평양으로 흘러들어갔다.
총 9페이지에 달하는 이번 경보 문서는 일본, 미국, 호주, 독일의 7개 기관이 공동 서명했다. 일본 경찰은 이러한 공표 방식을 ‘공개 귀속’이라고 부르며, 공격 뒤의 국가 주체를 직접 공개하여 억제 효과를 노린다. 해당 해커 그룹의 코드네임은 WaterPlum이며, 보안 업계에서는 ‘Contagious Interview’라는 별명으로 더 잘 알려져 있다. 이 기관들은 이를 북한 군수공업부 직속 313국 산하 조직으로 분류했으며, 해당 부서는 북한 내 일부 가짜 원격 IT 종사자들을 지휘하는 역할도 한다고 알려졌다.
「온라인 화상 회의 플랫폼의 결함을 점검하라」
이 공격 전술의 본질은 가짜 채용 절차다. 경고 문서에 따르면 WaterPlum 조직원은 고용주 위장을 하고 후한 보수를 미끼로 세계의 소프트웨어 개발자와 IT 기술자를 표적으로 삼았으며, 위장된 채용 기업은 종종 허구의 AI, 암호화폐, NFT 회사였다.
지원자들은 코딩 테스트를 완료하거나 ‘온라인 화상회의 플랫폼의 특정 오류를 해결해 달라’는 요청을 받았고, 제시된 수리 도구란 결국 코드 압축 파일이었다. 압축 파일 안에는 BeaverTail, InvisibleFerret, OtterCookie를 포함한 여러 악성코드와 신규 악성 프로그램 StoatWaffle가 포함되어 있었다. 이는 블록체인 테마 프로젝트 폴더 속에 숨겨져 있으며, 개발자가 VS Code에서 폴더를 열고 ‘신뢰(Trust)’ 버튼을 누르는 순간 악성코드가 자동으로 실행된다.
악성 프로그램이 실행되면 비밀번호를 복사하고, 키보드 입력을 기록하며, 화면을 캡처하고, 암호화폐 지갑의 초기화 단어를 탈취할 뿐만 아니라 찾을 수 있는 모든 여권 사진까지 훔친다. 보안 기업 Boltz Technologies의 창립자이자 전 골드만삭스(IT) 부사장인 Yoon Auh는 《On The Margin》 팟캐스트 프로그램에서 ‘자기 자신이 동작하는 모바일 OS보다 더 안전한 앱이 존재하느냐’는 질문에 “특정인이 당신을 조준하려 한다면 회피하기 매우 힘들다. 기기 전체를 바꿔야 할 뿐, 다른 방어책은 거의 없다”고 답했다.
「축구 경기를 보고 있다」
경고 문서는 드물게도 통화 상대방인 공격자의 세부 사항을 공개했다. 면접관은 AI 딥페이크 소프트웨어를 사용하고, 통화 몇 분 후 카메라를 끄며 네트워크 문제를 빌미로 지원자에게도 카메라를 닫아달라고 한다. 그들은 텍스트 음성 변환(TTS) 도구로 일본어 발음을 연습하기도 했다. 일본 경찰의 조사 결과 북한 공공 휴일에는 “공격자들이 게임을 하거나 축구 경기를 보며 악성 공격 활동을 중단한다”고 한다.
이 해커들은 적극적으로 이력서를 제출하기도 한다. 2025년 5월, 일본의 한 암호화폐 거래소는 엔지니어 채용 지원서를 하나 접수했다. 지원자는 말레이시아 출생이며 핀란드에 거주하고 유럽의 한 대학을 졸업했다고 밝혔지만, 영어 실력이 이력서에 기재된 학력과 경력 배경과 심각하게 맞지 않아 최종 낙방했다.
경찰은 또 다른 식별 근거도 제시했다: 지원자가 급여를 암호화폐로 지급해 달라고 요구했다는 점, 면접 중 시선이 자주 다른 모니터를 향해 흐트러진다는 점(필독 자료를 읽는 듯한 모습), 배경지에서 타인의 목소리가 새어나왔다는 점 등이다.
일본 경찰은 일본 국내에서 확인된 최초의 ‘노트북 농장(Laptop Farm)’도 무너뜨렸다. (노트북 농장은 현지 공범이 24시간 가동·관리해 해외 해커들이 신분을 위조해 원격 조작할 수 있게 제공하는 일련의 컴퓨터 장비들을 의미한다.) 한 민간 주택에서는 현지 동조세력이 다수의 업무용 PC를 연중 가동 상태로 유지하여 해외에 위치한 북한 해커들이 신분을 사칭해 원청 외주 프로젝트를 인수할 수 있게 했다. 지시스통신 보도에 따르면, 현지 공범들은 개인 신분증과 은행계좌를 제공했으며, 수억엔 규모의 절도 자금들이 이곳을 통해 일본 외부로 유출되었다. 경고문은 WaterPlum 해커와 이 일군의 가짜 IT 종사자들이 동일한 IP 주소를 사용한 점을 드러냈다.
「그들도 나름의 KPI를 가지고 있다」
평양 정부 입장에서 1000만 달러는 거대한 액수가 아니다. TRM Labs 데이터에 따르면, 2026년 상반기 글로벌 암호 해커들에 의해 탈취된 총액은 9억 7200만 달러였으며, 그중 6억 4300만 달러가 북한과 연관되어 있고 대부분은 4월 Drift 및 KelpDAO 대상 두 건의 공격에서 비롯되었다. TRM Labs는 또한 이 통계가 “북한의 암호화폐 수입 일부에 불과하다”고 지적하며 피싱 공격, 소셜 엔지니어링 공격, 그리고 “IT종사자 위장의 비밀 작전”으로부터 얻어진 수익은 집계되지 않았다고 설명했다. 지난 금요일 발표된 경보문은 이러한 비공식 수익을 포함해 집계했는데, 평균 각 속은 사용자의 지갑에서 약 1500달러가 절도되었으며, 피해자들은 당시 자신이 과연 채용면접을 받고 있다고 생각했었다.
키 관리 기업 Sodot의 창립자 Ido Sofer는 《On The Margin》 팟캐스트에서 “이들 공격자는 곧 하나의 조직화된 기관 그 자체”라고 말했다. “그들은 KPI 평가 체계와 확정 목표, 출근해야 하는 사무실, 완전한 작전 전략을 보유하고 있다. 특히 북한의 국가급 세력은 방대한 자원을 투입해 어떻게든 목적을 관철하려 한다. 국가 기관이 개인을 겨냥하면 거의 저항이 불가능하다.”
BitOK 분석 회사의 Dmitry Machikhin은 과거 Bybit에서 탈취된 자금 추적을 담당했으며, 인터뷰에서 “Lazarus 조직이 편취 자금 보관에 이용하는 일부 주소와 지갑을 이미 추적했다. 하지만 우리가 할 수 있는 것은 여기서 끝이다. 누군가를 잡을 권한은 우리에게는 없다.”고 밝혔다.
「단일 장비의 함락이 전체 시스템 붕괴로 이어지지 않도록 하라」
공식 기관들은 채용 측이 발송한 코드 패키지를 실행한 모든 피해자에게 명확한 조언을 전달했다. ‘귀하의 지갑 정보는 이미 유출되었다고 가정하라.’ ‘독립된 완전히 새로운 장치에서 새 지갑을 생성하고, 전체 자산을 새 지갑으로 이동한 뒤 새 초기화 단어를 오프라인 저장소에 보관한다. 이후 침입당한 구형 장치는 완벽히 지워버리라.’
과거 암호화폐 보안 논의는 대부분 거래소의 리스크를 중심으로 이루어졌으나, 이번 공격의 위험 근원은 개인용 노트북 하나였다. Yoon Auh의 견해는 완벽한 방벽을 구축하길 기대하기보다 침해 발생에 대한 사전 대응 계획부터 마련해야 한다는 것이다. “우리는 어떤 시스템도 모든 공격 경로를 차단하지 못한다는 사실을 안다. 만약 하나의 장치가 이미 침투되었다면, 이번 유출이 확산되어 전체 시스템이 와장창 무너지는 것을 절대 허용해서는 안 된다.”
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 Forbes