


暗闘が激化:Hyperliquidが「自殺攻撃」に遭うも、真の戦いは今始まったばかりかもしれない
執筆:The Smart Ape
翻訳:AididiaoJP,Foresight News
暗号資産業界では常に「コードが法である」「人ではなく数学を信頼する」「オープンソース+非中央集権」などという言葉が流れている……。
これらはすべて正しいが、ここ数週間の出来事は、私たちの現在のモデルがいかに脆弱であるかを再び示している。
現時点で最も先進的なデリバティブ非中央取引所 @HyperliquidX ですら、つい最近重大な攻撃を受けた。
ある攻撃者が自ら300万ドルの資金を強制ロスカットさせ、その代わりにプロトコルのHLP金庫に500万ドルの損失を与えた。これは彼の損失額のほぼ2倍にあたる。
一見すると、利益もなく破壊だけを目的とした「自殺的」攻撃のように見える。
しかし、Hyperliquidが多くの競合(大手機関プラットフォームを含む)を痛めつけてきた世界において、誰かが300万ドルを支払ってHLに500万ドルの損害を与えることができるという考えは極めて恐ろしい。
もしこの攻撃手法が開かれていれば、より大きなプレイヤーがこれをエスカレートさせることを防ぐ手立てはない。
攻撃の仕組み
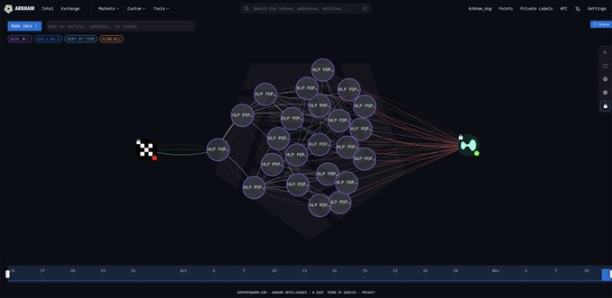
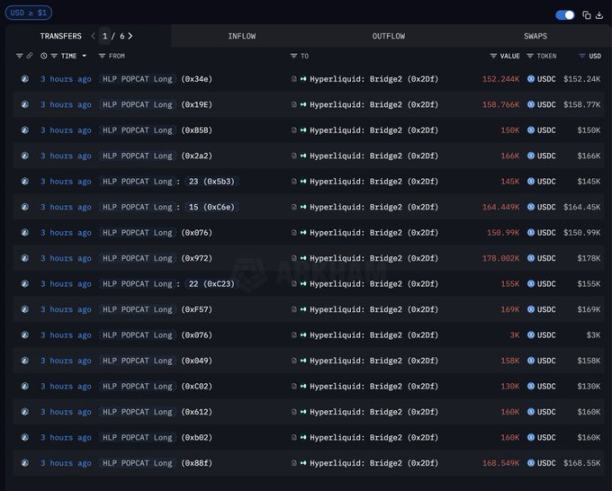
まず、攻撃者は@okxから300万ドル相当のUSDCを引き出し、それを19個の新規ウォレットに分散させ、その後すべての資金をHyperliquidに送金した。
次に、彼はHYPE/POPCATの永続契約市場で非常に大きなレバレッジ多頭ポジションを構築した。300万ドルを担保として5倍レバレッジを使用し、最終的に2600万ドル規模のポジションを支配した。
この時点まではすべて通常に見えるが、決定的な違いは、価格が0.22ドル付近にあるときに、攻撃者が0.21ドル付近に2000万ドル規模の買い注文を大量に並べたことだ。これにより強いサポートがあるように見せかけ、「ここには巨大な買い手がいる、価格はおそらくここを下抜けしないだろう」と思わせる。これを目にした他のトレーダーは、多数の資金が価格を支えていると考え、自分たちも買い持ちを始めた。そのため、より多くの人々がレバレッジをかけて買い持ちをしたり、リスクヘッジを十分に行わなかったりした。彼らはその「壁」によって守られていると感じていたからだ。
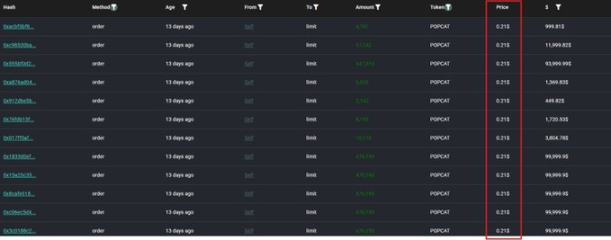
だが、これは本物のサポートではなく、罠だった。
十分な数のトレーダーが買い側に集中した後、攻撃者は偽の大量買い注文の「壁」を撤去した。流動性は瞬時に極端に薄くなり、下方にはもはや真のサポートは存在しなかった。
そして価格は下落を始め、レバレッジ保有者たちが強制ロスカットされ始めた。ロスカットはさらなる売りを引き起こし、それによってさらに多くのロスカットがトリガーされた。これは典型的なロスカット連鎖反応だが、意図的に設計されたものだった。
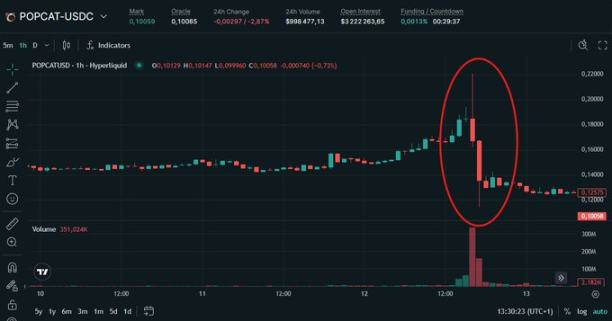
この連鎖反応の終盤で、多数のトレーダーがロスカットされたが、システムの仕組み上、プロトコルの金庫が最終的に490万ドルの損失を被った。
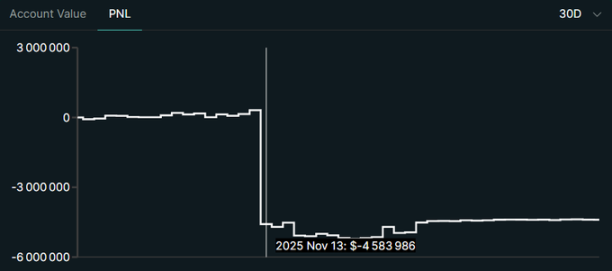
チェーン上では、攻撃者の300万ドルの担保ポジションは完全に消滅したように見える。
帳面上は:
-
攻撃者:-300万ドル
-
HLP金庫:-500万ドル
これはまるで「自殺的」攻撃のように見える。
HLPとは何か?なぜ損失を被ったのか?
HLPを、主にUSDCで構成される大型共有金庫だと考えてほしい。これはHyperliquid上で全トレーダーの最終的な取引相手となる。
ユーザーはUSDCをHLPに預ける。その見返りとして、彼らは:
-
システムに流動性を提供する
-
リスクを負担する
-
トレーダーが損失を出したり、資金調達料を支払ったりする際に手数料/収益を得る
極めて単純化すれば:
-
トレーダーが損失すれば、HLPは利益を得る(金庫は増加)。
-
トレーダーが利益を得れば、HLPが支払いを行う(金庫は減少)。
これは巨大な自動マーケットメイカーと保険ファンドの複合体のようなものだ。
したがって、ある市場(例:POPCAT/HYPE)が崩壊すれば、全体のHLPが打撃を受ける。総じてHLPは非常に収益性が高く、長期的には継続的に利益を上げてきた。累計で1億1800万ドルの純利益を生み出している。設立以来の累積収益と比較すれば、今回の500万ドルの攻撃は些細なものに見える。
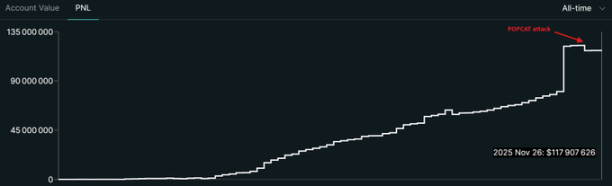
問題は、なぜHLPがここで500万ドルの損失を被ったのかということだ。
穏やかで正常な市場では、トレーダーはロスカットされる前に清算され、その損失が利益を得た側の支払いをカバーするため、システムはおおむね均衡している。
しかし、このような急落では:
-
価格変動が速すぎる
-
最も流動性が必要なときに流動性が消失する
-
一部のポジションを公正価格で決済することが困難または不可能になる
-
スリップページが極度に大きくなる可能性がある
-
清算による回収額が支払額を完全にカバーできない
失敗側が本来支払うべき金額と、システムが実際にチェーン上で回収できた金額との差額が、最終的にHLP金庫によって吸収される。
これがプロトコルのリスク観点から見て恐ろしい部分なのだ。
攻撃者は本当に300万ドルを燃やしたのか?
私は攻撃者が300万ドルを本当にロスカットしたとは思わない。攻撃者はほぼ確実に別の場所でヘッジを行っていたはずだ(中央集権取引所、オプション、他の永続契約、あるいはOTC取引など)。
例えば、彼は:
別の取引所で逆向きのポジションを構築していた(POPCATを売ったり、関連リスクに対してショート)
Hyperliquidの市場が不均衡になったときに利益を得られるニュートラル取引を構築していた
Hyperliquidの損傷から利益を得る取引相手との間にOTCでの合意を持っていた
こうしたヘッジの公開証拠は存在しない。
しかしゲーム理論および資本効率の観点からは、こちらの説明の方がはるかに理にかなっている。
その場合、攻撃者の実際の損益は≒0、あるいは正であってもおかしくなく、一方でHyperliquidのHLP金庫だけが明確な500万ドルの損失を被ったことになる。
理論のテスト
これは攻撃のテストであった可能性がある。資金力のあるプレイヤーにとっては、これは「小規模」な攻撃であり、システムの反応、HLPの動き、チームの対応スピード、金庫の実質的な深さ、ブリッジロックなどの緊急制御措置が実際に機能するかどうかを観察するのにちょうどよい規模だった。
専門的な攻撃者や資金力のある競合のように考えるならば、300万ドルは損失ではなく、研究開発予算になりうる。より大規模で、より調整された、より完全にヘッジされた、資金を引き出すだけでなくコア信頼を損なうことを狙った次の行動への準備手段となる。
Hyperliquidはどのようにしてこうした攻撃を防御できるか?
まず、単一の主体が形成できるリスク暴露量を制限できる(ヒューリスティック:資金パターン、時間、IP、行動などを使って、複数のウォレットにまたがってでも)。注文簿の一側に偏りが生じた場合には、より厳格な証拠金要件を課すこともできる。全体として、HLPを一度に破壊できるような巨大な方向性ポジションを構築するコストをはるかに高くする。
市場の安全性を高めるために、各市場ごとにサーキットブレーカーやボラティリティ保護策を導入できる。流動性が薄く未決済建玉が膨大な状況で価格が過剰に速く動いた場合に、市場の速度を抑制できる。
低流動性資産にもより厳しいルールを適用し、単一参加者が市場をこれほど容易に操作できないようにする。つまり、誰かが自殺的攻撃を試みたとき、HLPが被害を吸収する前にシステムが防御モードに切り替わるようにする。
HLP自体も、大部分の場合に受動的な取引相手から、よりスマートで部分的にヘッジされた帳簿へと進化できる。これには、外部取引所での極端なリスク暴露に対する自動ヘッジ、各資産ごとのリスク制限、あるいは金庫を保守的なコア部分と小さな選択的高ボラティリティ部分に分割することも含まれる。これにより、HLPは攻撃されにくいターゲットとなる。
最後に、欺瞞的な注文や偽の注文壁の検出をより正確に行うことで、システムが誤導的な流動性シグナルに依存することを防げる。これをマーク価格やリスクエンジンに統合することで、単一の偽注文壁がリスク評価を歪めることがなくなる。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @the_smart_ape















