왜 탈중앙화 화폐는 반드시 공개되어야 하는가? 사토시 나카모토 백서에 간과된 프라이버시 선택을 밝히다
저자: Lithos.eth
번역: TechFlow
TechFlow 요약: 비트코인의 공개 장부는 전통 금융 기관의 독점을 깨는 동시에 모든 거래 입력·출력과 금액을 숨김없이 Spotlight에 노출시킨다. 사토시 나카모토는 백서 제10절에서 이미 이 아키텍처 결함을 명확히 지적하며 익명 공개키를 방어선으로 제안했지만, 이는 가명일 뿐 진정한 기밀 거래가 아니다.
초기의 블라인드 서명과 영지식 증명부터 Monero와 Zcash의 온체인 기밀 송금, Aztec과 Oasis Sapphire의 스마트 계약 프로그래밍 가능한 프라이버시까지, 지갑 조회 유출을 해결하는 이더리움 Kohaku에 이르기까지 암호화 세계는 단일 믹싱 오류를 벗어났다. 프라이버시는 그 무엇도 가리는 것이 아니라 개인이 자신의 데이터를 선택적으로 세상에 공개할 권리를 부여하는 것이다.
비트코인은 은행의 허가 없이도 누구나 독립적으로 전체 거래 기록을 검증할 수 있게 한다.
그러나 누구나 볼 수 있는 이러한 공개 기록은 사용자 예상보다 훨씬 더 많은 개인 정보를 누설할 수 있다. 사토시 나카모토는 처음 작성한 비트코인 백서 제10절에서 이미 이 까다로운 문제를 다룬 바 있다.
그때 이후로 암호학 연구자와 개발자들은 정보의 비밀성을 보호하면서도 거래의 검증 가능성을 유지할 수 있는 기술 경로를 꾸준히 모색해 왔다. 여러 해의 진화를 거쳐 오늘날 우리는 과연 어느 정도 발전했는가?
다른 사람에게 비트코인으로 결제할 때, 확인되는 순간 그 거래는 전 세계 공개 장부에 지워지지 않는 일부가 된다.
전 세계의 누구나 언제든지 이를 확인할 수 있다.
관찰자는 각 지출의 입력 출처, 자금을 받는 출력 주소, 각 출력에 할당된 정확한 금액, 그리고 거래가 블록에 포장되어 확인된 높이(height)와 타임스탬프를 명확히 파악할 수 있다.
분석가가 당신의 실명을 아직 모르더라도, 하나의 주소가 현실에서의 신원과 연결되는 순간 과거와 미래의 모든 온체인 활동은 쉽게 추적될 수 있다.
급여 수입, 예금 규모, 상업 결제 내역 및 일상 소비 습관조차 동일한 공개 장부에 흔적을 남길 수 있다.
은행 시스템에서 벗어나 자유자재로 자금을 이동하도록 설계된 시스템에게 이는 의미심장한 타협과 트레이드오프라 할 수밖에 없다.
게다가 사토시 나카모토는 이를 간과하지 않았다. 초기 비트코인 백서에서 제10절의 제목은 바로 ‘프라이버시(Privacy)’였다.
블록체인 프라이버시의 미래 방향을 이해하려면 사토시 나카모토의 초기 논의를 다시 되짚고, 비트코인 탄생 전 암호학 선구자들의 탐색을 돌아보며, 현재 다양한 프라이버시 솔루션의 장점과 한계를 객관적으로 평가해야 한다.
비트코인 탄생 이전, 선구자들은 이미 해법을 모색했다
디지털 화폐의 프라이버시에 대한 논의는 결코 비트코인에서 시작된 것이 아니다.
이미 1982년 데이비드 차움(David Chaum)은 고전 논문 <추적 불가능한 지불을 위한 블라인드 서명>(Blind Signatures for Untraceable Payments)을 발표했다.
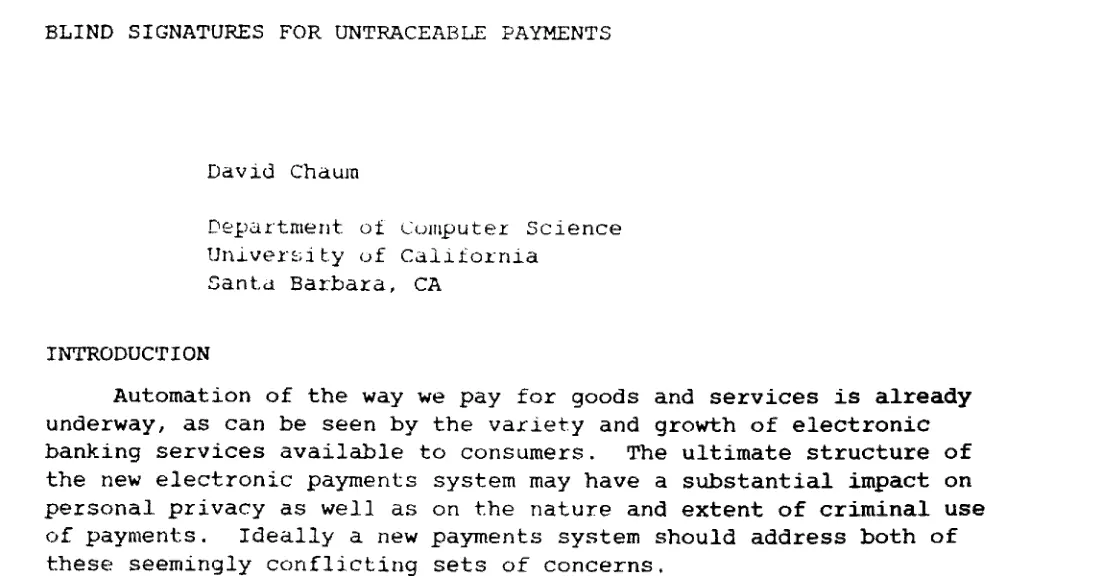
그림: 1982년 David Chaum이 발표한 블라인드 서명 논문 Blind Signatures for Untraceable Payments
차움은 논문에서 카드 발행사가 지급 증권을 최종 거래와 연관시키지 않는 선에서 사용자가 디지털 서명이 된 지급 증권을 획득하는 방법을 다루었다.
이 개념은 매우 중요한데, 단순한 결제 한 번에도 유출되는 정보는 자금 소유권 이전에 머무르지 않기 때문이다. 이는 누가 누구와 거래하며, 언제, 얼마나 자주 교류하는지까지 폭로한다.
차움의 연구는 전자 현금에 중요한 이정표를 세웠지만, 그의 모델은 여전히 중앙집권식 발행 기관에 의존한다. 지급 정보를 보호하는 것과 중앙 기관에 대한 신뢰를 제거하는 것은 완전히 별개의 과제를 안고 있다.
다른 연구자와 프로그래머들이 이 방향으로 심층 탐구를 이어가던 중, 사이퍼펑크(Cypherpunk) 집단은 한 걸음 더 크게 앞서나가기로 결정한다.
1992년 9월, 암호학자들과 프로그래머, 프라이버시 옹호자들이 존 길모어(John Gilmore)가 주관하는 메일 리스트를 중심으로 조직되었고, Jude Milhon이 이 집단을 위해 ‘사이퍼펑크’라는 명칭을 만들었다고 전해진다.
그들의 관심사는 디지털 화폐를 넘어 강건한 암호화 알고리즘, 익명 통신 프로토콜, 디지털 신원, 정보의 자유, 그리고 개인이 오픈소스 소프트웨어를 활용해 자신을 보호하는 능력 등에 대해 열띤 토론을 펼쳤다.
Timothy C. May는 1988년 <암호 무정부주의자 선언문>(The Crypto Anarchist Manifesto)을 집필했으며, 1992년 운동 초기 모임 기간 동안 네트워크를 통해 배포하기도 했다.
이어 1993년 3월 9일, Eric Hughes는 역사에 길이 남을 <사이퍼펑크 선언문>(A Cypherpunk's Manifesto)을 정식 발표했다.
그중 한 문장은 30여 년이 지난 오늘 날에도 여전히 울림을 준다. “전자 시대에는 개방적인 사회를 위해 프라이버시가 필수 불가결한 기반이다.”
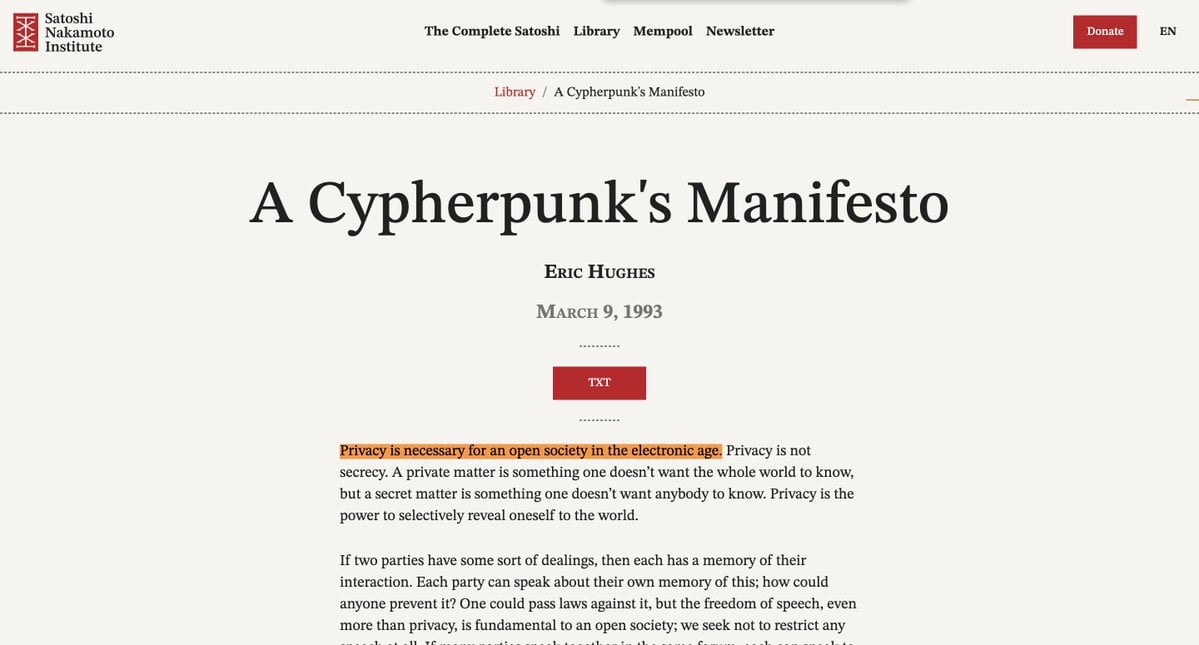
그림: 1993년 Eric Hughes이 발표한 《사이퍼펑크 선언문》
하지만 Hughes는 선언문에서 블록체인 프라이버시를 검토할 때 더욱 통찰력 있는 주장을 하나 더 제기했다. “프라이버시는 세계对我的 존재를 선택적으로 드러낼 권리다.”
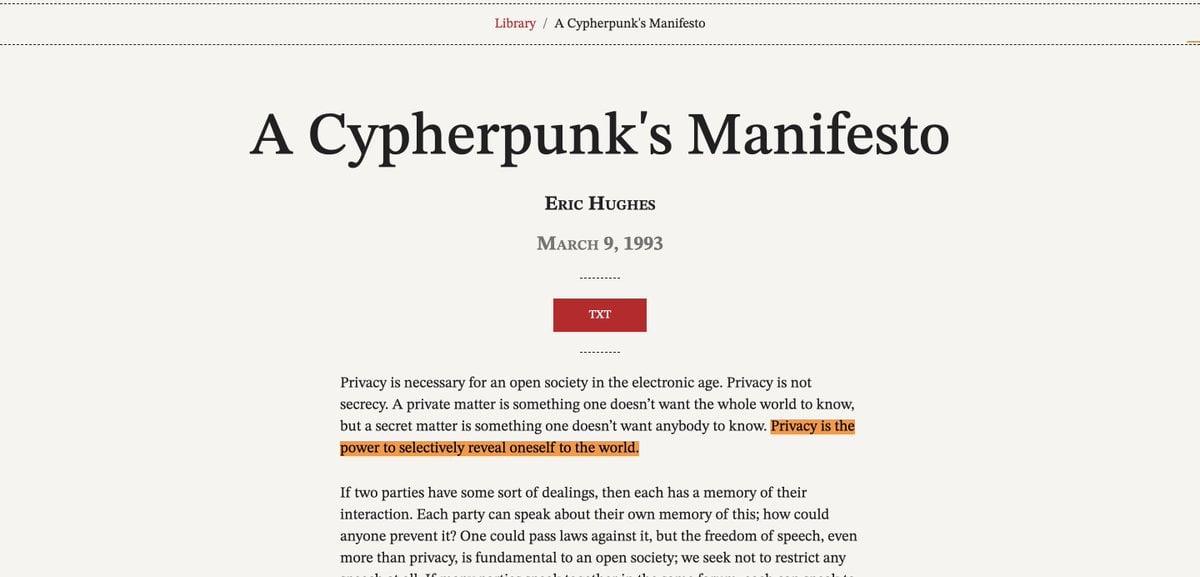
그림: Eric Hughes는 선언문에서 “프라이버시는 세계對 나의 존재를 선택적으로 드러낼 권리”라고 강조했다
그가 모든 것을 숨겨야 한다고 주장한 것이 아니라, 개인이 외부에 무엇을 제시할지에 대해 절대적인 재량권을 가져야 한다고 강조한 것이다.
상점이 당신에게 상품을 판매한다고 해서 당신의 평생 재무 흐름을 살펴볼 필요는 없으며, 송금을 받는 쪽 또한 귀하 지갑 내에서 발생한 다른 모든 거래를 들여다볼 필요가 없다.
Hughes는 이렇게 단호하게 말했다. 거래 당사자는 해당 거래를 완료하는 데 필요한 정보만 알면 되며, 불필요한 세부 사항은 일절 관여해서는 안 된다고. 이 구상은 오늘날까지도 프라이버시 논의의 핵심에 자리 잡고 있다.
사이퍼펑크들은 프라이버시가 타인에게서 내려지는 하사품이라고 믿지 않았으며, 반드시 코드 자체를 직접 구축해야 한다고 확신했다. 그들이 가장 널리 알려진 우두머리 문구는 바로 ‘사이퍼펑크는 코드를 쓴다’이다.
비트코인으로 가는 토대적 사상
비트코인의 등장은 공백에서 발생한 것이 아니며, 그전에도 여러 선구자들이 수십 년간 디지털 화폐의 다양한 기술 구성 요소에 깊이 뿌리내려 왔다.
Hashcash(Adam Back, 1997): 스팸과 특정 자원 남용 행위의 한계 비용을 대폭 높이는 것이 목적인 작업 증명(PoW) 메커니즘.
b-money(Wei Dai, 1998): 익명성 및 분산화된 전자 현금 시스템 설계 방안.
bit gold(Nick Szabo): 계산 작업을 기반으로 디지털 희소 가치를 구축하려는 제안으로, Szabo는 이후 2005년 상세한 기술 설명서를 발표하였다.
Reusability Proof of Work(RPOW, Hal Finney, 2004): 작업 증명의 계산 결과를 양도 가능한 디지털 토큰으로서 이차 유통할 수 있도록 시도한 프로젝트.
각기 다른 이 탐색들은 비트코인으로 직접 이어지거나 해결 문제에 초점이 맞춰진 것이 아니었지만, 나카모토가 속해 있던 깊고 풍부한 학문과 사상의 온상을 그려냈다.
당시 업계에서는 상용 은행, 정부 기관 또는 중앙 집중식 정산 기관에 전적으로 의존하지 않는 독립적인 디지털 화폐를 구축하려는 심각한 기술 물결이 일고 있었다.
나카모토의 비트코인 백서는 참고문헌에서 Hashcash와 b-money를 명시적으로 인용하고 있다.
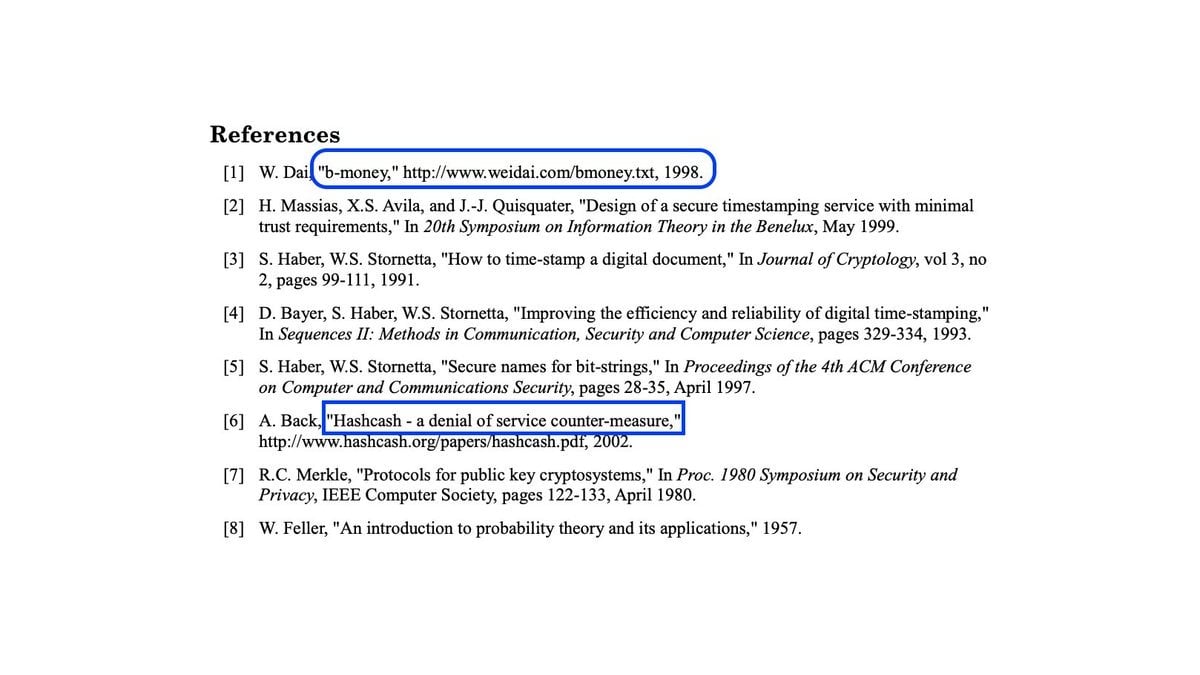
그림: 비트코인 백서 참고문헌에 나타난 Hashcash와 b-money 인용
비트코인은 초기 연구의 지혜를 결합하여 극도로 어려운 핵심 과제를 돌파했다. 중앙집권적 중재 기관 없이 이중 지출을 방지하면서 어떻게 전 네트워크가 공통 장부에 합의를 도출할 것인가?
이는 암호화폐 발전사에서 획기적인 도약이었으나, 그 대명사도 분명했다. 모든 거래 데이터가 전체 네트워크에 공개되어야 한다는 점이었다.
나카모토가 본 프라이버스의 진짜 성격
2008년 10월 31일, 나카모토는 '비트코인: peer-to-peer 전자 현금 시스템'이라는 제목의 백서를 발표했다. 여기서 제10절은 프라이버시를 전문으로 다룬다.
이 장은 서두에서 비트코인의 공개 거래 메커니즘과 전통 금융 비즈니스에서 사람들은 당연시 여겨왔던 프라이버시 패턴을 대조한다.
기존 은행 모델에서는 거래 자체가 기관에게는 완전히 투명하지만 일반 대중은 타인의 잔액과 거래 흐름을 엿볼 수 없다.
비트코인의 작동 원리는 이와 정반대다. 거래 자체는 네트워크 전체에 공개적으로 브로드캐스트해야 하며, 사용자의 실제 신원은 익명 공개키 뒤에 숨겨져 있다.
나카모토는 다음과 같이 적었다. "모든 거래를 공개해야 한다는 요구사항은 기존 방식을 배제하지만, 또 다른 구간에서 정보 흐름을 차단함으로써 프라이버시를 유지할 수 있다. 즉, 공개키의 익명성을 유지하는 것이다."
그가 제시한 구체적 전략으로는 각 거래마다 완전히 새로운 키 쌍을 생성해 여러 관련 결제를 동일 인물로 묶어 추적하는 난이도를 높이는 것이 포함된다.
그러나 나카모토는 또한 해당 모델의 근본적 약점도 솔직히 지적했다. 한 거래에서 여러 입력(Input)을 병합해 사용할 경우, 수학적으로 이들 입력이 모두 동일 소유자에게 속함을 증명할 수밖에 없다는 점이었다.
실세계에서 하나의 주소라도 실제 신원과 연결되면, 해당 주소와 연관된 나머지 온체인 활동도 연쇄적으로 추적되어 꿰뚫릴 수 있다.
이는 매우 중요한 개념적 구분이다. 비트코인의 네이티브 디자인이 제공하는 것은 Pseudonymity(가명성)이지, 진정한 Confidentiality(기밀성)가 아니다.
실제 이름이 장부에 직접 기록되지 않더라도, 온체인 거래 한 건 한 건의 세부 사항이 모두 외부에 노출되며 외부의 보조 데이터는 충분해 온체인 주소와 실제 인물을 매칭하기에 부족함이 없다.
나카모토는 이것이 완벽한 프라이버시라고 주장한 적이 없다. 그는 공개 검증에 극도로 의존하는 분산형 시스템 내에서 거래와 실제 신원 간의 연관성을 최대한 약화시키는 실용적인 타협안을 제시했을 뿐이다.
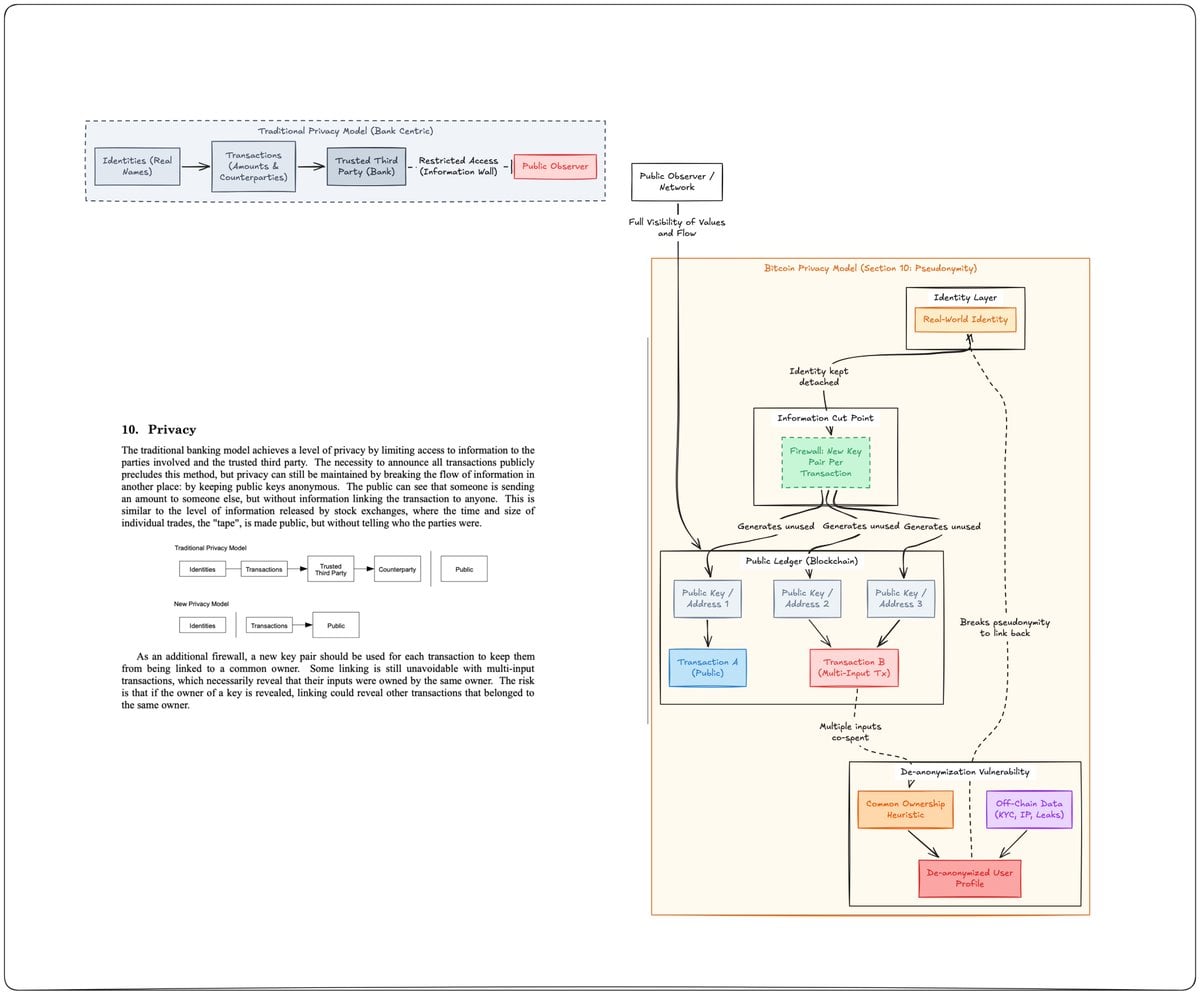
그림: 백서 제10절에 수록된 기존 프라이버시 모델과 비트코인의 신규 프라이버시 모델 대조
타인이 비트코인 거래로부터 읽어낼 수 있는 것들
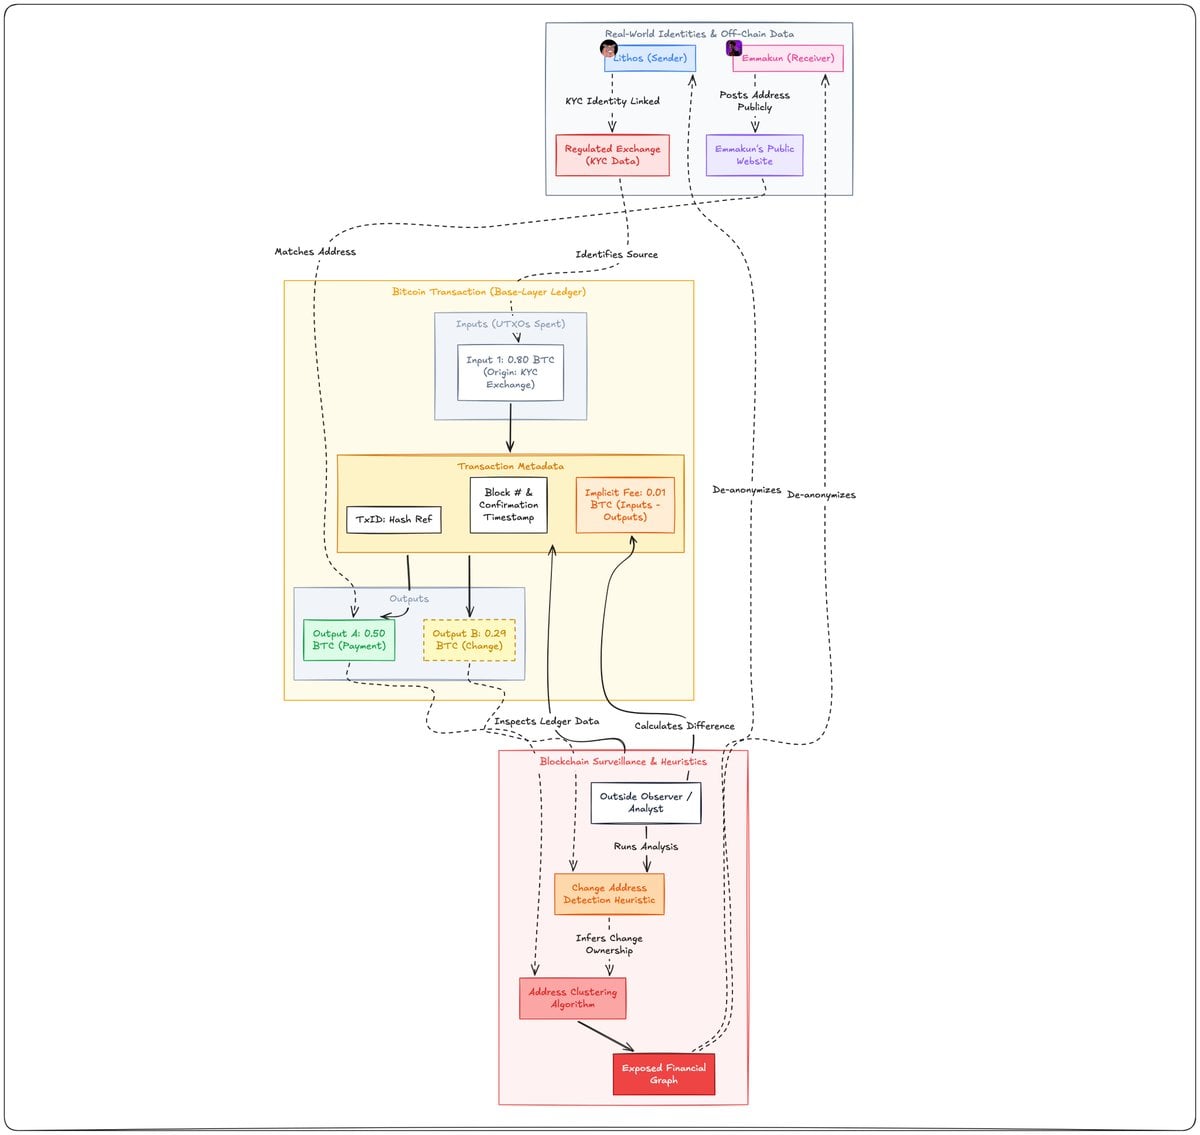
구체적인 일상 결제 시나리오를 하나 살펴보자.
Lithos가 Emma에게 0.5 BTC를 송금하기로 했을 때, 그는 보유 중인 미사용 거래 출력(UTXO)을 활용해 결제 트랜잭션을 구성했다.
이 거래는 네트워크 전체에 브로드캐스트되고, 블록에 포장되어 블록체인 장부에 영구적으로 기록되었다.
이 시점에서 외부 관찰자는 다음 요소들을 명확하게 검증할 수 있다:
· 이번 거래에서 소모된 구체적인 입력 UTXO;
· 자금을 수령하는 목표 출력 주소;
· 각 출력에 할당된 정확한 비트코인 금액;
· 거래 수수료(입력 총액과 출력 총액의 차이로 정밀 산출);
· 거래가 블록에 확정된 구체적인 블록 높이 및 타임스탬프.
관찰자가 처음에는 Lithos나 Emma의 실제 신원을 알지 못했을지라도.
하지만 Lithos의 자금이 엄격한 실시간 본인 인증을 갖춘 합법 거래소에서 나왔거나, Emma가 자신의 웹사이트에 기부 주소를 공개한 적이 있다고 가정해보자.
온체인 분석가는 이러한 주소들을 현실의 신원과 손쉽게 일치시켜 모든 과거 거래 궤적을 거슬러 추적할 수 있다.
현실에는 거스름돈 출력(Return change output)이라는 복잡한 방해 요소도 존재한다. 거래에서 거스름돈이 발생하면 자금은 대체로 수취인이 아닌 발신자에게 반환된다.
온체인 분석 기관들은 종종 특정 알고리즘 가정에 의존해 어떤 출력이 거스름돈인지 추측한다. 이러한 휴리스틱 규칙이 항상 정확한 것은 아니지만, 가치 높은 자금 흐름 맵을 그리는 데 충분히 도움이 된다.
핵심 결론은 이렇다. 비트코인이 이름을 직접 기록하지 않는다 해도, 완전 투명한 거래 내역은 방대한 민감한 개인정보를 노출시킬 수 있다는 점이다.
바로 이 때문에 비트코인을 논할 때는 ‘익명성(Anonymity)’과 ‘프라이버시(Privacy)’를 절대 혼동해서는 안 된다. 그 주소는 가명이고, 기초 계층의 거래 역사는 완전히 공개되어 있기 때문이다.
2010년 나카모토의 프라이버시 과제 지속적 고민
비트코인 발전사에는 매우 시사적인 일화가 하나 담겨 있다.
2010년 8월 11일, 나카모토는 BitcoinTalk 포럼에서 '제안이 아닌 것'(Not a suggestion)이라는 제목의 심도 깊은 기술 토론에 참여했다.
당시의 핵심 쟁점은 비트코인이 초반처럼 모든 거래 역사를 완벽하게 저장하지 않아도 되는가 하는 것이었다.
이 고려사항의 병목 지점은 이중 지출 방지다. 만약 네트워크 노드가 전체 거래 histories를 추적할 만한 충분한 정보를 확보하지 못했다면, 한 코인이 과거에 이미 지출되지 않았음을 어떻게 보증할 수 있겠는가?
나카모토는 두 번째 spend(이중 지불)이 이루어지지 않았다는 점을 검증하는 것이 논리적으로 노드가 네트워크의 모든 관련 거래에 대한 전역적 인지(Global knowledge)를 갖추도록 요구한다고 설명했다.
이어 그는 깊은 의미를 지닌 한 마디를 남겼다. "이런 상황에서는 영지식 증명을 적용하는 방법을 떠올리기 어렵다."
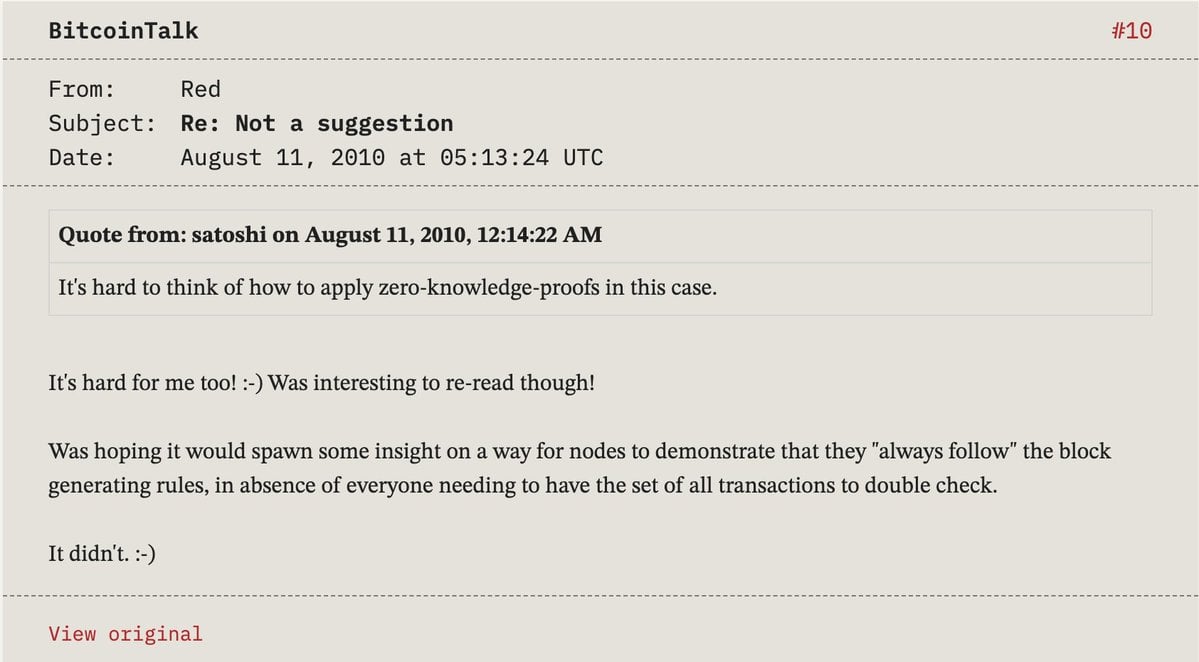
그림: 2010년 나카모토가 BitcoinTalk에서 영지식 증명과 이중 지불 검증에 관해 논의한 내용
이 맥락은 극도로 중요하다. 나카모토가 영지식 증명을 무용지물로 여겼던 것이 아니라, 그는 특정 기술적 난제, 즉 노드가 전체 거래 역사를 보유하지 않은 채 어떻게 단일 자산에 대해 이중 지출이 발생하지 않았음을 증명할 수 있을지에 대해 논의했던 것이다.
즉, 네트워크가 특정한 '부재(negation)'를 어떻게 검증할 것인가 하는 문제다. 이는 '한 번의 결제가 세부 매개변수를 숨길 수 있는지 증명할 수 있는가'와 완전히 별개의 기술 차원이다.
이 역사적細微差别를 명확히 하는 것은 매우 중요한데, 현대의 많은 프라이버시 논의에서 나카모토가 당시 영지식 암호학을 완전히 간과했다고 오해하기 쉽기 때문이다.
역사적 사실은 전설보다 훨씬 풍부하다. 나카모토는 영지식 증명 개념을 잘 알았을 뿐만 아니라, 이를 비트코인의 이중 지불 검증에 적용하는 막대한 엔지니어링 도전과제를 치열하게 고민한 바 있다.
이후의 암호학적 탐색은 바로 이 땅에서 뿌리를 내렸는데, 연구자들은 영지식 증명을 활용해 거래 세부 사항을 숨기면서도 전체 네트워크 노드가 거래의 합법성을 검사할 수 있는 새로운 패러다임을 개척했다.
신원 은닉에서 결제 세부 사항 은닉으로
암호학 연구의 발걸음은 비트코인의 성숙과 함께 멈추지 않았다.
2013년 학술계는 참신한 논문
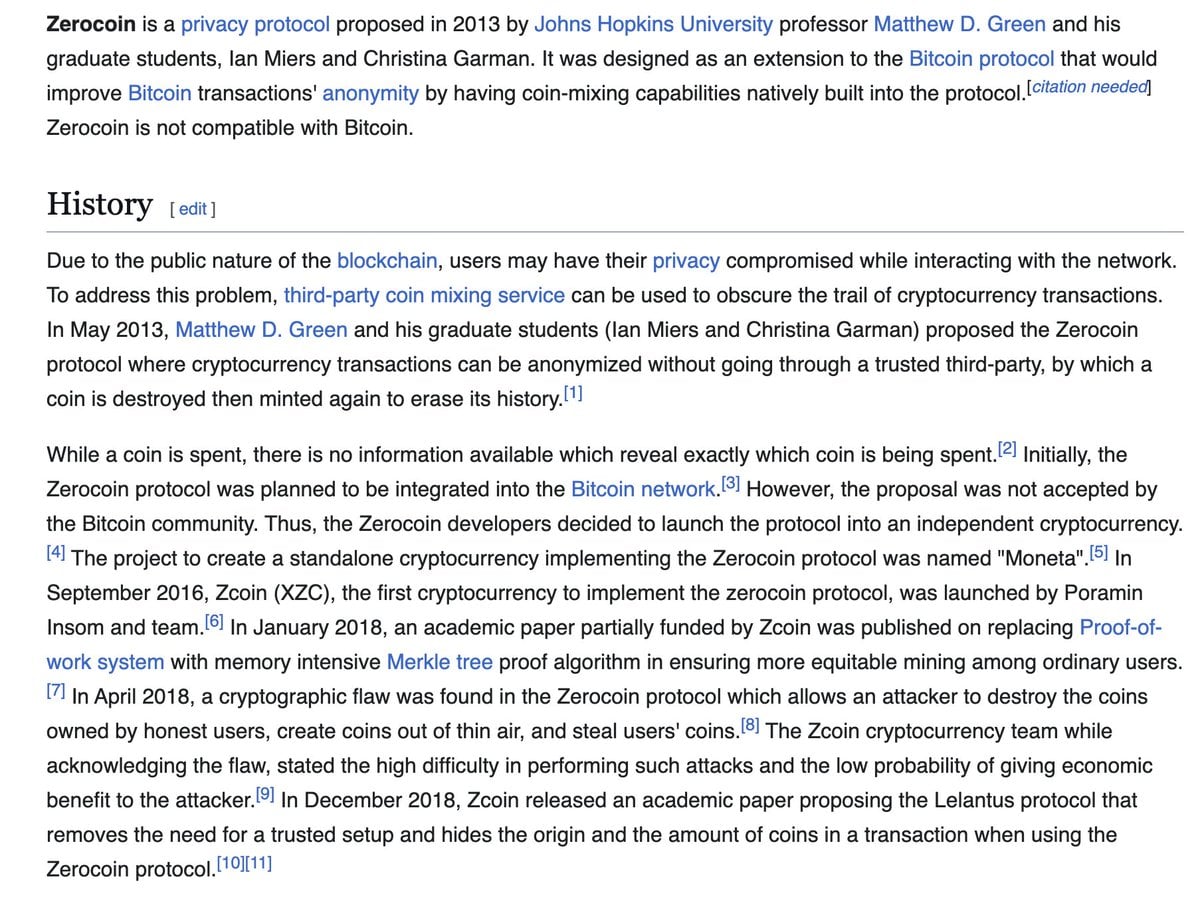
그림: 2013년 발표된 Zerocoin 논문 Zerocoin: Anonymous Distributed E-Cash from Bitcoin
이 논문은 비트코인의 치명적 약점을 정확히 짚었다. 완전 공개된 장부 구조는 프라이버시 보호가 취약한 가명성에 완전히 기대고 있음을 뜻한다.
Zerocoin은 암호학을 통해 거래와 출처 간 연관성을 끊는 방안을 모색했지만, 수취인 목적지와 결제 금액은 여전히 노출되었으며 결제 유연성 측면에서도 뚜렷한 제약이 있었다.
2014년에는 연구팀이 한 걸음 더 나아가
Zerocash는 비대화형 영지식 증명 기술인 zk-SNARKs를 도입해 거래发起人, 수취인, 이체 금액을 전면적으로 은닉하면서도 전체 네트워크 노드가 송금의 유효성을 철저히 검증할 수 있는 완결된 프로토콜을 성공적으로 구현했다.
이는 나카모토의 초기 프라이버시 모델에 대한 깊은 승화였다.
비트코인은 공개 주장을 실제 신원과의 관계에서 분리하려 했고, Zerocash는 거래 데이터 자체를 대중 시야에서 완전히 제거하는 방안을 모색했다.
아주 기념비적인 전환이었다. 탈중앙화 네트워크가 지폐 규칙 준수를 확인하기 위해 한 번의 결제에 담긴 평문 세부 사항을 전부 알아낼 필요는 없었다.
단순한 영지식 증명을 통해 시스템은 누구에게도 거래의 구성 매개변수를 공개하지 않아도 수학적으로 해당 거래가 합법적이고 규정 준수임을 전체 네트워크에 증명할 수 있었다.
이것이 바로 영지식 암호학이 블록체인 프라이버시 연구의 크라운 재보(Crown Jewel)로 꼽히는 핵심 근거다.
현재 주류 프라이버시 체계가 실제로 보호하는 대상은 무엇인가?
일상적으로 블록체인 프라이버시를 논할 때 사람들은 흔히 모든 프로젝트를 하나로 뭉뚱그리기 쉽다.
하지만 수취인을 숨기는 것과 금액을 숨기는 것은 다르고, 금액을 숨기는 것과 온체인 거래 토폴로지를 숨기는 것은 다르며, 온체인 데이터를 숨긴다고 해서 거래 발신 전의 네트워크 통신 유출을 자동으로 차단할 수 있는 것도 아니다.
우리는 이러한 기술 조류를 명확히 분리하고 분석할 필요가 있다.
수령인은 숨기지만 금액은 공개하는 시스템도 있고, 거래 금액을 가리면서도 지갑 측이나 네트워크 RPC 노드에서 조회 흔적을 노출시키는 시스템도 있으며, 전체 신원을 유출하지 않고 자격증명을 허용하는 방안도 있다.
이것들은 서로 완전히 다른 차원의 보안 보호막이며, 몇 가지 대표적인 기술 구현체를 살펴보면 된다.
비트코인과 Payjoin
비트코인이 기초 장부 수준에서 공개 투명성을 유지하고 있지만, 이것이 개발자들이 프라이버시 개선에 아무것도 하지 않았음을 의미하지는 않는다.
커뮤니티 개발자들은 전통적인 온체인 그래프 분석의 신뢰도를 현저히 낮추는 메커니즘을 고안했는데, 특히 BIP 78에서 정의된 Payjoin이 대표적이다.
Payjoin은 지불자와 수취인이 공동으로 하나의 결제 트랜잭션을 구성할 수 있게 하며, 수취인 역시 해당 거래에 input UTXO를 능동적으로 기여한다.
왜 이것이 중요한가?
전통적인 온체인 추적 분석은 보통 한 거래의 모든 입력 주소가 동일인에게 속한다는 핵심 가정에 기반한다. 그러나 Payjoin 거래에서 수취인이 입력을 추가로 제공한다면, 이 보편적 가정은 완전히 무너진다.
Payjoin은 거래 금액을 숨기지도 않았고, 비트코인을 기밀支付方式 시스템으로 변모시키지도 않았다. 단지 외부 기관이 온체인 자금 통합 분석을 진행하는 난이도와 불확실성을 대폭 높인 것에 불과하다.
이 개선안은 매우 실용적이지만, 엔투엔드(End-to-End) 완전 기밀 거래와는 절대 혼동되어서는 안 된다.
모네로(Monero)
모네로는 별도의 길을 개척해, 근본적인 거래 메커니즘 속에 강력한 프라이버시 보호 기능을 기본값으로 내장했다.
이들은 몇 가지 핵심 암호학 구성 요소가 조화를 이루어 단일 결제의 각 차원을 전방위적으로 가린다:
· 링 서명(Ring Signatures): 실제 발신자를 교란시켜 외부 관찰자가 혼환 링 중에서 실제로 소비된 출력을 식별하지 못하게 함;
· 스틸스 주소(Stealth Addresses): 매번 수신 시 일회용 목표 주소를 생성해 이체와 수취인의 공개 주소 간 연결을 차단;
· 링 컨피덴셜 트랜잭션(RingCT): 거래의 구체적 금액을 암호화해 숨기면서도 네트워크가貨幣發行과 보존 법칙을 계속 검증할 수 있도록 함.
다만 이 체계 역시 한계가 있다. 발신자 프라이버시는 확률적 속성을 지니며, 이는 거래 링 설정과 외부 관찰자가 확보할 수 있는 보조 데이터에 좌우된다.
모네로는 또한 P2P 네트워크 브로드캐스트 시 거래의 물리적 노드 추적 가능성을 낮추기 위해 Dandelion++ 프로토콜을 도입했지만, 공식 문서에서는 명확히 언급한다. 이는 여전히 모든 네트워크 수준의 감청을 방어하지는 못한다는 것이다.
사용자의 광대역 ISP, VPN 서비스 제공자 또는 악의적인 원격 노드는 여전히 네트워크 차원의 상호작용 신호를 수집할 가능성이 남아있다.
Zcash
Zcash는 Zerocash의 학술적 성과를 실현 가능하고 성숙한 암호자산 생태계로 끌어올렸다.
그 핵심 무기는 Shielded Transactions(遮폐 거래)로, 영지식 증명을 기반으로 거래의 핵심 정보를 은폐한다.
Shielded 주소 간 이체 과정에서 공개 장부는 송신자, 수신자, 이체 금액, 그리고 메모 필드 내용을 전혀 노출하지 않으며, 전체 네트워크 노드는 영지식 증명 검증만으로 자산의 합법성을 보장받는다.
이는 비트코인의 네이티브 가명 모델보다 훨씬 견고한 온체인 기밀성 보장을 제공한다.
하지만 Zcash는 Transparent Addresses(투명 주소)도 병행해 유지하고 있어, 해당 주소와 관련된 상호작용은 여전히 외부에 완전히 개방되어 있다.
Shielded 거래의 활성화율, 투명 풀과 Shielded 풀 간 자금 이동 경로, 다양한 지갑의 지원 정도, 그리고 전체 Anonymous Set 크기 등이 사용자에게 실제로 돌아오는 프라이버시 보호 강도에 직결된다.
또한 Zcash는 Observation Keys(관찰 키) 메커니즘을 도입해, 자산 소비 권한을 넘기지 않은 상태에서 특정 감사 기관에게 거래 세부 내용을 공개할 수 있도록 하였으며, 이는 '프라이버시와 공개는 제로섬 게임이 아니다'라는 설계를 보여준다.
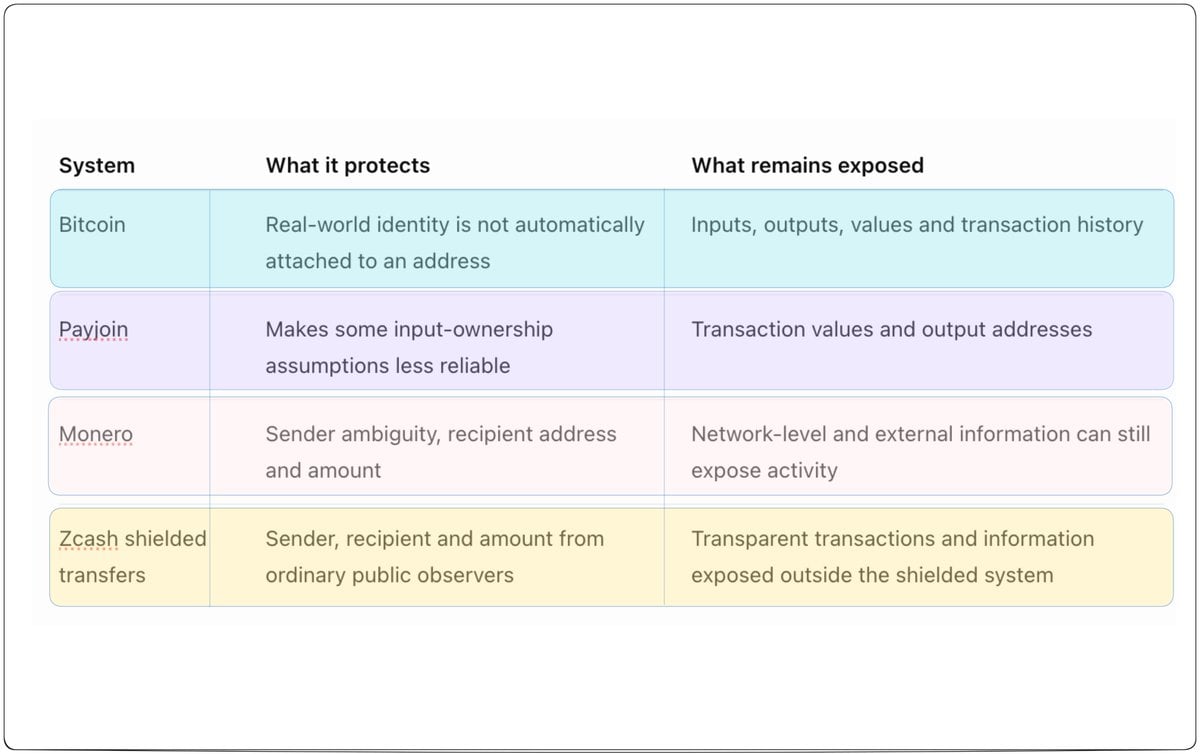
그림: 비트코인, Payjoin, 모네로(Zcash)의 온체인 프라이버시 특징 비교
강조할 점은, 위의 비교는 외부 관찰자가 블록체인 장부 자체에서 얻을 수 있는 온체인 정보만을 설명할 뿐, IP 주소 누설, 디바이스 해킹, 거래소 실명 계정 결합 등 오프체인 차원의 위험은 포함하지 않는다는 것이다.
프라이버시는 결코 단조롭고 정적인 기능이 아니라, 서로 유기적으로 협력하며 제 역할을 수행하는 수직적 방어 체계를 의미한다.
응용 계층 스마트 계약의 새로운 프라이버시 과제
비트코인 탄생 이후 업계에서 가장 큰 진전은 단순히 거래 세부 사항을 덮어버리는 토큰을 개발하는 데 머물지 않았다. 프라이버시 사상을 스마트 계약과 탈중앙화 애플리케이션(DApp)의 설계 유전자에 주입했다는 점에서 비롯되었다.
현재 온체인 활동은 단순 송금을 넘어서서 대출 담보화와 스테이킹, 분산형 거래소(DEX) 매매, DAO 거버넌스 투표, 포트폴리오 관리 및 자격 증명 등으로 확장되었다.
이들 상호작용은 모두 민감한 기업 및 개인 데이터를 방출한다. 트레이더는 본인의 포지션 정보가 네트워크 실시간 추종 매매에 노출되는 것을 원치 않으며, 기업은 경쟁자에 금고 자금 흐름을 투명하게 공개하기를 꺼리고, 일반 사용자는 자격 조건을 증명해야 하지만 실제 신원을 모두 드러내고 싶지는 않다.
프로그래밍 가능한 기밀 스마트 계약이 태어난 이유도 이러한 모순을 해소하기 위함이며, 핵심 목표는 복잡한 업무 절차를 효율적으로 수행하되 그 과정에 포함된 모든 데이터를 평문으로 공개할 필요가 없도록 하는 데 있다.
현재 업계는 다양한 아키텍처 차원에서 돌파구를 찾고 있다:
Aztec: 프라이빗 함수와 퍼블릭 함수를 모두 고려하는 레이어 2
Aztec은 이더리움 위에서 프라이버시 특화 레이어 2 구축에 주력하고 있으며, 스마트 계약 코드 단계에서 개발자가 프라이빗 함수와 퍼블릭 함수를 유연하게 혼합해 선언할 수 있도록 한다.
핵심적인 경계선은 코드가 어디에서 실행되느냐에 따라 달라진다:
프라이빗 함수는 사용자 로컬 기기의 프라이빗 실행 환경(PXE)에서 실행되며, 로컬에서 기밀 계산과 대응 영지식 증명 생성을 마무리한 뒤, 증명서만 네트워크에 제출한다;
퍼블릭 함수는 전체 네트워크의 시퀀서와 노드에서 실행되며, 전역 읽기 가능한 글로벌 상태(State)를 이용한다. 단일 온체인 상호작용은 이 둘을 자연스럽게 연결할 수 있다.
탈중앙화 익명 투표 시스템을 예로 들자면, 유권자가 로컬 프라이빗 환경에서 투표 서명을 마칠 때 개별 선택지는 외부에 공개할 필요가 없고, 퍼블릭 함수는 온체인에서 집계된 투표 수를 갱신한다. 네트워크는 최종 개표 결과가 정확하다는 점을 검증할 수 있으나, 각 사람의 개별 표를 역추적할 수는 없다.
하지만 이 역시 제한이 있다. 로컬 클라이언트가 원격 노드에 네트워크 상태를 조회할 때, 원격 노드는 해당 사용자가 어떤 데이터를 주시하는지 여전히 파악할 수 있으며, 이와 같은 정보 누설을 더 약화시키려면 Full Node를 구동해야 한다.
Oasis Sapphire: 하드웨어 신뢰 실행 환경(TEE) 기반 기밀 계약
Aztec이 클라이언트 측 증명에 초점을 둔 기술 경로를 택한 반면, Oasis Sapphire는 완전히 다른 기술 패러다임을 채택했다. TEE 하드웨어 격리 영역에서 기밀 스마트 계약을 실행하는 방식이다.
TEE는 하드웨어 물리적 격리를 통해 실행 중인 코드와 기밀 데이터를 보호하며, Sapphire는 전체 엔드투엔드 암호화된 거래 입력과 내부 상태 비공개 스마트 계약을 지원해 민감한 파라미터를 안전하게 처리할 수 있게 했다.
클라이언트 영지식 증명과 하드웨어 TEE는 각각 장단점을 지닌다. TEE는 하드웨어 제조사의 보안성과 마이크로코드 구현에 대한 신뢰 기반을 내포하는 반면, 영지식 시스템은 산술 회로 설계와 수학적 증명 체계의 완벽함에 의지한다.
Umbra: Shielded 자금 풀 내부 이전 집중
Solana 생태계에서 Umbra는 V1에서 V2로 이어지는 아키텍처 혁신을 보였다.
V1 버전에서는 암호화 토큰 계정이 Shielded 풀 진입의 중개 역할을 맡았지만, V2는 Shielded 풀을 중심으로 자금 흐름 체계를 전면 재편해 사용자가 풀 내부에서 직접적인 기밀 이체를 완료할 수 있도록 했다.
하지만 명확히 인식해야 할 점은 Shielded 풀에 입금하고 출금하는 행위 자체는 여전히 온체인에 흔적을 남기며, 풀 입출금의 구체적 금액과 시간 창이 온체인 분석에 단서를 제공할 수 있다는 것이다. 따라서 그 핵심 프라이버시 보호는 풀 내부 이전 단계에 집중되어 있다.
Privacy Pools: 선택적 규제 준수 공개 구현
0xbow 팀이 제작한 Privacy Pools는 이더리움 멀티체인 상의 규제 준수 프라이버시 프로토콜로, 2023년 Vitalik Buterin등이 공동 저술한 학술 논문에 영감을 받았다.
사용자는 일반 지갑에서 자산을 Shielded 풀에 예치하면, 관련 집합 공급자(ASP)가 풀 자금 유입 시 불법 자금을 필터링해 제외하고, 시스템 전반에는 중앙집권적 KYC나 전역 백도어 조회 키가設置되지 않는다.
인출 단계에서는 사용자가 영지식 증명을 통해 자신의 자산을 통과한 합법 집합에 속함을 입증할 수 있으며, 구체적 풀 입금 내역을 밝히지 않아도 된다. 이로써 합법적 개인 재무 기밀을 보호하는 동시에 블랙프로덕션 자금의 합법 풀 오염 가능성을 차단한다.
이는 Eric Hughes가 decades ago 제언한 선택적 공개 개념이 현대 디파이(DeFi) 분야에서 완벽한 형태로 구현된 것이며, 규제 준수와 프라이버시는 이제 공존 가능하다.
Kohaku가 파고드는 핵심 통증 지점: 거래 발신 전 지갑은 무엇을 노출하는가?
블록체인 프라이버시 분야에는 중요하지만 오랫동안 간과되어 온 잠재적 위협이 또 하나 존재한다.
최정상 기밀 거래 프로토콜을 사용하는 사용자라 할지라도, 거래가 발신되기 전에 지갑의 일반적인 네트워크 요청을 통해 사전에 모든 것이 털릴 수도 있다.
지갑이 열려 계좌 잔고를 갱신할 때 일반적으로 원격 RPC 노드로 데이터 조회를 하는데, 이 요청은 사용자가 주목하고 있는 주소가 무엇인지 서비스 제공사에 직접 전달한다.
동일한 유출 사고는 과거 거래 내역 조회, 스마트 계약 미리 실행(Simulation), 토큰 메타데이터 취득 등 정기 작업에서도 빈발한다. 거래 자체는 기밀일지 몰라도, 거래 전에 날아가는 네트워크 요청은 구멍 뚫린 것처럼 취약하다.
이러한 맥락에서 이더리움 생태계 최전선 프라이버시 프로젝트 Kohaku는 이에 총력을 기울이고 있다. 오픈소스 프라이버시 보호형 지갑이자 SDK 표준인 Kohaku는 지갑 인프라의 바닥부터 다시 방어를 구축하는 것을 목표로 삼았다.
Kohaku는 Private Information Retrieval(PIR, 개인정보 검색) 기술을 도입했다. 기존 잔고 조회 시 서버는 평문 주소를 받고 데이터를 반환하지만, PIR 프레임워크 아래서는 지갑이 특수한 암호화 쿼리를 구성해 서버가 목표 결과만 반환하도록 하면서 정작 어떤 계좌를 조회했는지 단 한마디도 알아채지 못하게 한다.
지갑은 사용자가 프라이빗 키, 계정, 서명 권한 및 앱 상호작용을 관리하는 첫 번째 관문이다. 만약 이 진입로가 지속적으로 메타데이터를 새-out한다면, 하부 기밀 거래만으로는 절대 안전한 순환 고리를 형성할 수 없다.
우리는 나카모토의 프라이버시 모델을 뛰어넘었는가?
구체적인 특정 기술 지표 관점에서 본다면, 대답은 의심의 여지가 없이 긍정적이다.
나카모토의 초기 설계는 가명 공개키와 완전히 투명한 거래 내역을 기반으로 했다. 그러나 오늘의 암호화 세상에서는:
거래 기밀성 측면에서 Monero와 Zcash의 Shielded Transaction은 나카모토가 당시 달성하지 못한 입력, 출력, 금액의 전방위 온체인 은닉을 실현했다;
검증 가능한 계산 분야에서 현대 영지식 증명 체계는 평문 입력을 노출하지 않은 채 전체 네트워크에 복잡한 논리가 규정대로 수행되었음을 수학적으로 입증했다;
응용 확장 측면에서는 Aztec이 프로그래밍 가능한 프라이버시 계약을 가져왔고, Oasis Sapphire는 하드웨어 기밀 계산을 구현했으며, Privacy Pools가 규제 준수 선택적 공개를 개척했고, Kohaku는 지갑 클라이언트의 조회 누출 해결에 주력하고 있다.
그러나 프라이버시 문제가 완전히 해결되었냐고 묻는다면, 답은 여전히 부정적이다.
기밀 거래는 브로드캐스트 시 물리적 IP 누설을 감싸지 못하며, 프라이버시 계약은 퍼블릭 함수 상호작용의 시간적 패턴을 지울 수 없고, Shielded 풀은 풀 입출금 자금 간의 연관성을 무효화하지 못하며, TEE 하드웨어는 반도체 제조사의 보안 가정에서 벗어나지 못하고, 정교한 수학적 증명이라도 이미 멀웨어에 감염된 로컬 기기를 지켜주지는 못한다.
진정한 프라이버시 보안은 프로세스 전체 사슬을 아우를 의무가 있다. 터미널 지갑, 물리적 하드웨어, 애플리케이션 인터페이스, 네트워크 전송, 스마트 계약에 걸쳐 최종적으로 내려진 온체인 데이터까지 모두 포함해야 한다.
무엇은 공개해야 하고, 무엇이 비밀로 보존되어야 하는가?
오랫동안 블록체인 업계는 글로벌 공공 상태(Global public state)라는 초석이 위에 서 있었다.
완전한 투명성은 허가 없는 독립 검증 능력을 가져왔으나, 그것은 동시에 평범한 개인과 사업체의 삶과 재무 구조를 완전히 낱낱이 드러내 놓았다.
우리가 블록체인상의 모든 정보를 완전한 Black Box로 가두자고 주장하는 것은 아니다. 바로 그것이 '선택적 공개(Selective Disclosure)'의 핵심 논리이다:
공공 거버넌스 기관과 공금 지출은 무조건 햇빛 아래 공개되어 사회 전체의 엄격한 감독을 받아야 하며, 네트워크 규칙 준수 여부는 누구나 검증 가능해야 한다;
하지만 일반 시민의 개인 적금, 급여 수입, 소액 일상 결제, 투자 포지션 및 기업 간 계약은 블록체인 기술을 사용했다는 이유만으로 전 세계에 무방비 상태로 노출되어선 안 된다.
이 두 축은 완전히 병행 가능하다. 개인은 서비스 제공자에게 자신에게 적합한 자격이 있음을 증명할 수 있고 별도의居民登記簿를 제출할 필요 없으며, 기업은 회계 정산이 원활히 이루어지되 자금을 경쟁사에 노출하지 않아도 되고, 유권자는 신성한 한 표를 던지며 투표 결과는 전 국민이 Audit하며, 지갑은 자산을 조회할 때 서비스 제공사에게 특정 계좌를 일절 공개하지 않을 수 있다.
이는 절대적인 은닉을 추구하는 것이 아니라, 자기 데이터에 대한 통제권을 수호하려는 것이다.
30여 년 전 Eric Hughes가 남긴 명언 그대로다. “프라이버시는 세계에게 나의 존재를 선택적으로 드러낼 권리다.”
비트코인이 막을 올렸지만, 여정은 끝나지 않았다
우리가 백서 제10절의 나카모토의 글을 매번 되새길 때, 가장 경외심을 불러일으키는 지점은 비트코인이 프라이버시 제안을 단번에 해결했다는 게 아니라, 나카모토가 시작 첫날부터 공개 장부와 개인 프라이버시 사이의 깊은 긴장 관계를 명확히 통찰했으며, 지정된 시대적 조건 하에서 실용적인 엔지니어링 균형을 찾아냈다는 점에 있다.
수십 년 사이 사이퍼펑크들이 끈질기게 물었던 질문은 여전히 변함없다. ‘디지털 시대에 사람들은 불편함 없이 편리함을 누릴 수 있어야 하는데, 어찌하여야 본래 침범되어선 안 될 개인 데이터를 억지로 양도하지 않아도 되는가?’
비트코인은 이 시대에 가장 결정적인 첫 걸음을 떼었고, 이어받은 연구자들과 엔지니어들이 이 길을 따라 꾸준히 확장 중이다.
현재 다양한 프라이버시 프로젝트를 평가할 때, 우리는 프로젝트 측의 마케팅 슬로건, 유행하는 암호학 용어 혹은 단순히 ‘기밀 지원’ 태그에만 머무를 수 없다.
우리는 냉정하게 따져봐야 한다. 이 시스템은 정확히 무엇을 숨기고 있는가? 또 어떤 정보는 여전히 맨눈에 드러나 있는가? 이 안전 가치는 누구의 신뢰 위에 서 있는가? 실제 상용 환경에서 작동할 때 도대체 무슨 일이 벌어질 것인가?
원래 사이퍼펑크가 던졌던 그 물음은 지금도 모든 종사자에게 묵직한 반성을 요구한다. ‘기술 시스템이 본연의 임무를 수행하는 데 꼭 필요한 범위 너머의 불필요한 정보를凭什么(도대체 왜) 요구해야 하는가?’
비트코인은 은행 없이도 화폐의 검증 가능성을 실현했으며, 현대 프라이버시 체계가 완성하려고 노력하고 있는 마지막 퍼즐은, 그러한 검증 가능성은 훼손하지 않은 채 스스로를 표현할 품위와 권리를 온전히 각 개인의 손 돌려주는 데 있다.
참고 자료 및 심화 읽을거리
초기 디지털 현금과 사이퍼펑크
· David Chaum, Blind Signatures for Untraceable Payments (1982)
· Timothy C. May, The Crypto Anarchist Manifesto (1988)
· Eric Hughes, A Cypherpunk's Manifesto (1993)
· Wei Dai, b-money (1998)
· Adam Back, Hashcash (1997)
비트코인과 그 프라이버시 모델
· Satoshi Nakamoto, Bitcoin: A Peer-to-Peer Electronic Cash System (2008), Section 10
· Satoshi Nakamoto, BitcoinTalk discussion: Not a suggestion (2010)
· BIP 78: A Simple Payjoin Proposal
프라이버시 학술 연구 및 최전선 프로토콜
· Miers et al., Zerocoin (IEEE S&P, 2013)
· Ben-Sasson et al., Zerocash (IEEE S&P, 2014)
· Monero Technical Specifications & Dandelion++
· Zcash Documentation: Addresses and Value Pools
· Aztec Network: Private Execution Environment (PXE)
· Oasis Sapphire Confidential EVM Documentation
· Umbra V2 Shielded Pool Documentation
· Privacy Pools (0xbow) Research Paper & Documentation
· Kohaku: Ethereum Privacy Preserving Wallet & SDK
· Ethereum Foundation Reads: PIR for Wallets
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 @Lithos_eth