


해킹 공격이 「하드」에서 「소프트」로 전환될 때: 「방어-차단-배상」 일원화, CEX 보안 논리가 변화했다
저자:TechFlow
서론
바이낸스 63억 4천만 달러 도난 사건의 여파가 계속 전해지고 있다.
자금 유동 경로를 추적하고 공격 수단을 해부하는 작업은 이미 많은 이들이 시도하고 있지만, 결국 사람들이 근본적으로 궁금해하는 문제는 이렇다:
기술적 자원이 극도로 풍부한 거래소조차도 예외일 수 없다면, 보안이라는 문제는 과연 어떻게 평가하고 접근해야 하는가?
이것이 현재 모든 CEX가 시급히 해답을 찾아야 하는 질문이기도 하다:
공격자(해커)의 속도, 규모, 은닉성이 급속히 진화함에 따라, 방어자(거래소)는 구 체계에 머물러서는 안 되며 사용자에게 충분한 안전감을 제공해야 한다.
현재 '일찍이 단 한 번도 도난당한 적이 없어' 주목받는 OKX에게 있어 이 답변에는 한 가지 더 입증된 의미가 추가된다: '일찍이 단 한 번도 도난당하지 않음'은 과거의 행운이 아니라 지속되는 상태라는 점이다.
질문에 대한 답에 대해, 발타자르 비탈릭 부테린(Vitalik Buterin)도 최근 인터뷰에서 「벙커 모드(Bunker Mode)」 개념을 강조한 바 있다.
이는 거의 냉철할 정도로 최악의 상황을 가정하는 방식이다:
모든 프론트엔드 웹사이트, API 인터페이스, 직원 컴퓨터, 심지어 클라우드 서버까지도 엄격하게 감시와 침투 상태에 놓여 있다고 기본 가정하며, 생존 유일한 방법은 핵심 고객 자산을 만질 수 없는 물리적 벙커 안에 동결시키는 것이다.
어떤 이들은 이를 현재 현실 조건에서 꽤 실용적인 보안 철학으로 보지만, 어떤 이들은 이 철학이 지나치게 소극적이고 보수적이라고 생각한다. 「물리적 벙커」 외에도:
공격을 방어하는 것 외에도, 아직 노출되지 않은 취약점이나 잠재적 공격을 어떻게 능동적으로 발견하고 위험을 차단할 것인가?
동시에 만약 공격이 최종적으로 발생한다면, 플랫폼은 어떻게 해야 사용자의 권익을 뒷받침할 것인가?
이 관점에서 볼 때, 비탈릭의 '벙커' 개념을 바탕으로 확장한 핵심 자산 보호, 능동적 위험 방어, 사후 사용자 보장을 아우르는 심층 보안 체계의 윤곽이 점차 선명해지고 있다.
이렇게 세 층위를 따라 이 CEX 보안 체계 업그레이드를 살펴보면, 이번 보안 신뢰 시험의 중심에 있는 OKX의 움직임은 아마도 극명한 축소판이 되어가고 있을 것이다.
벙커, 모든 CEX의 보안 기본기
자산 보안에서 가장 단단한 자물쇠이며, 철통보안은 오직 핵심 자산이 피해를 입지 않도록 최대한 보장하기 위한 것이다.
동시에 이 또한 가장 집중적인 공격의 대상이 된다: 벙커를 뚫었다는 것은 곧 해당 거래소의 숨겨진 최후의 보루를 손에 넣은 것이나 다름없으며, 이는 모든 해커에게 절대적인 유혹이다.
하나의 벙커는 두 세계를 분리한다: 범위 내에는 평화로운 시간, 범위 밖에서는 불붙는 전쟁.
심지어 믿을 만한 '벙커'가 없다면 어떠한 CEX도 진정한 '보안 체계'가 구축되었다고 말하기 어렵다고 할 수 있다.
따라서 거래소 보안은 우선 '벙커' 건설의 기본기부터 살펴봐야 한다.
자금 안전을 수호하는 데, OKX의 '벙커'는 세 가지 행동 위에 세워졌다.
핫/콜드 지갑 분리:
핫 월렛은 카운터, 콜드 월렛은 금고와 같다.
물리적 격리를 통해 자산 노출 범위를 통제하여, OKX는 90% 이상의 자산을 완전히 오프라인이며 공기 격리된 콜드 월렛에 보관하며, 핫 월렛에는 일상적인 인출 수요에만 사용하는 제한된 유동성만 남겨둔다.
다중 서명 + 분산 권한:
다중 서명의 본질은 보안에 대한 신뢰를 '자물쇠 하나당 얼마나 견고하느냐'에서 '누가 여러 명이어야 문을 열 수 있느냐'로 전환하는 것이다.
OKX 콜드 월렛 출금에는 반드시 다수의 독립 검증과 서명이 요구되며, 키는 서로 다른 담당자와 서로 다른 물리적 위치에서 보유한다. 어느 단일 개인이나 단일 장비로도 단독으로 자금을 이동할 수 없다. 또한 서명 환경은 일상 개발 및 배포와 격리되어, 단일 권한이 소셜 엔지니어링이나 장비 침투당하는 것을 방지한다.
핫 월렛 역시 반오프라인 다중 서명을 채택하여 단일 지점 노출을 낮췄다.
정기 제3자 독립 감사:
보안 체계는 내부 자체 점검만으로 충분하지 않다.
OKX는 Hacken, SlowMist, CertiK 등 전문 보안 기관과 협력하여 지속적 시스템 취약점 평가 및 전문 감사를 실시하며, 외부 시각에서 보안 아키텍처 간과될 수 있는 약점을 점검한다.
세 가지 행동이 OKX 벙커의 기반을 구성한다.
이는 대부분의 다른 CEX 보안 벙커 건설과 크게 다르지 않을 수 있다.
하지만 기본기와 기본기 사이에서 진정한 차이를 만드는 것은 동작 간의 미세한 차이이다.
분명히 드러나는 변화 하나는: 해커의 전략이 '하드 어택'에서 '소프트 어택'으로 전환되고 있다는 것이다. 현재 거래소를 대상으로 한 공격의 다수가 내부 인원, 내부 도구 또는 내부 프로세스를 침투함으로써 최종적으로 전체 보안 체계가 내부로부터 무너지게 만드는 경우가 많다는 점이 이를 잘 보여준다.
비탈릭이 공유한 뚜렷한 분수령과 이 전환은 맞물린다. 그는 다음과 같이 밝혔다:
성숙한 도구 체인, 감사 메커니즘, 형식적 증명 덕분에 하층 순수 스마트 계약 논리 결함으로 인한 해커 도난 사건은 가파르게 감소했다. 그러나 해커의 화력은 전면적으로 프론트엔드 상호작용 인터페이스, 중앙집권적 운영 노드, 다중 서명 개인키 보유자, 그리고 복잡한 소셜 엔지니어링 침투로 전환되고 있다.
즉, 코드의 취약점은 줄어들고 있으나 사람 요인의 취약점은 늘어나고 있으며, 따라서 벙커 건설 역시 이에 맞춰 업그레이드되어야 한다.
OKX CEO Star Xu도 유사한 통찰을 제시했다. 바이낸스 도난 사건으로 폭넓은 CEX 보안 논의가 일어나던 시절, 스타트는 게시물을 통해 밝혔다:
콜드 월렛만으로는 부족하다. 개인키는 안전하게 보호되고 알고리즘이 충분히 강력하더라도 자금 관리 시스템이 무너지면 해커는 여전히 인출 요청을 위조할 수 있다. 따라서 OKX는 서명 시스템이 거래의 실질적 내용을 이해하고 이상 발생 시 자동 차단되도록 요구한다. 개발, 보안, 리스크 관리, 내부 감사 팀이 연합하여 자산 프레임을 공동 검토한다.
다시 말해, 보안은 단순히 누가 열쇠를 쥐고 있는지 검증하는 것뿐만 아니라, 문을 열어야 하는 사유까지도 검증해야 한다.
'일찍이 단 한 번도 도난당하지 않은' 기록 밑바닥에는, 아마 이것이 바로 OKX가 벙커 구축 측면에서 더욱 정교하게 내려놓은 한 걸음이었을 것이다.
그리고 더욱 큰 차이는 다음에 기반을 둔다:
자산을 잠그는 것은 해커가 가져가지 못하게 하는 것이며, 이상 징후를 식별하고 차단하는 것은 해커가 들어오지 못하게 하는 것이다.
전자는 기본기이며, 후자는 새로운 전장이다.
벙커 외부: 공방 불균형 심화, AI 양면의 마법 공방
왜 암호화폐 산업의 보안 경고벨이 점점 더 자주 울리는가?
AI의 영향이 크다.
전달된 내용에 따르면, 이번 바이낸스 도난 사건의 중요한 원인 중 하나로 공격자가 침입당한 내부 AI 도구를 이용해 관련 직원의 장비를 추가로 장악하고 점차 월렛 인프라에 근접했던 점이 꼽혔다.
Immunefi CEO 미치엘 아마도르는 수차례 경고를 제기한 바 있다: AI가 공격과 방어의 추세를 완전히 공격자 쪽으로 기울였다.
과거에는 취약점 발굴이 보안 연구원의 경험과 기술 능력에 크게 의존했다. 하지만 현재는 AI 에이전트가 24시간 쉬지 않고 코드를 보조 분석하고, 이상 논리를 식별하며, 테스트 케이스를 생성하고, 공격 경로를 탐색하며, 자동화된 테스트를 반복 수행할 수 있다.
더욱 방어가 불가능할 정도로 예측 어려운 점은, AI가 심지어 딥페이크(Deepfake) 기술과 자동화 침투 스크립트를 결합해 거래소 운영진과 내부 서명 파이프라인을 타겟으로 밀리초 단위 정밀 공격을 가할 수 있다는 것이다.
이에 Cyvers CEO 데디 라비드는 공개적으로 언급한 바 있다: 암호화폐 산업은 'AI 충격을 처음으로 진정으로 체감한 시장'이다.
AI는 단지 더 많은 취약점 위험 요소만을 남긴 것이 아니라, 동시에 취약점을 훨씬 더 쉽게 발견하고 악용할 수 있게 만들고 있다.
보안 공방의 분수령은 이제 기술 능력에서 기술 효율로 이동하고 있다.
그리고 효율성こそ가 AI의 가장 뛰어난 분야이다.
이전에도 비탈릭이 여러 차례 강조한 핵심 판단은 다음과 같다: AI는 방어 측에서 거대한 가능성을 지니고 있으며, 특히 코드 취약점과 전반적인 네트워크 보안 분야에서 그렇다.
기술의 양면성 측면에서 보면 이를 이해하는 것은 어렵지 않다: AI는 해커가 애용하는 '창'이 될 수도 있고, 거래소의 방어를 상징하는 '방패'가 될 수도 있다.
사실 이러한 시도는 이미 비교적 일반화되어 있다. 예를 들어 Coinbase, Fireblocks 등 다수 플랫폼이 Anthropic 최신 Claude Mythos 모델 액세스 권한 획득을 협의하며, 사용자 측 사기/금융 범죄, 거래 이상, 스마트 계약/프로토콜 수준의 취약점 발견 및 검증을 대응하려 하고 있다.
이러한 AI 공방 양면의 마법 공방 속에서 OKX는 앞장서는 그룹에 속할 뿐만 아니라, 점을 면으로 확장하여 AI를 다수 보안 과정에 융합하고 체계적 방어 능력을 형성하는 데 주력하고 있다.
OKX 창립자 겸 CEO Star가 X 플랫폼에 공개한 트윗 소개에 따르면, OKX는 2025년 초부터 AI를 활용한 취약점 발굴 및 침투 테스트를 탐색했으며, AI를 능동 방어, 실시간 모니터링, 침투 테스트, 사기 방지 체계에 깊이 융합했다.
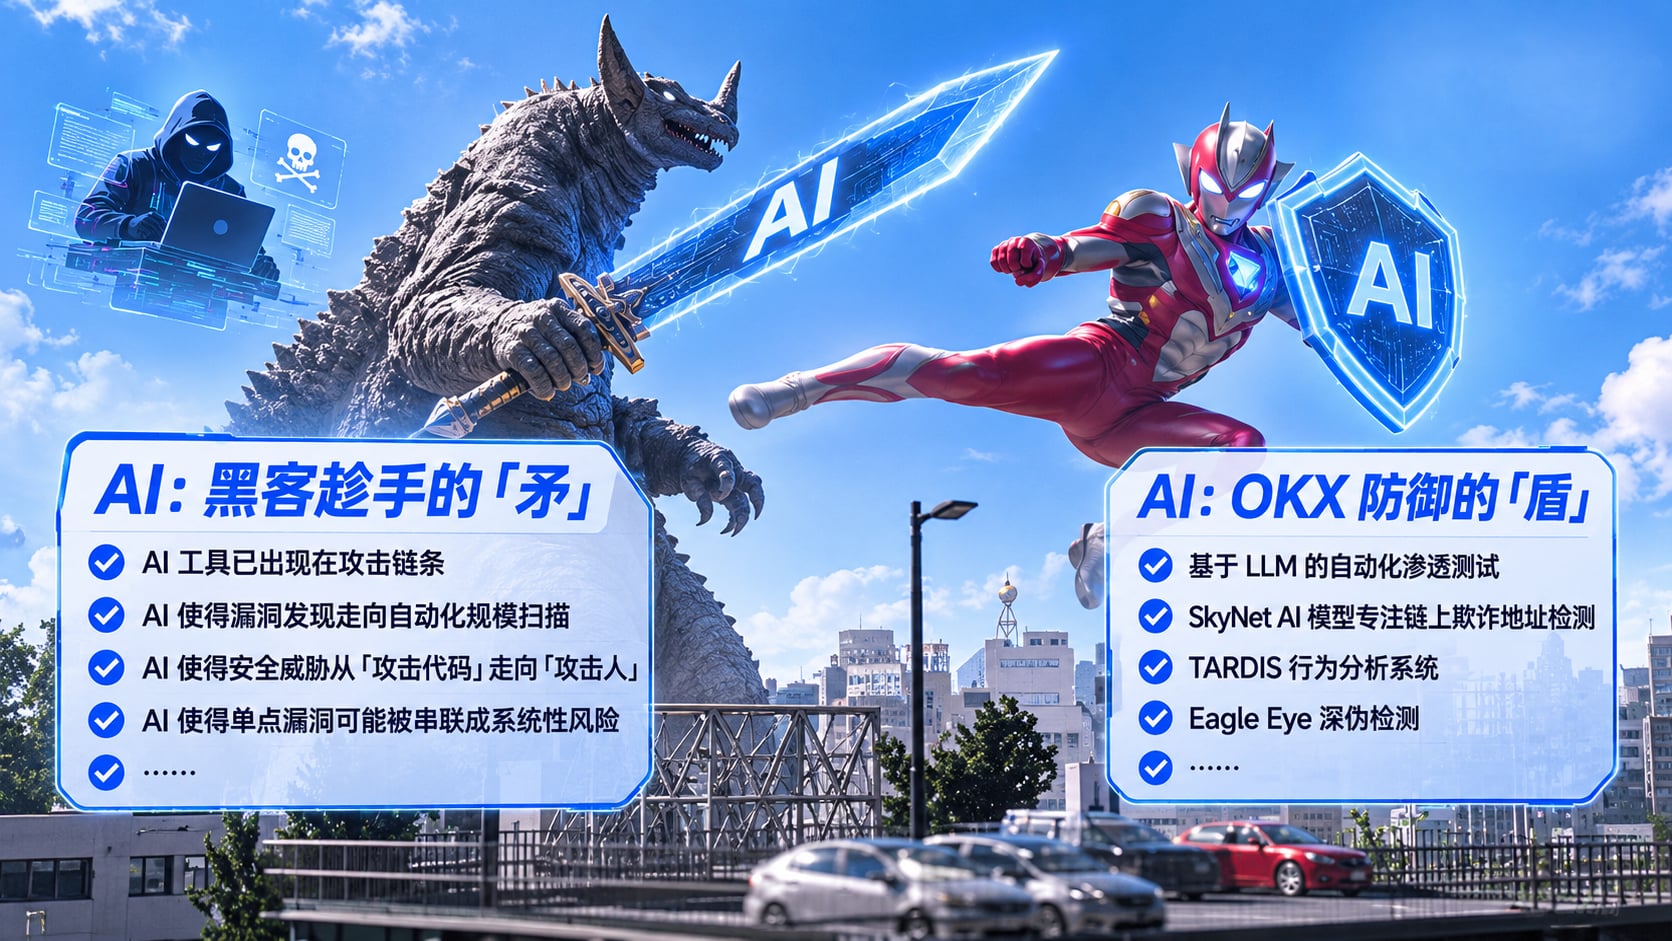
사전 방어 측면:
OKX는 LLM 기반 자동화 침투 테스트를 통해 다수 공격 경로를 시뮬레이션하여 코드, 설정, 권한 등의 취약점을 사전에 발견하였으며, 테스트의 심도, 범위 및 효율성을 현저히 향상시켰다.
또한 OKX는 AI를 활용해 지속적으로 시스템을 스캔·평가하며 취약점 발굴 및 보안 자체 점검을 보조한다.
이 논리는 간단하다: 공격자가 취약점을 찾기를 기다리기보다, AI가 계속해서 공격자를 시뮬레이션하며 시스템을 스스로 점검하는 것이 낫다.
사중 식별 및 차단 측면에서, OKX의 AI 보안 망은 더 치밀하고 확실하다:
SkyNet AI는 온체인 주소를 지켜보고 온체인 사기 주소 탐지에 집중하며, 블록체인 데이터를 분석해 실시간으로 악성 활동과 주소를 표지;
TARDIS는 사용자 행동을 주의 깊게 살피며, 사용자 행동 패턴과 거래 순서를 심층 분석해 비정상 로그인, 비정상 인출, 의심스러운 조작을 식별;
Eagle Eye는 신원 검증에 집중하며, AI 기반 딥페이크 식별 및 신원 검증 기술을 포착해 변장, 신분증 위조 등 소셜 엔지니어링 공격을 방지.
투자는 심층적이며, 산출물 역시 현저하다.
내부적으로, OKX 공식 발표에 따르면: AI를 통해 장기적으로 은폐되었던 일련의 보안 취약점을 발견하고 수정했다.
대외적으로, OKX 보안 팀은 외부 인프라 업체에 취약점 보고서를 제출했는데, 가장 널리 알려진 사례는 Apple에 OS 관련 보안 문제를 피드백한 것으로, 수차례 Apple 공식 감사장을 받아냈으며, 보안 능력을 보다 광범위한 협력 생태계로 확장했다.
사용자 측면에서는 AI 방지 능력이 더 명확히 인지된다.
공식 사이트 데이터에 따르면, OKX 보안 도우미는 악성코드 8.6만 건 이상 탐지, 거래 리스크 경고 36만 회 이상 발송, 보호된 USDT가 18억 달러 이상에 달하며, 천만 명 이상이 넘는 OKX 사용자의 안전을 수호했다.
다른 더 직관적인 데이터는 OKX가 Elliptic, SlowMist, OttoSec와 공동 발표한 《2026년 상반기 웹3 안전 및 리스크 관리 보고서》에서 나온다: OKX 리스크 관리 시스템은 상반기에 570만 건 이상의 고위험 거래를 차단했으며, 700만 건 이상의 위험 웹사이트 접속을 차단하고 11억 달러 이상의 고객 자산을 보호했다.
물론, AI 방어 시스템이 일석이조인 것은 아니며, 현재로서는 극복해야 할 문제들이 존재한다. 예컨대:
AI는 대량의 노이즈 경고를 생성하거나, 오탐/미탐이 발생할 수 있으며;
훈련 데이터 편향이 불공정한 알림 결정으로 이어질 수 있고;
현재 AI는 명확한 권한 경계, 행동 레드라인, 그리고 문제 발생 시 관련 책임 소재 규정 등이 부족한 등의 문제가 있다.
즉, AI는 방어를 더 날카롭게 만들었지만, 보안을 더 단순하게 만든 것은 아니다. 이는 업계 공통 문제로, 기술과 실천의 장기적인 조화를 통해 해결해야 한다.
하지만 매번 차단 뒤에는 진정한 손실 방지가 있으며, 그 손실 방지 자체가 보안이라는 일이 가장 검증받을 가치가 있는 부분이다.
마지막 고리: '배상할 능력', 그것이 진정한 안전감이다
100% 안전한 플랫폼은 존재하지 않는다.
공격 수단 지속적으로 진화하고 위험 경계가 끊임없이 확대되는 오늘, 이 문장은 아마 모든 CEX가 직면해야 하는 현실이 되었을 것이다.
그러므로 만반의 준비를 갖춰 사고를 막는 한편, 우리는 반드시 다음과 같이 고려해야 한다:
막판 방어가 최종적으로 무너졌을 경우, 자산 손실을 누가 뒷받침하겠는가?
이것은 사용자가 플랫폼 보안을 평가할 때 점점 더 중요해지는 지표가 되고 있으며, 왜 바이낸스의 이번 63억 달러 도난 규모의 크기와 뜨거운 관심에도 불구하고 대규모 공포가 확산되지 않았는지 설명해 준다. 그 이유는 상당 부분:
바이낸스가 배상을 약속했으며, 시장이 바이낸스가 배상 능력을 갖추고 있다는 데 신뢰를 가지고 있기 때문이다.
이 신뢰는 몇 가지 측면에서 비롯된다:
- 대규모 플랫폼의 수익 능력 신뢰도 지지, 장기간 축적된 재고가 두텁다
- 평소 업무가 탄탄하여, 보유 증명 임시 점검 가능
- 보안 기금이 마련되었으며, 배상 능력이 명확하다
이 세 가지 측면에서 현재 경쟁 구도 중 아마 OKX는 바이낸스와 경쟁력을 갖춘 몇 안 되는 플랫폼일 것이다.
수익과 자본 측면에서도 OKX는 확실히 토대가 마련되어 있다. 한편으로는 바이낸스와 동일하게 연매출 빌리언급 대형 거래소라는 점이고, 다른 한편으로는 2026년 3월 OKX가 NYSE 모회사인 ICE로부터 전략 투자를 유치해 약 250억 달러의 가치를 달성했으므로, 이는 수익 성장 지원 사업선이자 기관 차원에서 OKX의 강력한 이익 창출력을 인정받은 것이다.
구체적 조치 이행 측면에서 FTX 붕괴 이후 OKX는首批首批 PoR(보유 증명)을 도입한 CEX 중 하나였다.
2022년 11월 최초 PoR 발행 이후, OKX는 매월 PoR 발급을 고수했으며, 공표된 화폐 수는 초기 3개에서 20여개로 증가했고, 머클 트리(Merkle Tree), 풀 머클 트리(Full Merkle Tree), zk-STARK 영지식 증명等技术을 선차도입하며 보유 검증 체계를 지속적으로 업그레이드했다.
2026년 11월 2일, OKX는 49차 PoR을 발표했다.21개 POR 자산 총 가치가 338억 달러에 달하며, 보유 비율은 모두 100%를 달성했고,其中主流币种资产价值高达278亿美元(BTC, ETH, USDT, USDC)로, 사용자가 플랫폼에 예치한 자산에 실제적이고 검증 가능한 보유 잔고가 뒷받침되고 있는지를 명백히 알려주었다.
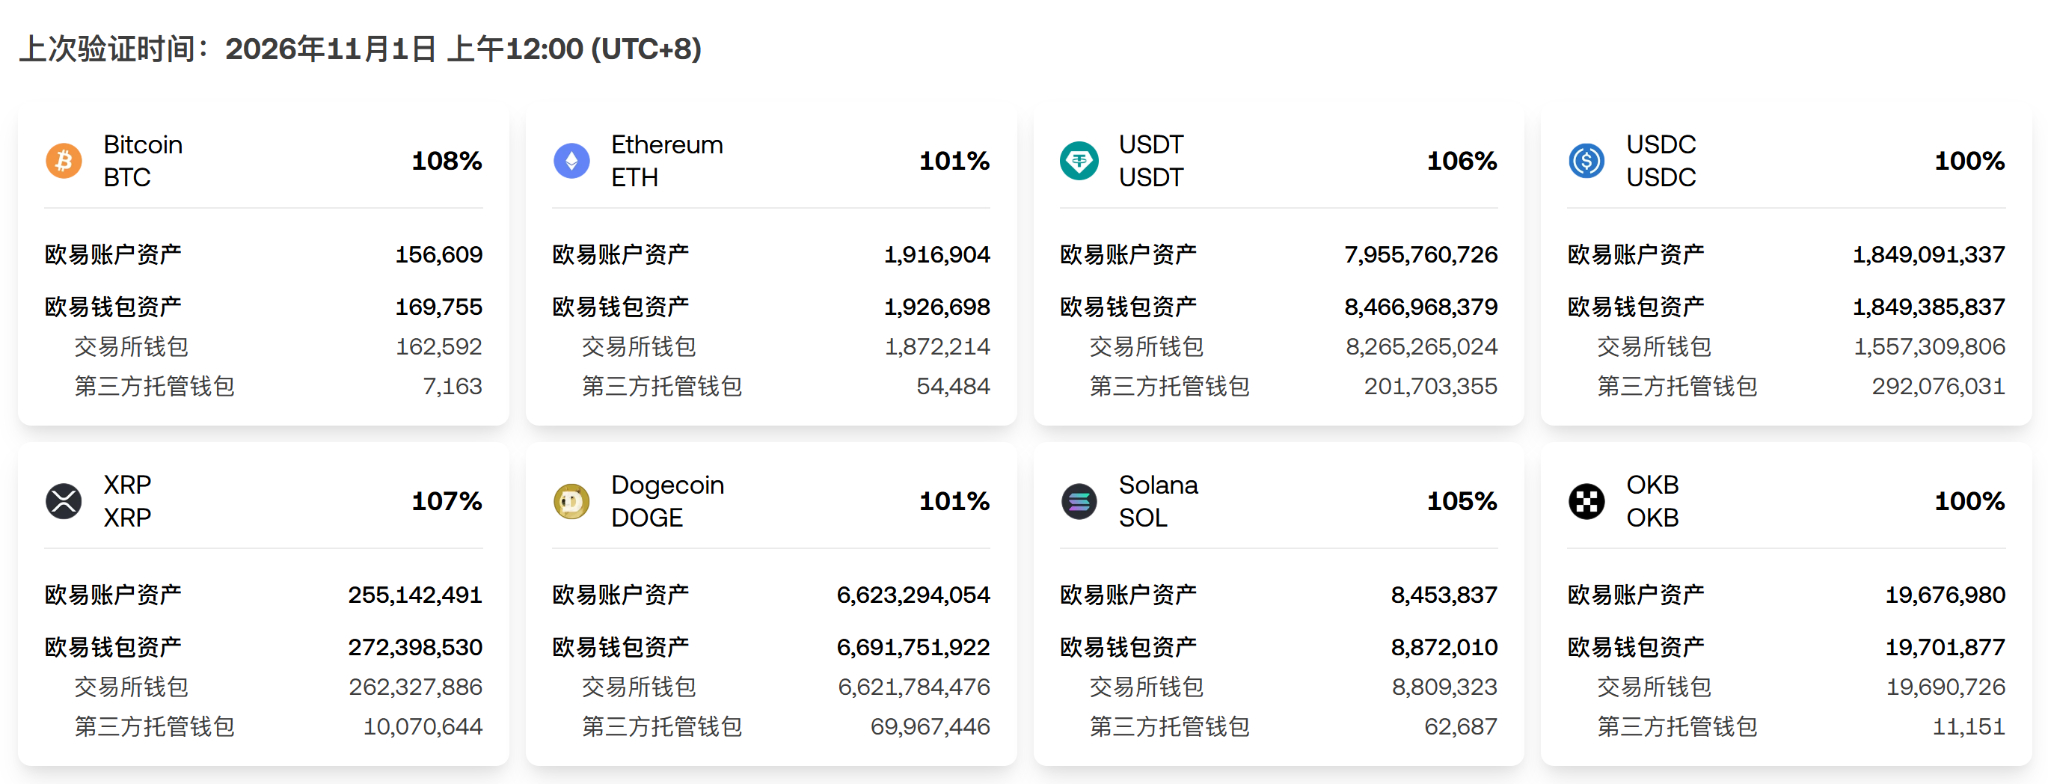
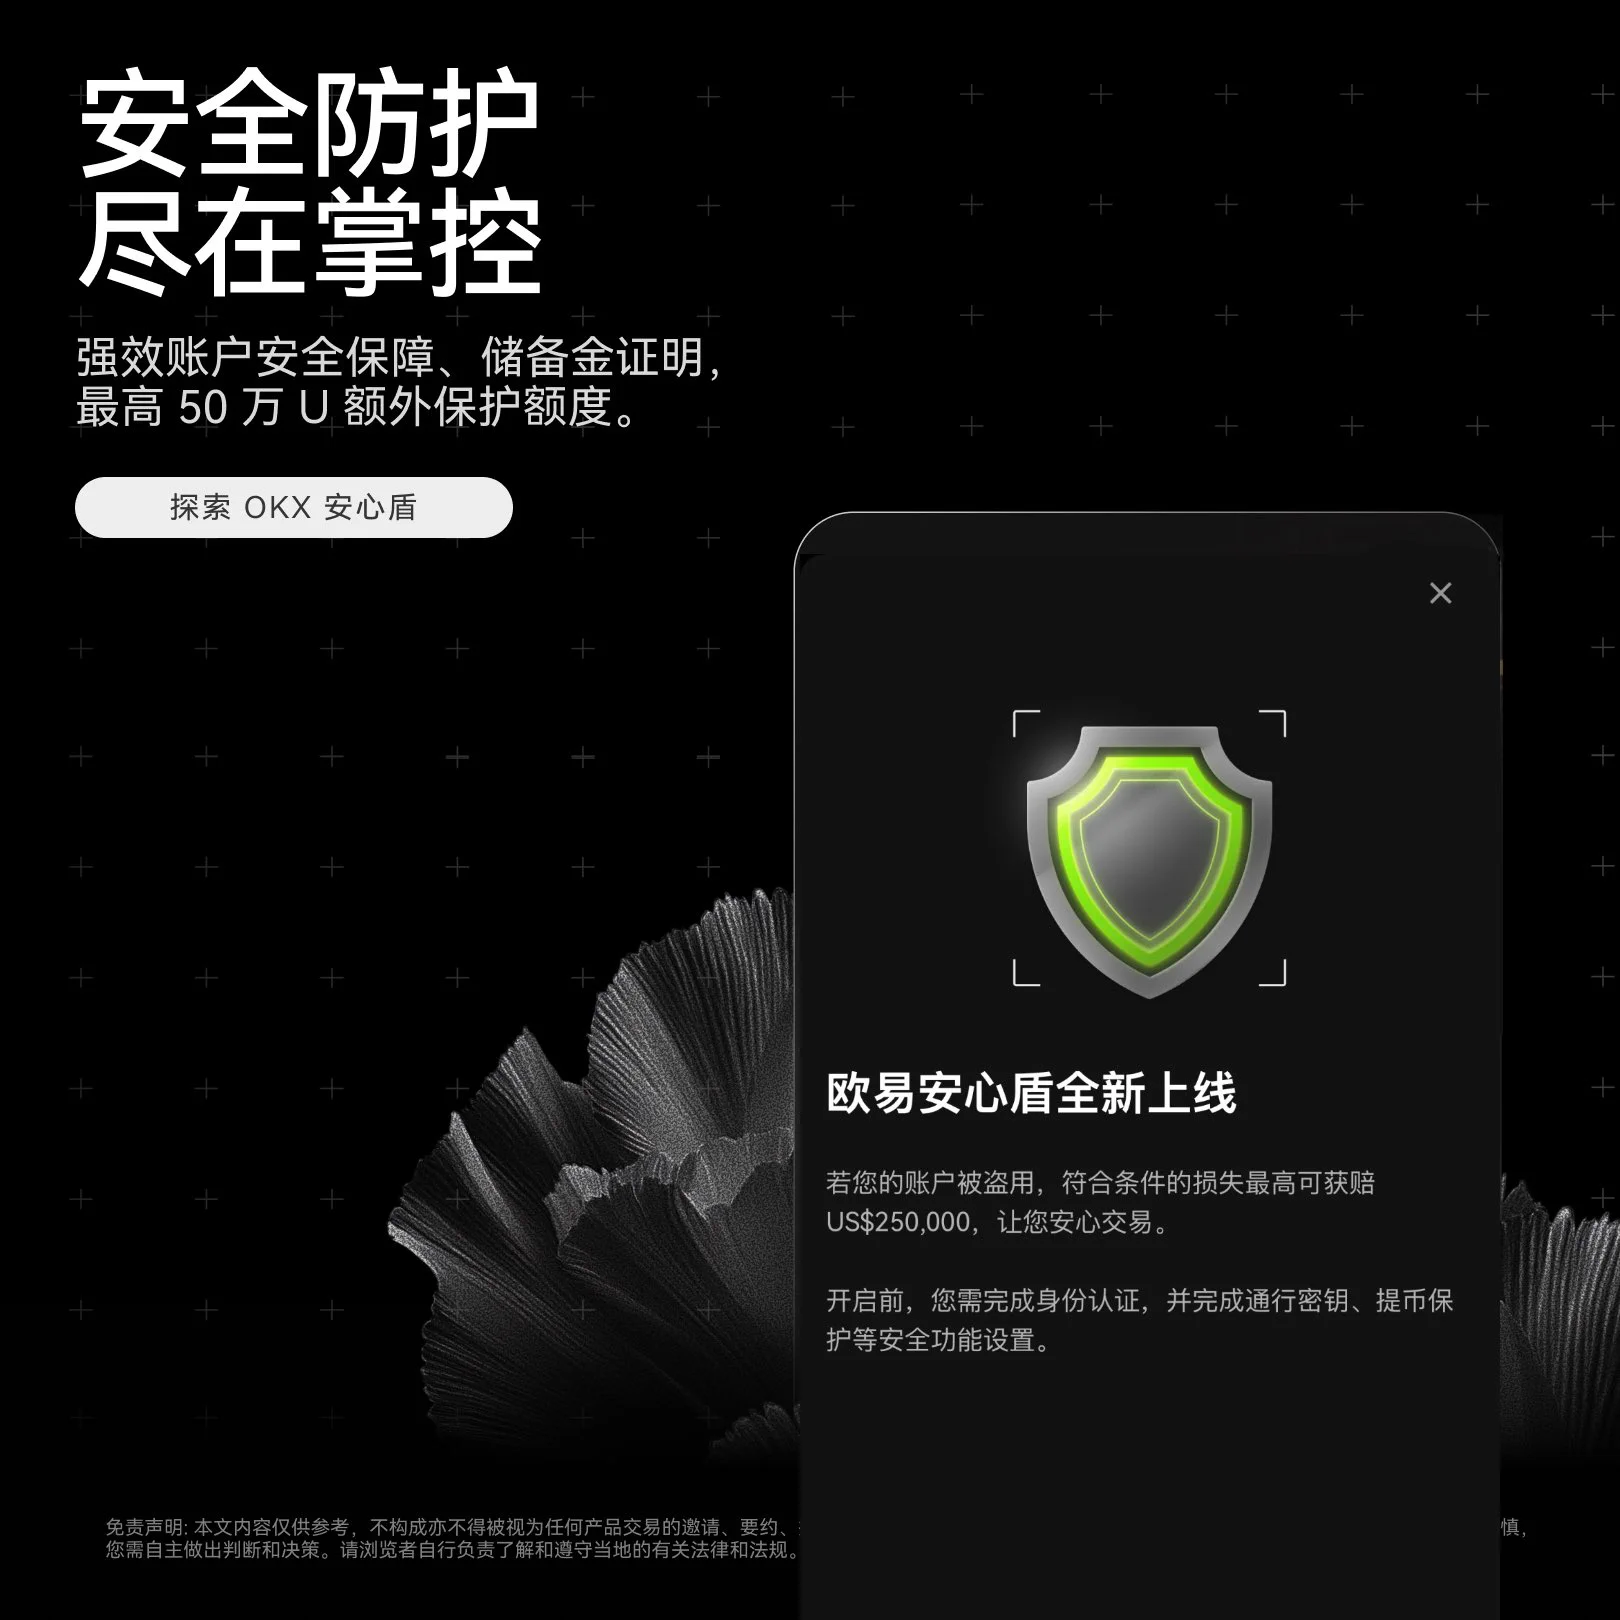
OKX Shield 계획은 사용자에게 또 다른 안심 보장을 제공한다.
자발적 참여且按具体条款审核되는 보상 계획으로, OKX Shield는 시작부터 사용자防护 강화 유도 목적을 명시했다. 본 계획 활성화는首先需要完成启用 Passkey、启用大额提币保护、启用网页提币保护、设置 MFA等安全清单를 필요로 한다.
문제가 실제로 발생했을 때,OKX는 자격 요건을 충족하는 도난 피해자에게 최대 50만 달러의 추가 재정 보상 보호를 제공할 예정이며, 여기에는 무단 제3자 계정 접근 또는 제어 및 자산 이전,凭证钓鱼后发生异常登录及未经授权转移、恶意软件或恶意远程控制攻击等이 포함된다.
CEX 보안: 영원한 만점은 없으며, 오직 수시로 업데이트되는 시험문제만 있을 뿐이다
마지막으로 처음 질문으로 돌아가본다:
여러 CEX 연쇄 실패 이후, CEX 보안이라는 문제는 과연 어떻게 고려해야 하는가?
일이 발생하기 전에는 누구도 표준 답안을 제공할 수 없다.
하지만 명확한 것은:
CEX 시작으로 암호 보안은 지속적인 대결과 역동적 진화가 이루어지는 공방 시대로 접어들었다.
OKX 창립자 Star 역시 이번 바이낸스 도난 사건 이후 게시글에서 다음과 같이 말했다:
보안은 결코 완료를 선언할 수 있는 프로젝트가 아니라, 끝없는 책임이다.
과거 보안이 주로 코드 감사, 권한 관리, 핫/콜드 지갑 분리 등 전통적 방안을 중심으로 펼쳐지던 정적 성적표였다면,
현재는 AI 가속화 취약점 발굴, 공격 경로 탐색, 소셜 엔지니어링 공격으로 인해 보안 경계가 코드, 시스템, 자금을 넘어 인원, 조직乃至전체 공급망에까지 확장되고 있다. 방수도 수동적 대응에서 능동적 식별로, 단일 지점 방호에서 체계적 심층 방호로 나아가야 한다.
보안에는 영원한 만점이 없으며, 오직 수시로 업데이트되는 시험문제만 있을 뿐이다.
OKX와 모든 동업자들이 그러하듯, 아직 시험장 내에 있다.
而持续提升答题能力,或许才是新周期里最有效的信任通行证。
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 深潮TechFlow
















