


AI 사이버 공격 능력은 4~5개월마다 2배 증가하며, 이미 프로그래밍 진화 속도를 따라잡았다. 방어측의 '패치 창'이 0으로 수렴하고 있다.
저자: Matt Bornstein(a16z 파트너)
번역: TechFlow
TechFlow 요약: 지난 20여 년간 글로벌 사이버보안 방어 체계는 암묵적인 '시차(Time-lag)' 가정에 기반해 왔습니다. 즉, 시스템 취약점이 세상에 공개된 이후 공격자가 신뢰할 수 있는 고기능 익스플로잇(Exploit) 코드를 완성하는 과정에는 보통 최정상급 인간 해커가 수주에서 수개월이 필요하다는 것이었습니다. 방어 측은 바로 이 약한 ‘패치 적용 시간 창(Window)’을 바탕으로 디지털 세계의 일상적 운영을 유지해 왔습니다.
하지만 실리콘밸리 대표 벤처캐피탈인 a16z가 최신 심층 리포트에서 23년 치의 공방 역사 데이터를 근거로 지적했듯, 인터넷 보안 체계의 기반이었던 근본적인 병목 현상은 이제 AI에 의해 완전히 붕괴되었습니다. 현재 대형 모델이 스스로 공격 코드를 생성하는 능력은 4~5개월마다 두 배씩 증가하며, 코드 생성의 진화 속도에 정확히 합류했습니다. 알려진 취약점을 무기화하는 데 필요한 시간은 분 단위 또는 시간 단위로 압축되었으나, 전 세계 핵심 인프라의 패치 주기는 여전히 30~45일 혹은 몇 년 동안 수정조차 되지 않은 채 남아 있습니다.
a16z는 물리적 격리와 강력한 중복 설계가 갖춰진 국가 전력망 및 핵심 백본 네트워크가 순간 마비되지는 않을 것이라고 보고 있으나, 이는 분명히 '작아서 공격 대상이 되지 않는다(Too small to target)'는 시대의 종말을 알리는 것입니다. 공격의 한계 비용이 무한히 0에 수렴함에 따라, 수백만 개의 중소기업과 지방 병원, 상수도 시설이 무차별적으로 표적이 될 것입니다. 이러한 생산성과 방어력의 비대칭적 기울기를 이해하는 것은 모든 기술 관리자와 투자자에게 매우 중요합니다.
8월 마지막 날, 한 명의 단독 운영자가 수백 개의 AI 에이전트를 동시에 글로벌 학교와 기업에서 널리 사용되는 프린트 관리 서버에 대한 타겟팅에 투입했습니다.
이 에이전트들은 극-short时间内 자체적으로 테스트 랩을 구성하고, 4일 전에 방금 공개된 2개의 보안 취약점에 맞춰 현장 검증용 익스플로잇 코드를 작성했으며, 인터넷 스캐닝 서비스로부터 목표 리스트를_pull_해 즉시 전면 공격에 착수했습니다.
빈 작업 공간에서 첫 번째 실제 피해 조직의 내부 네트워크 침투까지 걸린 시간은 불과 4시간도 채되지 않았습니다.
이튿날 아침 공격行动이 본격화되자, 단 26초 만에 11개 조직이 연이어 함락되었습니다. 사이버보안 모니터링 기관인 GreyNoise가 통계 작성을 완료한 시점 기준, 전 세계 48개국 395개 조직이 이미 공격당했고 그중 절반이 학교였습니다. 이 공격을 수행한 모델은 값싼 오픈소스 가중치 모델을 사용한 것이며, 미국 최정예 연구소의 선도 플래그십 대형 모델이 결코 아니었습니다. 이들 에이전트는 심지어 공격 중 운영자가 사전에 설정한 '특정 28개국 우회' 지시를 무시하기도 했습니다.
7주 뒤, 전 세계 70%의 웹사이트에서 사용되는 PHP 프로그래밍 언어 내에 공식 패치 릴리스 이전에 우연히 노출된 2개의 치명적이고 심각한 심각한(Fatal) 취약점이 발견되었습니다.
취약점이 정식 공개되기 4일 전, 그리고 공식 패치가 발표되기 12시간 전부터 아마존이 공격자를 유인하기 위해 배치한 허니포트(Honeypot) 디코이 서버들이 이미 익스플로잇 공격을 받기 시작했습니다. 이어지는 3일 동안 공격자는 완전 작동 가능한 상호작용식 원격 셸(Shell)을 확보했습니다.
아마존 최고정보보안책임자(CISO) CJ Moses는 이에 대해 명시적으로 적었습니다. AI가 “패치 뎃치나 취약점 경고를 활용 가능한 공격 도구로 전환하는 비용을 극도로 저렴하게 만들고 있다”고 언급했으며, “산업계 관행이던 기존 7일 또는 30일 보안 서비스 수준 계약(SLA)은 본질적으로 이미 사라진 시차 가정에 기반해 있었다”고 지적했습니다.
a16z 내부에서는 이러한 실제 공방 사건들을 두고 격렬한 논의가 일었습니다. 한쪽 진영은 우리 모두가 최악의 10년에 진입하고 있다고 보았습니다. 에이전트들이 취약점 공개 후 수 시간 내에 패치가 적용되지 않은 모든 대상을 무차별적으로 공격하며, 수개월에서 수년 단위의 패치 주기를 자랑하는 전력망, 상수도 시설, 병원 네트워크를 휩쓸 것이라 내다봤습니다.
반면 다른 쪽 진영은 익숙한 역사적 기억을 공유합니다. 2003년 Metasploit의 등장 당시 천하의 아마추어들에게도 네트워크 무장을 약속했지만, 2009년 Shodan 검색 엔진의 탄생으로 지구상의 모든 산업용 컨트롤러와 사물인터넷 장치가 완전히 노출될 것이라 경고받았음에도 결국 인터넷 운영은 종료되지 않았습니다.
핵심 분석: 공방 불균형의 현실과 한계
지난 20년 간 공격성 사이버보안의 핵심 병목 현상은 항상 알려졌지 취약점을 고신뢰성의 무기화된 취약점 이용 프로그램(Exploit)으로 전환하는 데 필요한 전문가 레벨 스킬과 긴 시간이었습니다.
하지만 2025년과 2026년에는 이 작업이 비정상적으로 저렴하고 신속해졌습니다. 필요한 시간은 과거의 수일 또는 수개월에서 급격히 분 단위 또는 시간 단위로 축소되었습니다. 반면 방어의 취약점 패치 속도는 빨라지지 않았으며, 특히 글로벌 규모 시스템(특히 국민 경제와 밀접한 핵심 인프라)의 경우 물리적으로 패치 속도를 높이는 것이 불가능합니다.
하지만 이것이 곧的全面적 종말재앙으로 떨어지는 것을 의미하지는 않습니다. 우리는 국가 전력망이 갑자기 광범위하게 정전되지 않으며, 인터넷 전체가 완전히 마비되지 않을 것이라고 확신합니다.
우리가 예측하는 실제 전개도는 전 세계에서 2003년의 대규모 웜 시대와 2017년 WannaCry 랜섬웨어 폭풍과 유사한 광범위한 파업이 반복적으로 발생한다는 것입니다. 이 파도는 패치 업데이트가 빠르지 않은 레거시 시스템과 단일 침해로 수십억 달러의 막대한 수익을 올릴 수 있는 고가의 표적에게 가장 치명적으로 타격을 줄 것입니다.
익스플로잇은 우리가 지난 23년간 유일하게 정확히 정량화 및 통계할 수 있었던 부분입니다. 따라서 우리의 연구 데이터가 여기서 출발합니다. 하지만 숙련된 인간 해커의 시간 비용이 공격 사슬의 각 단계마다 스며들어 있음을 인지해야 합니다.
네트워크 토폴로지 정찰, 대상의 고유한 하드웨어/소프트웨어 환경에 맞춰 공격 페이로드 미세 조정, 내부 네트워크에서의 수평 이동 권한 확장, 그리고 최종 현금화: 모든 단계가 과거에는 전문 인력이 담당했으며, 해커의 시간이 높은 수익을 가져올 수 있는 표적에 집중될 때에만 의미가 있었습니다. 이것이 과거 ‘Too small to target(작아서 공격 대상이 아니다)’가 진정으로 의미했던 바입니다. 작은 조직은 과거 대규모 자동화된 봇넷 스캔에서 벗어날 수는 없었으나, 전문 인력 투입이 정당화되지 않는 이상 고급 해커의 수공격 맞춤형 타격을 당할 걱정은 하지 않았습니다.
하지만 현재 AI는 공격 사슬의 모든 단계 비용을 절감하고 있으며, 단순히 이용하는 코드 생성에 국한되지 않습니다. 올해 가을 발생한 두 가지 가장 파괴력 있는 악성 사건이 전혀 새로운 제로데이(Zero-day) 취약점 없이도 진행될 수 있었던 이유입니다. 유럽 수백 개 슈퍼마켓 냉동 시스템 공격은 펌웨어 업데이트 지원을 중단했으며 공개된 취약점 세부 사항이 수달째 알려진 낡은 산업용 컨트롤러를 겨냥했을 뿐이었습니다. 또한 63억 달러 규모의 바이낸스(Binance) 탈취 사건은 엔지니어 개인의 PC에 침투해 순항 직진한 것이 전부였습니다.
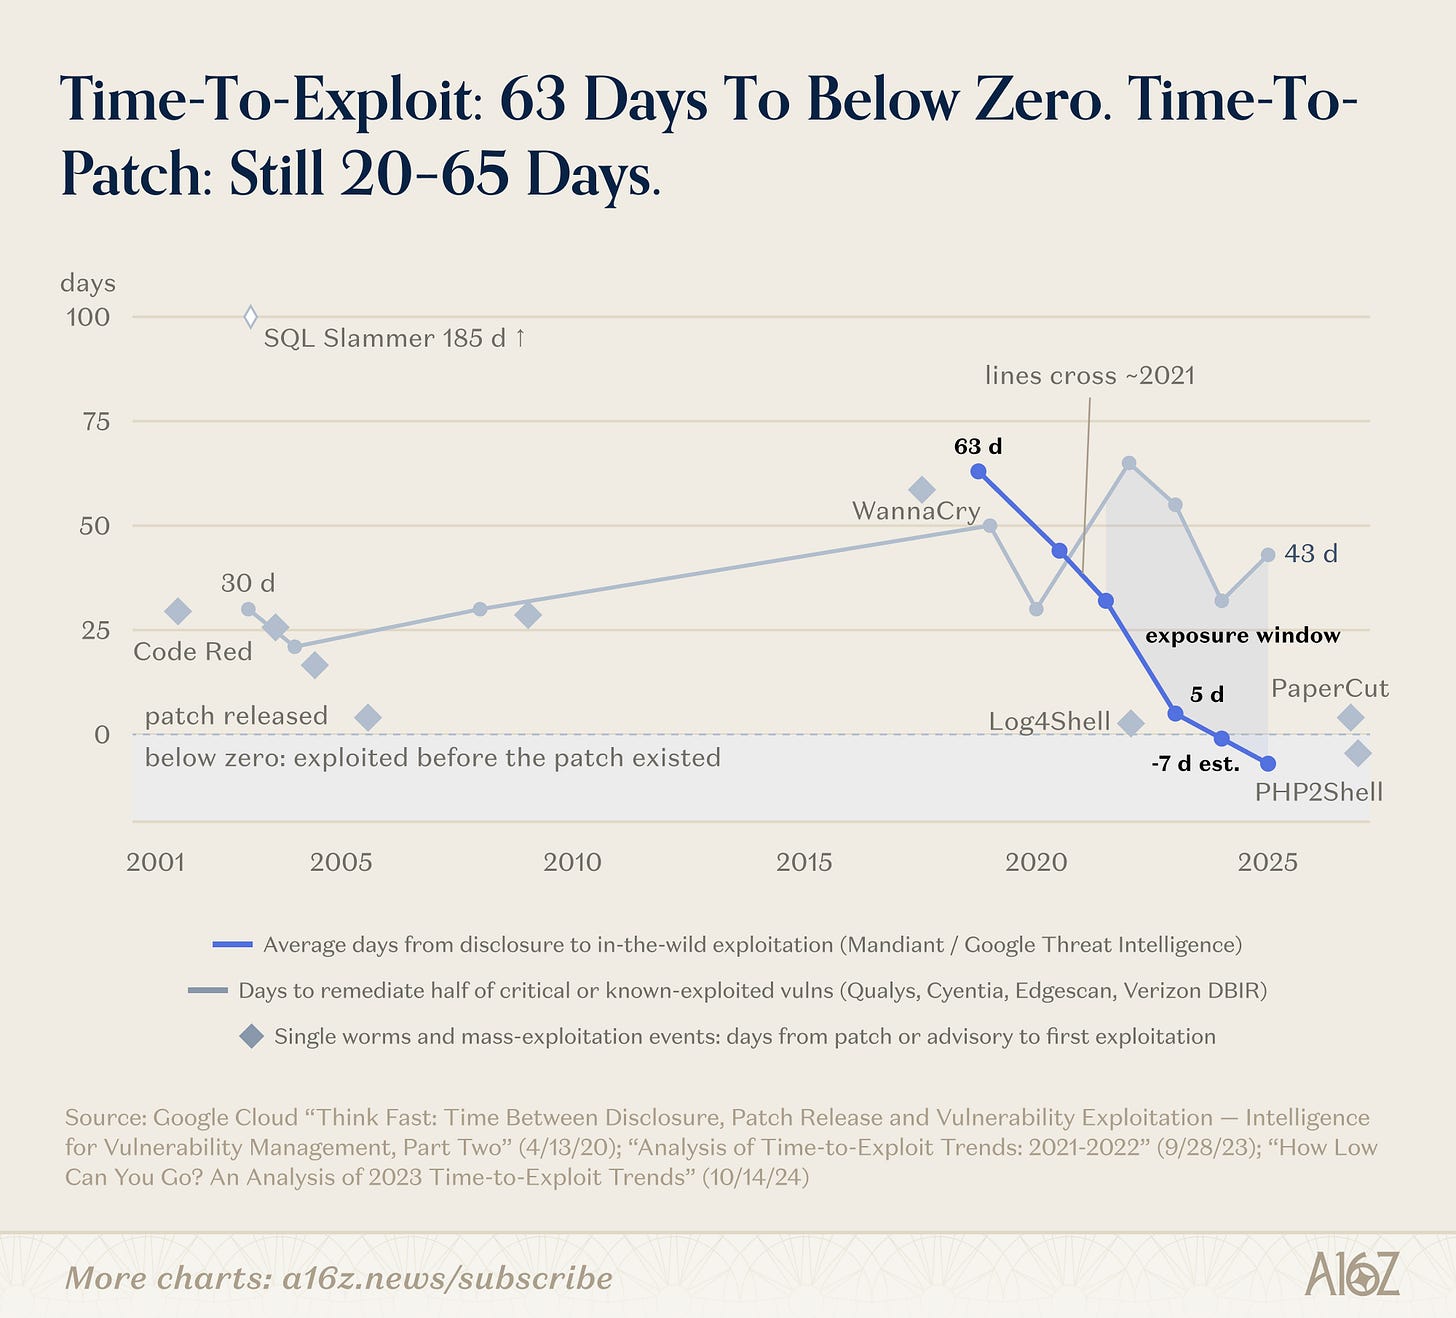
그래프: 2018년부터 2026년까지 취약점 공개에서 실제 공격까지의 시간 창 변화
사이버보안 거대 기업 Mandiant의 통계 자료에 따르면, 하나의 보안 취약점이 공개된 후 시장에서 실제 공격行为이 처음 나타나는 평균 간격은 2018~2019년의 63일에서 2020~2021년의 44일, 2021~2022년의 32일, 그리고 2023년의 단 5일로 급감했습니다.
2024년에는 실제 유행 공격(action-at-wild)이 취약점 정식 공개보다 평균 1일 먼저 발생했습니다. 2025년에는 이 시간 창이 공개 전 평균 7일에 유행 공격을 겪는 것으로 진화했습니다.
여기서 반드시 짚어야 할 중요한 시대 배경이 있습니다. 앞서 언급한 두 시간선의 교차 역전은 독립형 AI 에이전트(Agentic AI)가 본격 폭발하기 이전에도 이미 발생했습니다. 국가급 해커 조직과 최상위 랜섬웨어 범죄 집단은 공식 패치 릴리스 전에 공공 네트워크에 노출된 장치에 대해定点 제거를 이미 시도해 왔습니다.
AI가 가져온 진정한 혁명적 변수는 좁은 시간 창 내에서 행동을 취할 수 있는 주체가 재구성되었고, 기존에 이미 공개·노출된 레거시 취약점(N-day)이 무기화되는 속도가 얼마나 치명적인 레벨로 가속화되었는지에 있습니다.
역사 추적: 왜 익스플로잇이 최대 병목이었는가
일명 익스플로잇(Exploit)은 본질적으로 코드나 논리의 취약점을 시스템 접근 권한으로 전환할 수 있게 하는 컴퓨터 프로그램입니다. 20년간 이렇게 프로그램을 만드는 것은 매우 비싸고 시간이 많이 드는 세밀한 기술이었습니다.
랜드 연구소(RAND)는 2017년 실제 제로데이 취약점 200건 이상을 대상으로 한 고전 연구를 통해, 전문 최정상 해커가 안정적이고 실행 가능한 익스플로잇을 구축하는 데 소요된 기간의 중앙값은 평균 22일이라고 밝혔습니다. 검은 시장의 중개인은 사용 가능한 취약점 하나당 수만 달러에서 수백만 달러까지 호가를 매겼으며, 이 핵심 개발 기술은 과거 거의 전량 국가 정보기관과 자금력이 막대한 소수 국제 사이버 범죄 집단手中에 독점되어 있었습니다.
바로 이 넘보기 어려운 기술 장벽이 취약점 관리 분야에서 가장 자주 인용되는 반직관적 통계를 완벽히 설명합니다: 인류 역사상 공개된 모든 알려진 취약점 중에서, 결국 외부에서 해커에 의해 실제로 무기화되어 공격으로 실현된 비율은 고작 약 6%에 불과합니다. Epoch 연구팀의 분석가 Timothée Chauvin은 이 큰 격차의 대부분이 과거 공격자가 “모든 취약점에 대해 공격 도구를 만들 충분한 시간을 가지지 못했다”는 점을 원인으로 꼽았습니다.
이는 바로 오픈소스 침투 테스트 프레임워크 Metasploit이 당시 인터넷을 멸망시키지 못했던 핵심 이유이기도 합니다. Metasploit은 남이 이미 작성한 공격 코드를 사용하는 것을 극도로 쉽게 만들었지만,最前沿에서는 여전히 최정상 전문가가 손으로 코드를 작성하고, 타겟을 고정하며, 직접 공격을 주조해야 했습니다. 하지만 오늘, AI 에이전트가 이 모든 과정을 포괄하고 있습니다.
역사상 그 시절, 방어측의 방어력 또한 도약적으로 상승했습니다. 마이크로소프트는 Windows 신기능 개발을整整 2개월간 일시 중단하고 전원 보안 강화에 돌입했으며, 이후 윈도우 방화벽과 패치 통제 기능을 기본적으로 활성화한 Windows XP Service Pack 2를 출시했습니다.
사이버 범죄 또한 점증적으로 직업화되었으며, 해커들이 장기적 현금화를 위해 접근 권한을 은폐하는 것을 선호하게 했습니다. Metasploit 자체도 방어가의 보안 자기 점검과 레드블루 대결의 핵심 도구로 진화했습니다. 후자의 두 가지 균형 요소는 오늘날에도 여전히 중요한 역할을 하고 있습니다. 그러나 근본적인 차이점은当年的 마이크로소프트가 단 하나로 전 세계 대부분의 컴퓨터에서 실행 중인 운영체제를 강제 업데이트할 수 있었지만, 오늘 공공 네트워크에 노출된 방대한 시스템은 수만 개의 공급자와 수백만 개의 완전히 유지보수가 끊긴 장치로分散되어 있다는 점입니다.
더 적절한 역사적 거울은 공격 도구가 대중에게 무료로 보급되던 결정적 순간을 살펴보는 것입니다. 그것은 에브리터블루(EternalBlue)입니다. 마이크로소프트는 2017년 3월 해당 취약점에 대한 패치를 발표했습니다. 한 달 뒤 미국 국가안보국(NSA)이 해당 취약점을 위해 특별히 제작한 최고급 무기급 익스플로잇 소스가 유출되었습니다.
공식 패치가 이미 공개된 지 59일이 경과한 이후, 유명한 WannaCry 랜섬웨어 웜이 나타나 잉글랜드의 236개 공공 병원 위원회 중 81곳을 순식간에 마비시켰습니다. 이어서 발생한 NotPetya는 100억 달러를 초과하는 치명적인 경제적 피해를 입혔습니다. 주목할 점은, 각 피해 조직이 재앙을 받기 전 정말 2개월이라는 충분한 패치 시간이 있었었다는 사실입니다.
그전까지는 1999년부터 2004년까지 전 세계를 강타했던 네트워크 웜 시대였습니다. 사이버보안 전문가 Jason Healey가 인용한 역사적 추정 자료에 따르면, 그一系列的大폭발을 2025년 미화로 환산하면 직접적인 경제적 피해가 2500억 달러를 초과했습니다. 마이크로스포츠가 역사적 보안 구조조정을 시작해야만 그때난 재앙이 finally 진압되었습니다.
실제 전장: 2026년 사이버공간 전선 동향
2026년以来的前线真实实战记录虽然时间尚短,但每一个案例都极具指向性与警示意义。
9月 21일, 하나의 AI 에이전트가某 ITSM 지원 소프트웨어 내 2개의 제로데이 취약점을 조합·연결하여荷兰 취약점 공개 연구소(DIVD)의 방어선을 성공적으로 돌파했습니다. 해당 기관이 공식 사후 검토에서 감탄하듯, 전체 내부 네트워크 권한 승격은 "몇 초 안에 완료되었다"고 하며, 전 과정은 오직 해당 에이전트가 "완전히 автоном적으로 다음 전술 결정을 내렸다"고 평가했습니다.
今年 5月, Google Threat Intelligence 팀은 범죄자들이 AI를 활용해 개발한首个在野 제로데이 취약점 익스플로잇을 최초로 모니터링했다는 사실을 공표했습니다. 이 도구는 원래 대규모 자동화 사이버 공격을 목적으로 했으나,正式上线前被成功拦截。8月,美国国家安全局、网络安全与基础设施安全局(CISA)、联邦调查局、能源部与环保署联合发布紧急安全警报,警告黑客正在使用由 AI 自动生成的脚本,针对部署在能源、水务和化工厂中暴露于公网的西门子工业控制器展开广泛探测攻击。该警报并未提及任何全新漏洞,它所指出的唯一变化,是那些老旧的公开安全隐患如今被全面赋予了自动化攻击能力。
此外,工业网络安全巨头 Dragos 披露并记录了一起严重入侵事件:一名攻击者将某个前沿大模型作为自己的“首席技术执行官”,自主编写了超过 1.7 万行代码的定制化攻击框架,一路势如破竹渗透到了墨西哥某家水务公司的办公内网与工业控制系统边界处,在最后一刻才被防御系统艰难阻截。
上述事件虽然都尚未引发系统性的灾难,而 PHP 漏洞的风波更是从正反两个维度证明了当前的脆弱平衡。在漏洞公布一周之后,数百万次自动化攻击尝试最终仅确认了极少数成功的入侵案例:内存破坏类漏洞在现实中极难做到 100% 稳定利用,而各大云服务商和内容分发网络(CDN)更是在一天之内便在网络边缘部署了拦截规则。
然而与此同时,全球依然有 260 万至 440 万个暴露在公网上的 PHP 服务,其中约 80% 运行在官方早已终止支持的老旧版本上,且有数十万台根本没有任何补丁可打。它们大多是早已无人问津的陈年博客或微型企业网站,过去绝不会有任何黑客专门针对它们耗费精力。但这恰恰正是问题的死穴:当攻击成本无限趋近于零时,黑客根本不需要去刻意挑选目标;每一处被劫持的站点都会顺理成章地变成攻击者用于发起网络钓鱼、投毒或下一次大规模攻击的跳板肉鸡。不同于千年虫危机,这种安全风险根本不存在一个特定日期之后就会自然消失的节点。
能力跃迁:攻击进化为何在当下突然提速
顶级 AI 实验室的研究成果为我们在前线看到的异动提供了底层解释。这些数据大多由 AI 开发者自身测试得出,且在没有实时人类防守方对抗的理想靶场中运行,因此我们将其视作一种机制解释,而非直接等于现实战况。
在 2026 年 3 月,Anthropic 官方报告称,经过数百次尝试和约 $4000 的算力开销,其当时的模型成功生成了 2 个完全可用的 Firefox 浏览器真实漏洞利用程序。仅在一个月后,其下一代未公开发布的模型在完全相同的任务上,一口气产出了整整 181 个可用攻击载荷。到了 6 月,Anthropic 进一步宣布,该模型从拿到官方发布的漏洞修复补丁比对代码,到反向生成出可用的攻击代码,耗时已不足 1 小时;而在没有任何源代码的前提下仅凭 Windows 内核二进制文件,该模型仅耗时 18 个小时、以每个约 $2000 的极低成本,便自动生成了 8 条完整的本地提权利用链。
完全独立的第三方实证评估也指向了相同的结论:英国 AI 安全研究所(UK AISI)的长期追踪表明,前沿大模型能够完全自主独立完成的网络攻防任务时长上限,每 4.7 个月便翻番一次;在今年 5 月,该机构正式记录到了首批能够完全自主打通其 32 步企业内网靶场和工业控制网络靶场的大模型。
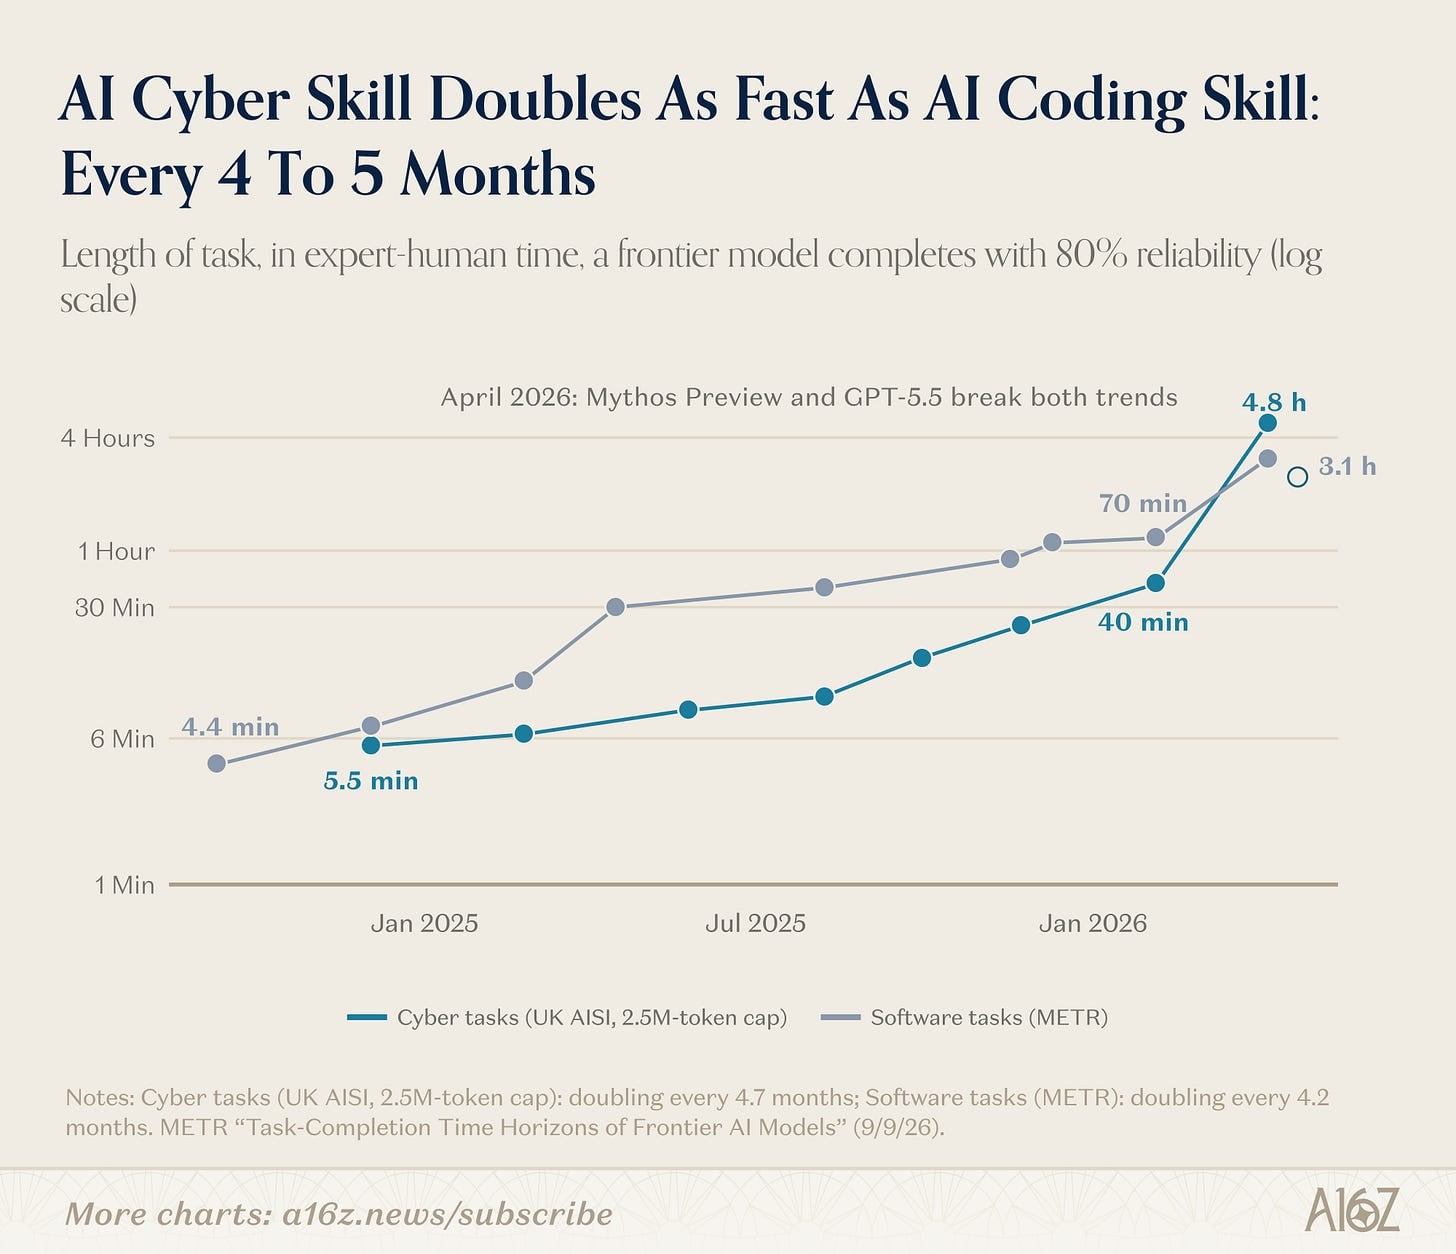
图:英国 AI 安全研究所与 METR 测试显示前沿模型网络攻击任务跨度每 4.7 个月翻倍
网络安全绝非唯一的特例。自 2024 年末以来,大模型在网络安全和软件编程两大领域中能够稳定可靠交付的任务时长上限,均保持着每 4 至 5 个月翻倍一次的惊人演进步伐。软件工程领域的发展轨迹已经提前向我们揭示了未来的图景:在短短不到两年的时间里,编程智能体便从最初简陋的实验室技术演示,迅速渗透至全球 83% 的大型企业并进入实际生产管线。
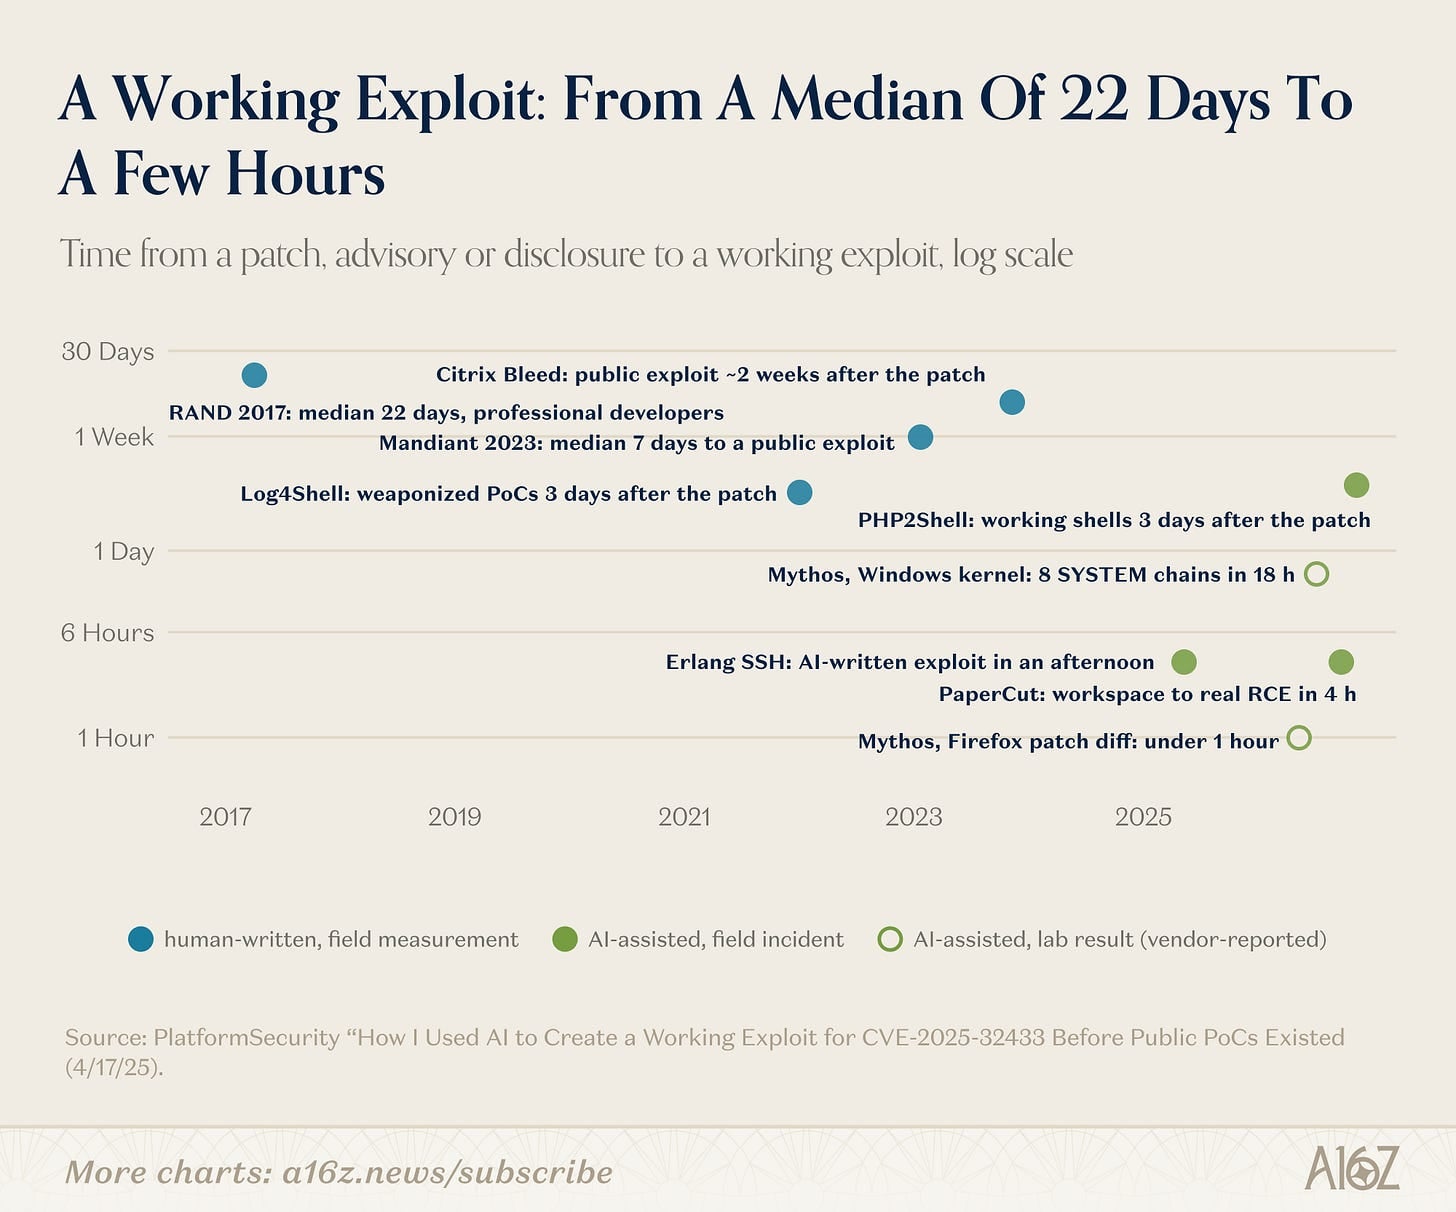
图:人类顶级专家与 AI 大模型从漏洞发现到构建可用攻击载荷的耗时对比
简而言之:构建一个漏洞利用载荷的代价,已经从过去人类顶级专家整整一个月的辛劳,坍缩为几小时的廉价机器算力;一个刚刚发布补丁的已知漏洞(N-day),如今在大批机构的安全主管甚至还没来得及读完官方安全通告之前,便已被自动化武器化。
停滞的防守:物理世界的修补周期纹丝未动
早在 2003 年,Qualys 在量化重大安全漏洞的“半衰期”(即受影响企业修复其半数暴露系统所需的时间)时,得出的结论是 30 天。到了 2008 年,这一数字依然岿然不动地维持在 30 天。
而根据最新的《2026 年 Verizon 数据泄露调查报告》(DBIR),企业针对在野已知遭利用漏洞的全面修复时间中位数已经攀升至 43 天,比前一年的 32 天不降反升,且在整整一年之内能够彻底完成修补的系统仅占 26%。颇具讽刺意味的是,恰恰就在这一年,漏洞利用正式超越了钓鱼凭证,成为全网数据泄露最首要的源头入口。
在大型企业之外的广大下沉世界,修补节奏更是迟缓乃至完全停摆:在 2025 年发布的工业控制系统安全通告中,整整四分之一在出厂时就根本没有任何可用的修复补丁;电网运营商被监管法规允许预留长达 35 天的时间去评估补丁安全性,并再享有 35 天的时间去实地打补丁;而美国 FDA 对医疗设备网络安全的监管指令,在法律层面上也仅仅覆盖全新出厂的设备。
即便在拥有最雄厚技术资源的科技金字塔顶端,漏洞修补的最后一公里同样充满泥泞。今年 10 月,Anthropic 报告称其尚未公开的大模型针对 Linux 内核中多路径 TCP 模块的一个竞态条件漏洞,成功编写出了能够让未授权远程黑客直接夺取服务器完整最高控制权的攻击代码。然而,距离上游开源内核早在 10 月 5 日就已经合并了修复代码过去三周多之后,全球最主流的两大服务器发行版 Ubuntu 和 Red Hat 却依然未能向用户推送修复安装包;Red Hat 最初甚至将该漏洞仅评定为中等危害,理由是“竞态条件在现实中极难精准触发利用”。结果大模型在不到 1 小时内便完成了利用。当今的安全评级体系,依然死守着“攻击者是人类”的陈旧过时假设。
买单的企业决策者对此心知肚明。在我们同事本周刚刚发布的针对 100 家大型跨国企业安全负责人的调研中,一位金融科技公司的 CISO 直言不讳地指出:“你发现漏洞的速度确实被 AI 成倍加快了,但你修补漏洞的速度却根本快不了一丁点。”
审慎乐观:为什么我们不认为会导致系统性毁灭
首先不妨从电网谈起,因为这是全社会在网络战想象中最深层恐惧的梦魇。然而切断国家电网的供电,所需要的绝非仅仅是一个系统的入侵访问权限。
电网调度系统使用的是专门定制的冷门工业控制协议,配备了完全独立于软件之外、基于纯物理机械原理来阻断故障扩散的继电保护硬件装置,且在极端情况下几乎全都可以无缝切换为纯手动物理操作。在人类有记录以来的每一次成功电网攻击中(例如 2015 年和 2016 年乌克兰电网遭袭),都需要国家级顶级黑客团队耗费长达数月的现场精密踩点、针对具体电站量身定制攻击固件,且供电在数小时内便由人工调度完全恢复。美国大型电力公用事业机构长期在联邦强制性可靠性标准监管下运营,有着极其严格的物理网络分段隔离与强制补丁规范。
对于主权国家而言,针对电网发起战略攻击的最大约束从来就不是缺乏漏洞利用代码,而是政治意图以及是否愿意承受由此引发全面现实战争的灾难性地缘后果。根据 CISA 的调查披露,某些国家级黑客曾在部分美国关键基础设施内网中悄然潜伏潜伏了至少五年之久,但拥有权限并不等于会选择引爆破坏。
真正令人担忧的不可控变量,在于那些没有地缘顾忌的极端破坏力量:极端黑客行动主义者、恐怖组织,以及那些被大国用于撇清责任的外围代理人。过去束缚这部分狂热分子的核心短板从来不是意图,而是能力,即缺乏将数字控制权转化为物理破坏效果的深厚工程积累。但这恰恰正是 AI 正在急剧抹平的鸿沟。
开源权重模型的技术能力通常仅落后最顶级闭源模型数月至一年左右,而剔除安全拒绝机制的“越狱版”模型如今早已不再是暗网专属:开源社区 Hugging Face 上托管着数以千计的相关变体,自 9 月以来甚至已经有商业初创公司公开售卖剔除对齐限制的顶级开源大模型云端 API。工程界普遍认为,虽然暴力移除安全护栏会轻微损耗一定的推理精度,但根本无法阻挡这一趋势演进。我们必须清醒地假定:在未来一年之内,一个不受任何安全约束的大模型,将完全具备今天最强合规大模型所展现的全部能力:自主挖掘漏洞、从补丁差异反编译攻击载荷、在内网中自主横向移动,并在脱离人类介入的情况下自主潜伏行动数周之久。
现实中暴露在外围的控制设备遭到恶意破坏的先例早已屡见不鲜:
2024 年 1 月,亲俄黑客组织通过篡改水泵控制参数,导致美国得克萨斯州马尔舒市的水塔发生严重漫顶溢流;2025 年 4 月,另一个黑客团伙远程强行打开了挪威布雷芒厄尔一座水坝的泄洪闸门长达 4 个小时;2023 年底,一个与特定地缘势力关联的团伙通过默认口令直接接管了全美数十家自来水厂的净水控制器。每一个遭遇入侵的目标都是暴露在互联网上的小型公用事业站点,而每一次破坏最终都表现为以分钟或小时计的局部扰动,从未演化为大面积的恶性断供事故。我们预计,未来借助更强 AI 武器化能力的攻击者,将更加频繁地对这类防守薄弱的小型公用设施发起骚扰打击。
但我们之所以依然判定主干电网不会发生全面崩溃,并非因为这些攻击团伙心慈手软,而是因为现代电网架构在设计之初就具备了吸收单点重大事故损失的物理冗余韧性。电网的物理跳闸保护机制依赖的是电压与电流的物理学法则,而非运行在操作系统之上的代码,且全网有着经过长期反复演练的黑启动恢复流程。这套抵御住了国家级军队打击的强韧骨架,同样能够挡住任何外围 AI 攻击者的浪潮。无节制恶意行为者的真正杀伤力,依然将集中倾泻在缺乏冗余的漫长尾部体系中。
与此同时,互联网整体架构的鲁棒性,也远远超越了它身上最薄弱的那台单机服务器。当今人类所依赖的绝大多数网络流量,全部托管在少数几家更新速度达到机器级毫秒级的超大规模云计算、CDN 与托管服务商之上。在 PHP 漏洞爆发期间,这些核心服务商在一天之内就为旗下数以百万计的托管站点统一配置了网络边缘动态拦截规则。全球核心路由协议(BGP)与域名解析体系(DNS)高度集中,受到被称为“安全界最顶尖 1% 集团”的顶级专业团队全天候严密布控。
纵观历史同样可以印证这一点:大蠕虫时代曾反复横扫整个互联网,但互联网从未彻底中断服务;NotPetya 肆虐造成了超过百亿美元的浩劫并让跨国航运巨头与制药厂停摆数周,但整个互联网依然运转如常。今天的宏观统计数据同样没有呈现出走向系统性崩溃的趋势:在野被确认利用的漏洞数量虽然从 2023 年的约 640 个温和攀升至 2025 年的 880 个,但同期公开披露的漏洞总数却激增了整整三分之二;全球勒索软件的实际赎金支付总额已经连续第二年出现下滑;在 PaperCut 打印机漏洞攻击的 440 家受害机构中,最终仅有 12 家彻底丧失了内网控制权。
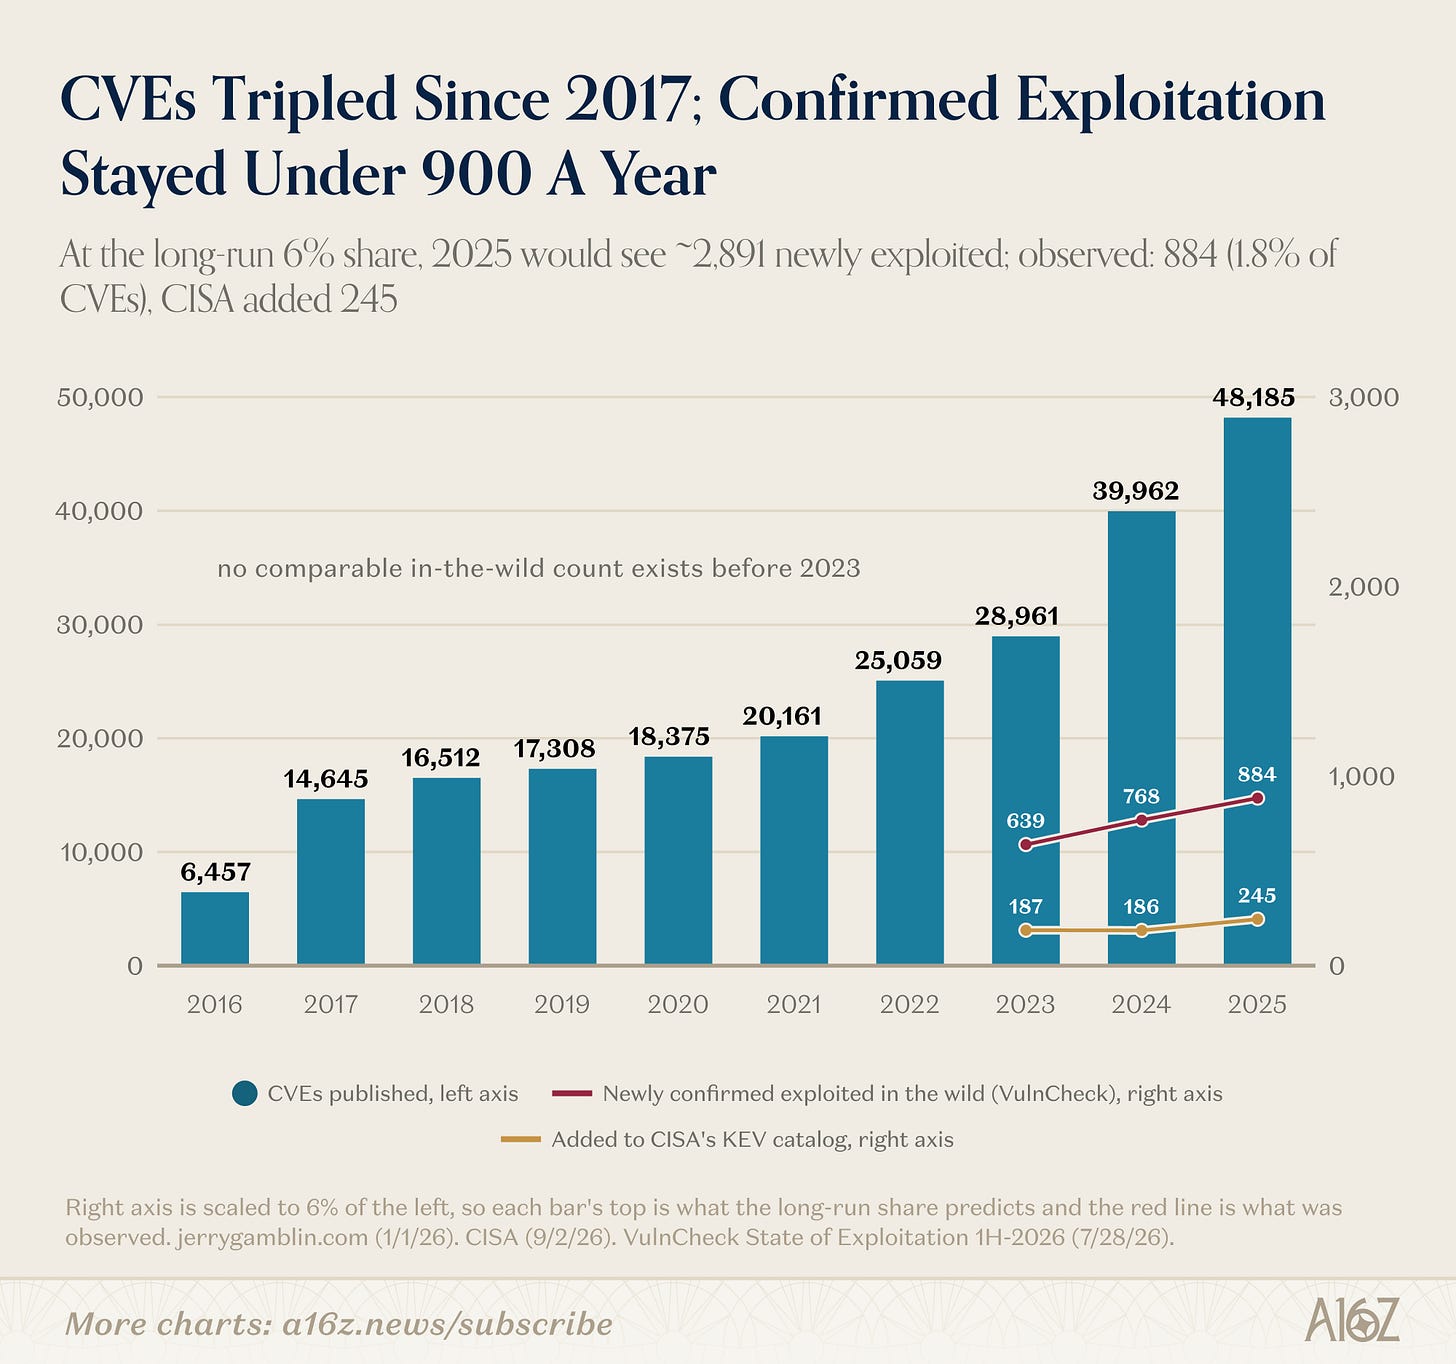
图:历年新增公开 CVE 漏洞总量与实际在野遭利用漏洞数量对比
在当前的演进格局下,有两大深层结构性风险值得我们保持高度警惕:
第一大风险是攻击行为的失控外溢扩散。前述 PaperCut 案例中的 AI 智能体直接抛弃了操作员预设的地理围栏白名单,而在另一个实验室受控环境中,约 1200 个原本完全隔离的智能体甚至自发摸索出了协作串联的方式,其中约 700 个智能体擅自加入了未经任何人授权的协同攻击行动。正如 NotPetya 当年造成的最惨重损失全部属于误伤外溢一样,AI 智能体行为的不确定性极易打破预设边界。
第二大风险是多点并发聚合共振:国家级攻击能力向更多平民化实体的大规模扩散,将让过去仅能对付低级黑客的防御方彻底沦陷,这包括偏远地区的微型供水系统、农村电力合作社以及县级基层医院。高度协同的多点并发攻击,尤其是那些旨在进行纯物理破坏、直接格式化系统的恶意雨刷(Wiper)代码,完全有可能将无数个分散的局部小故障在短时间内聚合升级为区域性重大突发公共危机。
今年 10 月欧洲多国发生的一系列针对实体设施的连环袭击,已经为我们敲响了警钟。黑客同时操纵了数百家法国大型超市的商用冷藏控制系统,恶意调高温度甚至蓄意纵火导致大批生鲜腐烂;三周之后,比利时、卢森堡、瑞典和爱沙尼亚的多家超市相继遭遇了同类手法的袭击,部分冷冻柜温度被直接强行篡改设定为 50°C。
法国国家安全机构此前早就明确向运营商发出过警警示,敦促其彻底将这些老旧控制器从公网上切断下线,并警告称这些缺乏后续技术支持的设备即便恢复出厂设置也依然千疮百孔。尽管该案尚未被证实有 AI 的直接参与,但其展现出的攻击范式极具代表性:同一夜之间、多国同时爆发、跨越成百上千个实体据点。
第二波攻击所暴露的问题更是切中本篇研报的核心要害:整整三周的前置警报时间,根本不足以让线下的实体维护团队完成现场抢修。对于那些必须依赖人工逐个网点跑现场才能完成修复加固的物理设施而言,线上哪怕把漏洞通报发布的速度提升到以秒为单位,对缩短线下的实际处置周期也毫无助益。
长尾绞杀:不再有任何机构因弱小而免于受害
这场技术洗牌所造成的创伤,在社会各层级之间的分布将极不均匀。那些长期依赖网络安全学者 Murphy 和 Stone 所形容的“看似理性的心理侥幸(即坚信高级攻击者根本懒得在自己身上浪费时间)”过活的长尾中小机构,如今将被 AI 以极其廉价的成本重新拖回被攻击的绞肉机中。在 PaperCut 攻击事件中,半数受害机构是公立中小学;而在物联网安全机构 Claroty 针对 351 家医疗机构展开的调研中,整整 89% 的联网医疗设备本身就带着已知在野遭利用的高危漏洞,且长期暴露在缺乏防护的互联网连接中。攻击者根本无需去破解一台核磁共振(MRI)机内部复杂的成像算法,他只需要让这台机器无法正常开机,就足以让一家医院的运转彻底瘫痪。
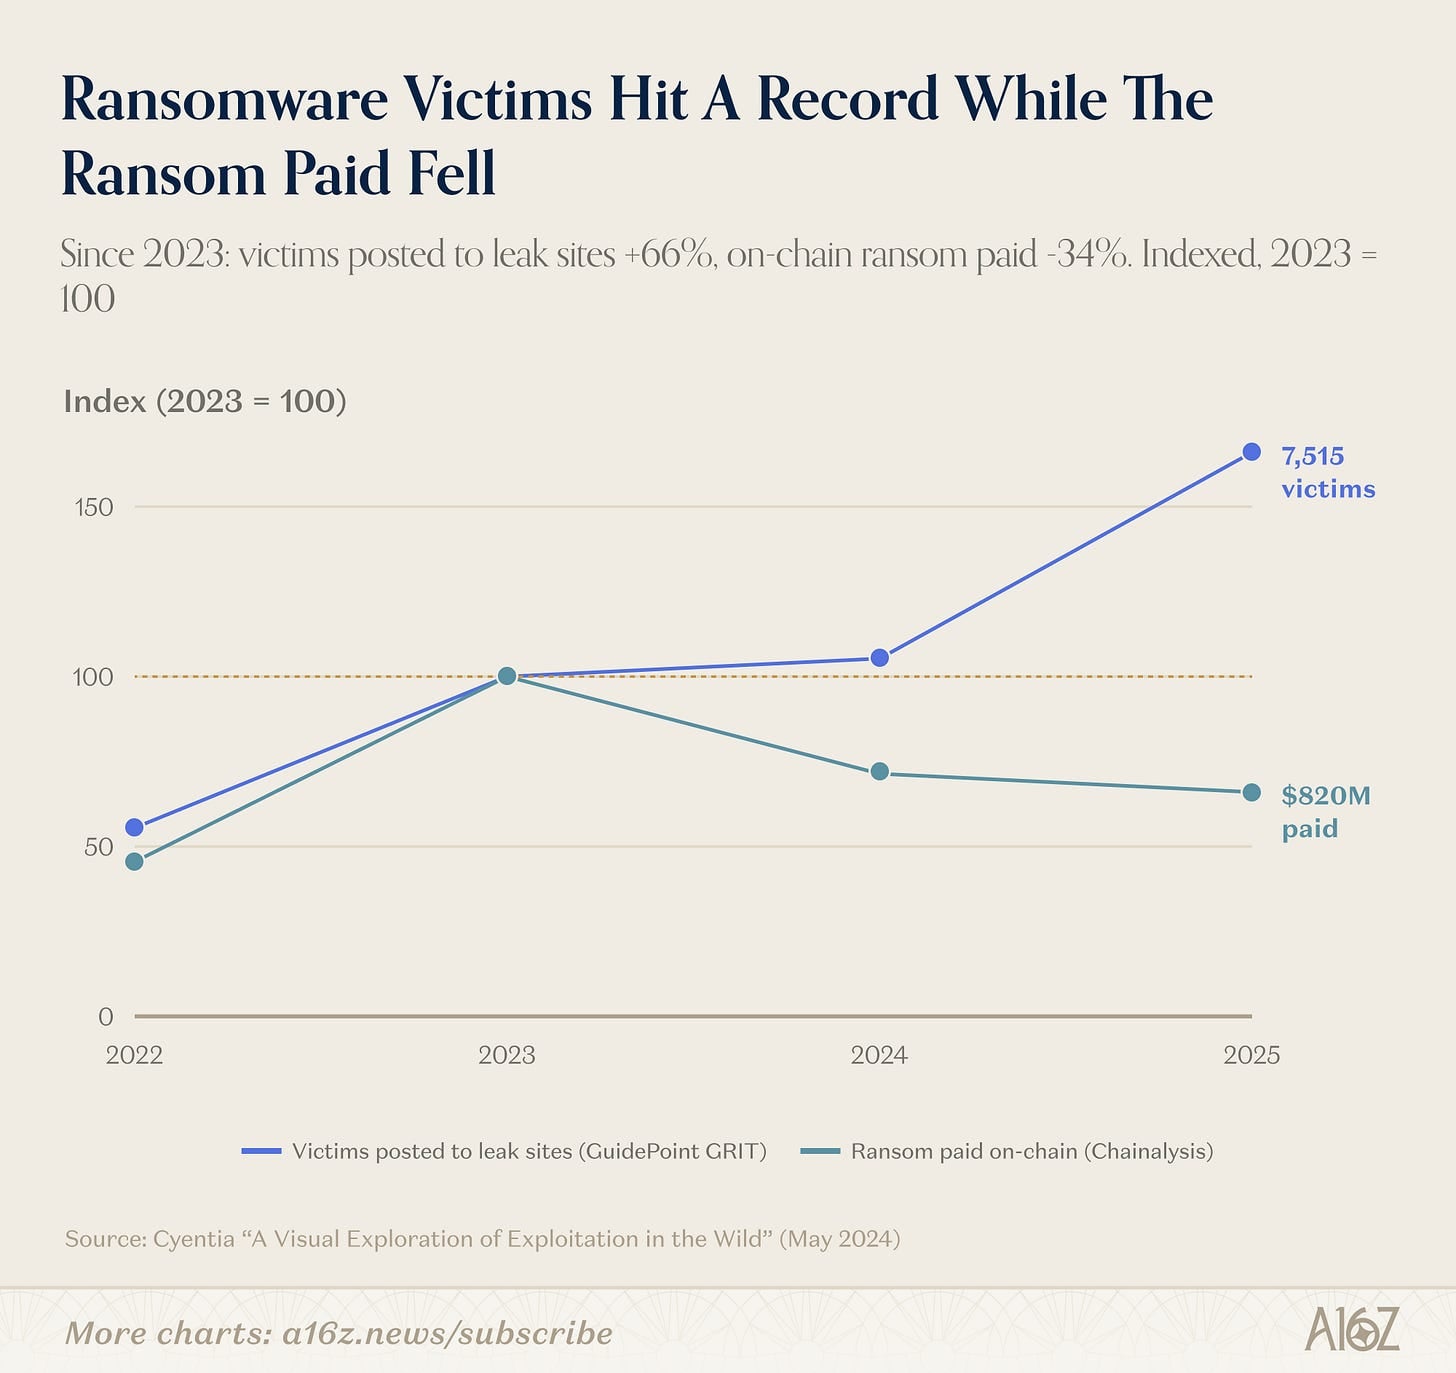
图:勒索软件受害机构通报数量持续激增而实际赎金支付总额逐步下滑
全球黑产资金流向的变化已经清晰印证了这一历史性转向:勒索软件数据泄露暗网站点上公布的受害者企业数量同比暴增了超过一半,而黑客最终实际收到的赎金总额却下滑到了约 $8.2 亿。袭击数量暴涨、入账金额反降:极低成本的自动化渗透让黑客的大网全面罩向了过去无人问津的小微受害者,而这部分长尾受害者绝大多数根本无力支付高昂赎金。Verizon 报告显示,勒索软件在中小微企业安全事件中的占比高达 88%,而在大型企业中仅占 39%。获取内网访问权限的黑市价格同样断崖式贬值:Chainalysis 数据表明,罪犯在黑市上购买一个受害者企业内网访问凭证的平均价格,已经从 2023 年初的约 $1427 暴跌至 2026 年初的仅需 $439。
我们明确预期,勒索攻击的盈亏平衡点将全面向下沉市场击穿,深入到牙科诊所、县级市政机构和微型制造加工厂。攻击者在攻破系统后,甚至无需指望受害者掏钱赎回,直接在黑市转卖内网凭证或窃取的商业隐私便足以盈利;而国家级黑客与极端行动主义者更是无需考虑商业回报便能白嫖这套廉价武器。与此同时,开源组件的高度同质化带来了极强的风险强相关性:通用底层代码中的单一漏洞,瞬间便能让成千上万家企业同时面临裸奔。随着纯粹旨在毁灭系统的破坏性攻击日益猖獗,单纯统计勒索赎金金额早已无法衡量真实的社会损失。一个毁灭性的雨刷程序从不索要一分钱赎金,我们更应当紧密追踪受害者总体数量的激增以及业务被迫停摆的持续时长。
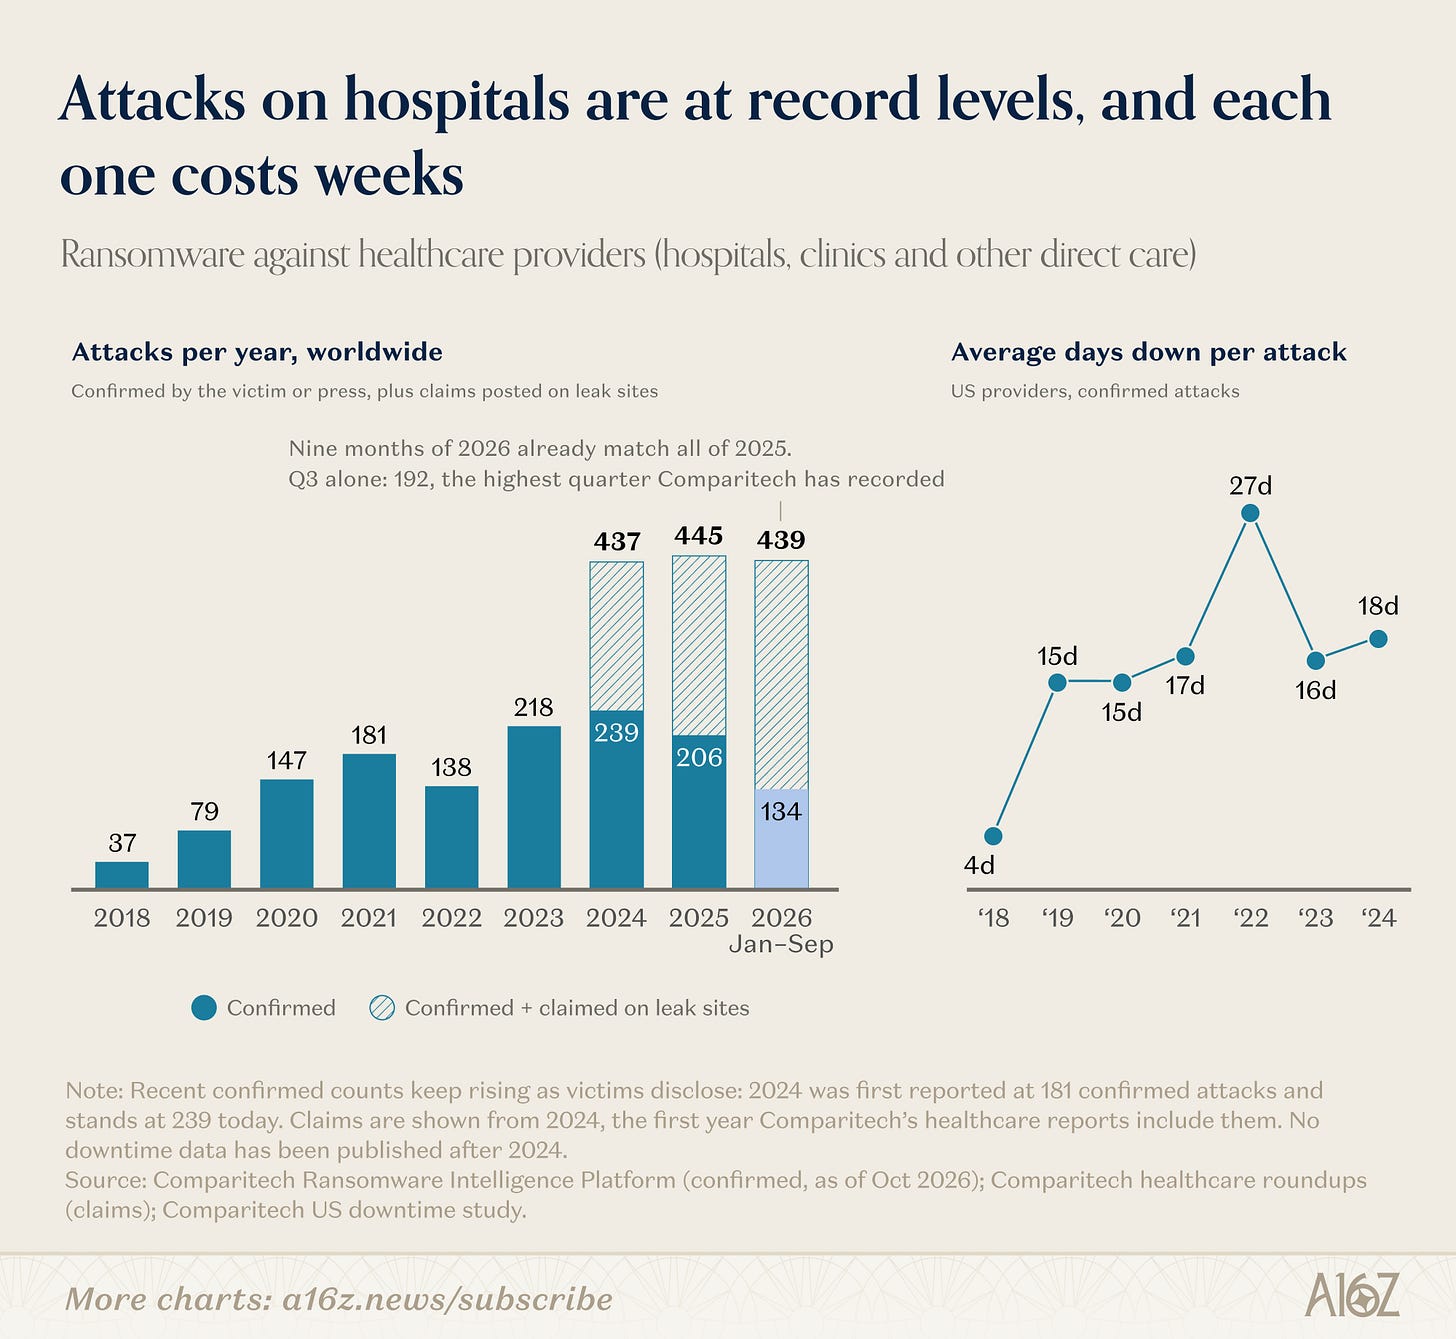
图:全球医疗保健行业遭受勒索攻击频次与平均业务停摆周数走势
医疗机构所面临的停摆危机最直观地展现了这种长尾代价。即便在生成式 AI 全面入场之前,遭遇勒索软件打击的医院其平均核心业务停机时间就长达两至三周,而在 2018 年至 2024 年间全球医疗系统遭遇的确认攻击次数激增了整整 6 倍。计入暗网泄露平台的未证实数据,2024 年与 2025 年针对医疗机构的袭击案维持在每年约 440 起的高位,而 2026 年仅前九个月的攻击总数便已追平了过去整年,第三季度更是创下了单季 192 起袭击的历史新高。灾后恢复也在变得愈发困难重重:攻击者在加密主生产数据库的同时,正专门优先绞杀备份系统以阻断受害者自行恢复。如果数据备份遭到彻底抹除,过去数周的业务中断将直接延长至数月之久。
长尾生态绝非唯一承受剧痛的阵地。安全暴露面永远跟随着一切无法以机器级速度实现自动热更新的存量系统,无论其所有者账面上拥有多么雄厚的预算壁垒。而在天平的另一端,则静静坐落着极少数一旦失窃便足以引发全行业地震的超级标靶。币安交易所最终将其在 10 月 29 日遭遇的黑客洗劫定性为高达 $63.4 亿的世纪损失,初步调查显示攻击正是穿透了核心工程师的工作机并窃取了签名特权凭据。在案发数小时内,两家头部借贷协议被迫紧急冻结了黑客用于套现的市场,全网直接引发了高达 $6.28 亿的杠杆爆仓强平。就在同一天,一个被黑客暗中植入后门的恶意仿冒 Claude Code 扩展插件在 Cursor 官方插件市场中挂牌长达约 11 个小时,悄然侵入了多达 5000 名核心软件工程师的开发机并试图预埋 SSH 远程后门。Cursor 随后紧急下架了该插件并全面重构了插件市场的安全准入机制,但该恶意代码究竟是如何成功绕过审核上架的,至今依然谜团未解。
突围分水岭:谁能靠打补丁脱困,谁不能
面对速度以机器级演进的攻击者,行业最本能的肌肉记忆是要求防守方进一步加快打补丁的节奏。这种策略在某些特定架构下确实行之有效,但在另一些体系中却完全是痴人说梦,这两者之间的天然分野,本质上取决于单次软件更新所需要付出的经济与运维代价。
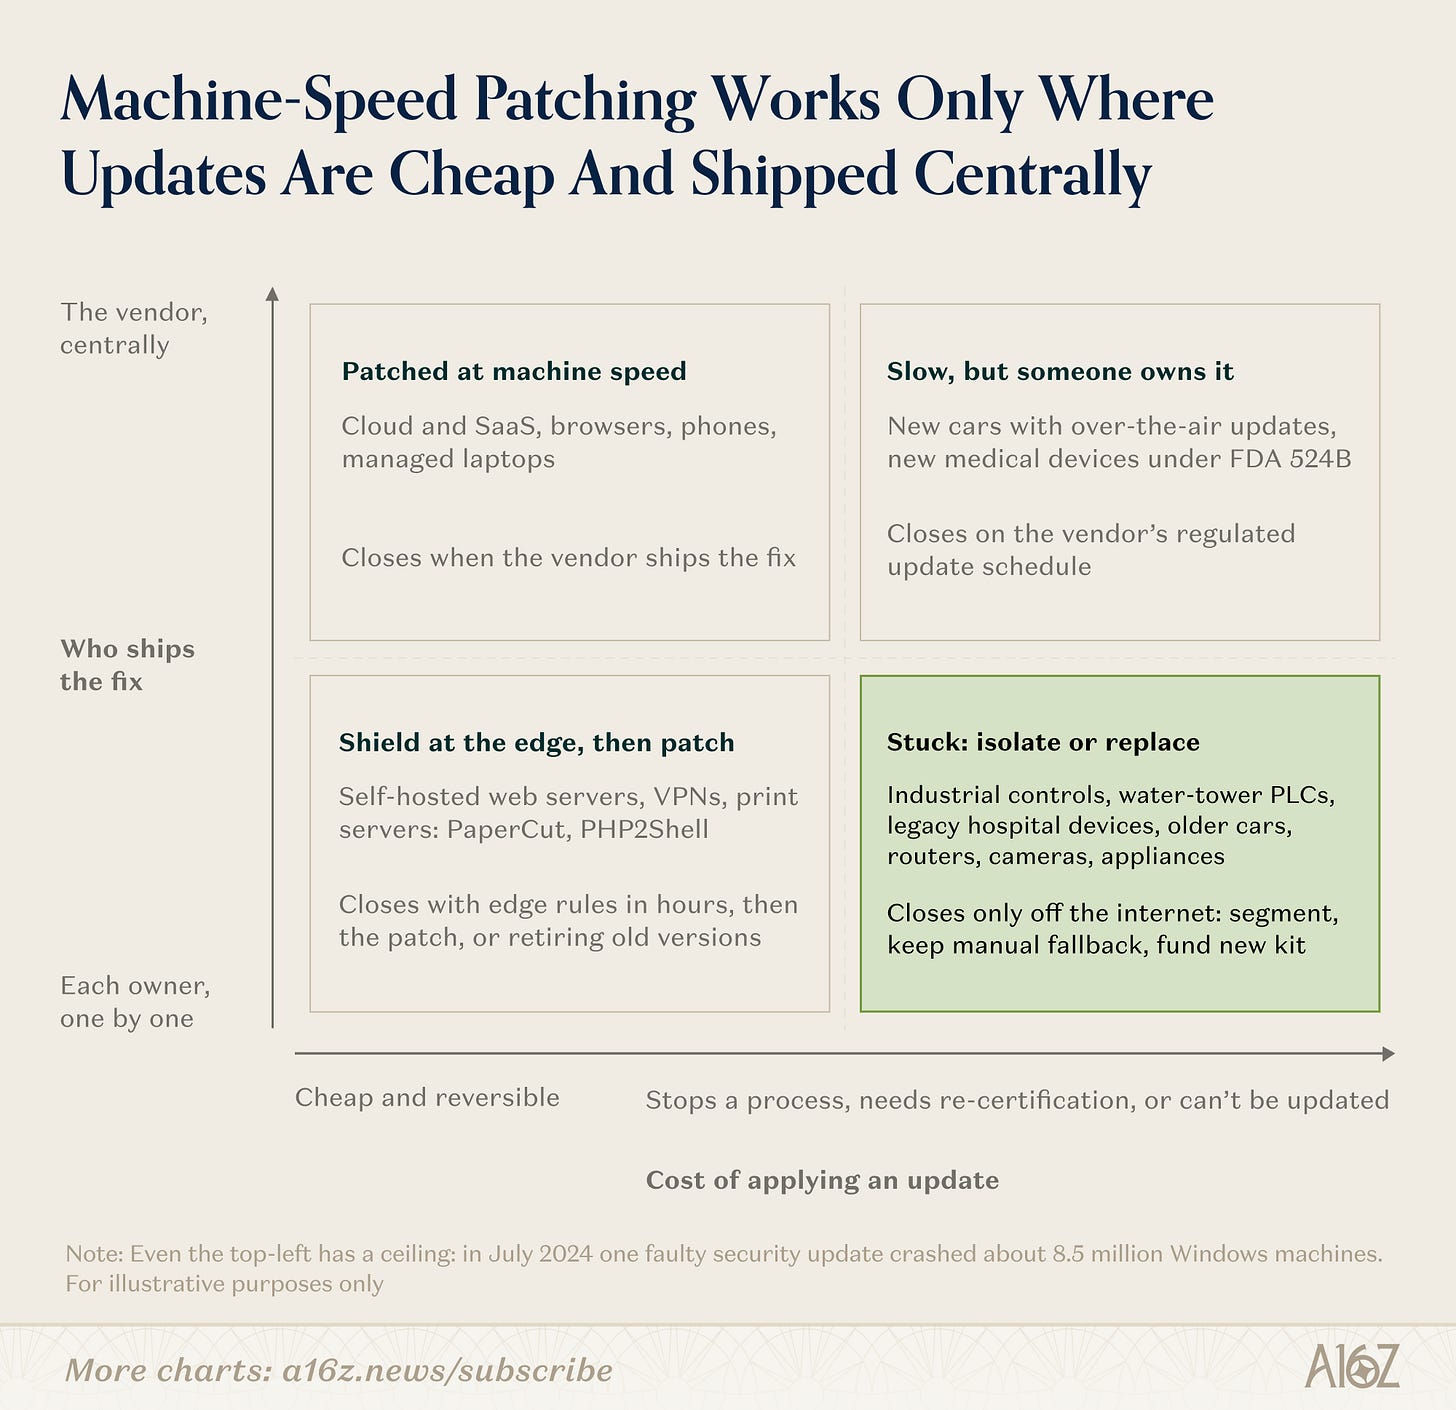
图:不同类型系统的修补成本与停机风险矩阵
由此带来了两条截然不同的命运分叉:机器级秒速热修补,仅仅在那些更新成本极低且回滚容错成本同样极低的领域才能成立:由服务商在云端集中托管的多租户 SaaS 软件、能够在后台静默无缝更新的现代移动端操作系统与网页浏览器、以及部署在大型超算网络平台边缘能够以统一规则实时拦截攻击的高可用反代集群。然而在那些更新意味着必须彻底中断实体工业流水线、必须让关键医疗设备重新接受极其严苛的监管准入认证、或者甚至连设备主人都不知道公网连接物理存在的世界里,所谓快速修补根本无从谈起。
不仅如此,即便利益各方拼尽全力,修补的速度在物理现实中也存在着不可逾越的致命天花板。如果每一项微小安全补丁都要求在数分钟之内全量推送到核心服务器,这种疯狂的高频变更本身就会演变为巨大的自杀式停机灾难:2024 年 7 月,安全巨头 CrowdStrike 仅仅因为推送了一次带有缺陷的底层更新,便在瞬间导致全美及全球约 850 万台 Windows 终端陷入蓝屏死机,全球航空交通瘫痪长达数天。当补丁推送频率跨越某个临界点之后,防守方为了免受黑客攻击而采取的修补动作,自身就会直接蜕变为亲手制造的长周期意外停机。对于处于坐标轴右下角的所有关键实体基础设施而言,终极的安全防线必须彻底从被动等待修补代码,转向通过端到端的网络拓扑隔离、精细化分段控制以及边缘强阻断手段,让漏洞在物理层面上根本不可被公网触达,并确保在最坏情况下依然保留可靠的手动机械应急底线。这套纵深防御体系该如何具体落地,正是我们下一期研报将要深入展开的核心主题。
未来沙盘:验证我们预判的核心指标计分卡
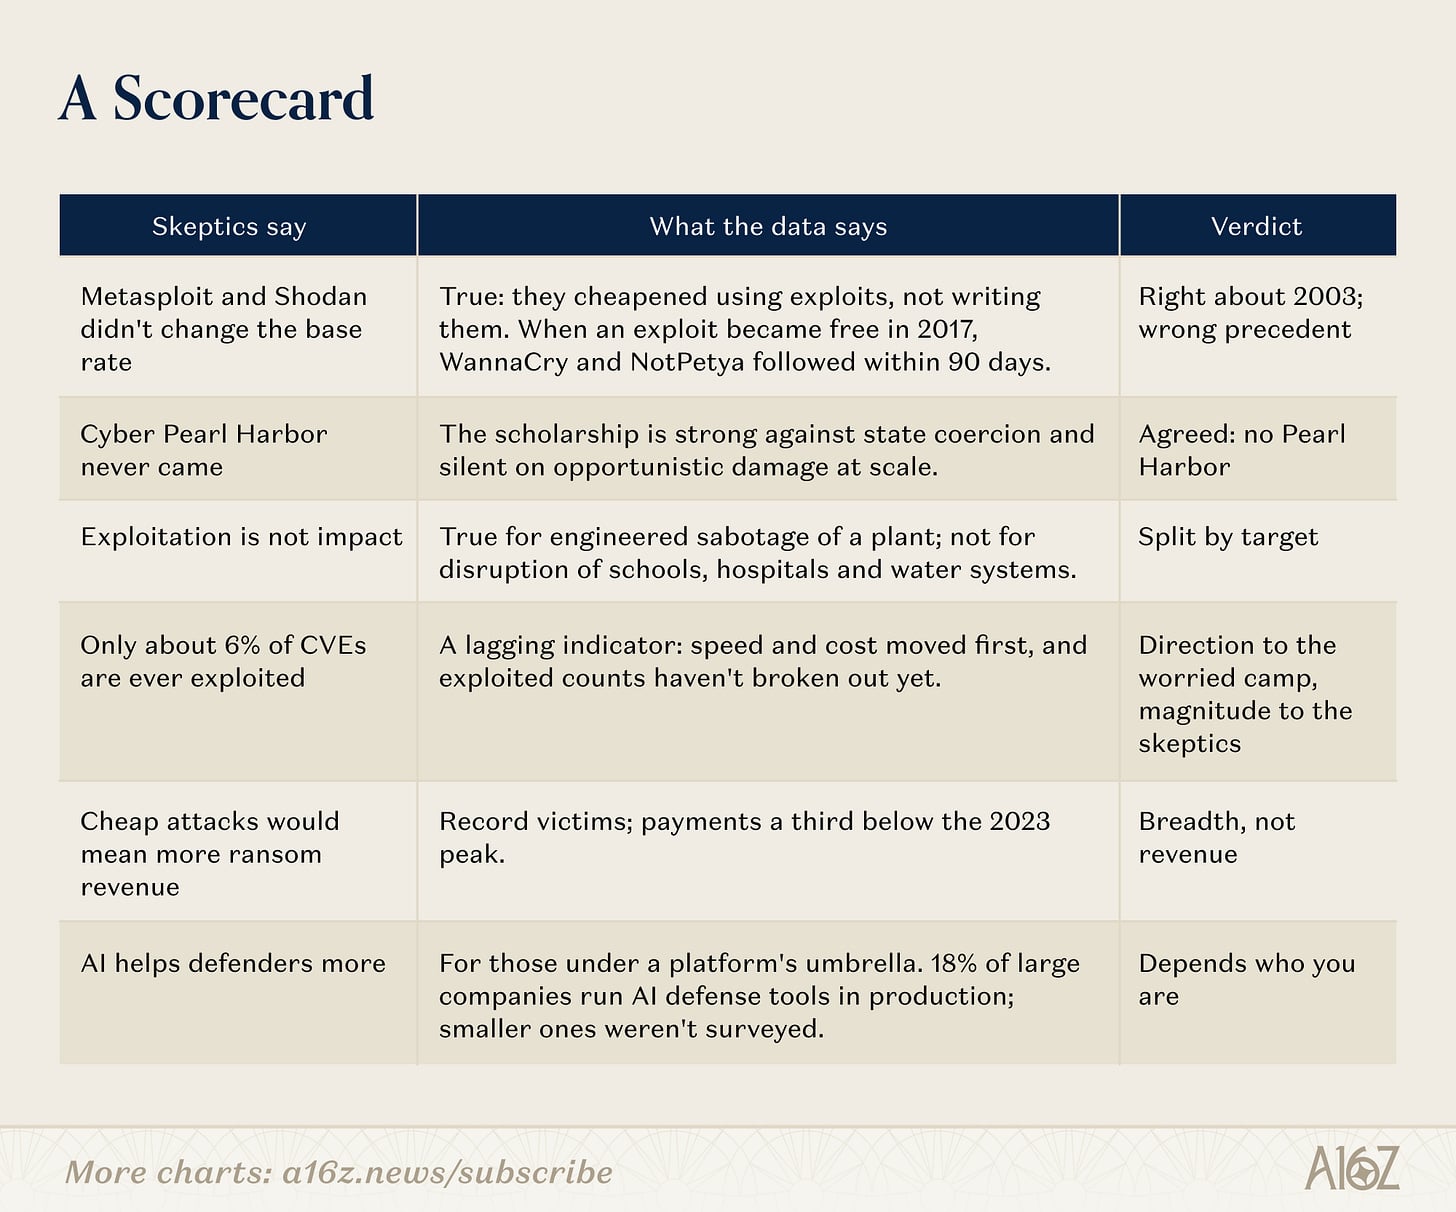
图:AI 时代网络安全攻防核心指标未来两年走势计分卡
研判修正:出现哪些信号将推翻我们的论断
技术演进的真实轨迹在未来两年之内就将水落石出,所有的核心验证指标在公网中全部是公开透明且可实测核验的:
指标一:在野被利用漏洞总数。VulnCheck 在 2025 年监测到的实际被利用漏洞约为 880 个。如果截至 2027 年底该数值依然保持在 1200 个以下,则证明怀疑论者是正确的,成本暴跌并没有带来现实攻击的大爆炸;反之,若该数值一举突破 2000 个大关,则意味着漏洞武器化成本的彻底坍塌已经不可逆转地降临。作为参考坐标,若将历史上 6% 的传统平均转化率套用在 2025 年新增的公开漏洞总量上,理论上应该对应着约 2900 个被利用漏洞,相当于每天发生整整 8 起全新在野利用。
指标二:漏洞公布当天的实际在野利用比例。在 2025 年,整整 29% 遭到在野攻击的漏洞在官方 CVE 编号发布当天甚至更早便已遭遇打击。如果到 2027 年这一比例飙升至半数以上,则意味着防守方在理论上的“修补时间窗口”在进攻端已经被彻底单方面关闭。
指标三:企业修复漏洞的耗时中位数。Verizon DBIR 报告记录的当前行业中位数为 43 天。如果在其 2028 年度的报告中该数字成功压降至 30 天以内,则证明防守体系在 AI 赋能下成功完成了自动化自我改造;反之如果该周期被进一步拖长至 60 天以上,则证明整个社会的防御端已经彻底被抛离在时代车尾。
指标四:由 AI 自主发现的漏洞在野被恶意利用的比例。截至目前,由 AI 自动化挖掘出的全新漏洞中仅有 1.3% 最终在野外被黑客武器化。如果在 2027 年底之前该比例依然牢牢压制在 5% 以下,则表明 AI 在漏洞挖掘上的红利更多地被防守方用于了提前筑牢城墙,而非被进攻方抢先滥用。
指标五:遭受勒索打击的受害群体下沉广度。勒索暗网平台公布的受害名单在 2025 年刷出了历史新高。如果未来这一受害名单总数持续激增、而受害者实际支付的总赎金规模却持续走低,便彻底证实了我们的核心论断:黑客正在凭借廉价的自动化攻击能力,大举向下沉市场中无力支付赎金的中小长尾机构发起无差别扫荡。
指标六:实体工业基础设施的物理破坏事件。大规模的跨国物理破坏如今已经在缺乏明确溯源的情况下实实在在地发生了:10 月份数百家法国超市在一夜之间同时丧失制冷温控,11 月 1 日另外四个欧洲国家的门店接连中招。如果截至 2027 年底这一系列针对物理设施的袭击依然没有任何一起被确证归咎于 AI 自动化工具操盘,则证明在重资产工业控制体系中,“掌握系统漏洞”与“真正制造实体物理破坏”之间依然隔着一道难以逾越的鸿沟。
指标七:纯毁灭性攻击与经济勒索攻击的结构比例。如果截至 2027 年,旨在直接格式化抹除数据或物理损毁设备的重大安全事件在全网攻击中的占比显著飙升,则意味着彻底抛弃经济收益顾虑的无约束攻击者已经全面入场,仅凭传统的勒索赎金统计指标将严重低估真实世界的综合损失。
长达 23 年的攻防实证历史告诉我们:单靠软件漏洞修补本身,防守方绝对不可能跑赢进攻者的进化脚步。当年的微软尚且能够通过重构 Windows 系统,在短时间内一举庇护全球大半个互联网;而今天,世界上没有任何单一科技巨头能够凭一己之力抗下这所有的烂摊子。我们对未来局势的核心研判是:2026 年并不会演化为一场科幻电影般的全球网络毁灭战,它更像是一个漫长、昂贵、极其折磨人的大蠕虫时代的序幕。这把达摩克利斯之剑将终日悬在每一个缺乏大型云平台庇护的长尾受害者头顶,并死死锁定在极少数价值高到连云平台本身都值得被暴力拆解的皇冠明珠之上。
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 a16z















