갤럭시 리포트: 레저 지갑이 유통 과정에서 정보 탈취 칩이 심겨졌으며, 비트코인 ‘가장 안정적인’ 일각이 이번 분기 연이어 무너지다
저자: Alex Thorn(Galaxy Research 책임자)
번역: TechFlow
TechFlow 요약: 방금 지난 2026년 3분기와 4분기 초, 안전과 보수적 태도로 유명한 비트코인 네이티브 인프라 부문은 연달아 치명적인 타격을 입었다. Coldcard 펌웨어의 PRNG(의사 난수) 취약점으로 1830개 이상의 BTC가 탈취된 사건부터, Liquid 레이어2 브릿지가 허가로 3998개의 가짜 L-BTC를 주조해 $3.2억을 인출당한 사건, 그리고 Bitget이 제3자 보안 공급자의 붕괴로 $3.875억의 손실을 입은 사례까지 그렇다. 자관리 방어선을 무너뜨린 최신 블랙스완 이벤트는 하드웨어 지갑 강자인 Ledger의 동남아시아 공식 인증 대리점인 CryptoBilis에서 발생한 하드웨어 오염(공급망 침투) 사건이다. 해커들이 기기에 독립적인 정보 유출용 플렉서블 회로를 내장해 화면에 표시된 24개의 니모닉을 직접 읽은 후, 사전 설정된 eSIM LTE 네트워크를 통해 조용히 전송했으며, 이는 Ledger의 Secure Element 보안 칩과 공식 진위 검증을 완벽하게 우회한 것이었다. 474개의 콜드월렛 주소가 단 1시간 만에 $9100만 이상을 털렸다. Galaxy Research 책임자 Alex Thorn이 집필한 본 보고서에서는 이 같은 공급망 오염 공격을 심도 있게 재구성하고, AI 시대에 하드웨어 공급망과 코드 경계를 겨냥한 공격이 지수적으로 진화하고 있음을 경고한다.

사건 전개: 공식 인증 대리점 공급망 오염, 악성 칩이 니모닉 엿보기
하드웨어 지갑 거대 기업 Ledger가 동남아시아 이용자에게 영향을 미친 초대형 자산 도난 사건을 긴급 조사 중이다. 피해자들은 모두 CryptoBilis를 통해 Ledger 장비를 구매했으며, CryptoBilis는 과거 Ledger 공식 웹사이트의 인도네시아, 말레이시아, 필리핀 지역 공식 인증 대리점으로 장기간 등록되어 있었다.
10월 9일 금요일, Ledger는 최초로 공개적으로 해당 대리점에 모든 장비 판매 및 발송을 중단할 것을 요청했다고 밝혔으며, 지난 90일 이내에 해당 채널에서 장비를 구매한 사용자에게 장비 활성화 금지와 이미 활성화된 경우 즉시 새로운 니모닉으로 초기화된 안전 장치로 자금을 이전할 것을 긴급 권고했다. 이튿날 Ledger는 “피해 사용자 중 한 명의 기기 내부에 승인되지 않은 하드웨어 임플랜트가 포함되어 있다”고 공식 확인했다. 이후 화요일, Ledger는 이 악성 하드웨어의 공격 원리를 추가로 규명했다: 외부 케이스 내부에 완전히 독립적인 스파이 컴포넌트가 내장되어 있으며, 사용자가 부팅 및 초기 설정 단계에서 화면에 표시된 24개의 영어 니모닉을 직접 캡처한 뒤, 통신 프로토콜이 사전 설정된 eSIM 칩을 통해 셀룰러 네트워크(LTE)를 사용해 해커에게 조용히 전송하는 방식이다!
극도로 교묘한 점은 이 임플랜트가 기기 내부의 핵심 보안 칩(Secure Element)과 Ledger 자체 개발 운영체제에 전혀 접근하지 않았다는 것이다. 이것이 바로 수정된 피해 기기가 공식 클라이언트에 연결되었을 때 여전히 Ledger 공식 Genuine Check 진위 보안 검사를 완벽하게 통과할 수 있는 이유다! 독립 하드웨어 디섹션 팀은 이러한 스파이 임플랜트가 최소 3세대 이상 진화했으며, 최신 세대는 심지어 화면 하단에 숨겨진 전문 맞춤형 플렉서블 서킷(Flex Circuit)을 채택했다고 발견했다. Ledger는 공식 직판 채널과 자체 내부 시스템이 침입되지 않았음을 강조했으며, 확인된 모든 사례는 모든 하드웨어 판매를 중단한 CryptoBilis로 귀결된다.
온체인 데이터 재분석: 474개 주소 집중 매집, $9100만 거금이 순간 증발
블록체인 익스플로러 데이터를 살펴보면, 이번 절도는 결코 개별 사례가 아니라 철저한 기획과 장기 잠복을 거친 ‘대규모 수확’이었다.
Galaxy Research 통계에 따르면 총 474개의 피해 주소가 완전히 탈탈 털렸으며, 비트코인, 이더리움, Arbitrum, Polygon, 트론(TRON) 네트워크를 아우르고 있어 도난 자금 규모가 약 $9100만 달러에 달했다. 그중 트론 네트워크의 피해가 가장 심각했는데, 146개의 TRON 주소에서 약 $6450만 규모의 USDT 및 TRX가 약탈당했고, 279개의 비트코인 주소에서는 213개의 BTC(당시 가치 약 $1760만)가 털렸으며, 49개의 이더리움 계열 주소에서도 가치 $880만의 ETH 및 스테이블코인이 손실되었다. 일부 온체인 모니터링 기관이 추적한 BNB Chain 손실까지 합치면 전체 사기액 규모는 $9300만~$9500만에 달한다.
온체인 분석에 따르면 비트코인에서의 이상 징후는 이미 10월 7일에 조용히 탐색하기 시작했지만, 자산의 88%(약 $8000만)는 10월 9일 오전 05:00 UTC 기준 고작 1시간 만에 해커가 자동화 스크립트를 활용해 집중 정리되었으며, 이 시점은 정확히 Ledger가 공식 경고문을 발표한 당일 아침과 맞물려 있었다. 대부분의 피해 비트코인 주소는 기존에 어떤 송금 기록도 없었던 전형적인 순수 코ールド 스토리지(Cold Storage)였으며, 대부분 자금은 지난 90일 이내에 새로 입금된 것이었다. 일부 주소는 2021년까지 소급되며, 이는 사용자가 기존 니모닉을 복사해 수정된 신규 기기로 복구하는 조작 특징과 완벽하게 일치한다.
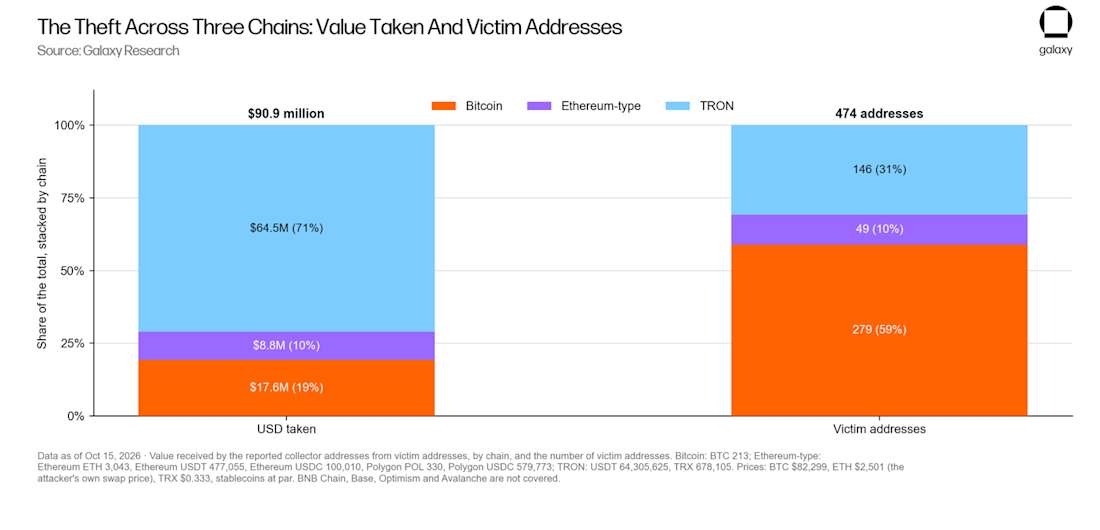
그림 1: Ledger 도난 자금 온체인 흐름도. 해커가 10월 9일 오전 05:00 UTC 기준 1시간 동안 $8000만 자산을 집중 이관했으며, 비트코인, 이더리움, 트론 등 474개 피해 주소가 포함되었다.
자금 세탁 경로와 자금 현황: Tether 억 달러 긴급 동결
10월 15일 현재 여전히 약 $5660만의 도난 자금이 해커가 통제하는 핵심 수집 주소에 갇혀 있다: 여기에는 동요하지 않은 208개의 BTC, 약 12800개의 ETH(대부분 트론에서 크로스체인으로 이전된 것), 그리고 테이트 당일 아침에 생성된 트론 리레이 계정 내의 750만 USDT가 포함된다.
이미 이전된 자금 중 약 5400개의 ETH(약 $1350만 상당)는 이미 믹싱 프로토콜인 Tornado Cash를 통해 세탁되었으며, 약 $200만이 중앙화 거래소 충전 주소로 유입되었다. 주목할 만한 점은 스테이블코인 발행사 Tether가 긴급히 협력하여 해커 주소 중 이 사안과 연관된 $1000만 USDT를 동결했다는 것이다. 절박한 상황에서 최소 1명의 피해자가 오히려 온체인 거래 메시지(OP_RETURN)를 통해 해커에게 호소하며 남은 자산을 돌려준다면 다대한 상금을 약속하겠다고 애원하기까지 했다.
Galaxy 심층 분석: 누구도 프라이빗 키의 수학을 공격하지 않는다, 그들은 수학을 감싼 모든 것을 공격한다
2주 전, Thad Pinakiewicz는 한 보고서에서 적중한 바 있다: 현대 암호학 세계에서는 이제 더 이상 누군가 어리석게도 프라이빗 키의 기반 수학 알고리즘을 공격하지 않는다. 해커들이 노리는 것은 수학에 명령을 내리는 외부 요소들이다. Ledger 대리점 하드웨어 오염 사건은 이 명언이 물리적 현실 세계에서 가장 비극적으로 재현된 사례라고 할 수 있다.
보안 칩은 자신의 임무를 완벽하게 수행했으나, 니모닉은 존재해서는 안 되는 여분의 칩에 의해 화면에서 직접 엿보이며 broadcast되곤 했다. Galaxy Research는 본 사건이 반드시 경계해야 할 세 가지 심층적 사고를 유발했다고 본다:
고찰 1: AI 시대의 네트워크 취약성 패러다임 전환
현재 업계의 많은 사람들은 범용 인공지능(AI)이 향후 타원 곡선 암호화 알고리즘(ECDSA)을 깨부술지 여부에 대해 논쟁을 벌이는 데 열중한다. 그러나 우리는 명확히 인식해야 한다: 다가올 미래의 실제 위협 속에서 순수 수학적인 돌파구를 찾는 것은 정반대의 길을 가는 것이다.
본 분기의 치열한 손실을 돌이켜 보면, 어느 하나도 암호학 수학을 뒤엎어야 하는 공격은 없었다: Coldcard 펌웨어 구축 결함, Liquid 크로스체인 브릿지의 검증 캐시 취약점, Bitget이 의존하던 제3자 보안 제품의 붕괴, 그리고 이번 플렉서블 회로와 eSIM으로 구성된 물리적 하드웨어 오염에 이르기까지 그렇다. 현재로서는 이러한 사건들에 AI 도구가 직접 사용된 명확한 증거는 없지만, AI는 프라이빗 키 주변의 모든 요소들에 대한 공격 및 방어 경제학을 근본적으로 바꾸고 있다.
최신 대형 언어 모델(LLM)은 지금 매우 높은 효율로 광범위하게 사용되는 오픈소스 코드 및 펌웨어로부터 실제 취약점을 추출하고 있으며, 이로 인해 취약점 도입부터 해커의 무기화 활용까지 걸리는 시간 창(Time Window)이 급격히 붕괴되고 있다. Hacken의 통계에 따르면 3분기 산업 손실의 77%는 공급업체 및 개발 도구 결함, 공개되었으나 신속하게 배포되지 못한 패치, 감사 범위 밖의 인프라 맹점 등에 기인한다. 동시에 AI는 사이버 범죄 조직이 극히 낮은 비용으로 풀 프로세스 라인업 작업을 수행하도록 한다: 고사양의 대리점 전자상거래 포털 구축, 흠잡을 곳 없는 AI 실시간 고객 서비스 배치, 그리고 백엔드에 수백 수천 개의 니모닉을 자동으로 수집하는 데이터베이스를 구축해 수확을 기다린다.
암호화폐 산업의 건설자와 보유자들에게는 완전히 새로운 보안 가정 설정이 필요하다: 당신의 코드베이스 내 모든 제3종 의존성, 당신의 공급망 내 모든 물리적 요소가 저돌적인 상대의 자동화 도구에 의해 7x24시간 지속적으로 탐지 및 침투당하고 있기 때문이다. 방어 측은 해커보다 앞서 동일한 자동화 검토 도구를 자신들의 코드, 펌웨어 및 공급업체 쪽으로 돌려야 한다.
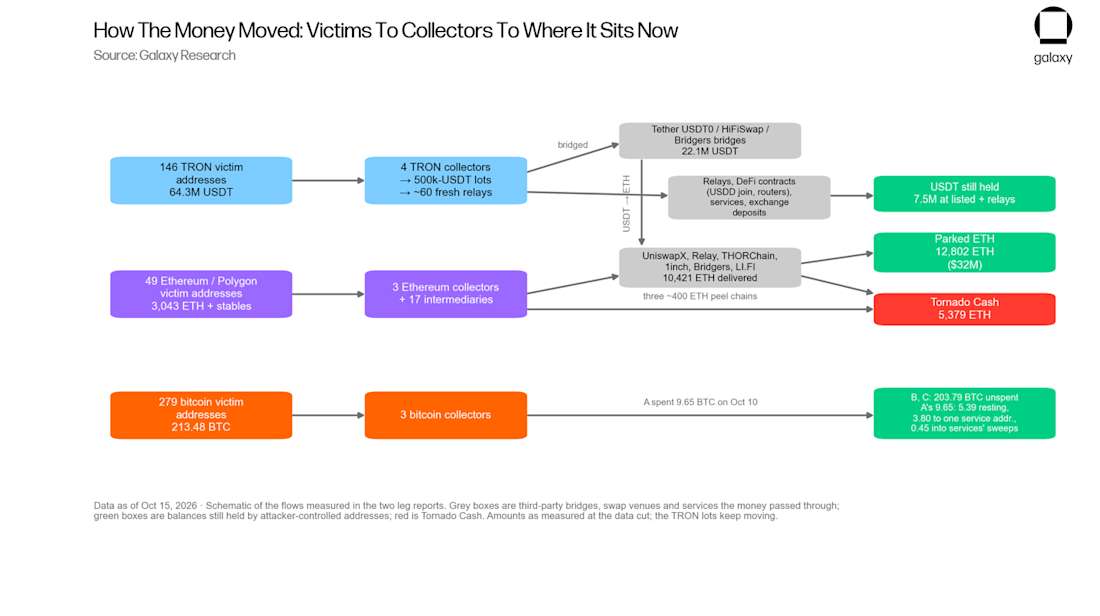
그림 2: 2026년 3분기 비트코인 네이티브 인프라 주요 보안 사건 손실 개요. Coldcard, Liquid 브릿지, Bitget, Ledger 대리점 오염을 포함해 누적 손실이 $11억을 초과한다.
고찰 2: 디지털 배어어 앗셋(Bearer Assets)의 잔혹한 본질과 셀프 커스터디(Self-Custody) 규정
이것이 바로 셀프 커스터디(Self-Custody) 방어 체계가 완전히 붕괴될 때 드러나는 디지털 배어어 앗셋(Bearer Assets)의 가장 잔혹한 실상이다.
비트코인이 견고한 검열 저항성과 압수 불가능성을 갖추고 있다는 사실 자체가, 일단 분실되면 절대 어떤 힘으로도 회수될 수 없음을 결정짓는다. 당신은 어떠한 중앙 발행 기관에도 불만을 제기할 수 없으며, 신용카드 분쟁 취소가 존재하지 않으며, 어떠한 법원 판결도 체인상의 단일 UTXO를 강제 이전할 수 없다. 이 약탈당한 $9100만 달러 거금 중 해커의 실제 통제권을 벗어나 유일한 부분은 Tether가 관리자 프라이빗 키를 활용해 긴급 동결한 $1000만 USDT였다. 이 세부사항은 다시 한번 우리를 고통스럽게 일깨워준다: USDT는 결코 배어어 앗셋이 아니며, 관리자 강제 통제권이 포함된 중앙화 부채일 뿐이라는 사실을. 그리고 세 비트코인 주소에 조용히 안치된 208개의 BTC는 전 세계 아무나 온체인에서 명확히 관찰할 수 있으나, 그 누구도 단 한 푼 건드릴 수 없다.
전통 은행권이라면 막대한 금액의 강도가 반드시 다국적 연방 특별 수사팀의 천둥一样的 봉쇄를 동반했을 것이다. 하지만 암호화폐 세계에서 474개 피해 주소는 주로 동남아의 일반 소매 투자자들이 차지하며, 결국 OP_RETURN 거래 안에 기도하는 글을 적어내리는 것으로 무력하게 끝난다.
하지만 이는 셀프 커스터디(Self-Custody)의 가치를 부정하는 것이 아니다. 오히려 반대이다. 이는 우리에게 경고한다: 셀프 커스터디는 선반 위에서 그냥 마땅히 산 하나의 상품이 아니라, 반드시 엄격하게 준수해야 하는 일상적 운영 규정(Operational Discipline)이다. 하드웨어 장치는 전체 신뢰의 사슬 중 한 축에 불과할 뿐, 그것을 운송하는 물류 공급망, 육안으로 신뢰하는 그 화면, 물리적 백업 및 상속 방안이 마찬가지로 중요한 다른 축들을 구성한다. 다음 규칙을 반드시 지켜라: 절대 제조사 공식 직구 경로만 이용한다. 수령 시 이미 미리 개봉되거나 사전 인쇄된 니모닉 카드가 부착된 장치는 완전 침투된 것으로 간주한다. 절대 잃어서는 안 되는 중요 자산을 위해서는 프라이빗 키를 서로 다른 브랜드와 서로 다른 기술 솔루션의 멀티시그 또는 원격 환경에 분산시켜, 단일 하드웨어 파손이나 특정 공급업체 문제 발생 시 치명적인 파멸로 이어지지 않도록 해야 한다.
고찰 3: 비트코인 네이티브 보수가 생태계의 암흑기
Ledger 공급망 오염 사건은 지난 두 달 반 동안 비트코인 네이티브 인프라 부문이 겪은 연속 타격에 무거운 종지부를 찍는다:
• 7월 30일, Coinkite는 Coldcard 하드웨어 펌웨어가 2021년부터 약한 PRNG(의사 난수) 취약점을 가지고 있었음을 밝혀냈으며, 이로 인해 9000개가 넘는 주소가 자동 비워졌고, 누적 1830개 이상의 BTC가 탈취되었으며(현재 가격 기준 약 $1.5억 상당에 달한다).
• 9월 6일, Liquid 레이어2 Elements 소프트웨어 결함으로 공격자는 담보 없는 가짜 L-BTC 약 3998개를 허가로 주조해 실제 비트코인을 현금화했으며, 당시 가치는 약 $3.2억에 달했다. 공격자는 Blockstream이 크로스체인 브릿지를 복구하고 나서 Whitehat(화이트햇) 역할을 했다고 주장하며 3400 BTC를 반환했으나, 약 600 BTC를 일명 보안 수락금으로 보류했다.
• 9월 24일, 거래소 Bitget은 제3자 보안 공급자 시스템 침투로 $3.875억의 막대한 손실을 입었으며, 이 공격은 조선 해커 조직에 기인한다고 발표했다. 며칠 뒤 관련 자금 세탁을 성공적으로 차단한 NEAR Intents 역시 $380만의 보복 해킹 공격을 받았다.
CertiK와 Hacken의 집계에 따르면 3분기 산업 누적 손실 규모는 $11억에서 $13억에 달했으며, Ledger 사건은 또 4분기 첫 주에 연이어 발생했다. 충격적인 피해 목록은 이제 감사를 받지 않은 야매 DeFi 스마트 컨트랙트가 아니라, 셀프 커스터디 분야에서 가장 존경받는 토템 거품인 Coldcard와 Ledger, 그리고 비트코인 구세대 선구자 기업 연합이 공동 운영하는 Liquid 레이어2다. 각 재난마다 기초 암호학 수치는 조금도 흔들리지 않았고, 모든 붕괴는 소프트웨어 엔지니어링 구현, 물리적 공급망 또는 수동 운영 관리의 그레이 존에서 발생했다.
마지막으로 위안을 주는 빛은 산업 방어 협력 메커니즘의 현저한 진전에 있다: 사건 발생 수시간 내에 전역 온체인 데이터가 정확히 추적되었고, Tether가 자산을 신속히 동결했으며, NEAR Intents가 돈세탁 흐름을 끊었고, Liquid 공격자도 온체인 협상을 통해 자금의 85%를 반환했다. 이는 당시 Mt. Gox 시대와 비교하면 천양지차의 차이다. 그러나 본 분기가 남긴 교훈은 여전히 놀랍도록 가슴 아프다: ‘오로지 비트코인 네이티브 인프라에 머물러 있으면 절대 안전한 피난처다’라고 생각했던 맹목적인 낙관은 이미 잔혹한 현실에 의해 산산조각 났다.
비트코인의 기초 수학은 번성한 분기를 보냈으나, 수학 외곽에 포위된 인간 세상은 혼란스럽게 패배하고 말았다.
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 @galaxyhq