XRP 원장 10년 버그로 무에서 코인 생성 가능: RippleX 긴급 패치 적용 중이나 온체인 악용 흔적은 아직 없어
저자: Shaurya Malwa
번역: TechFlow
TechFlow 요약: 연구자들은 XRP Ledger 결제 경로의 오래된 결함이 송금자가 거의 비용 없이 사용 가능한 XRP를 생성하여 그 '고정 공급량' 공약을 위협할 수 있음을 입증했다. RippleX는 9월 25일 xrpld 3.4.1을 통해 긴급 수정했으며, 공공 네트워크에서 악용된 증거는 발견되지 않았다고 밝혔다. 공급량 상한을 신뢰하는 기관과 보유자들에게 이는 체인 내 화폐 무결성에 대한 스트레스 테스트였다.
금요일 발표된 보안 보고서에 따르면, XRP Ledger 결제 시스템의 한 결함은 공격자가 비용을 지불하지 않고도 대량의 신규 XRP를 생성해 이 토큰의 고정 공급 규칙을 깨뜨릴 뻔했다.
해당 결함은 2015년으로 거슬러 올라가는 것으로 추정되며, 연구원인 Cayden Liao와 Veria AI가 발견해 9월 22일 내부 보고했다. Ripple 개발 부서인 RippleX의 엔지니어들은 독립 서버에서 공격을 재현했으며, 새로 생성된 XRP가 후속 거래에서 지출 가능함을 확인했다.
RippleX는 어떠한 공개 네트워크에서도 해당 결함이 악용된 증거는 발견되지 않았다고 밝혔다.
전체 1000억 개의 XRP는 2012년 레저가 오픈될 당시 이미 생성되었으며, 소프트웨어는 절대 추가 발행되지 않도록 설계되었다. 그러나 이 보안 결함은 공격자가 허공에서 XRP를 생성해 거래소에서 매도함으로써, 기관이 해당 네트워크 사용 시 의존하는 공급량 상한선을 훼손시킬 뻔했다.
공격 경로는 레저의 내장 거래소를 이용한다. 계정이 그곳에 호가를 걸고 서로 다른 토큰을 교환하기 때문이다.
이론적으로 공격자는 수백 개의 계정을 개설해 각 계정이 극소량의 토큰으로 엄청난 양의 XRP와 교환하도록 한 후, 단일 결제를 발송하여 모든 호가를 동시에 소진할 수 있다.
지급해야 할 XRP 총액이 소프트웨어의 정확한 카운팅을 넘어서면, 공격자의 매도계정은 완전한 지급을 받지만 매수계정은 거의 차금이 되지 않는다. 이를 통해 공격자는 이전에 존재하지 않던 XRP를 얻게 된다.
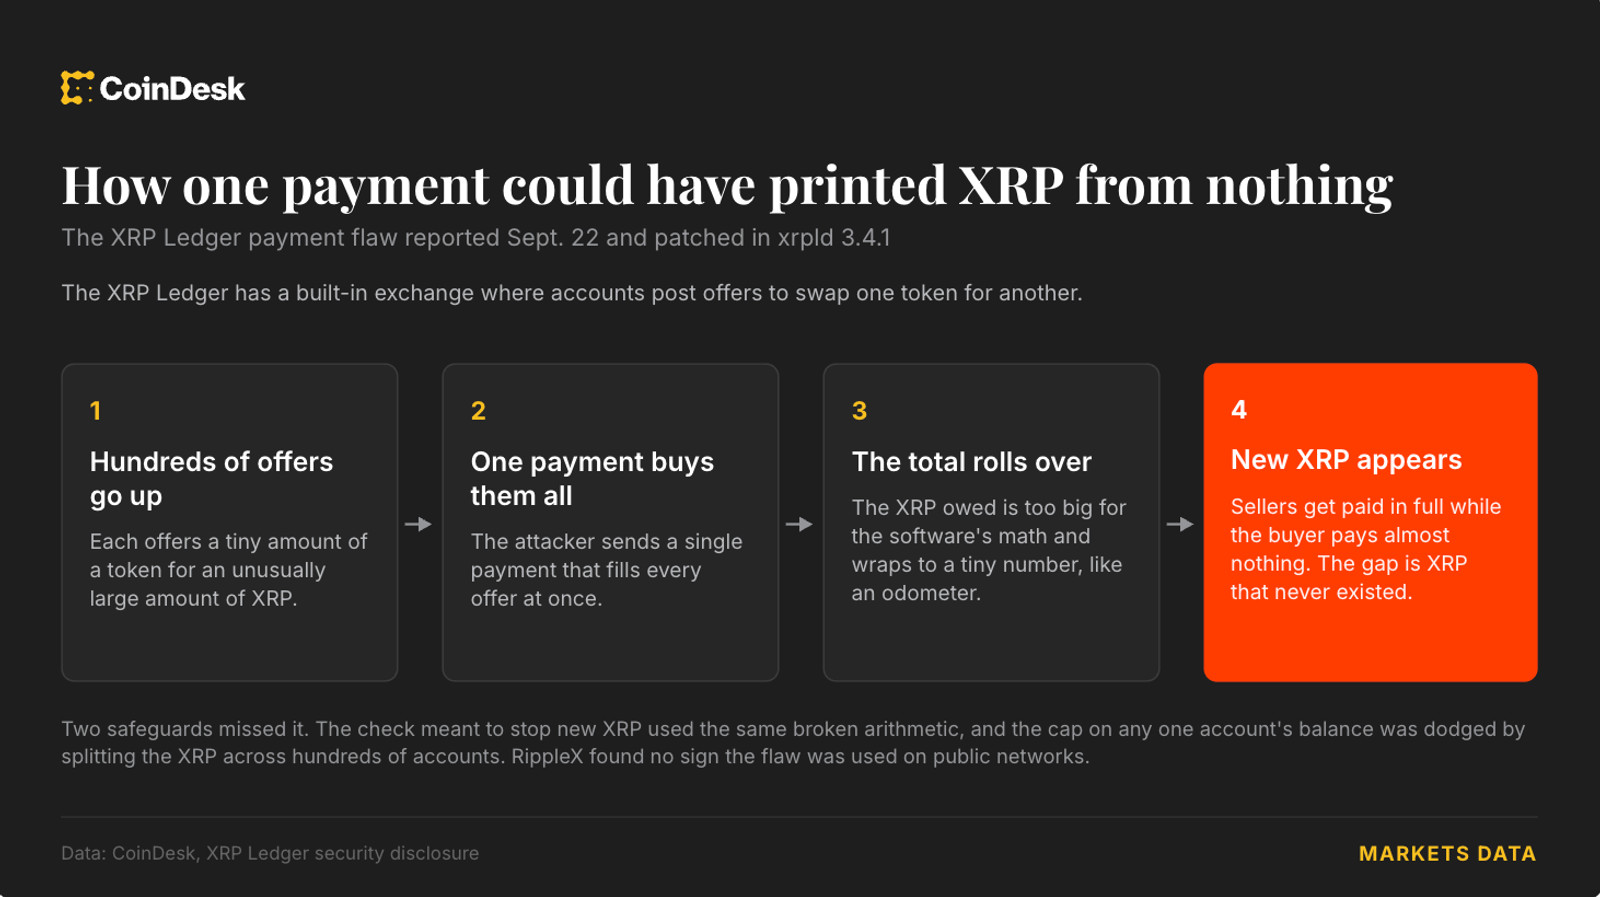
XRP Ledger는 매 거래 후 신규 XRP 생성 여부를 검증하는 체크를 수행하지만, 해당 검증은 잘못된 총액을 기반으로 하기 때문에 누락된다. 단일 계정이 받을 수 있는 XRP 양에 대한 또 다른 한계치 역시 발동되지 않는데, 공격이 XRP를 수백 개 계정에 분산시켰기 때문이다.
연구자의 방식은 이러한 계정 개설에 수백 XRP만 필요하며, 대부분 회수 가능하며 수수료만 추가로 발생한다.
개발자들은 9월 25일 레저 서버 소프트웨어 xrpld 3.4.1에 패치를 적용했지만, 당시 어떤 부분을 수정했는지 공개하지 않았다.
7월부터 AI의 도움으로 장기적으로 숨겨졌던 일련의 암호화폐 보안 취약점들이 잇따라 드러나고 있으며, 이번 사건에도 해당된다. 여기에는 최소 1367개의 BTC 도난을 초래한 Coldcard 지갑 결함과, Core Lightning이 비트코인 노드 운영자에게 연결 해제를 요구하게 만든 취약점들이 포함된다.
TechFlow 공식 커뮤니티에 오신 것을 환영합니다
Telegram 구독 그룹:https://t.me/TechFlowDaily
트위터 공식 계정:https://x.com/TechFlowPost
트위터 영어 계정:https://x.com/BlockFlow_News
 CoinDesk