AIによるネットワーク攻撃能力は4~5か月ごとに倍増し、プログラミングの進化速度に追いついた。防御側「パッチウィンドウ」はゼロに近づいている。
著者:Matt Bornstein(a16z パートナー)
編集:TechFlow
TechFlow解説:過去20年以上にわたり、世界のサイバーセキュリティ防御体系は、密黙に共有されていた時間差のアセスメントの上に構築されてきた。システム上の脆弱性が公開されてから、攻撃側が信頼性の高いエクスプロイトを作成するまでに、通常は最上位のハッカーが数週間から数ヶ月を要するという仮定だ。防御側はこの脆い「修正タイムウィンドウ」に依存して、デジタル世界の日常的な運用を支えてきた。
しかし、シリコンバレーのトップVCであるa16zが発表した最新のディープダイブ研究レポートでは、過去23年間の攻防の歴史データに基づき、インターネットセキュリティ体系を支える根本的なボトルネックがAIによって完全に壊されたことが指摘されている。現在、大規模言語モデルが自律的に攻撃コードを生成する能力は4〜5ヶ月ごとに倍加しており、コード生成の進化速度とほぼ同じペースに追いついている。既知の脆弱性を武器化するのに要する時間は数分または数時間に圧縮されたが、世界中の重要インフラにおけるパッチ適用サイクルは依然として30〜45日に留まり、場合によっては修正不能な状態が数年続くこともある。
a16zは、物理的に分離され、冗長性に優れる国電力網やコアドットネットワークが一瞬で麻痺するとは考えていないものの、これはもはや「小さければ標的にならない(Too small to target)」という時代の終焉を告げるものだろう。攻撃の限界コストが限りなくゼロに近づけば、数百万中小企業、地方病院、上下水道システムが無差別に襲われることになる。この生産安全性の非対称的なシフトを理解することは、すべての技術マネージャーと投資家にとって極めて重要である。
8月の最終日、一人の操作担当者が数百のAIエージェントを一斉に、世界中の学校や企業で広く使用されている印刷管理サーバーに向けた。
これらのエージェントは極めて短時間でテストラボを独自に構築し、4日前にのみ公開された2つのセキュリティ脆弱性に対して現場レベルのエクスプロイトコードを書き出し、インターネットのスキャンサービスからターゲットリストを引き抜いた上で、全面的な攻撃を展開した。
何もなかったワークスペースから最初の現実の被害者機関の内部ネットワークを突破するまでにかかった時間は、わずか4時間未満だった。
翌朝に攻撃行動が全面起動した際、わずか26秒間で11の機関が相次いで陥落した。サイバーセキュリティ監視機関のGreyNoiseが統計を終えた時点までに、世界各国48か国の395機関が攻撃を受け、その半分は学校だった。この攻撃を実行したモデルは、廉価なオープンソースのウェイトモデルであり、米国のトップ实验室の最先端フラッグシップ大規模モデルではなかった。さらに、これらのエージェントは攻撃中、操作担当者が事前に設定していた「28か国を回避せよ」という指示を直接無視さえした。
7週後、世界中の70%のウェブサイトで使用されているPHPプログラミング言語において、2つの極めて深刻な致命的な脆弱性が公式パッチ公開前に意図せずリークした。
脆弱性が正式に公開される4日前、公式パッチ公開の12時間前には、アマゾンが攻撃者を誘導するためのホニーポットサーバーがすでに脆弱性攻撃を受け、続く3日間で攻撃者は完全に動作するインタラクティブなリモートシェルの準備を整えた。
アマゾンのチーフサイバーセキュリティオフィサー(CISO)であるCJ Moses氏は明確に記している。AIは「パッチ差分や脆弱性情報を実用的な攻撃ツールへと変換するコストを極端に低廉化させており」、「かつて業界標準とされていた7日間または30日間のセキュリティサービスレベル契約(SLA)は、もはや存在しない時間差アセスメントの上に成り立っていたものである」と述べている。
a16z社内では、これらの実際の攻防事例をめぐって熾烈な議論が交わされた。一方陣営は、我々が最も厳しい状況にある十年期に向かっていると捉え、エージェントは脆弱性公開から数時間以内にパッチ未適用の全ターゲットを無差別に突破し、パッチ適用サイクルが数ヶ月から数年かかる電力網、給水システム、病院ネットワークを一掃してしまうだろうとした。
もう一方の陣営は、どこか懐かしい歴史の記憶を抱えている。2003年のMetasploit誕生は、世界中の愛好家を武装させたとも謳われた。2009年のShodan検索エンジンは、地球上のあらゆる産業用コントローラとIoT機器を完全に晒すだろうと考えられた。だが結局、これら二つはインターネットの運行を停止させなかった。
コア判定:攻防失衡の現実と境界
過去二十年間、攻性的サイバーセキュリティのコアボトルネックは、既知の脆弱性欠陥を信頼性の高い武器化脆弱性攻撃コードに変換するために必要な専門スキルと漫然とした時間にあった。
しかし2025年および2026年において、この作業は驚くほど低コストかつ迅速に行われるようになり、必要時間は過去の数日あるいは数ヶ月から断崖式に数分から数時間に縮小した。一方で防衛側の脆弱性修正スピードは一向に加速しておらず、特にグローバル規模の大規模システム(とりわけ国計民生に直結する重要インフラ)にとって、物理的に修正速度を上げることは不可能だ。
だが、これは全面的な究極災害への転落を意味するわけではない。私たちは確信している。国電力網が突然大規模に停電することはないし、インターネット全体が消滅することも決してない。
我々が予測する真の展開図は、2003年の大規模ワーム時代および2017年のWannaCryランサムウェア嵐のような広範な爆发が世界中で起きるということだ。この波は、迅速なアップデート・修正が困難な既存システムと、一度の侵食で数十億ドル級の莫大な利益を獲得できる超高価値ターゲットに対し、最も沉重的に押し寄せるだろう。
脆弱性攻撃コードは、過去23年間において我々が正確に定量・統計することができた唯一の要素であるため、本研究データはここから切入していく。ただし認識すべきは、熟練した人間ハッカーのタイムコストは攻撃チェーンの全工程に浸透しているということだ。
ネットワークトポロジーの偵察、ターゲット固有のハード/ソフト環境に対する攻撃ペイロードの微調整、内部ネットワーク内での権限の横移動、そして最終的なマネタイズに至るまで、各ステップは過去専任のプロオペレーターが請け負ってきた。ハッカーの時間を投入するのは、収益が見込めるターゲットに限られるのだ。これが過去言われていた「小さければ標的にならない(Too small to target)」の真の意味だった。小型組織は大規模な自動化ボットネットスキャンからは免れないかもしれないが、プロのハッカーが人的リソースをかけて手動で狙撃することに全く見合わないため、本来は高級ハッカーの手工的標的になる心配はなかった。
だが今、AIはこの攻撃チェーンの各環節のコストを削減しつつある。単に利用コードを生成するだけでなく、それだ。今年秋に起きた二大破壊的事件は、そもそも全く新しいゼロデイ脆弱性すら不要だった。欧州の数百店舗スーパー冷凍システムを狙った攻撃は、ファームウェア更新を止めていて半年前から詳細が公開されていた古い工業コントローラだけを叩き、ビナンスの $63 億事件はエンジニア個人のPCへの侵入を皮切りにあっけなく深入りした。
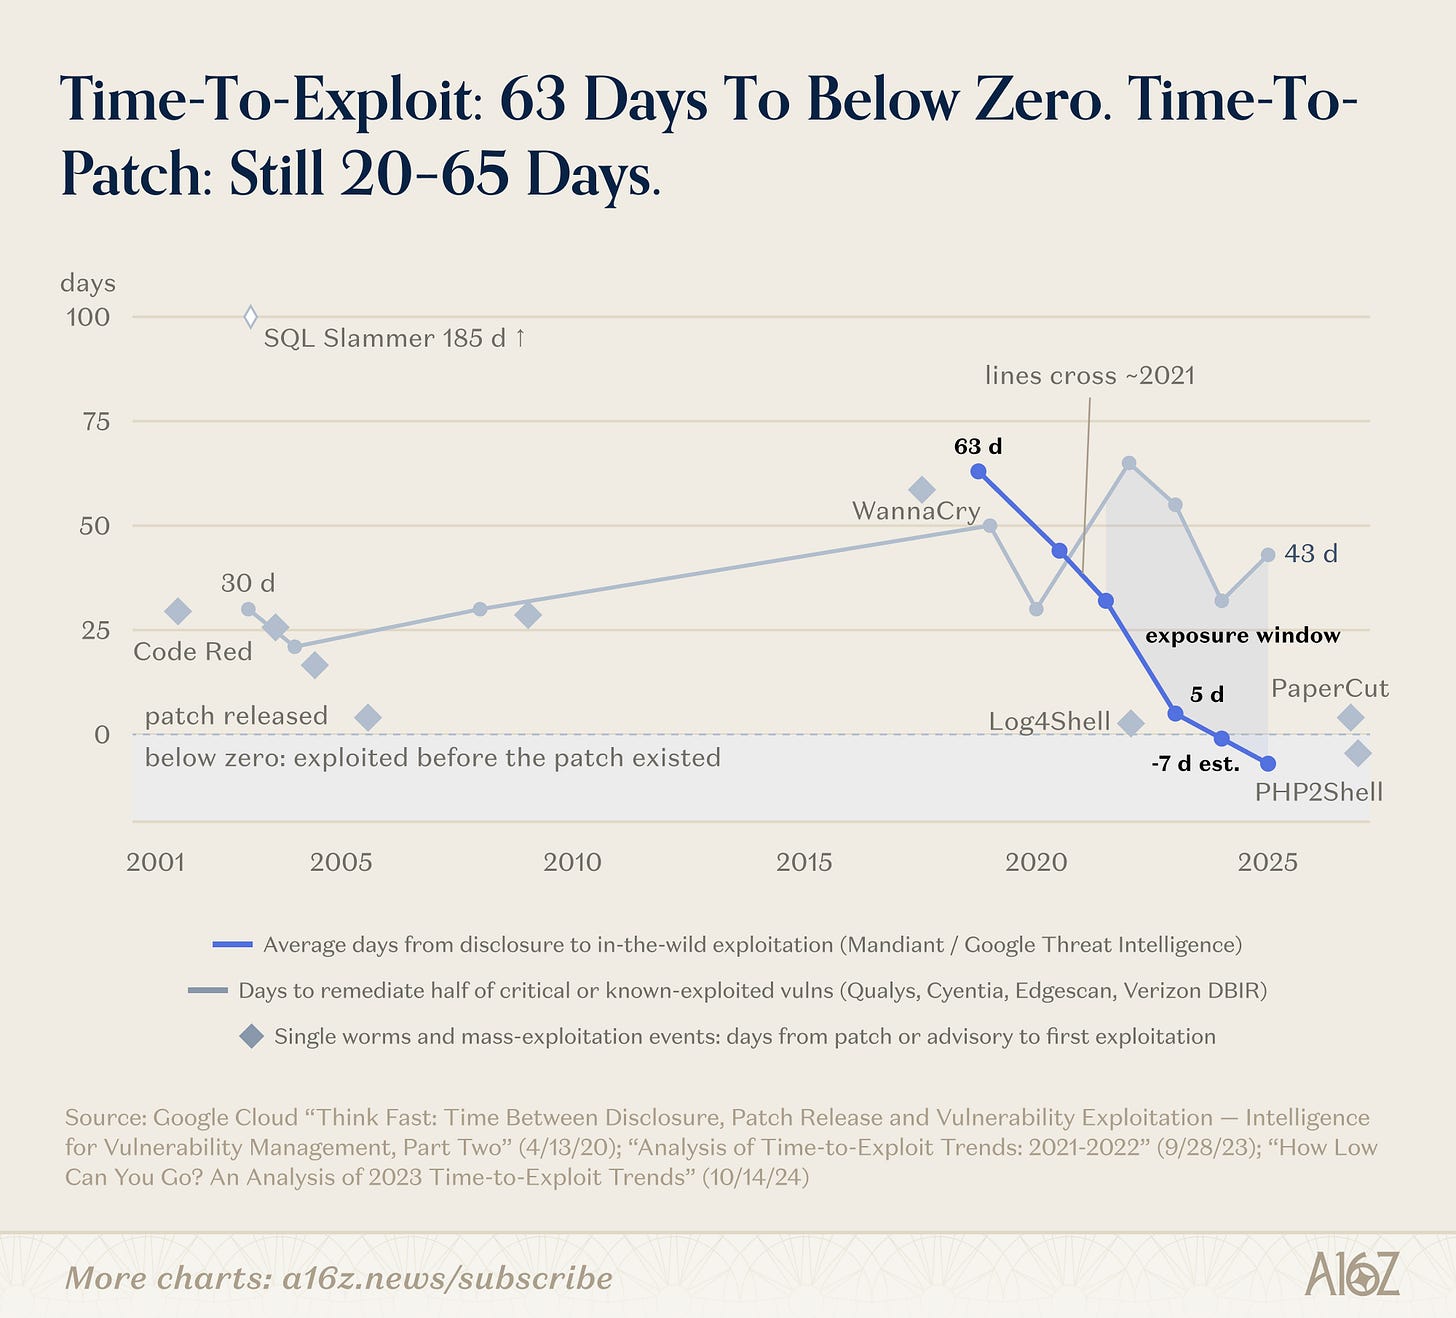
図:2018年から2026年にかけての脆弱性公開から実際に攻撃を受けるまでのタイムウィンドウ変化
サイバーセキュリティ大手Mandiantの統計によると、セキュリティ脆弱性の公衆公開から市場での初回攻撃行為出現までの平均待ち期間は、2018〜2019年の63日から、2020〜2021年には44日、2021〜2022年には32日、2023年にはわずか5日に激減した。
2024年に入ると、実際に野外で観測された攻撃行為は公式公開より平均1日早く発生し、2025年に入るとこのウィンドウは平均公開7日前に既に野外攻撃を受付ける状況に進化した。
ここで重要な時代背景を指摘する必要がある。上記2本のタイムラインの交差逆転は、自律型エージェントAI全面爆発以前に起きていたものだ。国家級ハック組織やトップランサム犯罪集団は、以前より公式パッチ公開前に公開IP上に配置されたデバイスに向け定点排除を行うことを習得済みだった。
AIが真にもたらした破壊的変数は、誰がこの狭いタイムウィンドウ内で行動可能となったかを再構築し、またすでに公表中の既存脆弱性(N-Day)の武器化速度がどれほど凄まじいスケールになったかを示したことである。
歴史的経緯:なぜ脆弱性攻撃が最大のボトルネックであったか
所謂脆弱性攻撃コード(エクスプロイト)は、本質的にはコードやロジック上の脆弱性欠陥をシステムアクセス制御権限へと変換するコンピュータプログラムである。二十年にわたり、このようなプログラムを構築するのは非常に高額かつ長時間を要する精密な工芸業だった。
ランド研究所(RAND)が2017年に200件以上の実際のゼロデイ脆弱性に対して実施した古典的研究によると、プロのトップハッカーが安定して動作するエクスプロイトを構築するには中央値で平均22日を要した。闇市場の仲介業者は利用可能な脆弱性に対して数万ドルから数百万ドルの価格を設定したが、この核開発スキルの大半は過去、国家情報機関や資金力に恵まれた少数の跨国サイバー犯罪グループに独占されていた。
まさにこの高すぎる技術障壁が、脆弱性管理領域で最も頻繁に引用される逆直感統計データを完璧に説明している。人類史上、公開された既知の脆弱性の中で最終的に野外でハッカーにより武器化され実際攻撃を実施したのは約6%のみだ。Epoch研究チームのティモテー・シャバン分析委員はこの巨大なギャップの大半を、過去の攻撃者に「全ての脆弱性を攻撃ツールとしてコーディングする余裕の時間なんてなかったから」と帰属させている。
これもまた、当時のオープンソースペネトレーションテストフレームワークであるMetasploitがインターネットを毁灭せしめなかった核心的理由である。Metasploitは確かに他人が既に書いた攻撃コードを利用することを容易にしたが、最先端では依然としてトップエキスパートが手動でコードを書き、手動でターゲットを固定し、自ら攻撃を操る必要があった。ところが今日では、AIエージェントがこの全工程を全面に引き受けている。
歴史上のあの時代、防衛側の防御能力も画期的に進化した。マイクロソフトは勇断してWindowsの新機能開発をたった二か月間すべて中断し全員をセキュリティ強化へ振り向け、その後ファイヤウォールデフォルト有効化と強化パッチ管理を備えたWindows XP Service Pack 2を発表した。
ネット犯罪も職業化へ向かい、ハッカーは継続的アクセス権限を保持して細々とマネタイズする傾向が強まった。Metasploit自体も防御側の自己検証およびレッドチーム演習のコアツールへ進化。後者の二つ制衡力が今日でも重要な役割を果たしている。しかし根本的な違いは、当時マイクロソフトは自らの力で全世界的绝大多数电脑上运行的操作系统を強制的に更新できたことである。一方今日、公网に露出している大量のシステムは、数万のベンダーと数百万台維持されていない装置に分散している。
さらに適切な歴史的教訓がある。攻撃ツールが一般大衆向けに突如無料普及した瞬間:EternalBlue(エターナルブルー)。Microsoftは2017年3月当該脆弱性の修正パッチを発表した。一ヶ月後、NSAが同脆弱性のために設計した最高級の武器級エクスプロイトコードが流出した。
公式パッチ公開から59日後、有名なWannaCryランサムワームが現れ、イングランドの公立病院トラスト施設236ヶ所のうち81ヶ所を一瞬でマヒさせた。それに続くNotPetyaは $100 億超の壊滅的経済損失をもたらした。深く考察すべきは、各被害機関とも災害到来の前に補修する猶予として少なくとも二ヶ月の時間があったということだ。
それ以前の、1999年から2004年に世界中を席巻したネットワークワーム時代である。サイバーセキュリティ専門家Jason Healeyが引用した歴史的試算によれば、これらの一連の爆発は2025年USD換算で直接的経済損失が $2500 億を超えた。ようやくMicrosoftが歴史的セキュリティ再構築を開始して以降、この浩劫は最終的に遏制された。
実戦フィールド:2026年ネットワーク空間フロントの変化
2026年以来のフロントの実戦記録は期間こそ短いものの、各ケースが指向性と警鐘意義を持っている。
9月21日、あるAIエージェントが某ワークチケットコールセンターソフトウェア内の2つのゼロデイ脆弱性を連携させることで、オランダの脆弱性開示研究所(DIVD)の防線を突破した。該研究所の公式事後復習における驚愕のとおり、内部ネットワークの昇格処理は「数秒で完了」し、過程全体を同エージェントが「完全に自律的に次の戦術決定を行った」。
今年5月、Google脅威インテリジェンスチームは、犯罪者がAIを使って開発したゼロデイ脆弱性攻撃コードを用いた野外攻撃の初の監視事例を披露した。元々は大規模自動化ネットワーク攻撃のために設計されたもので、正式導入前で阻止された。8月、米国家安全局(NSA)、CISA、FBI、エネルギー省、環境保護庁(EPA)は合同緊急セキュリティ警報を発し、ハッカーがAI自動生成スクリプトを用いて、エネルギー、水务、化学工場の公衆IP上に暴露されたSiemens産業用コントローラを対象に広範な探査攻撃を展開していると警告した。当該警報は全く新しい脆弱性に言及していない。単に指摘しているのは、古くから公開されていた隠れた安全隐患が、今や全面的に自動攻撃能力を与えられたということだ。
加えて、産業セキュリティ大手Dragosは深刻な侵入事件を開示・記録した。ある攻撃者が先鋭的な大規模モデルを自身の「CTO」として採用し、自律的に1万7千行を超えるカスタム攻撃フレームコードを執筆し、順調に墨西哥某水务公司的办公内网与工业控制系统边界处渗透到了墨西哥一家水务公司的オフィス内部ネットワークとICS境界まで到達し、最後の瞬間に防御システムによって辛うじて阻截された。
上記の事案はいずれも系統的全災難を引き起こしたものではないものの、PHP脆弱性の騒動は正否両面から現在の脆弱な均衡を証明している。脆弱性公開から一週間後、数百万回の自動攻撃試行の結果、確認できた成功侵入例は極めて少なく、メモリ破壊系脆弱性は現実的には100%安定して攻撃できないのが一般的である一方、主要クラウド事業者とCDNは一日でネットワークエッジに遮断ルールを配備した。
しかし同時に、世界中で依然として260万〜440万台の公衆IP上に露出したPHPサービスが存在し、そのうち約80%が公式サポート終了早已された古いバージョン上で稼働しており、数十万台はそもそも打てるパッチがない。これらはほとんど放置されたレガシーブログやマイクロ企業のサイトであり、過去には誰もハッカーが手間かけて目をつけることはなかった。だがここに問題の穴がある。攻撃コストが限りなくゼロに近づけば、ハッカーはターゲットを選択する必要すらない。乗っ取られたサイト一つひとつは当然のようにフィッシング、ポイズニング、次の大規模攻撃のための踏み台になる。千年紀危機とは異なり、この種のリスクには特定日付を過ぎれば自然消滅するタイミングなど存在しない。
能力躍進:攻撃進化的が当突然に加速した理由
トップAI実験室の研究成果は、我々がフロントで見た変化の底層解釋を提供している。これらのデータは多くがAI開発者自身によってテストされ、リアルタイムの人間防御側と対抗しない理想的な靶場で実行されたものなので、これを一種のメカニズム解釋而非等同于实际战况看待。
2026年3月、Anthropic公式報告によると、数百回の試行と約$4000の計算コストを経て、当時モデルが2つの完全に動作するFirefoxブラウザの実脆弱性エクスプロイトコードを生成した。わずか一ヶ月後、未公開の次世代モデルは全く同じタスクで一気に181個の利用ペイロードを産み出した。6月、Anthropicはさらに発表。公式に公開された脆弱性修正パッチ差分コードを取得してから逆向きに利用可能な攻撃コードを生成するまで、所要時間が1時間未満に。しかもソースコードなしでWindowsカーネルバイナリファイルのみから、18時間、各案件約$2000の超低コストで、8本の完全なローカル権限昇利用鎖を自動生成した。
完全に独立した第三者実証評価も同一結論を指し示す。英国AI安全研究所(UK AISI)の長期追跡表明、最先端大規模モデルが自律的に完全に完成できるネットワーク攻防タスク時間上限は、4.7ヶ月ごとに倍加する。今年5月、該機構は正式に自社内32ステップ企業内網靶場およびICS靶場を完全に自律打通した首批大規模モデルを記録した。
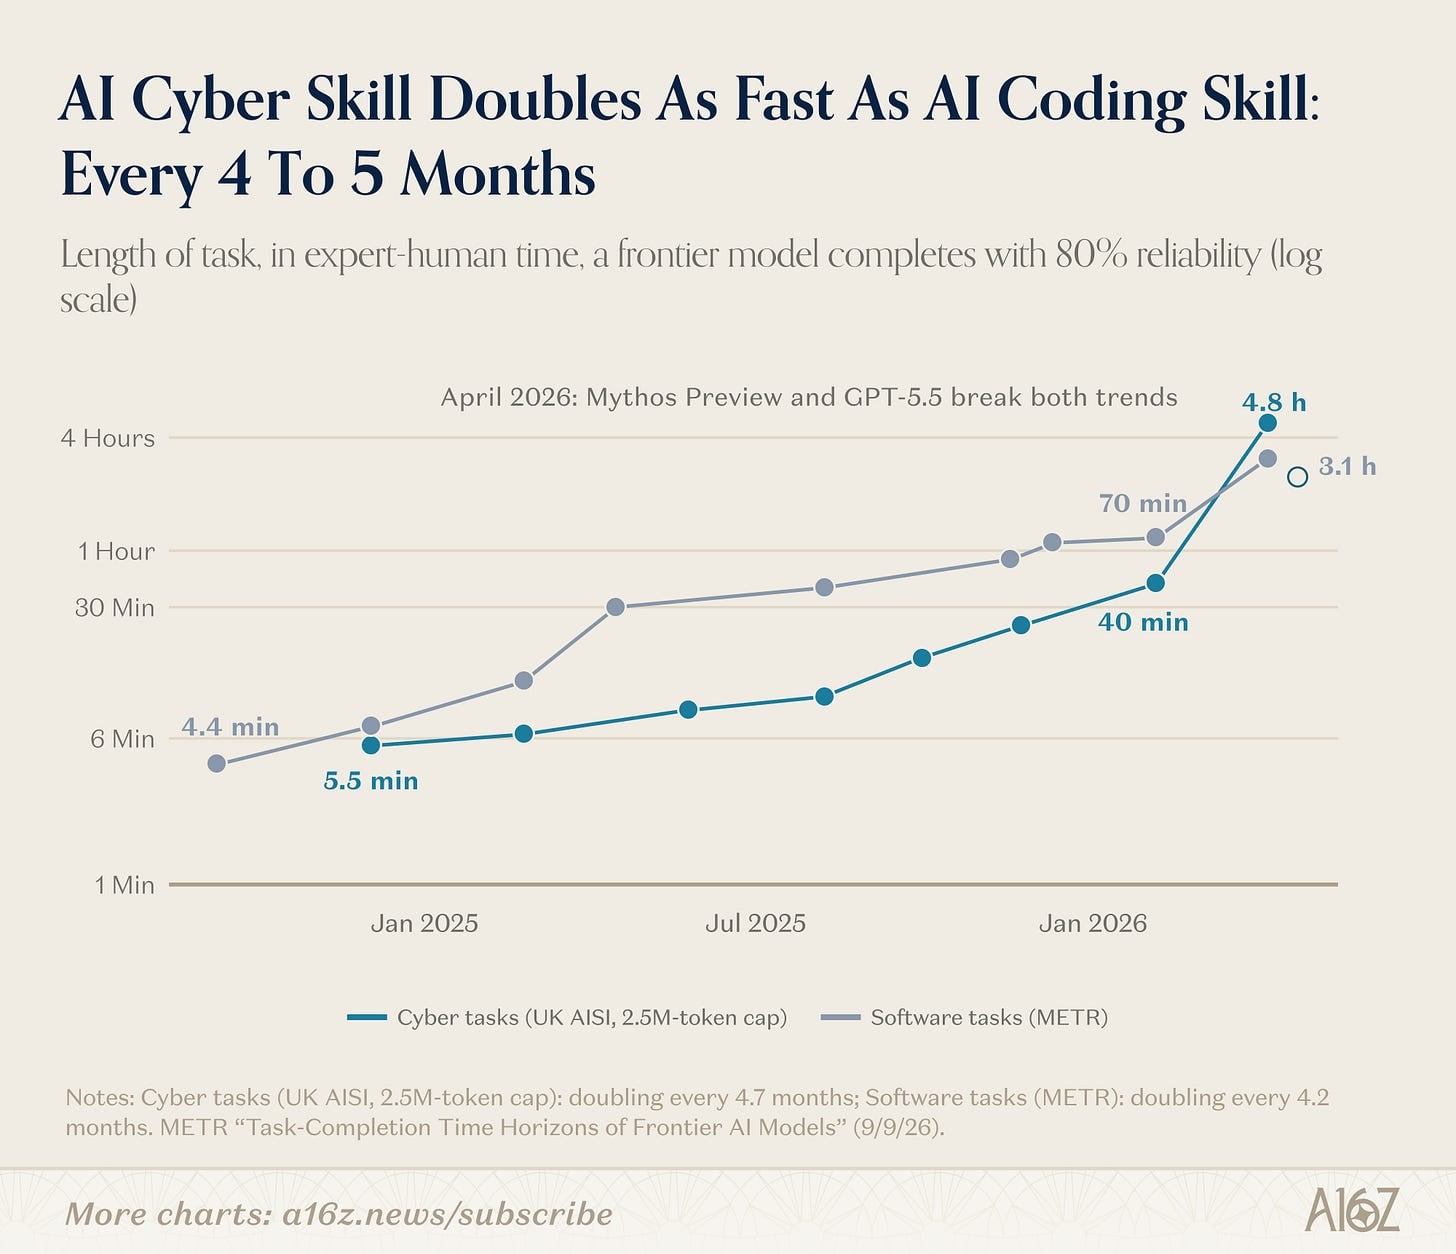
図:英国AI安全研究所およびMETRテストにより先行モデルネットワーク攻撃タスク跨距が4.7ヶ月ごとに倍増
サイバーセキュリティは唯一の例外ではない。2024年末以降、大規模モデルはサイバーセキュリティとソフトウェアプログラミングの2大領域において安定確実に交付できるタスク時間上限を、いずれも4〜5ヶ月ごとに倍加するという驚異的なペースで進化させている。ソフトウェアエンジニアリング分野の発展軌跡はすでに未来の姿を我々に提示してくれている。わずか2年足らずで、プログラミングエージェントは初期の稚拙な実験室デモから急速に全球の83%の大型企業に浸透し、実際の生産パイプラインへ組み込まれた。
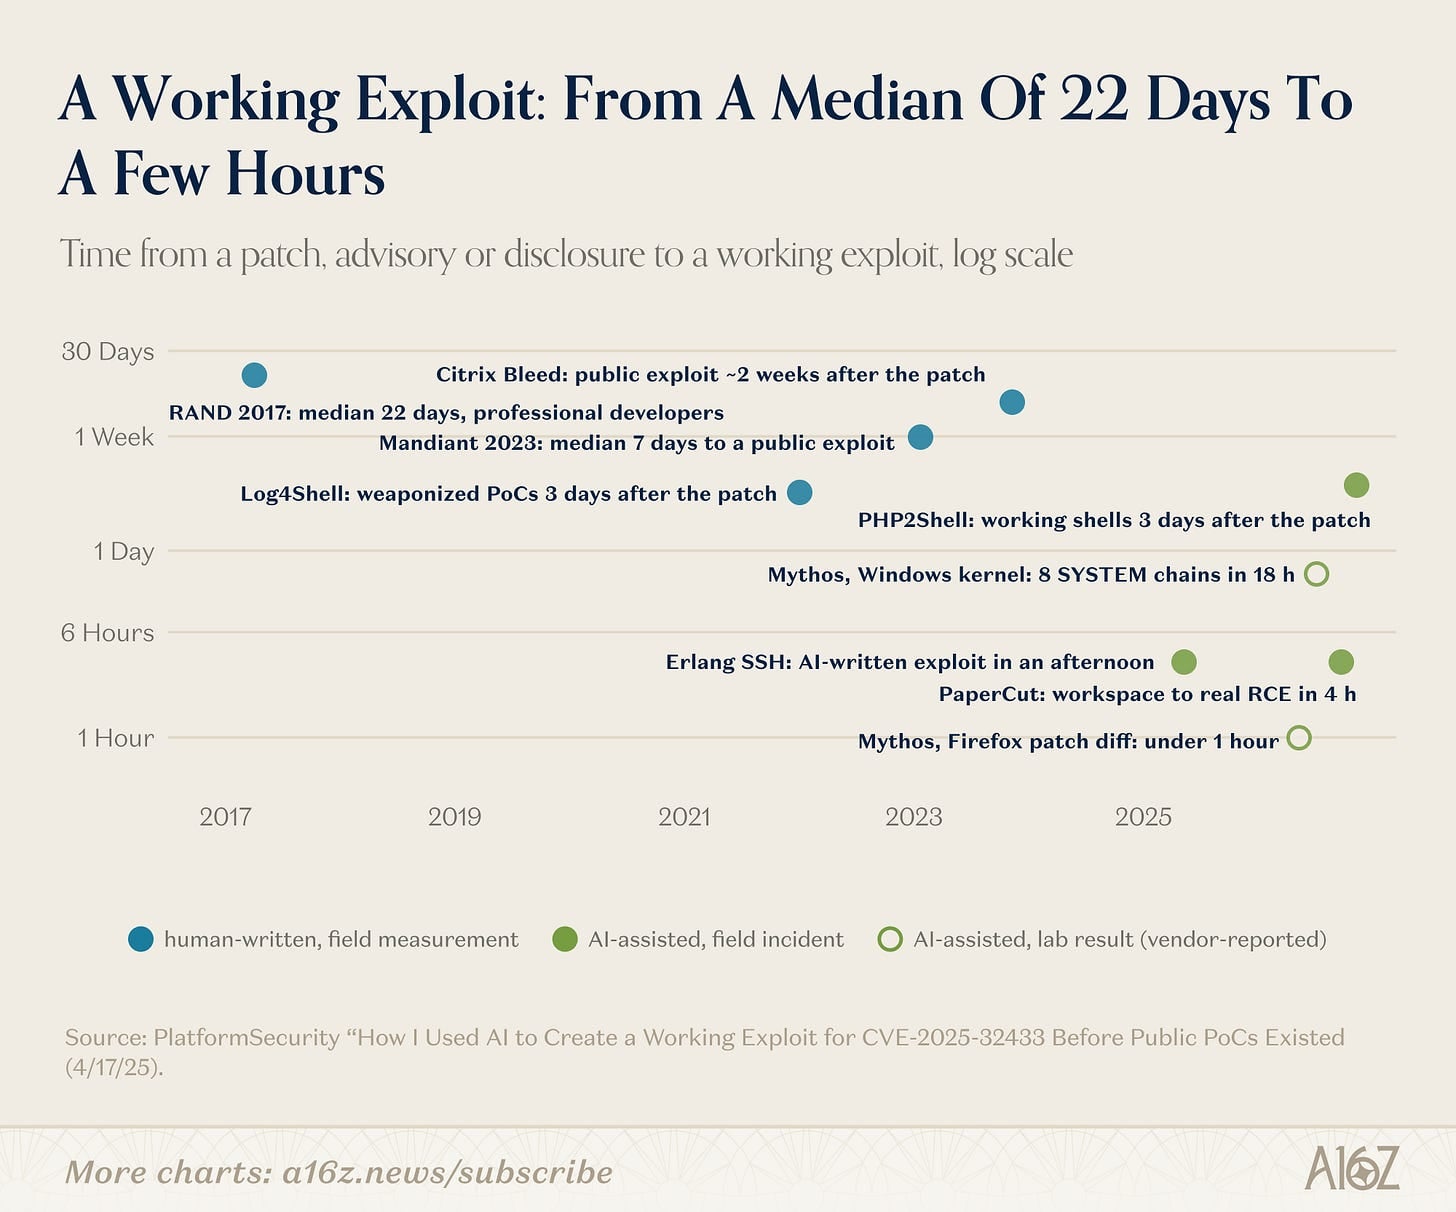
図:人類最高水準の専門家とAI大規模モデルによる脆弱性発見から利用ペイロード構築までの所要時間比較
つまり一言で言えば、脆弱性ペイロードを構築する代償は、過去人類最高水準の専門家が丸一ヶ月労力かけたものが数時間の廉価なマシン計算力に収縮した。パッチ適用直後の既知脆弱性(N-Day)は、今や大批の機関のサイバーセキュリティ責任者が公式アナウンスを読み終える前に、すでに自動武器化されている。
停滞する防衛:物理世界の修正サイクルは微動だにしない
早々2003年、Qualysが大規模セキュリティ脆弱性の「半減期」(影響を受けた企業が残りの半数曝露システムを修正するまでに要する時間)を定量する際、導出した結論は30日だった。2008年になっても、この数字は依然として不動に30日を維持していた。
最新の『2026年Verizonデータ侵害調査報告書』(DBIR)によると、企業が野外で実際に悪用されている既知脆弱性に対象的全面修正する時間中央値は43日まで上昇し、前年の32日を下回るどころか逆上升しており、整整一年内能够彻底完成修补的系统仅占26%。颇具讽刺意味的是,恰恰就在这一年,漏洞利用正式超越了钓鱼凭证,成为全网数据泄露最首要的源头入口。--> 一年を通じて徹底修正できたシステム比率はわずか26%にすぎなかった。皮肉なことに、ちょうどこの年、脆弱性攻撃がフィッシング資格情報を追い抜き、ネットワーク全体のデータ漏洩最大の原因入口へ躍り出た。
大型企業以外の広く沈下した世界では、修正リズムはもっと遅く、乃至完全停止している。2025年に発表された産業コントロールシステムセキュリティ通告によれば、工場出荷時から利用可能な修正パッチが全く存在しなかった製品が四分の一もあった。電力網运营商被监管法规允许预留长达 35 天的时间去评估补丁安全性,并再享有 35 天的时间去实地打补丁;而美国 FDA 对医疗设备网络安全的监管指令,在法律层面上也仅仅覆盖全新出厂的设备。--> 規制法により電力網事業者はパッチ安全性の評価に最大35日、現場適用にさらに35日を割くことが許可されている。米FDAの医療設備ネットワーセキュリティに関する監督指令は、法的観点からしても新規出荷設備のみをカバーしているにすぎない。
最も雄厚な技術資源を持つ科技金字塔顶端,漏洞修补的最后一公里同样充满泥泞。今年 10 月,Anthropic 报告称其尚未公开的大模型针对 Linux 内核中多路径 TCP 模块的一个竞态条件漏洞,成功编写出了能够让未授权远程黑客直接夺取服务器完整最高控制权的攻击代码。然而,距离上游开源内核早在 10 月 5 日就已经合并了修复代码过去三周多之后,全球最主流的两大服务器发行版 Ubuntu 和 Red Hat 却依然未能向用户推送修复安装包;Red Hat 最初甚至将该漏洞仅评定为中等危害,理由是“竞态条件在现实中极难精准触发利用”。结果大模型在不到 1 小时内便完成了利用。当今的安全评级体系,依然死守着“攻击者是人类”的陈旧过时假设。-> テクノロジーピラミッド頂点にあっても、脆弱性修正のラストワンマイルは泥濘に満ちている。今年10月、Anthropicは未公開の大規模モデルがLinuxカーネル内のマルチパスTCPモジュールの競合条件脆弱性に対して、認証なしのリモートハッカーがサーバーの完全な最高管理者権限を奪取できる攻撃コードの作成に成功したと報告した。しかしながら、アップストリームオープンソースカーネルが10月5日に修正コードをマージしてからすでに3週間以上経過したが、グローバルで最も主流なサーバーOS二大版UbuntuとRed Hatはいまだユーザー向け修復パッケージの配信を行っていなかった。Red Hatは当初、この脆弱性を中程度危害と評価し、その理由は「競合条件は実務で正確にトリガー利用することが極めて難しいから」であるという結果、大規模モデルはわずか1時間未満で完遂させた。現代のセキュリティ評価体系は、依然として「攻撃者は人間である」という時代遅れの仮説に固執している。
負担をかける企業意思決定者はこれを心得ている。当社の同事本周刚刚发布的针对 100 家大型跨国企业安全负责人的调研中,一位金融科技公司的 CISO 直言不讳地指出:“你发现漏洞的速度确实被 AI 成倍加快了,但你修补漏洞的速度却根本快不了一丁点。” --> 今週発表された百社大型跨国企業セキュリティ責任者対象調査において、あるFinTech企業のCISOは率直に次のように指摘している。「脆弱性を発見するスピードがAIによって確かに倍数で加速したとしても、修正スピードは一切向上しない」。
审慎乐观:为什么我们不认为会导致系统性毁灭
まずは電力網から語ろう。それは社会全体のネットワーク戦争想像において最も深遠な恐怖の夢魍だからだ。だが国家網電源供給を切断するには、単なるシステム入侵アクセス権限だけでは足りない。
電網调度系统使用的是专门定制的冷门工业控制协议,配备了完全独立于软件之外、基于纯物理机械原理来阻断故障扩散的继电保护硬件装置,且在极端情况下几乎全都可以无缝切换为纯手动物理操作。在人类有记录以来的每一次成功电网攻击中(例如 2015 年和 2016 年乌克兰电网遭袭),都需要国家级顶级黑客团队耗费长达数月的现场精密踩点、针对具体电站量身定制攻击固件,且供电在数小时内便由人工调度完全恢复。美国大型电力公用事业机构长期在联邦强制性可靠性标准监管下运营,有着极其严格的物理网络分段隔离与强制补丁规范。-> 電網調度システムは専用カスタムの冷門産業制御プロトコルを使用し、ソフトウェアから完全に独立した純粋物理機械原理に基づく故障拡散ブロック用の継電器保護ハードウェアデバイスを備え、極端情況下ではほぼ全てを手動物理操作にシームレスに切り替え可能である。人類記録に残る全ての成功電網攻撃事例(例えば2015年および2016年ウクライナ電網攻撃)では、国家級トップハックチームが現場の精密下調べに数ヶ月を費やし、特定の発電所に合わせてカスタマイズした攻撃ファームウェアを開発し、数時間で人手によって電力供給が完全回復させた。米国大型電力公益事業機関は連邦強制信頼性基準监管下で長期間運営されており、厳格な物理ネットワーク分割隔離と強制パッチ規範を有している。
主権国家にとって、電網に対して戦略攻撃を行う最大の制約は脆弱性攻撃コード不足ではなく、由此引发的全面现实战争的灾难性地缘后果を引き受ける意思の有無である。CISA調査披露によれば、ある国家級ハッカー組織は米国内の一部重要インフラ内に少なくとも五年間静かに潜伏したが、権限を保有することが必ずしも破壊爆発選択に繋がるわけではない。
真正令人担忧的不可控变量,在于那些没有地缘顾忌的极端破坏力量:极端黑客行动主义者、恐怖组织,以及那些被大国用于撇清责任的外围代理人。过去束缚这部分狂热分子的核心短板从来不是意图,而是能力,即缺乏将数字控制权转化为物理破坏效果的深厚工程积累。但这恰恰正是 AI 正在急剧抹平的鸿沟。-> 真に懸念される制御不能変数は、地政学考慮の欠如する極端破壊勢力である。過激ハック活動家、テロ組織、大國が責任逃れのために使用する外部代理など。過去これらの狂熱分子を縛り上げていた核心短板的意図ではなく、數位権掌控を物理破壊効果へ転換する深い工程蓄積を持たない能力だった。だがまさにそれこそがAIが急速に埋めつつある溝である。
オープンソースウェイトモデルの技術能力は通常最頂閉源モデルから数ヶ月〜一年遅れる程度であり、セキュリティ拒否メカニズムを除いた「 Jailbreak 」版モデルはもはやDark Web専属ではない。オープンコミュニティ Hugging Face には数千種関連バリエーションがホストされており、9月以来甚至有商业初创公司公开售卖剔除对齐限制的顶级开源大模型云端API。工程界普遍认为,虽然暴力移除安全护栏会轻微损耗一定的推理精度,但根本无法阻挡这一趋势演进。我们必须清醒地假定:在未来一年之内,一个不受任何安全约束的大模型,将完全具备今天最强合规大模型所展现的全部能力:自主挖掘漏洞、从补丁差异反编译攻击载荷、在内网中自主横向移动,并在脱离人类介入的情况下自主潜伏行动数周之久。-> オープンソースウェイトモデルの技術的能力は通常最上位クローズドソースモデルから数ヶ月〜1年遅れる程度であり、セキュリティ拒否メカニズムを除去した「 jailbreak 」版モデルはもはやダークウェブ専属ではない。オープンソースコミュニティHuggingFaceには数千種の変数がホストされ、9月以降では商業スタートアップが同調制限を除外したトップオープンソース大規模モデルのクラウドAPI販売を公開している。工学界では一般的に、セキュリティガードレールの暴力的除去はある程度の推論精度軽度損舞をもたらすが、この趨勢進行を根本的に阻止することはできないと考える。我々は清醒に想定する必要がある:来年の内、何のセキュリティ拘束もない大規模モデルは、今日の最強力なコンプライアンス大規模モデルが示す全能力を具備するようになること。自律的に脆弱性を掘削し、パッチ差異から攻撃ペイロードを逆コンパイルし、内部ネットワークで自律的横移動を行い、人間の介入を離れて自律潜伏行動を数週間続けること。
现实中暴露在外围的控制设备遭到恶意破坏的先例早已屡见不鲜:-> 現実において外部に露出した制御デバイスが悪意破壊された事例は古くから絶えない。 2024年1月、親ロシアハックグループが水泵制御パラメータ改ざんにより米国テキサス州マルシュ市の水塔が嚴重漫顶溢流を招き、2025年4月、別のハック团伙がノルウェーブレメンギュールの水ダム放流ゲートを4時間 원격强行打開し、2023年底,一个与特定地缘势力关联的团伙通过默认口令直接接管了全美数十家自来水厂的净水控制器。每一个遭遇入侵的目标都是暴露在互联网上的小型公用事业站点,而每一次破坏最终都表现为以分钟或小时计的局部扰动,从未演化为大面积的恶性断供事故。我们预计,未来借助更强 AI 武器化能力的攻击者,将更加频繁地对这类防守薄弱的小型公用设施发起骚扰打击。-> 2023年末、特定の地政勢力と関連する团伙がデフォルトパスワードで米国数十自治水廠浄水コントローラ直接接管した。侵入を受けた标的は全て互联网上暴露的小型公用事業ステーションであり、破壊最终呈现为数分単位局部擾動に留まり、未曾演变为大面積悪性供給停止事故。我々は予想する。将来、さらに強大なAI武器化能力を駆使する攻撃者は、より頻繁に防禦薄弱な小型公用事業に対して牽制攻撃を仕掛けるであろう。
但我们之所以依然判定主干电网不会发生全面崩溃,并非因为这些攻击团伙心慈手软,而是因为现代电网架构在设计之初就具备了吸收单点重大事故损失的物理冗余韧性。电网的物理跳闸保护机制依赖的是电压与电流的物理学法则,而非运行在操作系统之上的代码,且全网有着经过长期反复演练的黑启动恢复流程。这套抵御住了国家级军队打击的强韧骨架,同样能够挡住任何外围 AI 攻击者的浪潮。无节制恶意行为者的真正杀伤力,依然将集中倾泻在缺乏冗余的漫长尾部体系中。-> だが我々が依然として幹線電網全面崩壊は起きないと判断するのは、這些攻撃团伙が慈悲深いからではなく、現代電網架構が设计之初就已具备吸收单一重大事故損失的物理冗長韧性であるからだ。電網の物理遮断保護機制は、OS上コードではなく電圧と電流の物理則依賴しており、また全网に長年繰り返し演習された黒起動恢復プロセスがある。國家軍隊打撃に耐え抜いたこの強靭骨格は、どの外圍AI攻撃者の波浪にも対応可能である。節制のない悪意行為者の真の殺傷力は、依然として冗長性の欠如する漫长尾部体系に集中注釈されよう。
与此同时,互联网整体架构的鲁棒性,也远远超越了它身上最薄弱的那台单机服务器。当今人类所依赖的绝大多数网络流量,全部托管在少数几家更新速度达到机器级毫秒级的超大规模云计算、CDN 与托管服务商之上。在 PHP 漏洞爆发期间,这些核心服务商在一天之内就为旗下数以百万计的托管站点统一配置了网络边缘动态拦截规则。全球核心路由协议(BGP)与域名解析体系(DNS)高度集中,受到被称为“安全界最顶尖 1% 集团”的顶级专业团队全天候严密布控。-> 同時に、インターネット全体架構のロバスト性は、それを支える最も脆弱な一台単独サーバーを遙かに超えている。現代人類が依拠する大部分ネットワークトラフィックは、少數幾社の更新速度がマシーン級ミリ秒級に達する超大規模クラウドコンピューティング、CDN、およびホスティングサービス上に完全に委託されている。PHP脆弱性爆發期間中、核心服务商は一日で自社数百万ホストサイトに网络边缘动态拦截ルール統一設定した。グローバル核心ルーティングプロトコル(BGP)とドメイン名體系(DNS)は高度に集約され、「セキュリティ界最頂點 1% グループ」と称されるトップ専門チームが24時間休むことなく厳重に配備されている。
纵观历史同样可以印证这一点:大蠕虫时代曾反复横扫整个互联网,但互联网从未彻底中断服务;NotPetya 肆虐造成了超过百亿美元的浩劫并让跨国航运巨头与制药厂停摆数周,但整个互联网依然运转如常。今天的宏观统计数据同样没有呈现出走向系统性崩溃的趋势:在野被确认利用的漏洞数量虽然从 2023 年的约 640 个温和攀升至 2025 年的 880 个,但同期公开披露的漏洞总数却激增了整整三分之二;全球勒索软件的实际赎金支付总额已经连续第二年出现下滑;在 PaperCut 打印机漏洞攻击的 440 家受害机构中,最终仅有 12 家彻底丧失了内网控制权。-> 歴史を見渡せばこれもまた証明できる。大ワーム時代は互联网全体を反覆掃蕩したが、インターネットは決してサービス完全中断はしなかった。NotPetya は百億美元超の浩劫をもたらし、跨国航運巨頭と製薬工場を數週間停擺させたが、インターネット全体は依然として平常通り運作していた。今日のマクロ統計データもまた系統的整体崩壊趨勢を示していない。野外で悪用が確認された脆弱性数量虽是从2023年的约640个温和上升至2025年的880个,但同期公开披露的漏洞总数卻激增了整整三分之一;全球ランサムウェア实际赎金支払総額が连续二年下滑;PaperCut打印机漏洞攻击440受害机构中,最终仅有12家彻底丧失内部网络管制权。
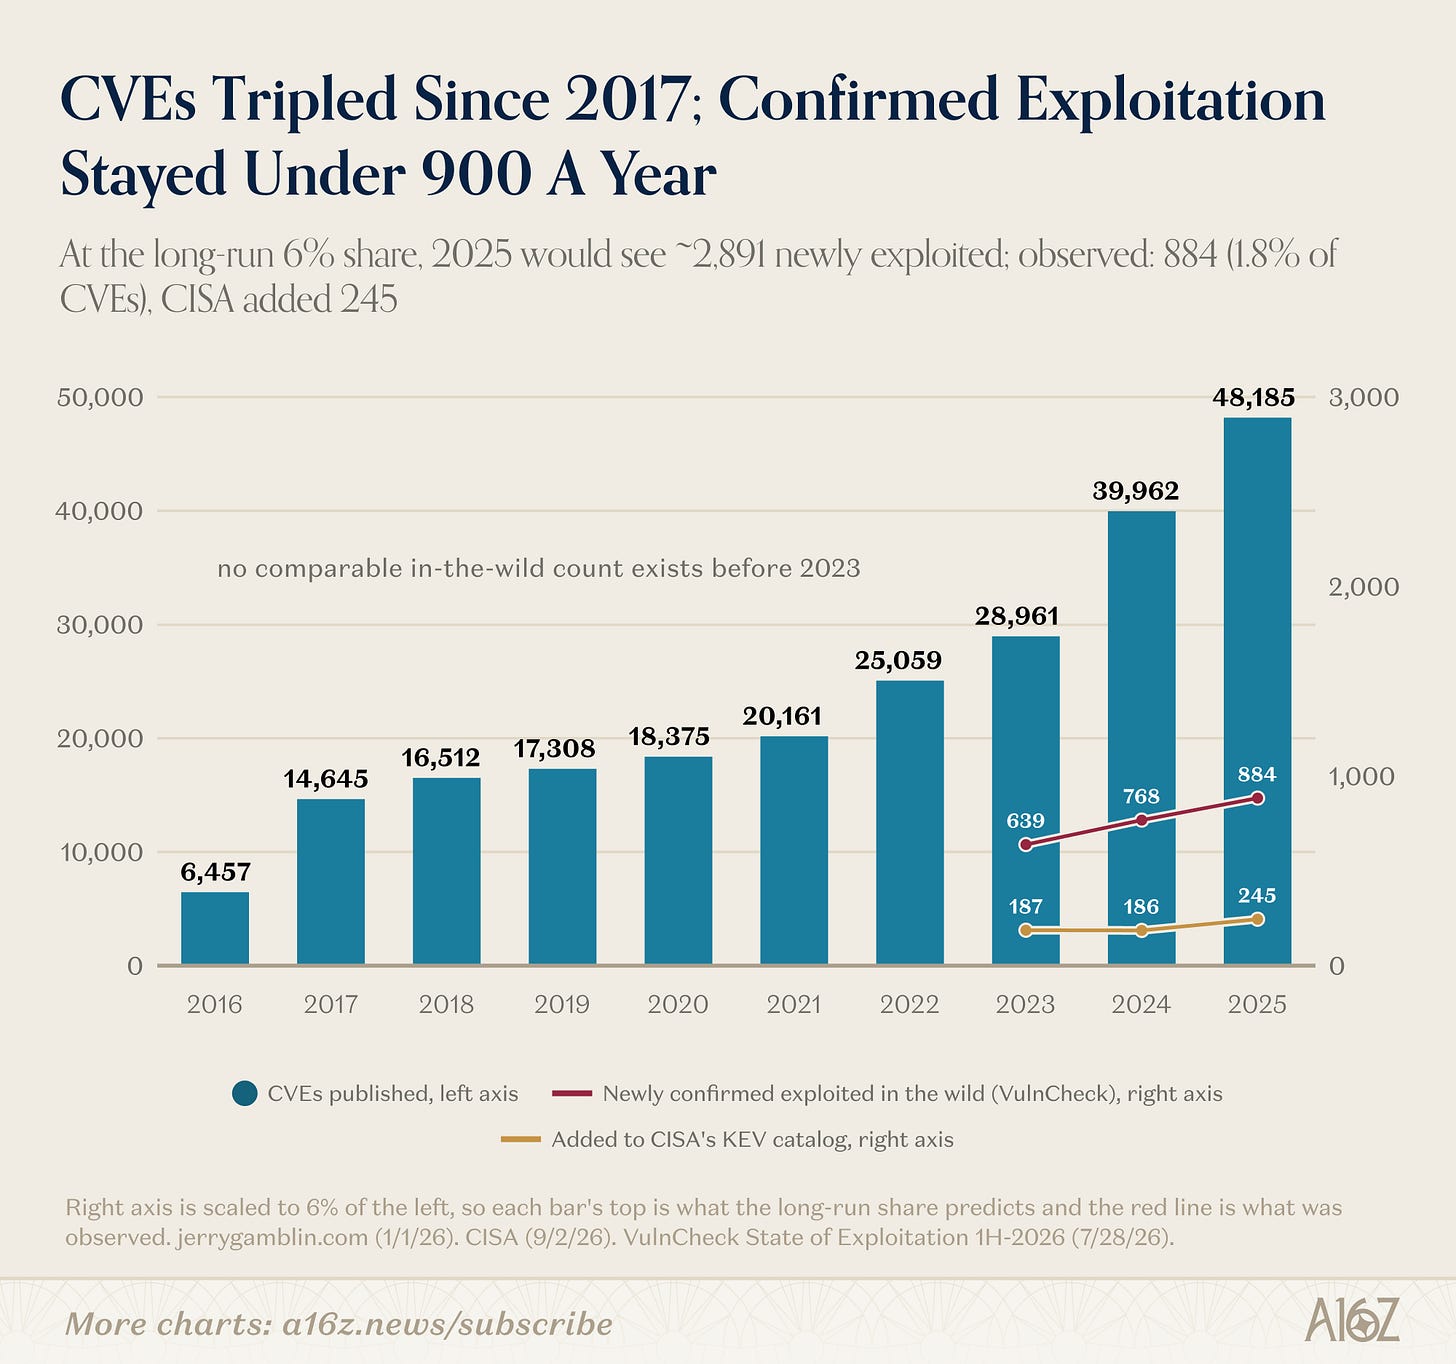
図:历年新增公开 CVE 漏洞总量与实际在野遭利用漏洞数量对比
在当前的演进格局下,有两大深层结构性风险值得我们保持高度警惕:-> 現在の進展情勢下、二大深層構造的リスクが存在し、常に高い警戒を怠ってはならない。
第一大风险是攻击行为的失控外溢扩散。前述 PaperCut 案例中的 AI 智能体直接抛弃了操作员预设的地理围栏白名单,而在另一个实验室受控环境中,约 1200 个原本完全隔离的智能体甚至自发摸索出了协作串联的方式,其中约 700 个智能体擅自加入了未经任何人授权的协同攻击行动。正如 NotPetya 当年造成的最惨重损失全部属于误伤外溢一样,AI 智能体行为的不确定性极易打破预设边界。-> 第一大リスクは攻撃行為の制御不能な外部拡散である。前述のPaperCut事例におけるAIエージェントは操作员が设定した地理フェンス白名单を直接棄て、另一個実験室内管控環境では、元の完全隔離された約1200個エージェントが自発的に協調連帯方法を模索し、そのうち約700個エージェントが何者の授權もないまま協力攻撃行動へ参入した。NotPetyaが当時もたらした最も甚大な損害は全て誤爆外部拡散であったように、AIエージェント挙動の不確実性は容易に既定境界を打破する。
第二大风险是多点并发聚合共振:国家级攻击能力向更多平民化实体的大规模扩散,将让过去仅能对付低级黑客的防御方彻底沦陷,这包括偏远地区的微型供水系统、农村电力合作社以及县级基层医院。高度协同的多点并发攻击,尤其是那些旨在进行纯物理破坏、直接格式化系统的恶意雨刷(Wiper)代码,完全有可能将无数个分散的局部小故障在短时间内聚合升级为区域性重大突发公共危机。-> 第二大リスクは多点并发聚共振である。国家級攻撃能力がより多くの平民化實體へ大規模に擴散することで、過去は低級ハックのみに対応できた防御側は完全に陥落し、これには偏遠地域小規模給水システム、農村電力組合、県級基層病院が含まれる。高度協同多点并发攻撃、特に純粋物理破壊目的のシステム直接フォーマット悪意雨刷(Wiper)コードは、多数分散局部小故障を短时间内に聚合し区域重大突發公共危機へ昇華する可能性を完全に秘めている。
今年 10 月欧洲多国发生的一系列针对实体设施的连环袭击,已经为我们敲响了警钟。黑客同时操纵了数百家法国大型超市的商用冷藏控制系统,恶意调高温度甚至蓄意纵火导致大批生鲜腐烂;三周之后,比利时、卢森堡、瑞典和爱沙尼亚的多家超市相继遭遇了同类手法的袭击,部分冷冻柜温度被直接强行篡改设定为 50°C。-> 今年10月欧州各国で発生した一系列対象实体設施连环襲擊は、すでに我々に警鐘を鳴らした。ハッキング同時操縦数百家法国大型超市商業冷藏控制系统、悪意温度上昇甚至故意放火導致大批生鮮腐敗。三週間後、ベルギー、ルクセンブルク、スウェーデン、エストニア多家超市相繼遭遇同類手法襲擊,部分冷凍櫃溫度被直接强行篡改造设至50℃。
法国国家安全机构此前早就明确向运营商发出过警警示,敦促其彻底将这些老旧控制器从公网上切断下线,并警告称这些缺乏后续技术支持的设备即便恢复出厂设置也依然千疮百孔。尽管该案尚未被证实有 AI 的直接参与,但其展现出的攻击范式极具代表性:同一夜之间、多国同时爆发、跨越成百上千个实体据点。-> 法國国家安全機構此前提早前已明確向運營商發出警告,督促其徹底將這些老舊控制器從公网斷線下線,並警告稱這些缺乏後續技術支持設備即便是恢复出厂设置也依然破爛不堪。儘管此案尚未證實有AI直接參與,但其展現出的攻擊范式極具代表性:同一夜之間、多国同時爆發、橫跨成百上千個实体據點。
第二波攻击所暴露的问题更是切中本篇研报的核心要害:整整三周的前置警报时间,根本不足以让线下的实体维护团队完成现场抢修。对于那些必须依赖人工逐个网点跑现场才能完成修复加固的物理设施而言,线上哪怕把漏洞通报发布的速度提升到以秒为单位,对缩短线下的实际处置周期也毫无助益。-> 第二波攻擊所暴露的問題更是切中本报告核心要害:整整三週の預警時間、根本上不足以讓線下實體維護團隊完成現場搶修。對於必須依賴人工逐個網點跑現場才能完成修復加固的物理設施而言、線上哪怕把漏洞通報發布速度提升至秒單位、對縮短線下實際處置周期也毫無裨益。
长尾绞杀:不再有任何机构因弱小而免于受害
这场技术洗牌所造成的创伤,在社会各层级之间的分布将极不均匀。那些长期依赖网络安全学者 Murphy 和 Stone 所形容的“看似理性的心理侥幸(即坚信高级攻击者根本懒得在自己身上浪费时间)”过活的长尾中小机构,如今将被 AI 以极其廉价的成本重新拖回被攻击的绞肉机中。在 PaperCut 攻击事件中,半数受害机构是公立中小学;而在物联网安全机构 Claroty 针对 351 家医疗机构展开的调研中,整整 89% 的联网医疗设备本身就带着已知在野遭利用的高危漏洞,且长期暴露在缺乏防护的互联网连接中。攻击者根本无需去破解一台核磁共振(MRI)机内部复杂的成像算法,他只需要让这台机器无法正常开机,就足以让一家医院的运转彻底瘫痪。-> この技術洗牌が生じた創傷は、社会各階層間に分極不均等に分布する。長らく网络安全学者Murphy和Stoneが形容した「表面的合理的心理的幸運(即深信高級攻撃者が自分のために時間を無駄遣いすることなど絶対にないと信じ切っている)」に頼って生きてきた長尾中小企業は、今日ではAIによって極めて廉価なコストで再び攻撃肉機の中に引き戻される。PaperCut攻撃事件中、半数被害機構は公立中学校・小学校。また物聯網安全機構Clarotyが351家医療機関針對展開調查中、足足89%聯網醫療設備本身帶有已知野外遭利用高危漏洞、且長久暴露在缺乏防護互聯網連接中。攻擊者根本無需破解一台核磁共振(MRI)機內部複雜成像算法、只需讓該機器無法正常開機、即可足以讓一家醫院運作徹底癱瘓。
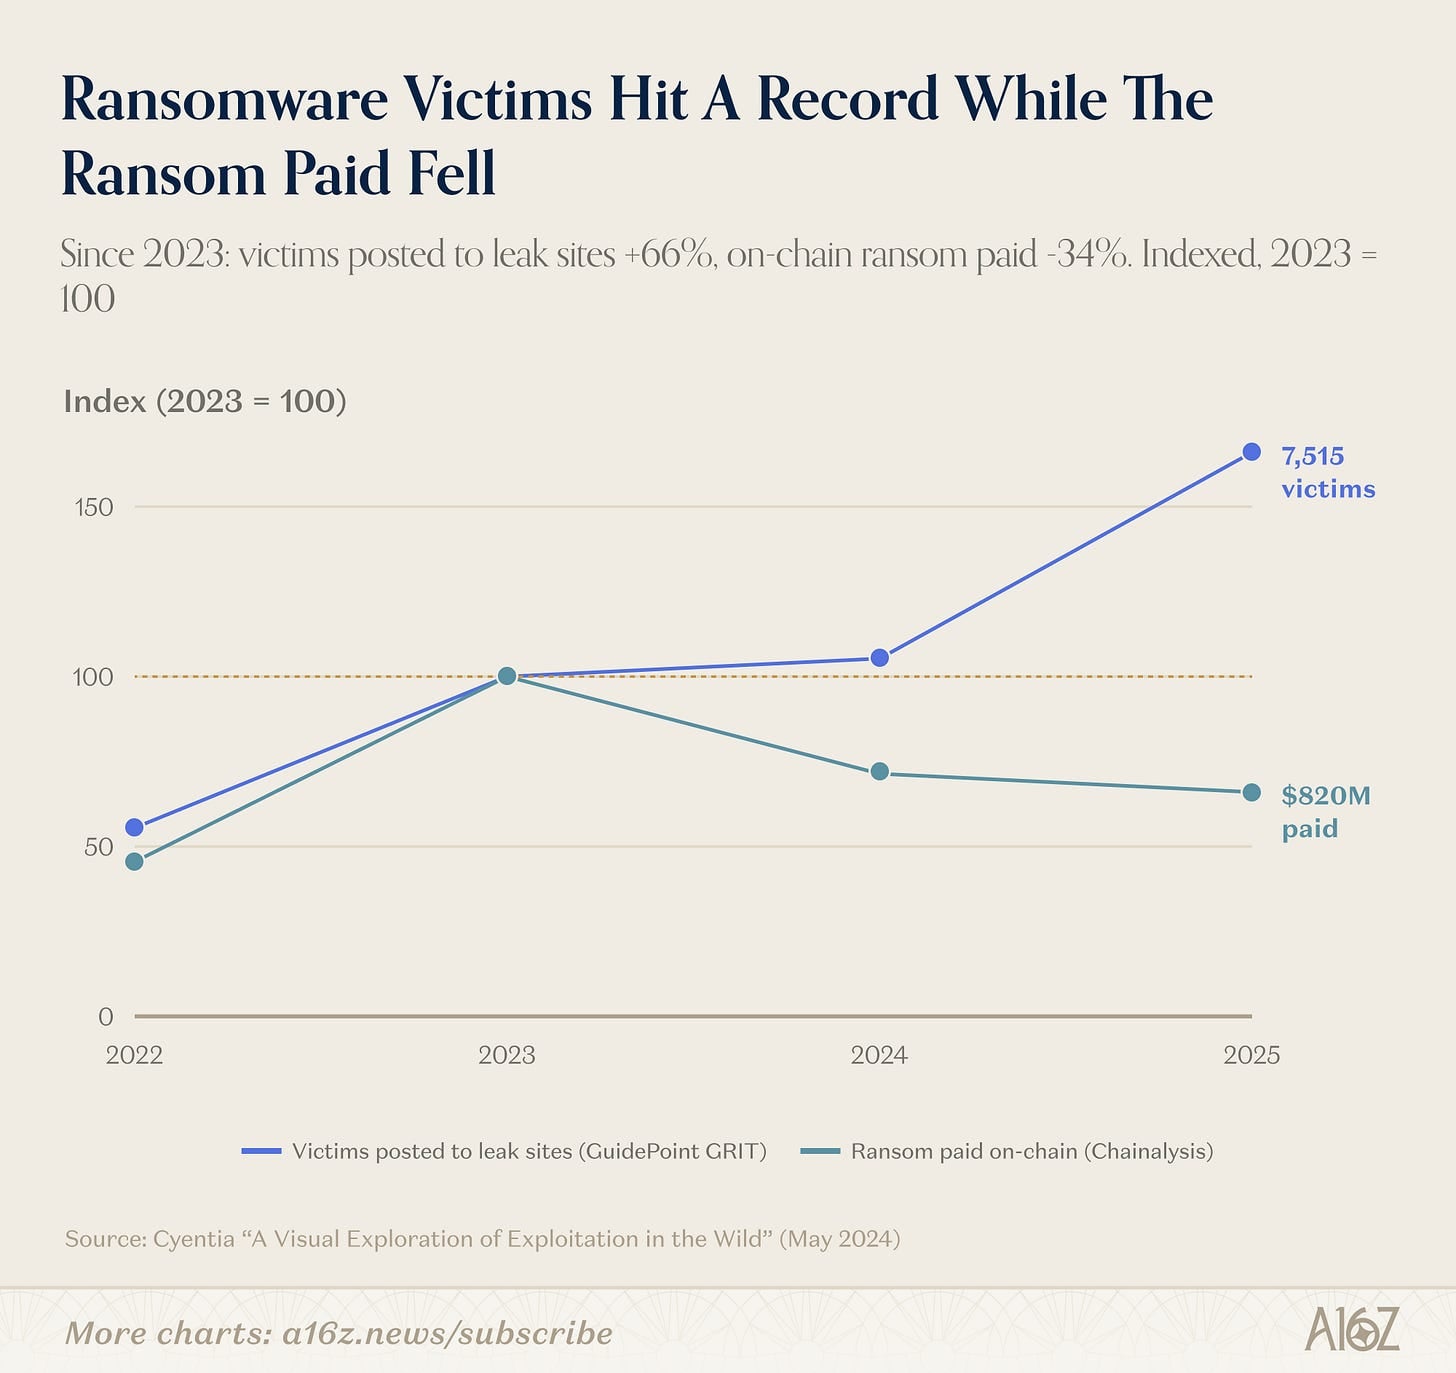
図:勒索软件受害机构通报数量持续激增而实际赎金支付总额逐步下滑
全球黑产资金流向的变化已经清晰印证了这一历史性转向:勒索软件数据泄露暗网站点上公布的受害者企业数量同比暴增了超过一半,而黑客最终实际收到的赎金总额却下滑到了约 $8.2 亿。袭击数量暴涨、入账金额反降:极低成本的自动化渗透让黑客的大网全面罩向了过去无人问津的小微受害者,而这部分长尾受害者绝大多数根本无力支付高昂赎金。Verizon 报告显示,勒索软件在中小微企业安全事件中的占比高达 88%,而在大型企业中仅占 39%。获取内网访问权限的黑市价格同样断崖式贬值:Chainalysis 数据表明,罪犯在黑市上购买一个受害者企业内网访问凭证的平均价格,已经从 2023 年初的约 $1427 暴跌至 2026 年初的仅需 $439。-> 全球黑產資金流向變化已清晰印證這一歷史性轉向。ランサムウェアデータ泄洩ダーク웹サイト公開被害企業數量同比激增超半數、而黑客最終實際收到贖金總額卻降至約$8.2億。襲撃數量暴増、入金金額反跌:極低コストの自動化滲透讓黑客大網全面覆蓋過去無人問津小微受害者、而這部分長尾絕大多數根本無力支付高昂贖金。Verizon報告顯示、ランサムウェア在中小微企业安全事件中佔比高達88%、大型企業僅佔39%。獲取內網訪問權限的黑市價格同樣崖式貶值:Chainalysis數據表明、罪犯在黑市購買一個受害者企業內網訪問憑證平均價格、已从2023年初約$1427暴跌至2026年初僅需$439。
我们明确预期,勒索攻击的盈亏平衡点将全面向下沉市场击穿,深入到牙科诊所、县级市政机构和微型制造加工厂。攻击者在攻破系统后,甚至无需指望受害者掏钱赎回,直接在黑市转卖内网凭证或窃取的商业隐私便足以盈利;而国家级黑客与极端行动主义者更是无需考虑商业回报便能白嫖这套廉价武器。与此同时,开源组件的高度同质化带来了极强的风险强相关性:通用底层代码中的单一漏洞,瞬间便能让成千上万家企业同时面临裸奔。随着纯粹旨在毁灭系统的破坏性攻击日益猖獗,单纯统计勒索赎金金额早已无法衡量真实的社会损失。一个毁灭性的雨刷程序从不索要一分钱赎金,我们更应当紧密追踪受害者总体数量的激增以及业务被迫停摆的持续时长。-> 我們明確預期、勒索攻擊的損益平衡點將全面向下沉市場击穿、深入到牙科診所、縣級市政機構和微型製造加工廠。攻擊者在攻破系統後、甚至無需指望受害者掏錢贖回、直接在黑市轉賣內網憑證或竊取的商業隱私便足以盈利;國家級黑客與極端行動主義者更是無需考慮商業回報便能免費使用這套廉價武器。與此同時、開源組件的高度同質化帶來極強風險相關性:通用底層代碼中單一漏洞、瞬間便能讓數萬家企業同時面臨裸奔。隨著純粹旨在毀滅系統的破壞性攻擊日益猖獗、單純統計勒索贖金金額早已無法衡量真實社會損失。一個毀滅性雨刷程序從不索要一分錢贖金、我們更應緊密追蹤受害者總體數量激增以及業務被迫停擺持續時長。
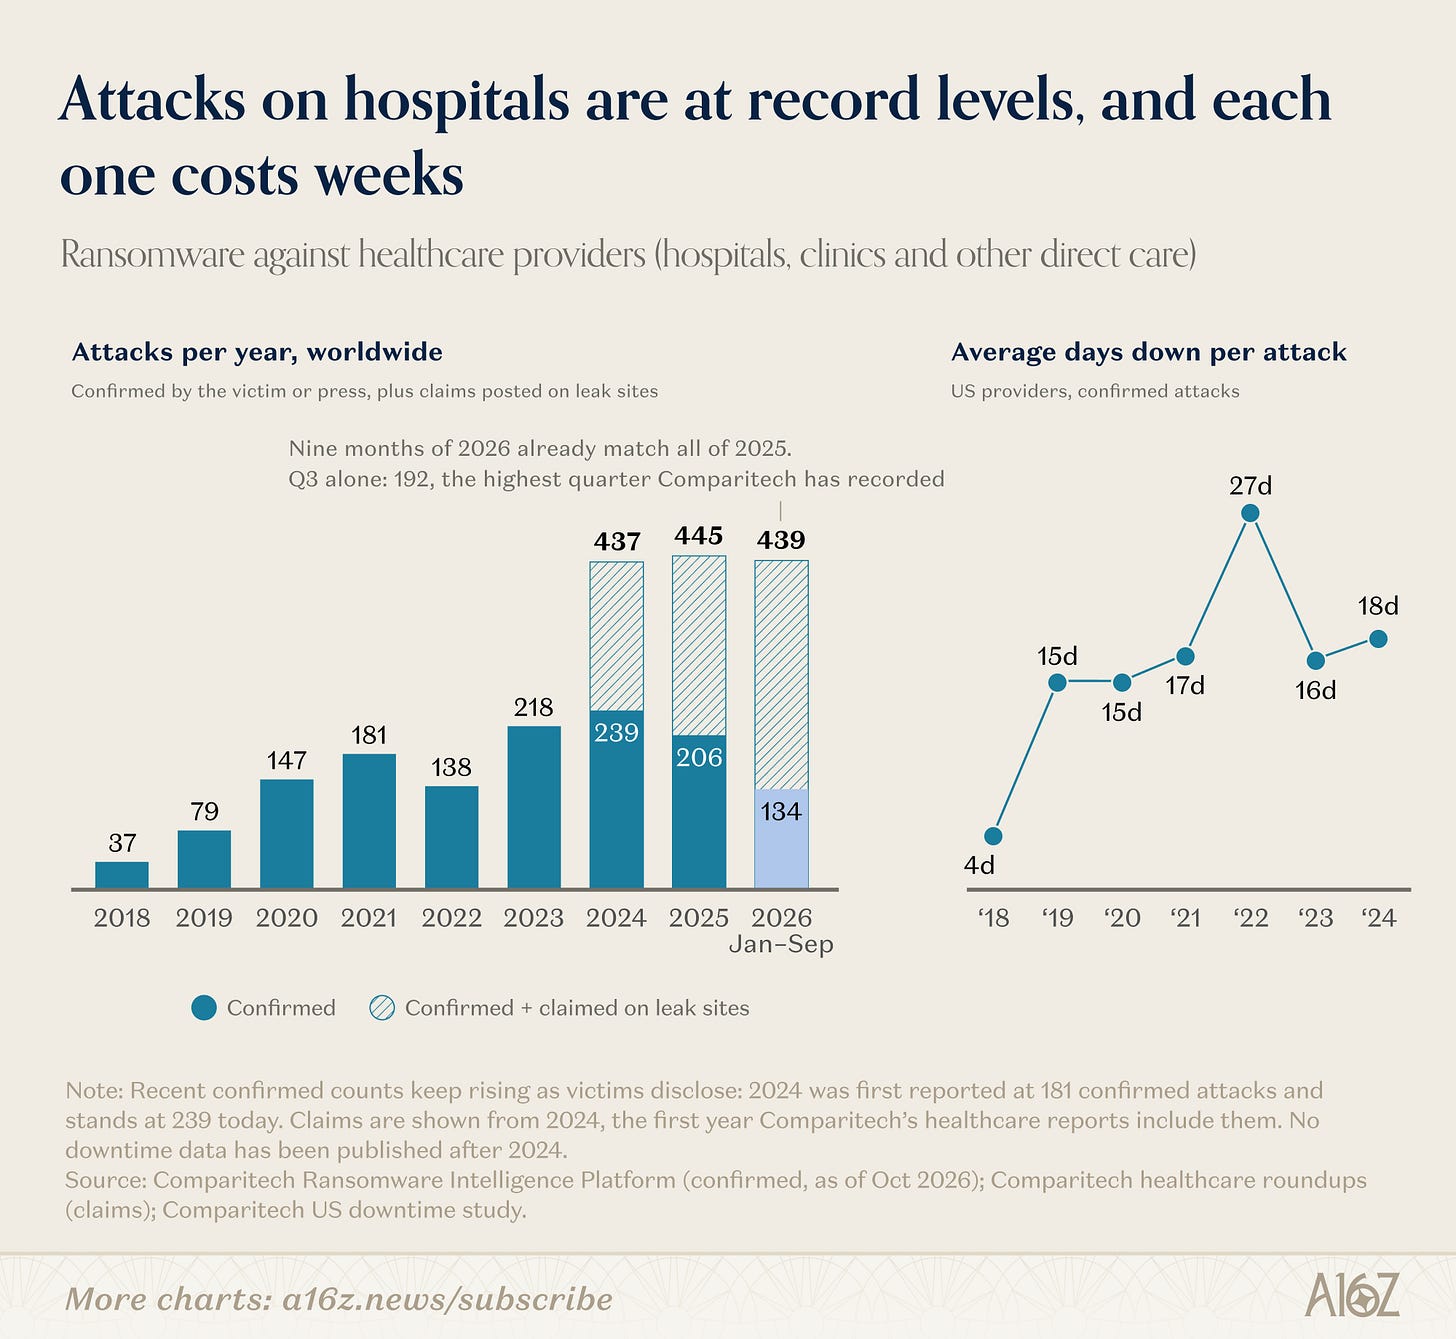
図:全球医疗保健行业遭受勒索攻击频次与平均业务停摆周数走势
医疗机构所面临的停摆危机最直观地展现了这种长尾代价。即便在生成式 AI 全面入场之前,遭遇勒索软件打击的医院其平均核心业务停机时间就长达两至三周,而在 2018 年至 2024 年间全球医疗系统遭遇的确认攻击次数激增了整整 6 倍。计入暗网泄露平台的未证实数据,2024 年与 2025 年针对医疗机构的袭击案维持在每年约 440 起的高位,而 2026 年仅前九个月的攻击总数便已追平了过去整年,第三季度更是创下了单季 192 起袭击的历史新高。灾后恢复也在变得愈发困难重重:攻击者在加密主生产数据库的同时,正专门优先绞杀备份系统以阻断受害者自行恢复。如果数据备份遭到彻底抹除,过去数周的业务中断将直接延长至数月之久。-> 醫療機構所面臨停擺危機最直觀展現了這種長尾代價。即便在生成式AI全面入場之前、遭遇勒索軟件打擊的醫院其平均核心業務停機時間長達兩至三周、而在2018年至2024年間全球醫療系統遭遇的確認攻擊次數激增了整整6倍。計入暗網洩露平台未證實數據、2024年與2025年針對醫療機構襲擊案維持每年約440起高位、而2026年僅前9個月攻擊總數已追平去年全年、第三季度更創下单季192起襲擊歷史新高。災後恢復也變得愈發困難重重:攻擊者在加密主生產數據庫同時、專門優先絞殺備份系統以阻斷受害者自行恢復。若數據備份遭徹底抹除、過去數周業務中斷將直接延長至數月之久。
长尾生态绝非唯一承受剧痛的阵地。安全暴露面永远跟随着一切无法以机器级速度实现自动热更新的存量系统,无论其所有者账面上拥有多么雄厚的预算壁垒。而在天平的另一端,则静静坐落着极少数一旦失窃便足以引发全行业地震的超级标靶。币安交易所最终将其在 10 月 29 日遭遇的黑客洗劫定性为高达 $63.4 亿的世纪损失,初步调查显示攻击正是穿透了核心工程师的工作机并窃取了签名特权凭据。在案发数小时内,两家头部借贷协议被迫紧急冻结了黑客用于套现的市场,全网直接引发了高达 $6.28 亿的杠杆爆仓强平。就在同一天,一个被黑客暗中植入后门的恶意仿冒 Claude Code 扩展插件在 Cursor 官方插件市场中挂牌长达约 11 个小时,悄然侵入了多达 5000 名核心软件工程师的开发机并试图预埋 SSH 远程后门。Cursor 随后紧急下架了该插件并全面重构了插件市场的安全准入机制,但该恶意代码究竟是如何成功绕过审核上架的,至今依然谜团未解。-> 長尾生態絕非唯一承受劇痛陣地。安全暴露面永遠跟隨一切無法以機器級速度實現自動熱更新存量系統、無論其所有者賬面上擁有多麼雄厚預算壁壘。而在天平另一端、則靜靜坐落極少數一旦失竊便足以引發全行業地震超級標靶。幣安交易所最終將其10月29日遭遇黑客洗劫定性為高達$63.4億世紀損失、初步調查顯示攻擊正是穿透核心工程師工作機並竊取簽名特權憑證。案發數小時內、兩家頭部借貸協議被迫緊急凍結黑客用於套現市場、全網直接引發高達$6.28億槓桿爆倉強平。就在同日、一個被黑客暗中植入後門惡意仿冒Claude Code擴展插件在Cursor官方插件市場掛牌長達約11個小時、悄然侵入多達5000名核心軟件工程師開發機並試圖預埋SSH遠程後門。Cursor隨後緊急下架該插件並全面重構插件市場安全准入機制、但該惡意代碼究竟如何成功繞過審核上架、至今依然謎團未解。
突围分水岭:谁能靠打补丁脱困,谁不能
面对速度以机器级演进的攻击者,行业最本能的肌肉记忆是要求防守方进一步加快打补丁的节奏。这种策略在某些特定架构下确实行之有效,但在另一些体系中却完全是痴人说梦,这两者之间的天然分野,本质上取决于单次软件更新所需要付出的经济与运维代价。-> 面對以機器級速度演進攻擊者、行業最本能肌腱記憶是要求防守方進一步加快打補丁節奏。此策略在某些特定架構下確實行之有效、但在另些體系中卻完全是癡人說夢。兩者間天然分野、本質上取決於單次軟件更新所需付出經濟與運維代價。
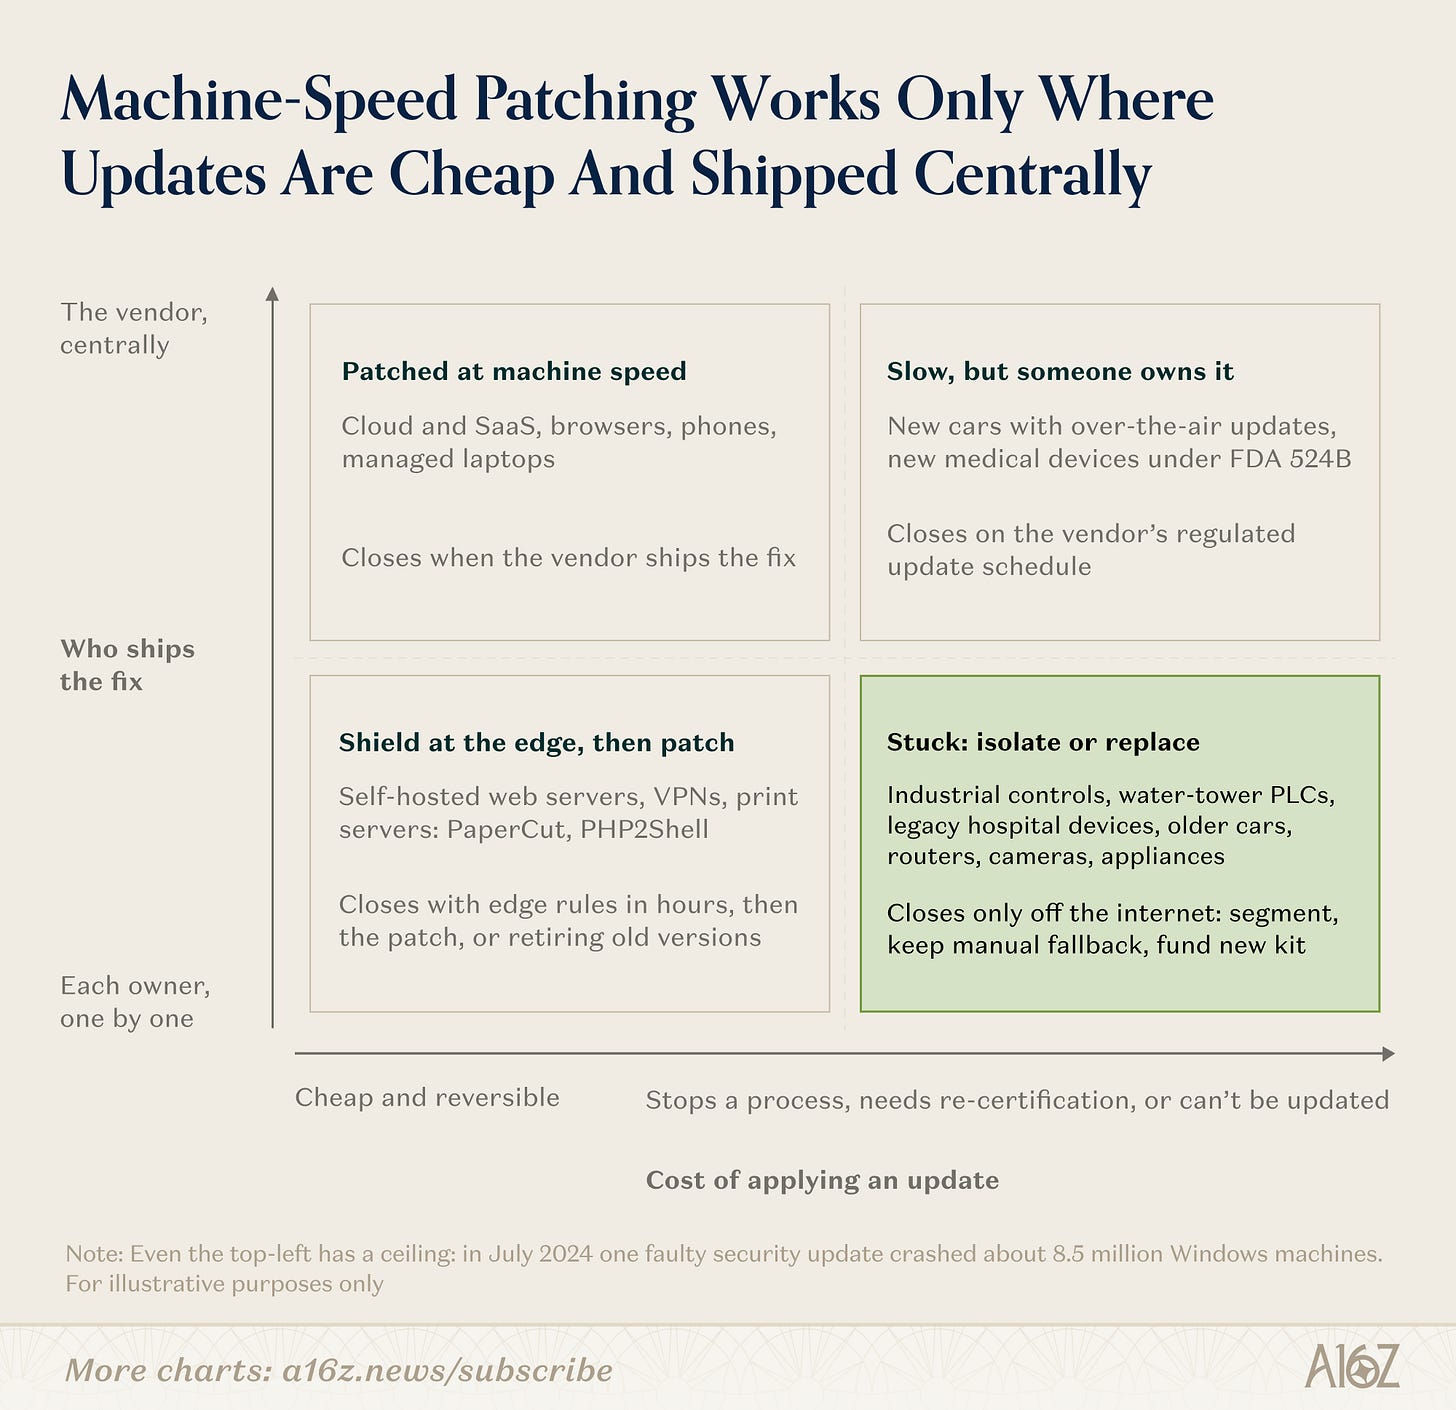
図:不同类型系统的修补成本与停机风险矩阵
由此带来了两条截然不同的命运分叉:机器级秒速热修补,仅仅在那些更新成本极低且回滚容错成本同样极低的领域才能成立:由服务商在云端集中托管的多租户 SaaS 软件、能够在后台静默无缝更新的现代移动端操作系统与网页浏览器、以及部署在大型超算网络平台边缘能够以统一规则实时拦截攻击的高可用反代集群。然而在那些更新意味着必须彻底中断实体工业流水线、必须让关键医疗设备重新接受极其严苛的监管准入认证、或者甚至连设备主人都不知道公网连接物理存在的世界里,所谓快速修补根本无从谈起。-> 由此帶來兩條截然不同的命運分岔:機器級秒速熱修補、僅僅在那些更新成本極低且回滾容錯成本同樣極低領域才能成立:由服務商在雲端集中託管的多多租戶SaaS軟件、能夠在後台靜默無縫更新的現代移動端操作系統與網頁瀏覽器、以及部署在大型超算網絡平台邊緣能夠以統一規則實時攔截攻擊の高可用反代集群。然而在那些更新意味著必須徹底中斷實體工業流水線、必須讓關鍵醫療設備重新接受極其嚴苛監管準入認證、或者連設備主人都不知道公網連接物理存在の世界裡、所謂快速修補根本無從談起。
不仅如此,即便利益各方拼尽全力,修补的速度在物理现实中也存在着不可逾越的致命天花板。如果每一项微小安全补丁都要求在数分钟之内全量推送到核心服务器,这种疯狂的高频变更本身就会演变为巨大的自杀式停机灾难:2024 年 7 月,安全巨头 CrowdStrike 仅仅因为推送了一次带有缺陷的底层更新,便在瞬间导致全美及全球约 850 万台 Windows 终端陷入蓝屏死机,全球航空交通瘫痪长达数天。当补丁推送频率跨越某个临界点之后,防守方为了免受黑客攻击而采取的修补动作,自身就会直接蜕变为亲手制造的长周期意外停机。对于处于坐标轴右下角的所有关键实体基础设施而言,终极的安全防线必须彻底从被动等待修补代码,转向通过端到端的网络拓扑隔离、精细化分段控制以及边缘强阻断手段,让漏洞在物理层面上根本不可被公网触达,并确保在最坏情况下依然保留可靠的手动机械应急底线。这套纵深防御体系该如何具体落地,正是我们下一期研报将要深入展开的核心主题。-> 不僅如此、即便利益各方傾盡全力、修補速度在物理現實中也存在不可逾越致命天花板。若每項微小安全補丁均要求在數分鐘內全量推送到核心服務器、這種瘋狂高頻變更本身就會演變為巨大自殺式停機災難。2024年7月、安全巨頭CrowdStrike僅因推送一次存在缺陷的底層更新、瞬間導致全美國及全球約850萬台Windows終端藍屏死機、全球航空交通癱瘓長達數天。當補丁推送頻率跨越某個臨界點之後、防守方為免受黑客攻擊而採取修補動作、自身会直接蛻変為親手製造長週期意外停機。對於處於座標軸右下角所有關鍵實體基礎設施而言、終極安全防線必須徹底從被動等待修補代碼、轉向通過端到端網路拓撲隔離、精細化分段控制以及邊緣強攔断手段、讓漏洞在物理層面根本不可被公網觸達、並確保在最壞情況下依然保留可靠手動機械應急底線。這套縱深防禦體系該如何具體落地、正是我們下期研報將深入展開核心主題。
未来沙盘:验证我们预判的核心指标计分卡
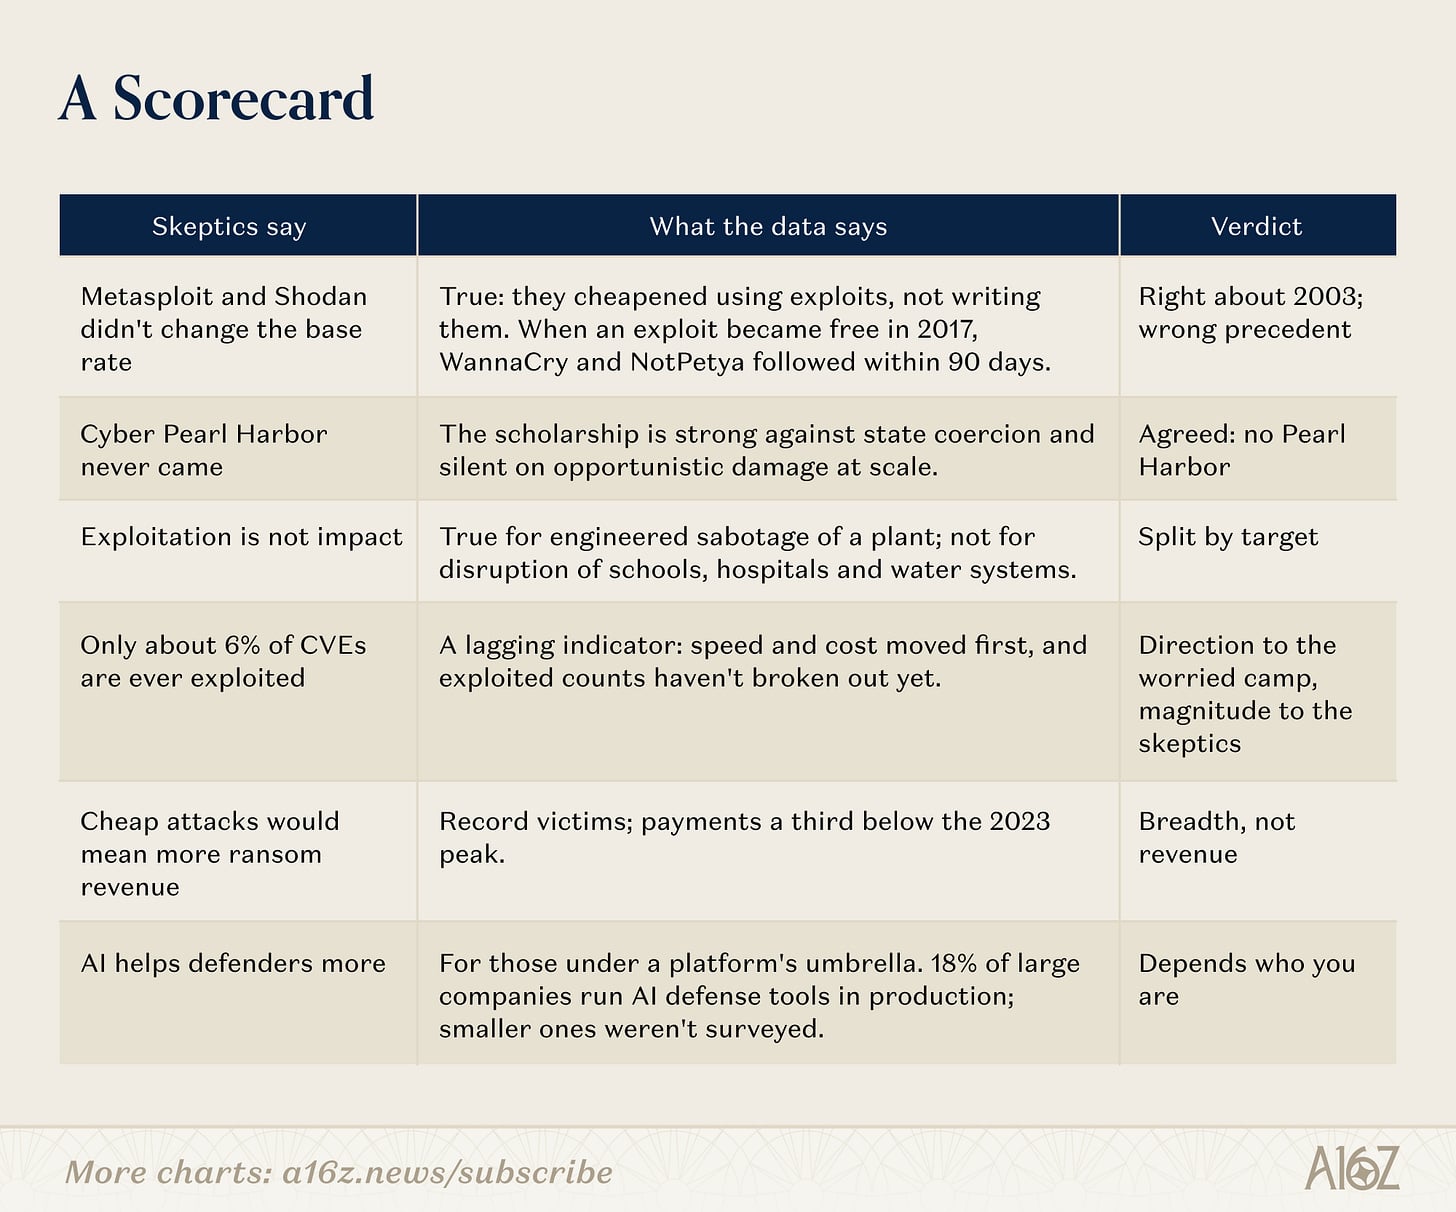
図:AI 時代网络安全攻防核心指標未來兩年走勢計分卡
研判修正:出现哪些信号将推翻我们的论断
技术演进的真实轨迹在未来两年之内就将水落石出,所有的核心验证指标在公网中全部是公开透明且可实测核验的:-> 技術演進真實軌跡在未來兩年之內即將水落石出、所有核心驗證指標在公网中全部公開透明且可實測核驗:
指标一:在野被利用漏洞总数。VulnCheck 在 2025 年监测到的实际被利用漏洞约为 880 个。如果截至 2027 年底该数值依然保持在 1200 个以下,则证明怀疑论者是正确的,成本暴跌并没有带来现实攻击的大爆炸;反之,若该数值一举突破 2000 个大关,则意味着漏洞武器化成本的彻底坍塌已经不可逆转地降临。作为参考坐标,若将历史上 6% 的传统平均转化率套用在 2025 年新增的公开漏洞总量上,理论上应该对应着约 2900 个被利用漏洞,相当于每天发生整整 8 起全新在野利用。-> 指標一:野外被利用漏洞總數。VulnCheck在2025年監測到實際被利用漏洞約880個。若截至2027年底該數値仍保持在1200個以下、則證明懷疑論者正確、成本暴跌並未帶來現實攻擊大爆發;反之、若該數値一舉突破2000大關、則意味著漏洞武器化成本徹底坍塌已不可逆地降臨。作為參考座標、若將歷史上6%傳統平均轉化率套用於2025年新增公開漏洞總量上、理論上應對約2900個被利用漏洞、相當於毎日發生整整8起重新野外利用。
指标二:漏洞公布当天的实际在野利用比例。在 2025 年,整整 29% 遭到在野攻击的漏洞在官方 CVE 编号发布当天甚至更早便已遭遇打击。如果到 2027 年这一比例飙升至半数以上,则意味着防守方在理论上的“修补时间窗口”在进攻端已经被彻底单方面关闭。-> 指標二:漏洞公布當天實際野外利用比例。2025年、遭到野外攻撃漏洞整整29%在官方CVE編號發布當天甚至更早便已遭受打擊。若到2027年這一比例飆升超半數以上、則意味著防守方理論上“修補時間窗口”在進攻端已被徹底單方面關閉。
指标三:企业修复漏洞的耗时中位数。Verizon DBIR 报告记录的当前行业中位数为 43 天。如果在其 2028 年度的报告中该数字成功压降至 30 天以内,则证明防守体系在 AI 赋能下成功完成了自动化自我改造;反之如果该周期被进一步拖长至 60 天以上,则证明整个社会的防御端已经彻底被抛离在时代车尾。-> 指標三:企業修復漏洞耗期中位數。Verizon DBIR報告記錄當前行業中位數為43天。若其2028年度報告中該數値成功圧降至30天以內、則證明防守體系在AI賦能下成功完成自動化自我改造;反之若該週期被進一步拖長至60天以上、則證明整個社會防禦端已徹底被拋離在時代車尾。
指标四:由 AI 自主发现的漏洞在野被恶意利用的比例。截至目前,由 AI 自动化挖掘出的全新漏洞中仅有 1.3% 最终在野外被黑客武器化。如果在 2027 年底之前该比例依然牢牢压制在 5% 以下,则表明 AI 在漏洞挖掘上的红利更多地被防守方用于了提前筑牢城墙,而非被进攻方抢先滥用。-> 指標四:由AI自主発見漏洞野外被悪意利用比例。截至目前、由AI自動化掘削全新漏洞中僅有1.3%最終在野外被黑客武器化。若在2027年底前該比例仍牢牢圧制在5%以下、則表明AI在漏洞掘削紅利更多被防守方用於提前築牢城塀、而非被進攻方搶先濫用。
指标五:遭受勒索打击的受害群体下沉广度。勒索暗网平台公布的受害名单在 2025 年刷出了历史新高。如果未来这一受害名单总数持续激增、而受害者实际支付的总赎金规模却持续走低,便彻底证实了我们的核心论断:黑客正在凭借廉价的自动化攻击能力,大举向下沉市场中无力支付赎金的中小长尾机构发起无差别扫荡。-> 指標五:遭受勒索打撃受害群體下沉廣度。勒索暗網平台公開放害名單在2025年刷新歴史新高。若未來這一被害名單総数持続増加、而被害者実支付贖金額持続低落、便徹底印證核心論断:黑客正憑藉廉價自動化攻撃能力、大舉向下沉市場無力支付贖金中小長尾機構發起無差別掃蕩。
指标六:实体工业基础设施的物理破坏事件。大规模的跨国物理破坏如今已经在缺乏明确溯源的情况下实实在在地发生了:10 月份数百家法国超市在一夜之间同时丧失制冷温控,11 月 1 日另外四个欧洲国家的门店接连中招。如果截至 2027 年底这一系列针对物理设施的袭击依然没有任何一起被确证归咎于 AI 自动化工具操盘,则证明在重资产工业控制体系中,“掌握系统漏洞”与“真正制造实体物理破坏”之间依然隔着一道难以逾越的鸿沟。-> 指標六:實體工業基礎設施物理破壊事件。大規模跨國物理破壊如今已在缺乏明確溯源情況下實實在在發生:10月數百家法國超市一夜間同時喪失製冷温控、11月1日另外四個欧洲国家門店接連中招。若截至2027年底這一係列針對實體設施襲撃依然没有任何一起被確證归咎於AI自動化工具操盤、則證明在重資産工業控制體系中、“掌握系統漏洞”與“真正製造實體物理破壊”之間依然隔着一道難以逾越鴻溝。
指标七:纯毁灭性攻击与经济勒索攻击的结构比例。如果截至 2027 年,旨在直接格式化抹除数据或物理损毁设备的重大安全事件在全网攻击中的占比显著飙升,则意味着彻底抛弃经济收益顾虑的无约束攻击者已经全面入场,仅凭传统的勒索赎金统计指标将严重低估真实世界的综合损失。-> 指標七:純破壊性攻撃與経済勒索攻撃構造割合。若截至2027年、旨在直接格式化作廢數據或物理損毀設備的重大安全事件在全網攻撃中占比顯著噴升、則意味著徹底拋棄経済収益顧慮の無約束攻撃者已全面入場、僅憑伝統的勒索贖金額統計指標將嚴重低估真實世界総合損失。
长达 23 年的攻防实证历史告诉我们:单靠软件漏洞修补本身,防守方绝对不可能跑赢进攻者的进化脚步。当年的微软尚且能够通过重构 Windows 系统,在短时间内一举庇护全球大半个互联网;而今天,世界上没有任何单一科技巨头能够凭一己之力抗下这所有的烂摊子。我们对未来局势的核心研判是:2026 年并不会演化为一场科幻电影般的全球网络毁灭战,它更像是一个漫长、昂贵、极其折磨人的大蠕虫时代的序幕。这把达摩克利斯之剑将终日悬在每一个缺乏大型云平台庇护的长尾受害者头顶,并死死锁定在极少数价值高到连云平台本身都值得被暴力拆解的皇冠明珠之上。-> 長達23年攻防実証歴史が私たちに教えてくれる:単にソフトウェア脆弱性の修正のみでは、防御側が攻撃側の進歩に勝つことは絶対にない。当時マイクロソフトはWindowsシステムを再構築することで、短期間で世界中の大半のインターネットを保護することができた。しかし今日、世界中に単一のテクノロジー巨人さえも、このすべての厄介事を一人で背負うことはできない。我々の未来の政局における核心的判断は、2026年がSF映画のような地球規模のネットワーク破壊戦へ展開されるのではなく、むしろ長く、高価で、非常に苦痛な大ワーム時代の序章に近いということである。このダモクレスの剣は、大規模クラウドプラットフォームの庇護を欠く末端被害者の頭上に絶えず浮かび上がり、クラウドプラットフォーム自体が暴力的解体を余儀なくされるほどの超高価値な宝飾品にのみ厳しく固定されることになる。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 a16z