XRPレジャーに10年の脆弱性、通貨を無から生成可能:RippleXが緊急パッチ適用もオンチェーンでの悪用は未確認
著者:Shaurya Malwa
訳:TechFlow
TechFlowリード:研究者により証明されたのは、XRP Ledgerの支払いパスにおける古くからの脆弱性が、送信側がほぼ資金を負担せずにSpending可能なXRPを生成でき、その「総量固定」というコミットメントを脅かす可能性があることだ。RippleXは9月25日にリリースされたxrpld 3.4.1で緊急対応を行い、パブリックネットワーク上での悪用事例は確認されていないと明らかにした。サプライ上限に依存する機関や保有者にとって、これはオンチェーン通貨の完全性を試すストレステストとなった。
金曜日に公開されたセキュリティレポートによると、XRP Ledgerの決済システムには一つの欠陥があり、これにより攻撃者は実質コストをかけずに大量の新規XRPを生み出すことができ、当該トークンの固定供給ルールの遵守を崩す可能性があった。
この脆弱性は2015年にさかのぼると信じられており、研究者のCayden Liao氏とVeria AIによって発見され、9月22日に内部報告が行われた。Rippleの開発部門であるRippleXのエンジニアが専用サーバー上で攻撃を再現し、新たに生成されたXRPが後続の取引で使用可能であることを確認した。
RippleXは、どのパブリックネットワーク上でもこの欠陥が悪用されているという証拠は発見されていないと示した。
合計1000億枚のXRPは2012年にレジャーがオンライン化された時点で既に生成されており、そのソフトウェアは二度と追加発行できないように設計されていた。しかしこのセキュリティホールは、攻撃者が無からXRPを生成して取引所で売却することを許し、機関がこのネットワークを利用する際に依存する供給上限を弱める可能性があるものだった。
攻撃パスは、レジャーに組み込まれている取引所機能を利用する。アカウントはそこで注文を出し、あるトークンを別のトークンへと交換する。
理論的には、攻撃者は数百のアカウントを開設し、各アカウントが極僅かなトークンを使って異常に膨大な量のXRPと交換させ、その後1回のペイメントを発行してそれらの全注文を一括で消化させることができる。
支払われるべきXRPの合計額が大きすぎてソフトウェアが正確にカウントできず、攻撃者の売注文アカウントは満額の支払いを受け取り、一方買注文アカウントからはほとんどデビットされない。これにより攻撃者は、それまで存在しなかったXRPを手中にする。
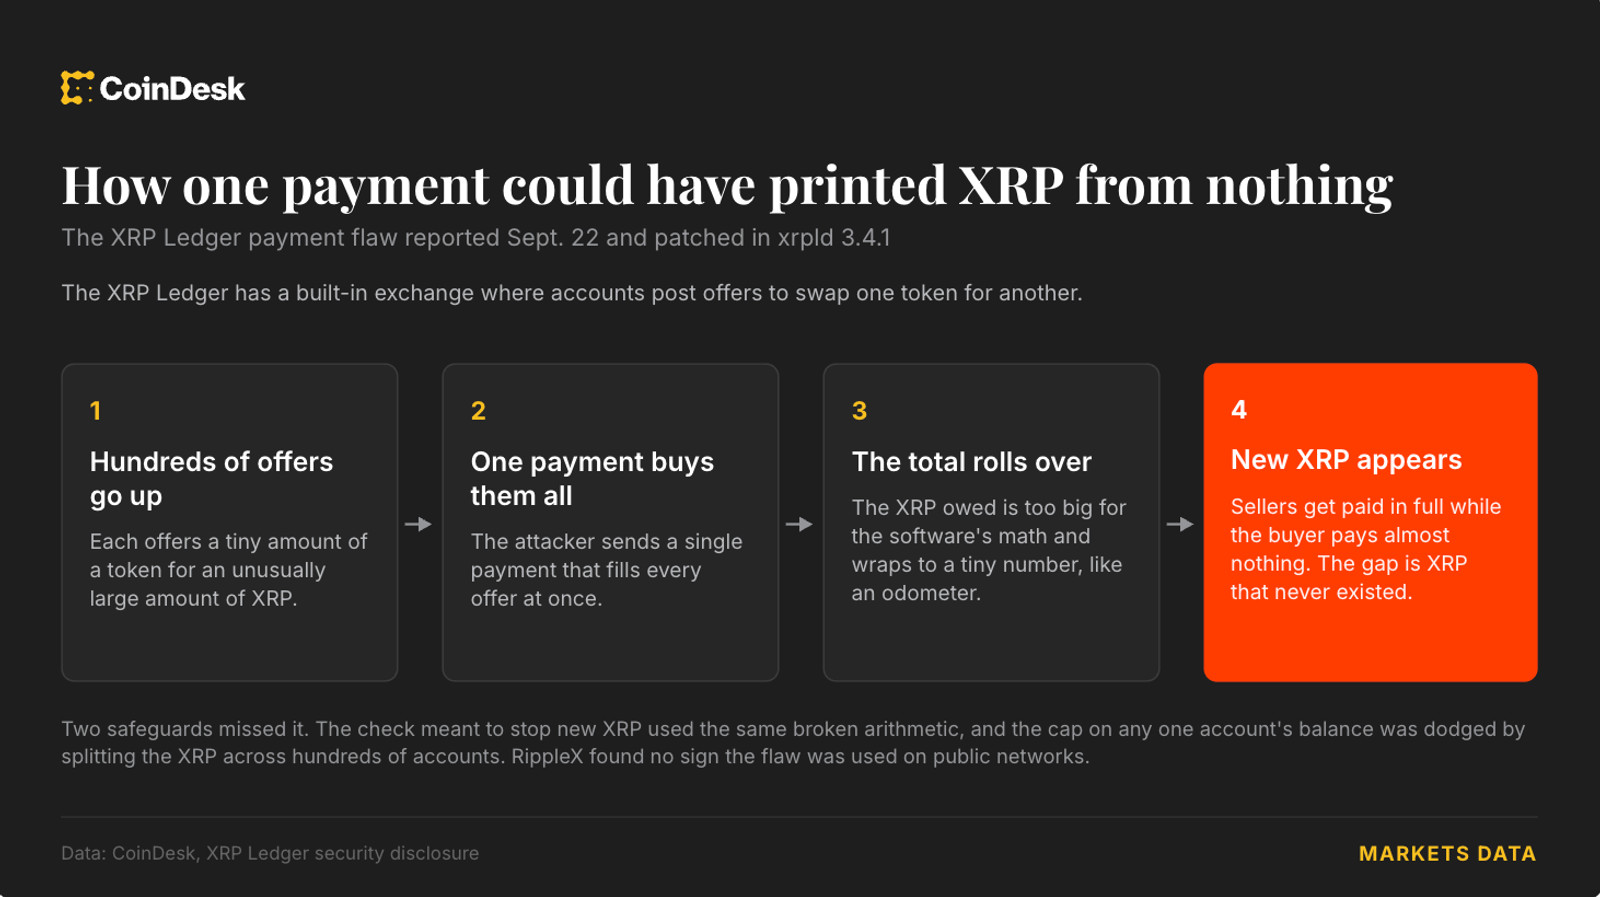
XRP Ledgerはすべての取引後にチェックを実行し、新規XRPの発生がないことを確認する仕組みだが、そのチェックは誤計算された合計額に基づいて行うため、見落としが生じた。単一アカウントへの受信制限に関するもう一つの限度額もトリガーされなかった。なぜなら攻撃ではXRPが数百のアカウントに分散されていたからである。
研究者のアプローチでは、これらのアカウント開設に数百枚のXRPしか必要とせず、その大半は回収可能であり、取引手数料のみが発生する。
開発者は9月25日、レジャーサーバーソフトウェア xrpld 3.4.1 で修正版を提供したが、この時点ではどの部分を修正したのかは一切公開されなかった。
7月以来、長期間隠蔽されていた暗号資産のセキュリティ脆弱性がAIの支援のもとで相次ぎ発掘されている。今回の事案もその一つに加えられ、少なくとも1367 BTCの盗難を引き起こしたColdcardウォレットの脆弱性や、Core Lightningにビットコインノード運用者に接続切断を求める事態を招いた脆弱性なども含まれる。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 CoinDesk