USDCの量子移行におけるジレンマ:37のパブリックチェーンをカバー、セキュリティはCircle次第ではない
執筆:Liam 'Akiba' Wright
訳:Saoirse、Foresight News
Circleは警告を発した。主要なブロックチェーン署名アルゴリズムを解読するために必要な量子回路のリソースが継続的に減少しており、813論理量子ビットという低消費記録を引用している。
USDCの量子移行を実施することは、エコシステム全体の依存関係の問題を直接的に露呈させる。ホストとなるすべてのパブリックチェーン、ウォレット、カストディアン、クロスチェーンブリッジ、そしてユーザーアカウントは、最終的により安全な取引承認方法を採用する必要がある。
Circleの現在の契約ドキュメントには、37つのメインネットにおけるUSDCの展開情報が記録されている。同社は自らが管理するインフラを守り、サポート対象ネットワーク内でトークン契約の権限を行使できる一方で、ユーザーの秘密鍵のローテーションやカストディアンの署名システムの書き換えを行うことはできず、単独でEthereum、Solana、XRPL、およびその他のパブリックチェーンの署名ルールを変更することもできない。
8月31日の開示文書において、Circleは開発者に対し自らの暗号体系の見直し、サードパーティ製依存関係の棚卸し、および鍵ローテーションへの準備を呼びかけた。9月2日時点でUSDCの時価総額は約736億ドルであり、このためエコシステムの連携問題は巨額資産に関わる課題となっている。もし移行がCircle保有の鍵の強化のみにとどまり、旧式のウォレット、クロスチェーンブリッジ、または基盤層チェーンパスのリスク曝露を放置すれば、USDCエコシステム全体として安全保障を得ることはできない。
813量子ビットは参照指標であり、カウントダウンではない
Circleによると、813論理量子ビットは「ECDSA.fail」ウェブサイトが2026年8月に更新した低リソース消費記録である。このデータは量子回路設計のリソース利用効率が向上していることを証明するものの、この数値は一般大衆によって誤解されやすい。
この公開チャレンジ仕様はBitcoinとEthereumで使用されるsecp256k1楕円曲線を対象とし、可逆点加算回路を最適化するものだ。スコアリング方法は論理量子ビットのピーク幅にトファリゲートの平均数を乗じたものになる。開発者は論理ゲートの数を増やすことでビット幅を削減することも、ビット幅を増やすことで論理ゲートの消費を抑えることも可能である。したがって、813という数字一つだけでショアのアルゴリズム攻撃、回路深度、誤り訂正オーバーヘッドを完全記述することはできず、物理ハードウェア上での実際の攻撃実行時間も示せない。
(注:トファリゲート(Toffoli gates)は量子コンピューターにおける重要な計算命令の一つであり、暗号アルゴリズムを解読する量子プログラムではこの命令を多数使用する。量子解読能力を評価する際には、量子ビットの数だけでなく、これらの命令の使用頻度も確認する必要がある。)
2026年3月の論文はこのトレードオフを明確に示している。研究者による推計では、256ビット楕円曲線離散対数問題に対する攻撃において、一つの手段では1200未満の論理量子ビットと9000万個以下のトファリゲートが必要であり、別の手段では1450未満の論理量子ビットと7000万個のトファリゲートが必要となる。この分単位で完了する攻撃シナリオの前提条件は、高速クロックスーパークオンダクタアーキテクチャ、10⁻³の物理エラーレート、平面接続アーキテクチャ、および50万未満の物理量子ビットである。
上記の推計は単なるビット幅指標よりもより包括的なリソースモデルだが、それでもこのようなハードウェアがいつ登場するかを確定させることはできない。
Circleの外向けハードウェア比較の表現にも偏りがある。同社の記事はGoogleがWillowを用いて105の論理量子ビットを実現したと報じている。しかしGoogleにとってWillowは105量子ビットプロセッサとして位置付けられており、対応する『Nature』論文に記録された実験は、距離7の表面符号による論理記憶実験に105の物理量子ビットを使用し、実際に用いられたのは101量子ビットであった。これは攻撃実装に利用できる105の論理量子ビットとは異なる概念である。
移行を促進するために人為的な締切を設定する必要はない。米国標準技術庁(NIST)はSLH-DSSAをFIPS 205規格に認定し、各種機関に対し直ちに量子攻撃に脆弱な暗号方式への切り替えを開始するよう求めている。NISTが提示した2035年というタイムラインは、関連アルゴリズムが規格上で廃止・削除されることを意味するのみであり、「量子攻撃日」の予測を示すものではない。
移行を本格的に開始するための判断基準はエコシステムの準備状況である。パブリックチェーンは署名検証ルールの追加に十分な時間を要し、ウォレットとカストディアンは実証済みの鍵ローテーションプロセスを経る必要がある。ユーザーについては従来の暗号承認と耐量子承認を並行して動作させるための移行期間が必要であり、これにより流動性の分断やユーザー資産の凍結を回避できる。
Arcは37のパブリックチェーンのうち、Circleが制御可能な一層に過ぎない
ArcによりCircleは耐量子暗号サポート能力をより直接的に構築できるものの、公式ドキュメントでは複数の層に分かれたロジックが記されており、Circleの開示情報はこれを「SLH-DSAをサポート」と簡略化して表現している。
Arcの実行層ドキュメントでは、SLH-DSA-SHA2-128s署名を検証できるプリコンパイルプログラムが紹介されている。このプリコンパイルコンポーネントはスマートコントラクトが対応する署名タイプを検証するために使用できるが、一般的なネットワーク取引で使用される署名メカニズムを自動的に置き換えるわけではない。
Arcのカスタディアンガイドでは依然として標準のsecp256k1 ECDSAを用いて取引署名が行われる。耐量子ロードマップでは、メインネットローンチ時にオプションとしてベータ版の耐量子ウォレット署名が提供され、耐量子バリデーター署名機能は後続でリリースされる予定である。Circleはまた、Arcはまだ最終的な耐量子取引署名方針を決定しておらず、移行期にはハイブリッドモードのECDSA署名と互換性を持つとも説明している。
Arcはハイブリッド署名方式の実験場たり得る。ただしArcのアップグレードだけでは、Ethereum、Solana、および残りの35メインネット上のUSDCを量子セキュリティに対応させることはできない。
USDCの量子移行には、相互に独立した37のネットワークパスが含まれる
Circleが公開するネットワーク数はそのものズレで変動している。2026年6月29日時点のUSDCページ表記では35ネットワークと記載されているが、実際には37の名称が列挙されている。本稿が参照した契約アドレス一覧表には合計37メインネットが記録されている。Arcテストネットを含めるとCircle Mintリストは38になるため、統計においてはArcテストネットは除外する。
以下の表では検証可能な署名タイプと、独立した暗号監査が必要なホストチェーンを区分している。「EVMパス」はイーサリアム型の外部アカウントを指し、デフォルトでsecp256k1 ECDSAを使用し、署名後に公開鍵の回復が可能である。スマートコントラクトアカウントの場合はコントラクトでカスタマイズされた検証ロジックを使用できる。「チェーン固有ソリューション」は、パブリックチェーンの公式ドキュメントで統一された署名アルゴリズムが明記されておらず、特定の方式を強制指定しない場合を指す。ステータス列はパブリックチェーンがネットワーク全体の耐量子アップグレードを実施済みかどうかを記録するものであり、そのチェーン上で探索的な研究開発が行われていないことを意味するものではない。

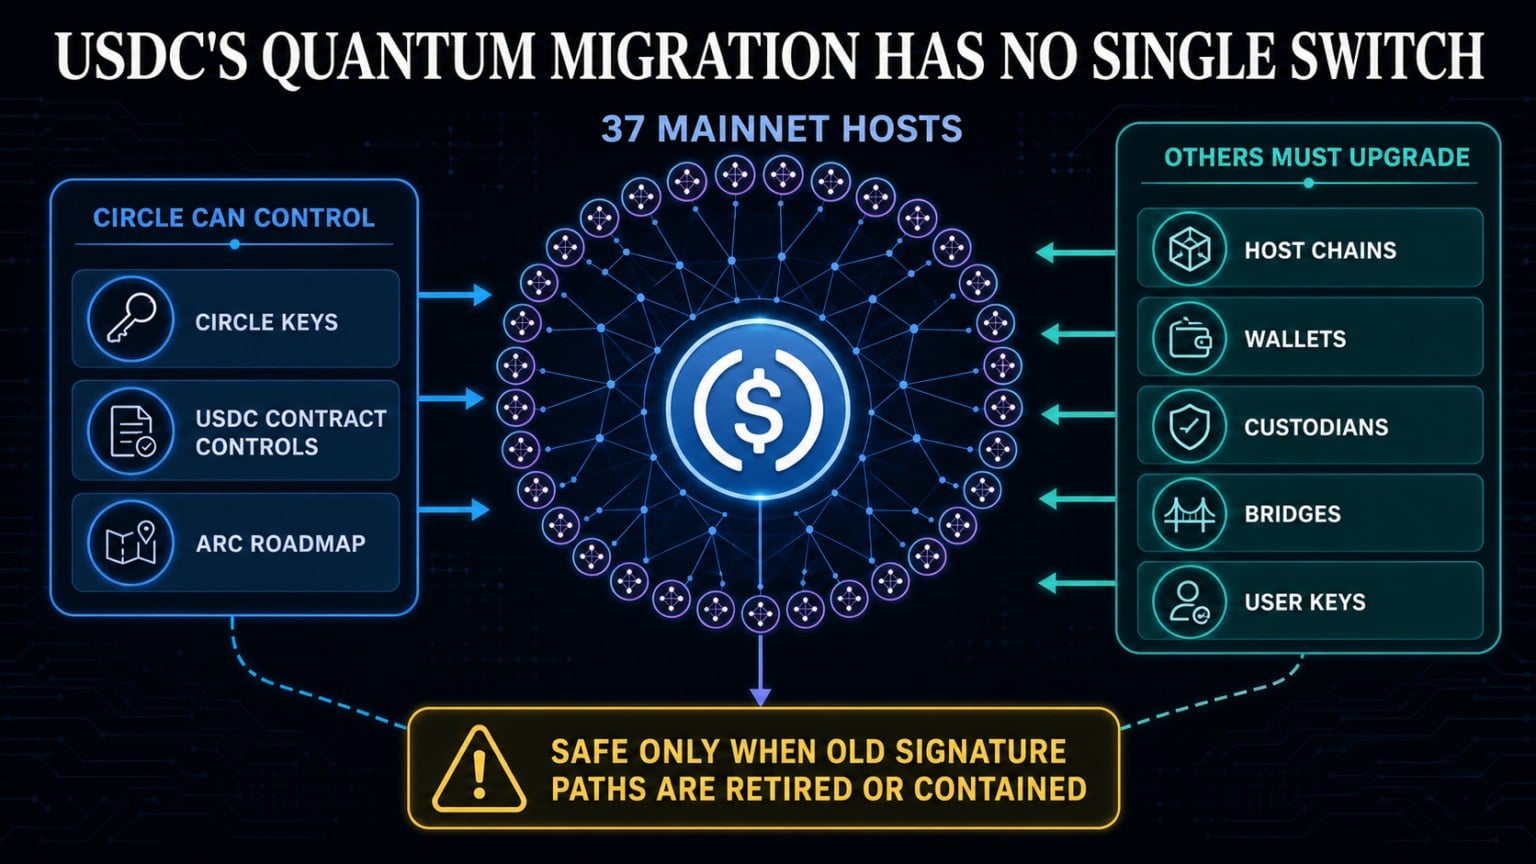
USDCの量子セキュリティへのアップグレードはCircle unilateralに実行できるものではなく、37のパブリックチェーン、ウォレット、カストディアン、クロスチェーンブリッジ、そしてユーザーがすべて同期してアップグレードし、旧来の署名メカニズムを完全に停止してから初めて真の安全性が確保される。
具体例で説明すると、全エコシステムをカバーする統一的な締切は存在しない。Solana取引ではEd25519署名が使用され、Polkadotはsr25519、Ed25519、ECDSAアカウントを同時にサポートしている。Ethereum内部ですら、外部アカウントとスマートコントラクトウォレットでは移行プランが異なり、ましてや非EVMパブリックチェーンに至ってはさらに複雑である。
各パブリックチェーンのアップグレード意思決定メカニズムも全く異なる。XRPLの提案修正案には、80%以上の信頼できるバリデーターノードが連続2週間支持することを必要とし、Algorandのプロトコル改修にはオンチェーンでの絶対多数決の投票が必要であり、Stellarネットワークのアップグレードはバリデーターノードによるコンセンサス形成に依存している。これらの意思決定について、Circleは一切干渉する権限を持たない。
凍結と再発行権限ではユーザーの鍵ローテーションを完了できない
Circleはトークン層において複数の重要な管理権限を握っている。そのEVMフィアットコイン設計には内部権限が組み込まれており、鋳造、焼却、送金一時停止、ブラックリスト登録、コントラクトアップグレードを実行可能である。USDCの利用規約にも、特定の場合においてアドレス凍結やサービス一時停止の権限を有することが明記されている。
これらの権限はコントラクト上のセキュリティインシデントが発生した際にリスクを制御できる。条件が許せば、Circleはアドレスを凍結したり、鋳造や送金を停止したり、法律およびビジネスルールに従って償還またはトークンの再発行を実施できる。しかし、アドレスの凍結だけでは盗まれた秘密鍵に伴うリスクを修復することはできず、基盤層パブリックチェーンの署名検証ロジックを変更することもできない。
鍵リスクに伴う責任主体はそれぞれ異なる。
- Circle:自身が管理する発行側およびコントラクト管理クレデンシャルのローテーションを行う必要がある。
- ユーザー/カストディアン:新しい署名に互換性のあるウォレットとパブリックチェーンを活用し、資産をリスクアカウントから移管する必要がある。
- クロスチェーンブリッジ運営者:自身の署名およびコントラクト権限を守る一方、双方間の流動性を調整する必要がある。
- 基盤層コミュニティ:プロトコル層の変更を承認し、実装する必要がある。
- ウォレットベンダー、ハードウェアウォレット、取引所:移行期間中に新旧署名アルゴリズムの両方を同時サポートする必要がある。
したがって、最も脆弱な点は必ずしも技術的イテレーションが遅いパブリックチェーンとは限らない。カストディアンは数万アカウントの鍵ローテーションを短期間で完了できず、クロスチェーンブリッジの緊急制御ロジックは依然としてリスク鍵に依存しており、膨大な数のユーザーが旧署名方式の廃止前に資産を移さないままとなっている──これら全てが攻撃の切り口となり得る。
現実的な実施策は、単に一つのブロック高さをスイッチとするだけでは不十分である。各運営者はリスク/セキュリティ鍵のリスト、検証済みのターゲットアカウントタイプ、新規署名に適応したハードウェアおよびソフトウェアの棚卸しを行い、長期的に未移行のままの残高に対する処理戦略を策定する必要がある。ハイブリッド署名モードには明確な終了時点を設けなければならず、従来型署名を迂回策として無期限に保持しておくことは許されない。Circleは自身のコントラクトおよびサービスに対してマイルストーンを設定できるが、各パブリックチェーンのエコシステムが従来署名パスをいつ、どのような方法でクローズするかは独自に決定することになる。
明確な「量子攻撃日」が存在しなくても、移行の緊急性は確かにある
Circleの開示価値は、耐量子暗号への準備を現在直ちに実施すべき運用計画へと落とし込んだ点にある。813ビットの記録は、ハードウェアチームが誤り訂正技術の突破に取り組む中で、攻撃用の量子回路がさらに継続的に最適化されていることを示している。NISTによる公開標準は、開発者が試験可能な具体的対策を提供している。
しかしこの開示には誇張の問題もある。攻撃用の論理量子ビット105個をWillowの物理量子ビット105個と比較対象とし、同一の物差しで測ろうとしている点だ。同時に記事は現実の乖離度を過小評価している。Arc内部でSLH-DSA署名を検証することと、数十のプロダクションパブリックチェーンにおいてUSDCの承認、決済、資産追跡を完全に行うことの難易度には天地の差がある。
Circleは自社範囲内のシステムを最適化できる。しかしホストパブリックチェーン、ウォレット、カストディアン、クロスチェーンブリッジ、全ユーザーの移行完了、かつ従来署名パスがすべて廃止または厳格に制限された状態になって初めて、CircleはUSDC全体の量子セキュリティ達成を主張できる。これは多角的な拒否権を伴う大型移行プロジェクトであり、単純に暗号スイッチを入れ替えるような話ではない。
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @CryptoSlate