暴落後、どのようなオラクルが必要なのか?
著者:YQ
翻訳:TechFlow
2025年10月10日から11日にかけて、6000万ドル相当の市場売却が193億ドルの価値を消失させた。これは市場の崩壊によるものでも、実際の損失ポジションの連鎖的ロスカットによるものでもなく、オラクルの障害が原因だった。
これは新しいことではない。2020年2月以降、同じ攻撃手法が何度も成功しており、業界全体で数十件の事件が発生し、合計で数億ドルの損失が出ている。しかし2025年10月の出来事は、過去最大のオラクル攻撃の規模を160倍に拡大した――技術的な複雑性が高まったためではなく、基本的な脆弱性を維持したまま基盤システムが拡張されたためである。
5年間、我々は高い授業料を払いながらも、教訓を学び取れていない。本稿ではその理由を分析する。
オラクルのジレンマ:感度と安定性
レバレッジを利用するすべてのプラットフォームは、根本的な課題に直面している。担保価値を正確に評価しつつ、価格操作を防ぐにはどうすればよいか?
-
感度が高すぎる → 操作攻撃を受けやすくなる
-
安定性が高すぎる → 実際の損失を即座に反映できなくなる
2025年10月の事件では「感度」が選ばれた。オラクルは現物市場価格を忠実に追跡し、6000万ドル相当の資産が売却されると、即座に担保価格を引き下げ、大規模な清算をトリガーした。システムは設計通りに動作した。
だが、この設計こそが災難だった。
5年間無視されてきたパターン
2025年10月の出来事を分析する前に、認識すべき重要な点がある。このような事態は初めてではない。
過去の事例(2020-2022)
2020年2月:bZx (損失35万ドル+63万ドル)単一データソースのオラクルを使用。フラッシュローンを利用してUniswap上のWBTC価格を操作。供給総量の14.6%を動かしてbZxが依存する価格データを歪めた。
2020年10月:Harvest Finance (2400万ドル盗難、5.7億ドルのバンクラント)わずか7分で5000万ドルのフラッシュローンを使い、Curveのステーブルコイン価格を操作。インフラの崩壊と大規模な流動性撤退を引き起こし、初期盗難額をはるかに上回る損失を出した。
2020年11月:Compound (8900万ドルの清算)Coinbase Pro上のDAIが短時間に1.30ドルまで急騰(他取引所では正常)。CompoundのオラクルはCoinbase価格を基準としていたため、価格の一時的な異常でユーザーが強制清算された。30万ドルの注文簿深さに対して、10万ドルの資金で操作可能だった。
2022年10月:Mango Markets (1.17億ドルの損失)500万ドルの初期資本で、複数取引所でのMNGO価格を2394%押し上げた。これにより1.17億ドルを高レバレッジで借り入れ、盗んだガバナンストークンで自身に4700万ドルの「バグ賞」を投票付与した。米商品先物取引委員会(CFTC)がオラクル操作に対して初の執行措置を取った事件。
共通点
すべての攻撃は同じ論理に従っている:
-
オラクルが依存する、操作可能なデータソースを特定
-
計算:操作コスト < 提出可能な価値
-
攻撃の実行
-
利益の獲得
2020年~2022年:41件のオラクル操作攻撃で4.032億ドルが盗まれた。
業界の反応:ばらばらで遅く、不十分。多くのプラットフォームは依然として冗長性が不足し、現物価格中心のオラクルを使用している。
そして2025年10月の出来事が起きた。
オラクル故障の解剖:2025年版
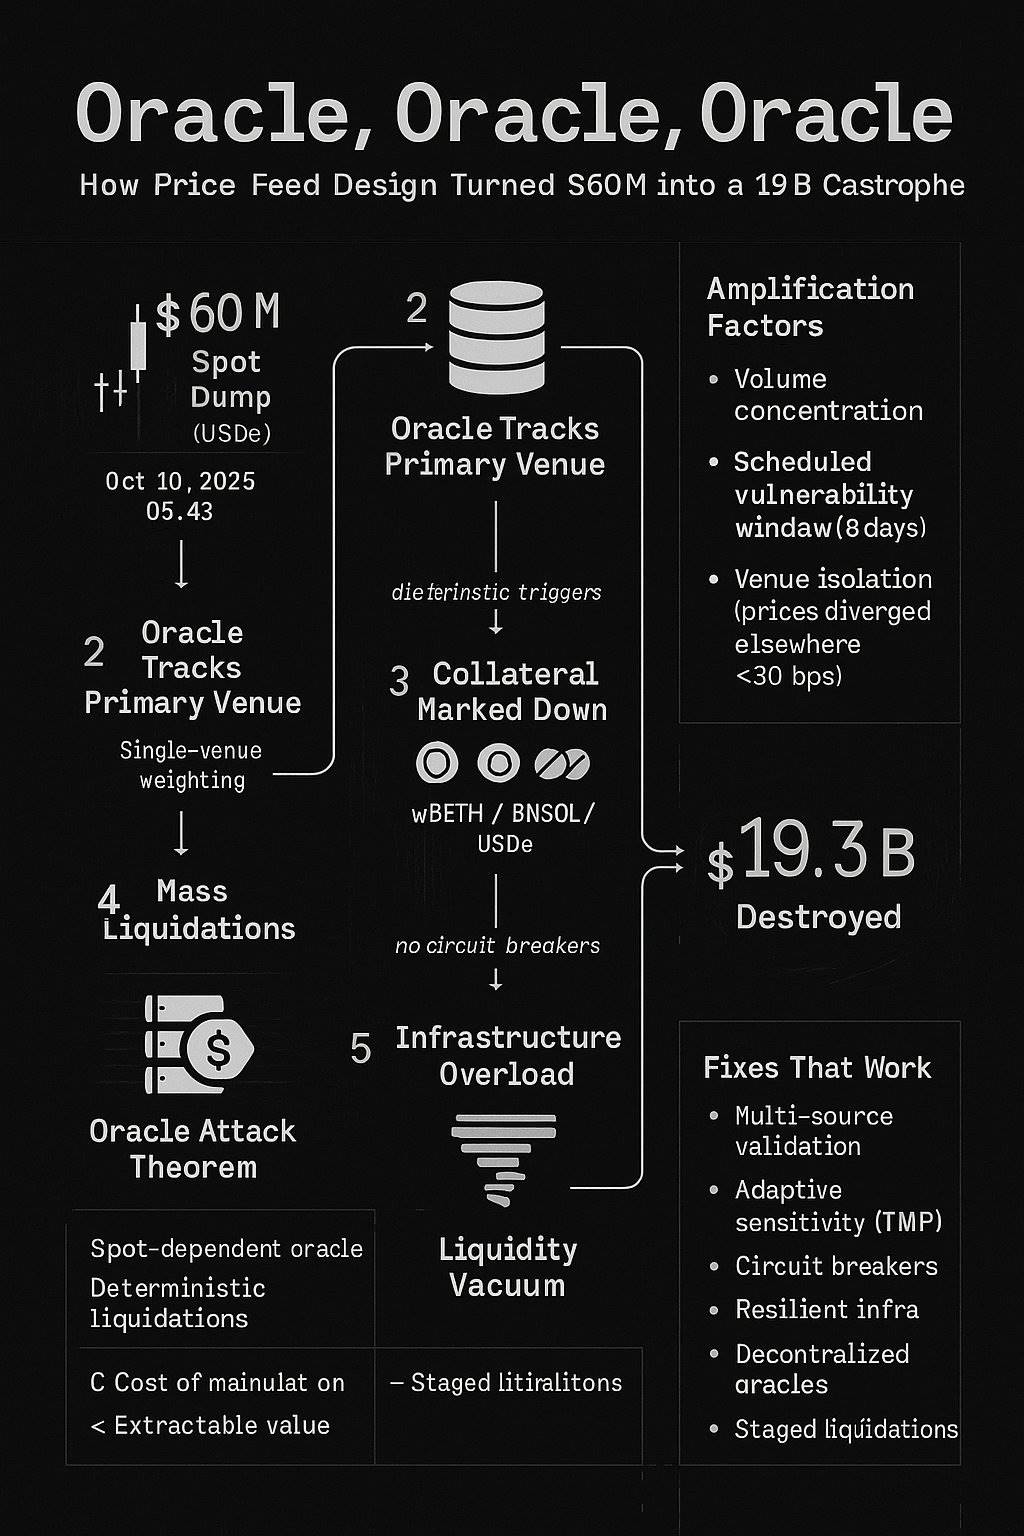
2025年10月10日、午前5時43分:6000万ドル相当のUSDeが現物市場で売却された。
適切に設計されたオラクルであれば:複数の独立データソースがショックを吸収し、影響はごくわずかになる。
今回のオラクルでは:災難が起きた。
6000万ドルの現物売却 → 担保価格(wBETH、BNSOL、USDe)のオラクルによる下方修正 → 大規模清算のトリガー → インフラの過負荷 → 流動性の真空 → 193億ドルの資産消失
拡大効果
-
Mango Markets(2022年):500万ドルの操作 → 1.17億ドルの抽出(23倍)
-
2025年10月:6000万ドルの操作 → 193億ドルの消滅(322倍)
これは技術的複雑性の向上によるものではなく、同じ脆弱性が機関レベルの規模にまで拡大された結果である。
重み付けの問題
今回のオラクルは主要取引所の現物価格に強く依存していた。ある取引所が取引量で支配的になると:
-
高取引量 は価格発見の信頼性を意味すると見なされる(表面的には妥当)
-
集中化 は操作リスクを高める(致命的な弱点)
-
内部価格の一本化 は自己循環を生む(問題がさらに悪化)
あるアナリストのコメントはこの論理の欠陥を示している。「[該当取引所]のusde/bnsol/wbeth取引量が最大なので、オラクルの重み付け上、現物価格を参照すべきだ」
この直感――最大市場を信じること――は過去5年間で数十億ドルの損失をもたらしてきた。取引量の集中は価格の正確性の証拠ではなく、操作のチャンスのシグナルである。
予定された脆弱性ウィンドウ
オラクル方式の変更は実施の8日前に公表されていた。攻撃者はそのため、以下の情報を得ていた:
-
オラクルの依存関係
-
予測可能な移行タイミング
-
8日間の準備期間
過去のオラクル攻撃は既存の脆弱性を利用していたが、2025年10月の攻撃はオラクル方式切り替え中の脆弱性――改善内容が事前に公表されたために存在した脆弱性――を利用したものだった。
場所分離テスト
これがオラクルの故障であり、資産の実損ではないことを最も明確に示す証拠:
-
主要取引所:USDe価格0.6567ドル、wBETH価格430ドル
-
他の取引プラットフォーム:価格乖離は30ベーシスポイント未満
-
オンチェーン流動性プール:影響はごくわずか
EthenaのGuyが指摘したように、「事件中でも、90億ドル超のステーブルコイン担保が即時償還可能だった」
オラクルのデータ源となった取引所での価格が激しく変動したが、他の市場では安定していた。オラクルは操作された価格を報告し、どこにも存在しない価格に基づいて清算をトリガーした。
これは2020年のCompound事件と同じパターン:孤立した取引所での価格操作が、オラクルによって真実として記録され、システム全体を破壊した。
インフラの連鎖反応
アナリストagintenderが拡大メカニズムを指摘:
「連鎖清算により、サーバーが数百万のリクエストで過負荷になった。マーケットメーカーは迅速に対応できず、流動性の真空が生じた」
これは2020年のHarvest Finance事件の拡大版である。攻撃はインフラ処理速度より速く清算をトリガーし、マーケットメーカーは対応できず、流動性が消え、連鎖反応は自己増幅的に進行した。
2020年10月のHarvest Financeのインフラ崩壊後(TVLが10億ドルから5.99億ドルに低下、ユーザーが続々と撤退)、教訓は明らかだった:圧力イベントにおいて、オラクルシステムはインフラ容量を考慮しなければならない。
しかし2025年10月の出来事は、我々がその教訓を学んでいないことを証明している。
感度のトレードオフ:二つのアプローチ、一つの災難
EthenaのGuyは核心的な設計課題を明確にした:オラクルは短期的な一時的乖離(市場ノイズ)と長期的な資産損失(実損)を区別できなければならない。
2025年10月は二つの対応方法を示した:
高感度アプローチ(失敗した取引所)
-
現物価格をリアルタイムで追跡
-
市場変化に迅速に対応
-
結果:193億ドルの連鎖的影響
これはbZx/Harvestの方法:現物市場を信用したが、操作で破壊された。
高安定性アプローチ(生き残ったDeFiプラットフォーム)
-
USDe = USDT をハードコード
-
短期的な市場ノイズを無視
-
結果:清算なし
これは行き過ぎた対応であり、失敗よりはましだが、最適解ではない。
業界には5年間という細かな解決策を立てる時間があった。我々は最適解を見つけられず、許容できる解さえも見つけられなかった――極端な二択に陥り、機関規模が最終的に災難的な選択をした。
オラクル攻撃定理:今や実証済み
定理:任意のレバレッジシステムにおいて、以下の条件を満たす場合:
-
オラクル価格が操作可能な現物市場に主に依存
-
清算トリガー条件が決定論的
-
インフラに容量制限あり
ならば:操作コスト < 連鎖反応を通じて抽出可能な価値
繰り返しの実践により証明済み:
-
bZx(2020年2月):Uniswap操作 → 35万ドル+63万ドルの抽出
-
Harvest(2020年10月):Curve操作 → 2400万ドル盗難+5.7億ドルのバンクラント誘発
-
Compound(2020年11月):Coinbase操作 → 8900万ドルの清算
-
Mango(2022年10月):複数プラットフォーム操作 → 1.17億ドルの抽出
-
2025年10月:主要取引所操作 → 193億ドルの損失
システム規模が線形に成長するにつれ、損害規模は指数関数的に増大する。操作コストはほぼ変わらず(流動性次第)、一方で抽出可能な価値はシステムの総レバレッジに比例して増加する。
2025年10月は、これまでにない規模でこの定理を検証した。
オラクル設計原則:本来学ぶべき教訓
-
多源検証
単一取引所の価格、特に自社の注文帳価格に依存してはならない。これは2020年2月のbZx事件の教訓。適切なオラクル設計とは:
オラクル価格 = 複数データソースの加重平均:
-
複数取引所価格(40%)
-
オンチェーン流動性プール(30%)
-
ラップド資産の交換比率(20%)
-
時間加重歴史価格(10%)
重み付けよりも、データソースの独立性が重要。すべてのデータソースが適正な資本で同時に操作可能なら、実質的に一つのソースしかない。
-
適応的感度
オラクルは市場状況に応じて感度を調整すべき:
-
通常市場:価格変化に敏感
-
変動市場:時間加重で安定性を高める
-
極端な変動:サーキットブレーカーと健全性チェック
時間加重平均価格(TWAP)オラクルは2020年のフラッシュローン攻撃後に広く採用され、単一取引による操作を防ぐために開発された。しかし2025年10月のオラクルは現物価格にリアルタイムで反応しており、まるで過去5年間に何も起きていないかのようだった。
-
インフラの弾力性
連鎖イベント中でもオラクルシステムは機能を維持しなければならない:
-
独立した価格データインフラ
-
数百万の同時照会に対応可能な容量
-
高負荷下での段階的劣化メカニズム
2020年10月のHarvest Financeのインフラ崩壊は、ストレス時のシステム容量の重要性をすでに示していた。連鎖清算は指数関数的に負荷を増やす。あなたのインフラは最初の清算だけでなく、マーケットメーカーが追いつけず、ユーザーがパニックに陥った後の1000回目の清算にも耐えられる必要がある。
-
透明性と脆弱性の回避
公表から実装までの8日間の窓は、既知の攻撃経路を作り出した。より良い方法:
-
公表後即時実施
-
固定日付なしのローリングアップデート
-
監査ログは保持するがプレビュー期間を避ける
これは新しい教訓だが、ゲーム理論的には当然の結論:利用可能な変更を事前に公表してはならない。2025年10月の攻撃者は8日間の計画・準備時間を得た。彼らは脆弱性ウィンドウがいつ開くかを正確に知っていた。
システミックな影響:まだ学ばれない教訓
これは単一プラットフォームの失敗ではなく、5年間にわたる高価な教育にもかかわらず、業界全体が解決できない普遍的な脆弱性を露呈している:
-
現物価格への過剰依存
2020年以来の重大攻撃はすべてこの脆弱性を利用しているが、大多数のプラットフォームは依然として現物価格中心のオラクル設計を使用している。業界は現物価格が操作されやすいこと、TWAPや多源オラクルがより良い保護を提供できることを知っているが、実装は不完全である。
スピードと感度は正常時は利点だが、操作されると致命的な欠陥となる。リアルタイム価格更新は正確に見えるが、誰かが操作するまでは。
-
集中リスク
支配的な取引所が単一障害点となる。bZxがUniswap、CompoundがCoinbase、2025年10月のプラットフォームが自社注文帳に依存したときにいずれも顕在化した。取引所は異なるが、脆弱性は常に同じ。
ある取引所が多数の取引量を占めると、それを主要オラクルデータ源とするのは論理的に見える。しかし価格データの集中リスクは、あらゆるシステムの集中リスクと同じく、利用されるまでは無害に見え、一度利用されれば甚大な被害をもたらす。
-
インフラの前提
正常市場向けに設計されたシステムは、ストレス下で完全に崩壊する。Harvest Financeは2020年にこれを証明し、2025年10月は再び、我々が未だに正常時のみを想定して設計し、ストレスが起きないことを願っていることを示している。
願いは戦略ではない。
-
透明性の逆説
改善内容の公表は攻撃窓口を生む。オラクル変更の公告から実施までの8日間の間隔は、攻撃者に明確な地図とスケジュールを提供した。彼らはいつ攻撃を開始し、どのように脆弱性を突けばよいかを正確に知っていた。
これは新しい失敗モードだが、本質的には未解決の問題の継続である。過去のオラクル攻撃は既存の脆弱性を利用したが、2025年10月の攻撃はオラクル方式切り替え中の脆弱性――改善が事前に公表されたことで生まれた脆弱性――を利用したものだった。
前進への道:今度こそ教訓を学べるか?
即時改善
-
ハイブリッドオラクル設計:複数の価格源と実際に機能する健全性チェックを組み合わせ:
-
中央集権取引所価格(取引量加重)
-
分散型取引所価格(高流動性プールに限定)
-
オンチェーン準備金証明
-
取引所間乖離制限
各データソースは相互に独立でなければならない。あるソースの操作が他のソースに影響を与えるなら、冗長性は存在しない。
-
動的重み調整:市場状況に応じてオラクル感度を調整:
-
通常変動:標準重み
-
高変動:TWAPウィンドウ延長、現物価格影響の低減
-
極端変動:調査完了まで清算を一時停止
Compoundの攻撃は、単一取引所の「正しい」価格が市場全体にとっては誤りである可能性があることを示している。あなたのオラクルはそれを識別できるほど賢くなければならない。
-
サーキットブレーカー:極端な価格変動時に清算を一時停止――合法的なデレバレッジを防ぐためではなく、操作と実市場状況を区別するため:
-
価格が数分以内に複数取引所で一致する場合:実情の可能性
-
価格変動が一つの取引所に限定される場合:操作の可能性
-
インフラが過負荷の場合:容量回復まで清算を一時停止
目的はすべての清算を防ぐのではなく、操作価格によって引き起こされる連鎖清算を防ぐこと。
-
インフラ拡張:通常の100倍の容量に対応できるシステムを設計。連鎖反応はそのレベルの負荷を生む:
-
独立した価格データインフラ
-
独立した清算エンジン
-
個別アドレスに対するレート制限
-
段階的劣化プロトコル
連鎖反応中にシステムが負荷に耐えられないなら、連鎖反応を助長する。これは設計要件であり、最適化オプションではない。
長期的解決策
-
分散型オラクルネットワーク:Chainlink、Pyth、UMAなどの成熟したオラクルソリューションを採用。これらは複数のデータソースを集約し、操作耐性メカニズムを内蔵している。完璧ではないが、18か月ごとに利用される現物依存オラクルよりは優れている。
bZxは2020年の攻撃後にChainlinkを統合した。それ以来、オラクル操作による攻撃は受けていない。これは偶然ではない。
-
準備金証明の統合:ラップド資産およびステーブルコインについては、オンチェーンで担保価値を検証。USDeは注文帳のダイナミクスではなく、検証可能な準備金に基づいて価格設定されるべき。技術は存在するが、導入が遅れている。
-
段階的清算:段階的に行うことで連鎖反応の拡大を防止:
-
第1段階:警告と追加担保の猶予期間
-
第2段階:部分清算(25%)
-
第3段階:大規模清算(50%)
-
最終段階:完全清算
これによりユーザーに応答時間が与えられ、大規模な同時清算がシステムに与える衝撃が軽減される。
-
リアルタイム監査:オラクル操作を監視:
-
取引所間の価格乖離
-
低流動性ペアでの異常取引量
-
オラクル更新前の急激なポジション増加
-
既知の攻撃特徴へのパターンマッチング
2025年10月の攻撃はおそらく警告信号を示していた。午前5時43分に6000万ドルのUSDeを売却することは警報を発すべきだった。監視システムがこれらの信号を捉えていなければ、監視システムが不十分ということだ。
結論:190億ドルの戒め
2025年10月10日から11日にかけての連鎖清算は、過剰レバレッジや市場パニックが原因ではなく、大規模なオラクル設計の失敗だった。6000万ドルの市場行動が193億ドルの破壊にまで拡大したのは、価格データシステムが操作と真の価格発見を区別できなかったためである。
しかし、これは新しい故障モードではない。2020年2月にbZxを、2020年10月にHarvestを、2020年11月にCompoundを、2022年10月にMangoを破壊したのと同じパターンが繰り返されている。
業界は5回、教訓を得ており、その代償はますます大きくなっている:
-
2020年:個別プロトコルが教訓を得て修復を実施
-
2022年:規制当局が教訓を得て、執行を開始
-
2025年:市場全体が教訓を得て、193億ドルの授業料を支払った
唯一の問題は、我々がついにその教訓を覚えたかどうかである。
レバレッジポジションを扱うすべてのプラットフォームは今、次のように問わなければならない:
-
私たちのオラクルは2020-2022年に知られた攻撃ベクトルに耐えうるほど強固か?
-
私たちのインフラは、すでに目撃した連鎖反応の現場に対応できるか?
-
感度と安定性のバランスを正しく取れているか?
-
何億ドルもの損失を出した間違いを繰り返していないか?
5年間の歴史が証明しているのは、オラクル操作が仮想リスクや周辺ケースではないこと――記録され、繰り返され、利益を生む攻撃戦略であり、市場規模の成長とともに拡大し続けるということだ。
2025年10月は、これらの教訓が機関規模で学ばれなかった場合に何が起こるかを示した。攻撃は複雑でも新しくもなく、同一の脚本がより大きなシステム上で再演され、既知の脆弱性ウィンドウが利用された。
オラクルはシステムの基盤である。そこに亀裂があれば、上にあるすべての構造が崩壊する。
現代の相互接続された市場では、オラクル設計はデータ伝送以上の意味を持ち、システムの安定性そのものに関わる。
設計を間違えば、6000万ドルで193億ドルを破壊できる。
繰り返し間違えば、教訓を学んでいるのではなく、より高い代償で同じ過ちを繰り返しているだけだ。
分析は公開市場データ、プラットフォーム声明、および5年間のオラクル操作事例研究に基づく。本文中の見解は筆者の個人的意見であり、いかなる組織の見解を示すものでもない。