


中本聡の109万ビットコインは、信仰の代償となるだろうか?
執筆:Daii
これは比喩ではなく、ますます現実味を帯びつつある命題である。
ビットコインの世界では、中本聡が所有する109.6万枚のビットコインは一度も動かされておらず、まるでこのシステムの原点となる「信仰のアンカー」のようだ。それは分散化の純粋さを象徴し、創造者の引退と不介入を示している。
しかし今、ある技術的変数が、この「聖なる存在」ともいえる資産を注目される立場へと押し上げようとしている。
問題はそれが使われるかどうかではなく、ほぼ「確実に解読される」運命にあることだ。ただし、それを手掛けるのはハッカーではなく、量子コンピュータである。
私の『ビットコイン最大の地雷はまだ爆発していない――だが、これが最大のチャンスかもしれない』という記事を知乎に投稿した後、多くの人々はすでに共通認識を持つようになった。
この地雷は、「爆発するかどうか」ではなく、「いつ爆発するか」の問題になったのだ。
そこで、よりセンシティブで議論を呼ぶ問題がスポットライトの下に晒された。
量子脅威に直面して、私たちは中本聡のビットコインを処理すべきだろうか?
-
動かせば、災難を避けられるかもしれない;
-
動かなければ、信仰を守れるかもしれない。
この論争はコードそのものではなく、分散化の世界で最も深い哲学的傷跡を引き裂く。
信仰を守ろうとする行為自体が、信仰の現実的基盤を損なうとき――私たちはどう選択すべきか?
このような深遠な問題を考察する前に、まず振り返ってみよう。分散化とはいかにして信仰となったのか?
1. 分散化、それは一種の信仰か?
「分散化」という言葉自体は新しいものではないが、ビットコインの文脈においては、もはや技術的構造を超え、妥協を許さない信仰として崇められるようになった。
この信仰の力を理解するには、まずその「対極」である中央集権的な世界の構造を理解しなければならない。
伝統的な金融システムでは、銀行、決済機関、中央銀行などの機関が帳簿の最終的な解釈権を独占している。口座が凍結されるか、取引が有効か、誰が「信頼できるか」など、これらは個人の意思ではなく、システム背後にある「権力構造」によって決まる。
この構造は表面上秩序のように見えるが、実際には財産権に対する条件付きの与え物だ。あなたが持っているのは「権利」ではなく、「一時的に使用を許可された資格」にすぎない。
一方、ビットコインの誕生は、まさにこの体制を根源から解体しようとする急進的な試みだった。
ビットコインでは:
-
申請も、承認も、身分証明も必要ない;
-
誰でも取引を開始でき、どのノードでもその正当性を検証できる;
-
帳簿はマイニングによるプルーフ・オブ・ワークによって記録され、一度書き込まれたら歴史は改ざん不可能になる;
-
「管理者」も、「裏口」も、「例外」もない。
ここでいう分散化とは、「多くの人が共同で管理する」という意味ではなく、誰一人として特権を持って管理しないということだ。
この構造が生み出したのが、ビットコインの核となる三つの原則である。
-
改ざん不可能性(Immutability):一度帳簿に記録されたら、永久に変更できない;
-
検閲耐性(Censorship Resistance):誰もあなたの取引を阻止できない;
-
無許可性(Permissionless):誰もが天然に利用権を持ち、承認を要しない。
この三つの原則は、白書に掲げられた道徳的宣言ではなく、プロトコルにコード化され、運用の中で検証され、合意として信じられ、最終的には権力の介入に抵抗する精神的灯台へと昇華された。
多くのビットコイン信者にとって、分散化はもはや単なる技術的仕組みではなく、価格変動を受け入れ、自由のために利便性を捨て、存亡のリスクさえも覚悟して守るべき信念となった。
彼らはこう信じている。
誰にも支配されない帳簿こそが、誰かが都合よく妥協できる世界よりも信頼に値する。
しかし、ここに問題がある。
もし「例外がある場合」、例えば高リスクアドレスの凍結、過去の記録の修正、規制当局への協力などを認めれば、ビットコインの神聖不可侵性は「絶対的なルール」から「合意による調整」へと変わる。
つまり、分散化はもはや信仰ではなく、「戦略」に過ぎなくなる。
そして、量子コンピュータの出現は、まさにこの信仰システムが直面する最初の真の試練なのである。
それは技術の挑戦ではなく、人間の心への挑戦だ。システムが本当に生死の瀬戸際に立たされたとき、あなたは依然として不介入を選ぶだろうか?
これはもはやノードの同期方法の話ではなく、危機の中にあっても人類が「触れてはならない」ラインを守り抜けるかという問いである。
2. 量子コンピュータ、信仰危機を引き起こすか?
ビットコインの信仰は、「合意」という抽象的な言葉だけではない。その安全性は現実世界でもっとも堅固な柱の一つ――暗号学に根ざしている。
ビットコインは楕円曲線暗号(ECDSA)を使用している。このアルゴリズムの安全性は、「楕円曲線離散対数問題」という数学的難問に基づいており、つまり:
公開鍵から秘密鍵を導出することは事実上不可能――少なくとも、従来型のコンピュータではそうである。
しかし、量子コンピューティングがこのゲームを変えてしまう。
1994年、数学者ピーター・ショアは、量子コンピュータ上で大整数分解および離散対数問題を効率的に解くことができる「ショアのアルゴリズム」を提唱した。つまり、量子ビット(qubit)の数と安定性が一定の閾値に達すれば、現在のECDSAのセキュリティは完全に崩壊する。
マサチューセッツ工科大学とグーグルの合同研究チームによると、256ビットのビットコインアドレスを解読するには、理論上約2330個の安定した論理量子ビットと数百万回のゲート操作が必要とされている【出典:Google AI Quantum + Nature, https://www.nature.com/articles/s41586-019-1666-5】。
従来のコンピュータが何億年かけても総当たりできない秘密鍵を、量子コンピュータは理論上数時間、あるいは数分で解読可能になる。
これは誇張ではない。2019年、グーグルは「量子超越性(Quantum Supremacy)」を達成したと発表した。53量子ビットの量子コンピュータが、スーパーコンピュータが何万年もかかる計算を完了したのである。IBM、インテル、アリババもまた、この量子レースに参入している。楽観的な予測では、2040年までに数千量子ビットの量子コンピュータが登場すると見られている。
そのとき、ビットコイン、イーサリアム、さらにはインターネット全体のHTTPS暗号化プロトコルなど、非対称暗号アルゴリズムに依存するすべてのシステムが、大規模な機能停止のリスクに直面する。
これは「技術更新」の問題ではなく、秩序全体への挑戦である。
2024年末時点で:
-
IBMは最新の量子チップCondorが1121量子ビットに到達したと発表。完全なフォールトトレランスはないが、千ビットの壁に接近している【出典:IBM Quantum Roadmap, https://www.ibm.com/quantum/roadmap】。
-
米国国立標準技術研究所(NIST)は「ポスト量子暗号アルゴリズム」の標準化計画を緊急推進しており、ECDSAは今後10年以内に「予測可能なリスク」に直面すると明言している【出典:NIST PQC Project, https://csrc.nist.gov/Projects/post-quantum-cryptography】。
このような状況下で、ビットコインが直面するリスクは、もはや遠い「理論的脅威」ではなく、「戦略的防衛段階」に入った。
そしてシステム内で最も脆弱かつ敏感な部分こそ、一度も動かされていない初期のビットコイン――いわゆるPatoshiブロックに属するアドレスである。
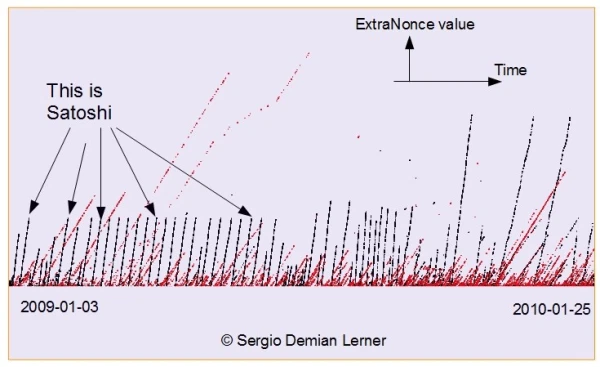
Patoshiブロックとは、ブロックチェーン分析の専門家が採掘行動のパターンから、ビットコイン初期に中本聡本人が直接採掘した可能性が高いと識別した一連のブロックのことである。
これらのブロックの特徴には、固定された時間間隔、非常に一貫したNonce分布、独特の「ExtraNonce」増加パターンなどが含まれる。これらのオンチェーン痕跡から、研究者はこれらのブロックを制御するマイナーのアカウントが中本聡本人に属していると推測している。
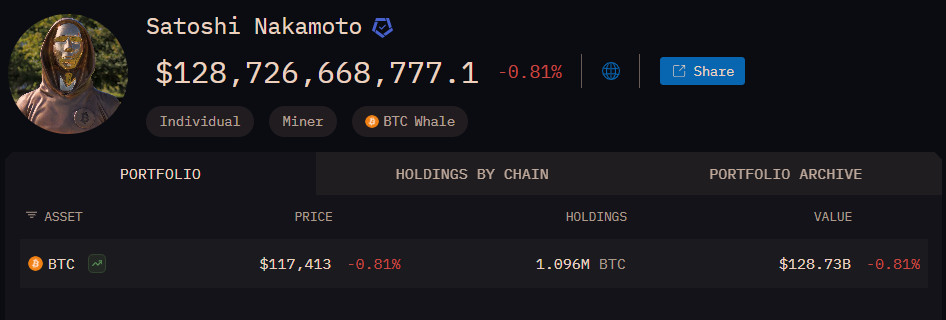
Patoshiブロックにより採掘されたビットコインは約109.6万枚にのぼり、誕生以来一度も移動せず、支出記録も全くない。ビットコイン界で最も神秘的かつ最もセンシティブな「沈黙の資産」となり、その安全性はビットコイン信仰の象徴とシステムの潜在的脆弱性に直結している。
ソフトフォークやハードフォークによる量子耐性コードのアップグレードよりも、この109.6万枚の中本聡ビットコインこそが、コミュニティ分裂を引き起こす火種となる可能性が高い。
3. 中本聡ビットコインの扱いが価値観の衝突を引き起こす
それでは、なぜこの中本聡ビットコインがこれほど危険なのか?
理由は、これらが極めて初期のPay-to-PubKey(P2PK)スクリプト形式を採用しており、その公開鍵は既にチェーン上に平文で暴露されているためである。つまり:
-
攻撃者は公開鍵さえあれば、秘密鍵を解読し、資産を直接移動できる。
-
この攻撃手法こそ、量子コンピュータが最も得意とするものである。
オンチェーン追跡データによると、これらのアドレスは累計で約109.6万BTCを保有している。もし一度でも攻撃され売却されれば、市場は1200億ドル以上ものショックに見舞われ、その結果は想像を絶する。
そのため、「中本聡ビットコインを事前に処理すべきか」という議論は、次第に周縁的な話題から、直視せざるを得ない現実の命題へと変わってきている。コミュニティでは「中本聡コインを処理すべきか否か」の議論が活発化しており、現在主に三つの立場がある。
3.1 第一の立場:「触れてはならない」――ビットコインの帳簿は絶対に動かしてはいけない
これはビットコインコミュニティで最も古く、最も正統的な声である。仮にこれらのコインが盗まれ、市場を崩壊させ、信頼を揺るがすようなことがあっても、「帳簿への人為的干渉」の先例を開いてはならない。
なぜか? 一度動かしたら、二度目、三度目も続くからだ。これは単なる一時的な出来事ではなく、「権限」の始まりとなる。いったい誰が「合理的な干渉」を定義できるのか? Core開発者か? マイナーか? 特定の国家や裁判所か?
Bitcoin Core開発者のMatt Coralloが何度も公言してきたように:
一度でも帳簿を動かしたら、それはもはやビットコインではない。
彼らは、分散化の意味とは「システムが爆発しても、誰かが一時停止ボタンを押してはならない」ことだと考える。
これは「信仰がリスクより重い」という主張である。しかし問題はここにある――もしこれが政治的正しさによる自己催眠でないなら、彼らは「ビットコインがハッカーに奪われるのを見続ける」覚悟をしなければならない。
3.2 第二の立場:「動かすべきだが、限りなく慎重かつ限定的であるべきだ」
この派は軽々に手を出さないが、「動かないこと」を神聖視しない。彼らは現実主義を強調する。
「もし私たちが合意のもとで、まもなく訪れる核爆発のような売り圧力を阻止できるなら、なぜそれをしない?」
彼らが提案する具体的な案には、以下の要素が含まれることが多い。
-
ソフトフォークによるロック機構。特定のP2PKアドレスに対して支出制限を設ける;
-
凍結は永久ではなく、遅延的アクティベーション。例えば10年のクーリング期間を設け、その間に保有者がポスト量子署名で「自分であることを証明」することで資産を取り戻せる;
-
全コミュニティによる合意投票メカニズム。特定のチームが決定するのではなく、マイナー、ノード、開発者、ユーザーが共同で意思決定を行う。
この道筋は理性的に聞こえ、前例もある。
たとえばBIP-119(OP_CHECKTEMPLATEVERIFY)は、複雑なロックスクリプトを実装できる提案ツールである。当初は一括支払いや手数料最適化のため設計されたが、一部の開発者はこれを特定のUTXOの支出権を制限し、「アドレスを凍結」するために使えると提案している【出典:Bitcoin Optech Newsletter, https://bitcoinops.org/en/topics/op_checktemplateverify/】。
彼らはこれを「中央集権的干渉」ではなく、広範な合意に基づいた「システムの自衛機構」と強調する。
しかし問題は、どれほど高い合意があっても、一旦帳簿が変更可能になれば、信頼は「自動的」ではなく「交渉的」なものになってしまうことだ。
3.3 第三の立場:「凍結せず、変更せず、交渉せず――自然消滅させる」
別の派は「何もする必要はない」と主張する。
これは放棄ではなく、技術主義的な冷静さである。彼らは倫理的問題を生むより、プロトコルのアップグレードを通じてユーザーを量子安全アドレスへ移行させ、高リスクな旧アドレスを「自然に失効」させるべきだと考える。
どのように?
-
ユーザーが旧アドレスの資産を、ポスト量子署名に対応するP2TR(Taproot)や将来のXMSS/LMSアドレスに移
TechFlow公式コミュニティへようこそ
Telegram購読グループ:https://t.me/TechFlowDaily
Twitter公式アカウント:https://x.com/TechFlowPost
Twitter英語アカウント:https://x.com/BlockFlow_News
 @yzdxs8
















