Hyperliquid API 钱包权限越给越大:AI Agent 一旦被攻击,可能掏空主账户
作者:Deven Matthews(@DevenMat)
编译:深潮 TechFlow
深潮导读:随着个人 AI Agent 逐步接管日常金融决策,深度流动性与可组合性兼具的 Hyperliquid 被视作最理想的去中心化交易底座。然而,支撑自动化交易的底层基石,即 API 钱包,却在过去一年多次网络升级中悄然面临安全边界瓦解的隐患。
由于缺乏细粒度权限策略,受损的 API 钱包甚至能直接触发质押罚没、现货锁定与优先费燃烧,使主账户面临全额穿仓风险。本文深入剖析了权限失控根源,提出在 HyperCore 原生层引入轻量位图策略,为 Agent 金融生态构筑坚固防线。
以 Hyperliquid 作为流动性后端,个人 AI Agent 能够在同一个统一底层架构上,为终端用户创造完整的全流程金融体验。
Hyperliquid 拥有无可替代的基石定位:在充沛流动性、高可组合性、可编程性与中立金融基础设施之间实现了理想平衡。
然而,HyperCore 目前却缺少了 Agent 赖以生存的核心安全屏障,即策略权限。策略是一种明确界定作用域的受控权限。
它允许 Agent 仅在特定市场交易、开仓必须经过人工确认、禁止向未知地址转账等,是当前非金融个人 Agent 能够普及的关键基石。
当今个人 Agent 高度依赖跨平台 API 作用域访问控制,而 Hyperliquid 过去一年中却在悄然削弱这一核心支持。
API 钱包在多次升级后安全边界不断退化,甚至已不适合再给个人 Agent 授予受控访问权。本文旨在为 Hyperliquid 重塑安全防线提供可行路径。
钱包里的 Agent:个人金融的未来与权限挑战
个人 Agent 是推动 Hyperliquid 实现“流动性领域的 AWS”愿景的核心分发渠道,未来将成为数十亿人日常金融生活的坚实底座。
个人理财的终极形态,是能够无缝接入个人资产组合的智能体。Agent 代表用户行事,拥有对资金、凭据与数据的受控权限。
若 Hyperliquid 想成为承载这些 Agent 的金融层,就必须在账户级别提供细粒度权限控制,允许为智能体划分独立的受限能力。
在目前的架构下,这种控制仅能通过 CoreWriter 间接实现,但高延迟使得该方案在没有 HyperCore 原生控制层配合时显得并不完备。
在当前现状下,直接将 API 钱包交由外部 Agent 管理,正带来巨大且持续加剧的系统性安全敞口。
安全边界退化:被悄然放大的 API 钱包权限
API 钱包最初设立的安全边界,在后续一系列看似无关的网络升级中已被大幅侵蚀,甚至近乎失效。
在目前的网络状态下,若一个主账户持有超过约 4000 万美元资产,一个被恶意篡改的 API 钱包可以直接买入 50 万枚 HYPE 进行节点质押。
随后,攻击者可将这些质押资产关联至恶意的 HIP-3 市场,使其直接面临罚没惩罚,并将用户的主账户资金锁定长达 183 天。
回顾历史设计,最初的 API 钱包仅拥有最严格的作用域,无法直接从主账户发起提现或向外部地址转账。
但系统对 API 钱包能够动用的保证金规模始终未设上限,受损的 API 钱包完全可以通过高杠杆冷门市场对敲转走资产。
更危险的是,随着时间推移,API 钱包的边界被扩展到了大量前所未见的新型复杂操作上,使整体攻击面被成倍放大。
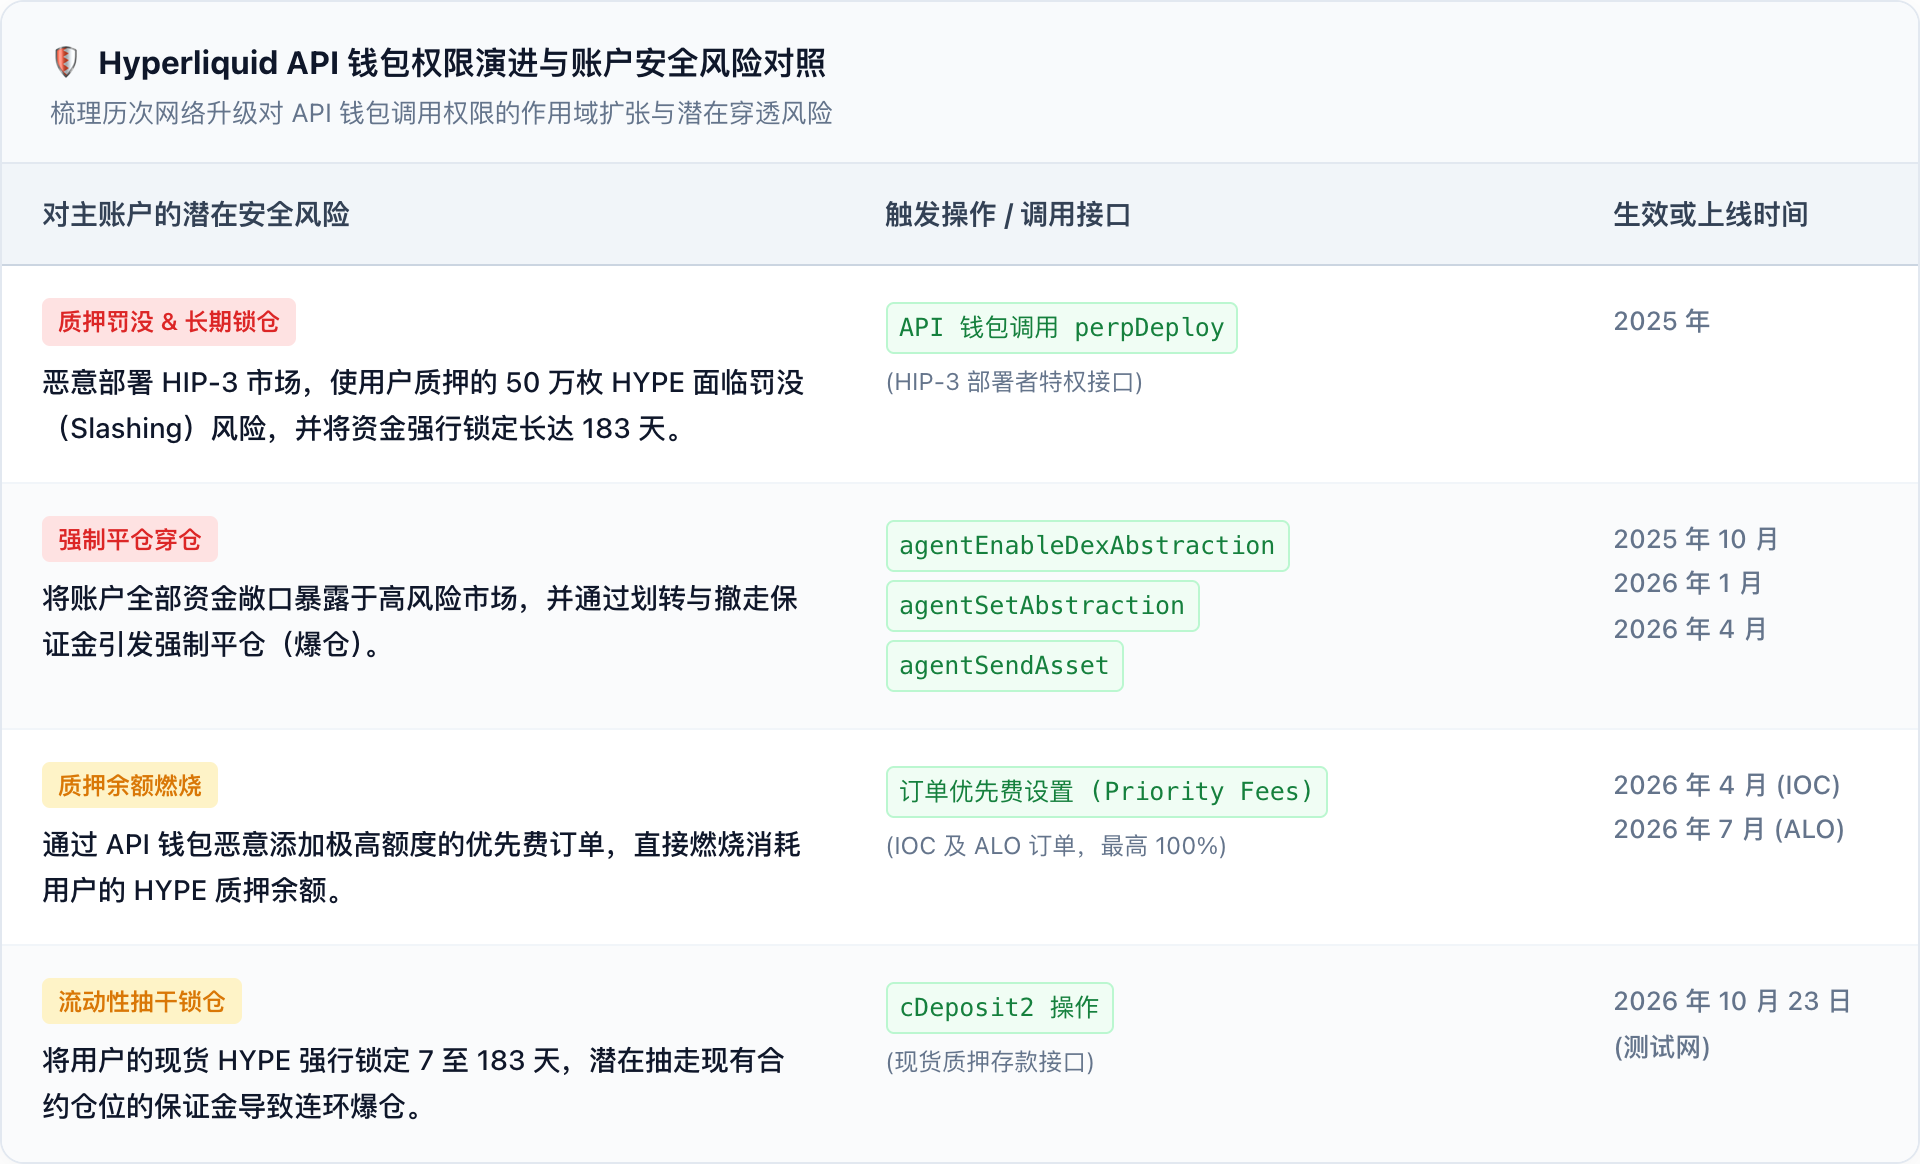
图:Hyperliquid API 钱包权限演进与账户安全风险对照
穿透性风险:Agent 遭遇越权与资金抽干的可能路径
API 钱包如今已成为用户在 Hyperliquid 前端界面交易的默认手段,多数主流第三方应用与手机钱包都会在底层生成对应的 API 钱包。
在由受信团队运营的固定交易场景中,扩大控制权限或许是勉强可接受的折中方案,但在开放的 Agent 时代这种假设荡然无存。
个人 Agent 往往需要持续与不可信的外部互联网环境直接交互,这让整套系统随时面临提示词注入攻击与私钥泄露威胁。
黑客甚至无需窃取 API 钱包的私钥,只需在 Agent 生成交易决策的上下文环境中植入恶意指令,就能让 Agent 自行发起抽干资金的操作。
权限失控的深层推手:为什么 API 钱包范围一直在膨胀?
在设计理念上,HyperEVM 智能合约通过 CoreWriter 与 HyperCore 交互,被官方视作实现可编程控制的标准框架。
然而,直接为 API 钱包持续追加全新权限,往往是让智能合约与普通交易用户保持功能对齐的最简单手段。
与此同时,HyperCore 上的所有交易基建均遵循着相似逻辑:低延迟系统直接与 HyperCore 通信,而高安全性系统通过智能合约通信。
由于不同场景下的开发者诉求各异,API 钱包被迫承担了过多杂糅职责,最终导致所有连接 Hyperliquid 的应用都必须承担同一份放大后的风险。
现状与瓶颈:Hyperliquid 现有权限方案为何无法适配高频 Agent?
目前在 Hyperliquid 上实现细粒度动作控制的最佳方案,是在 HyperEVM 上部署智能合约账户,由其对转账与多签阈值进行验证。
然而,整套方案在涉及高频连续交易时就会彻底陷入瓶颈。这类交易必须经过 HyperEVM 执行 Solidity 检查后,才能抵达 HyperCore。
高昂的延迟完全击穿了套利与做市等交易策略的时效要求,若追求低延迟,开发者只能绕过合约直接调用 API 钱包,直面安全敞口。
虽然类似 Privy 的托管方案能在本地签名之前施加策略校验,但这本质上是将基础安全信任外包给了中心化中间件,绝非长久之计。
核心提案:在 HyperCore 原生层为 API 钱包引入位图权限控制
在底层直接构建一套包含保证金上限与市场白名单的完整策略层,很可能会破坏 Hyperliquid 追求极致轻量与最小状态机的设计原则。
但可行且极简的落地方案早已存在:只需在创建 API 钱包时引入一个轻量位图字段,清晰记录该钱包被允许触发的具体操作类型。
事实上,Hyperliquid 已经在 HIP-3 部署者机制中采用了该架构,通过子部署者列表向外部地址精准授予只读或受限部署权。
将相同机制移植至 API 钱包极为顺畅:在撮合结算时验证签名者,在主账户位图中测试该操作是否被勾选授权即可,几乎不产生额外开销。
该方案最核心的设计在于:未来无论 L1 发生何种网络升级,已生成的旧版 API 钱包绝不会自动继承全新操作权限,彻底切断权限无序蔓延。
这一改进不仅能安全解放质押与转账接口,更让 HyperCore 摆脱对中心化托管的依赖,为大规模个人 AI Agent 落地铺平终极道路。
欢迎加入深潮TechFlow官方社群
Telegram订阅群:https://t.me/TechFlowDaily
Twitter官方账号:https://x.com/TechFlowPost
Twitter英文账号:https://x.com/BlockFlow_News
 @DevenMat